
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Отладчики — Инструменты — Страница 4 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
432 результатов
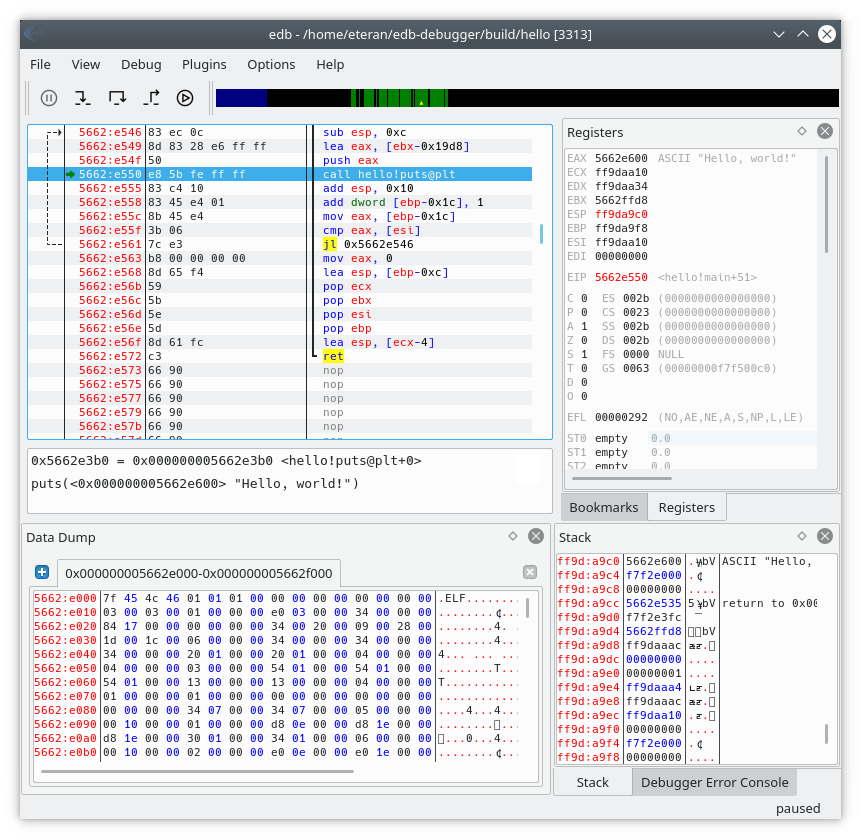
edb-debugger preview

edb-debugger

GitHubeteran/edb-debugger

edb — кроссплатформенный отладчик для AArch32/x86/x86-64.
reverse-engineeringdebuggersbinary-analysis
3.0k11 дней назад
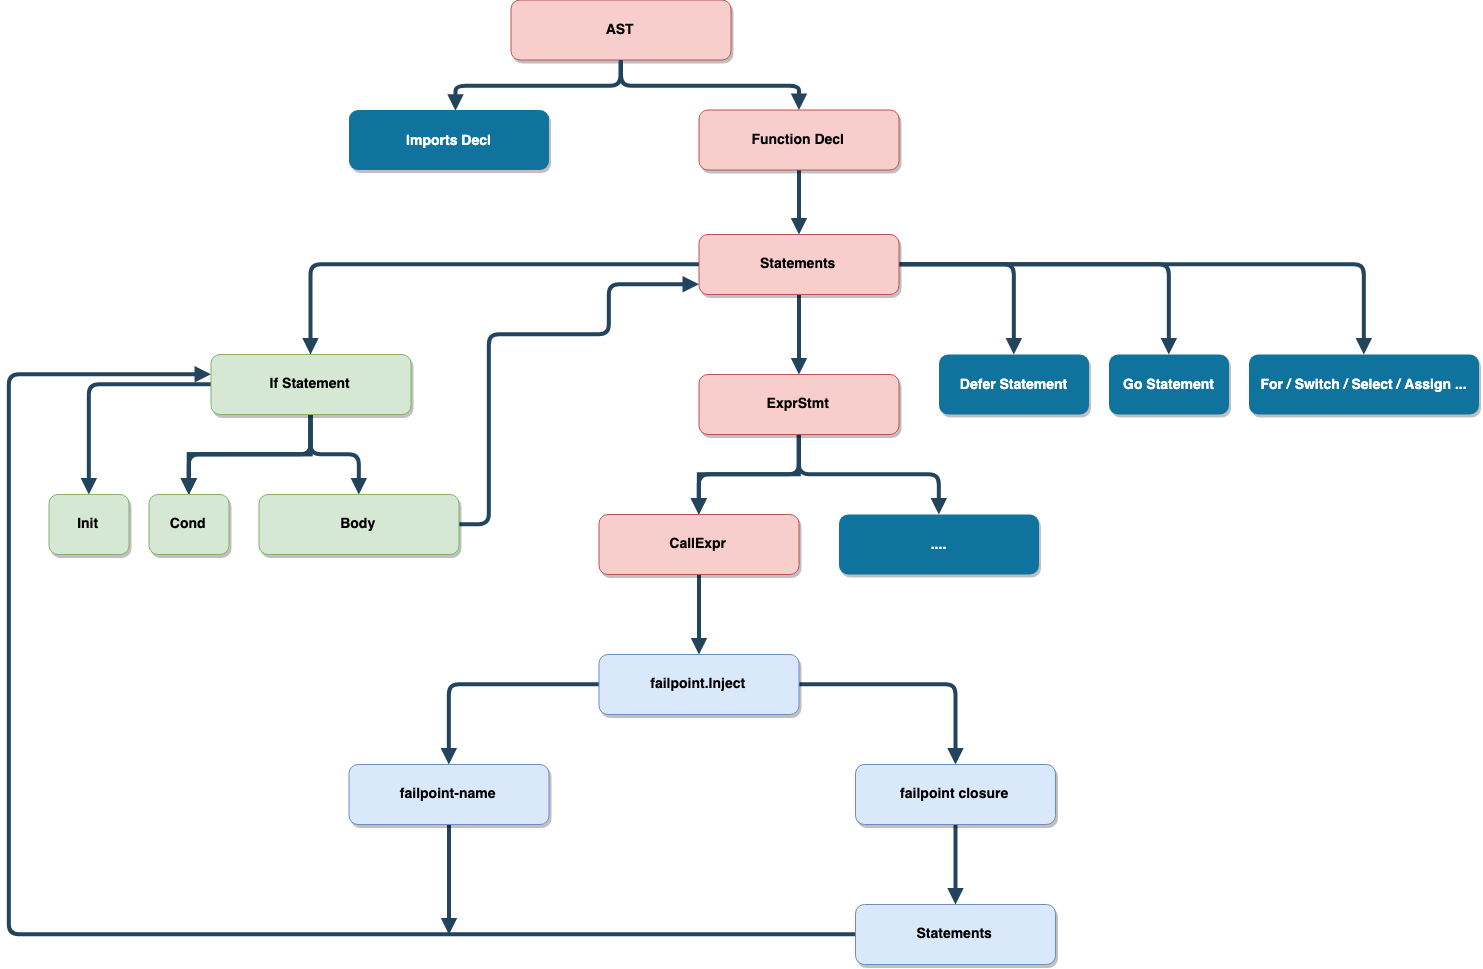
failpoint preview

failpoint

GitHubpingcap/failpoint

Библиотека внедрения сбоев для Go, добавляющая управляемые во время выполнения точки отказа для запуска паник, задержек, возвратов и условных путей…

general-purpose-utilitiesdebuggerschaos-engineering
8962 месяцев назад
rizin preview

rizin

GitHubrizinorg/rizin

UNIX-подобный фреймворк для реверс-инжиниринга и набор инструментов командной строки.

embedded-systems-securitystatic-analysisexploitation+7
4.0k9 ч 11 мин назад
ipsw preview

ipsw

GitHubblacktop/ipsw

Швейцарский нож для исследований iOS/macOS
encryption-decryption-toolsios-securityexploitation+9
3.8k2 дней назад
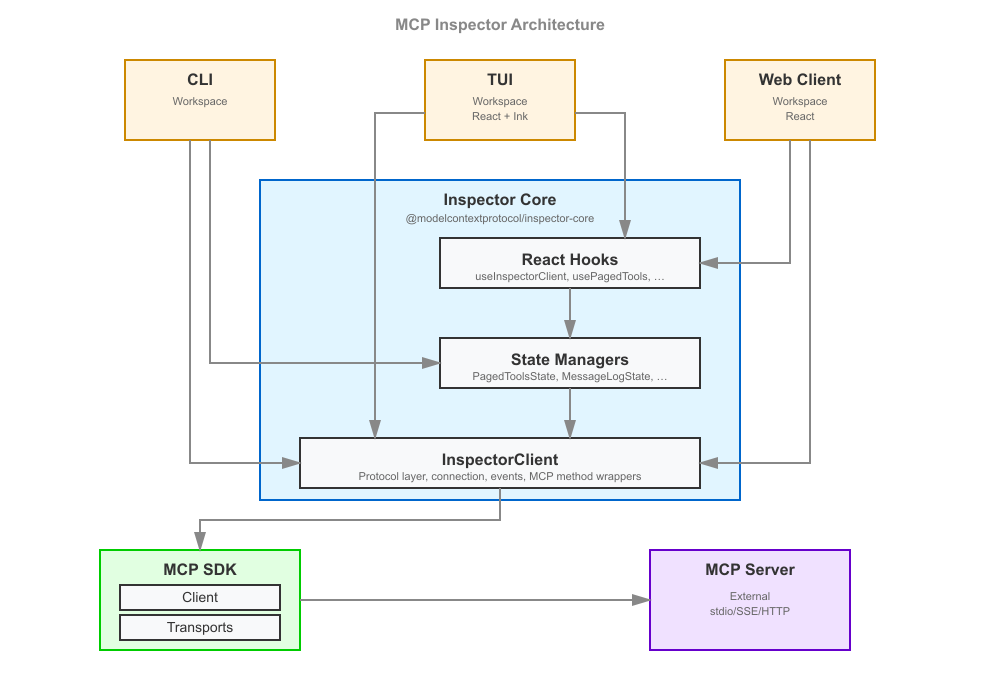
inspector preview

inspector

GitHubmodelcontextprotocol/inspector

Инспектируйте, отлаживайте и визуально тестируйте серверы Model Context Protocol (MCP) из веб-интерфейса, CLI или TUI, с исследованием…

scripting-automationdebuggersutilities-frameworks+2
11.1k4 дней назад
rr preview

rr

GitHubrr-debugger/rr

Фреймворк записи и воспроизведения для детерминированной отладки многопоточных приложений, обеспечивающий обратное исполнение, аппаратные точки…

dynamic-code-analysisdebuggersbinary-analysis
10.7k1 день назад
delve preview

delve

GitHubgo-delve/delve

Отладчик уровня исходного кода для Go с режимами CLI, API и headless; поддерживает точки останова, просмотр переменных и трассировку выполнения для…

general-purpose-utilitiescode-analysisdynamic-code-analysis+1
25.0k11 дней назад
dynamorio preview

dynamorio

GitHubdynamorio/dynamorio

Фреймворк инструментирования времени выполнения для создания инструментов динамического анализа: трассировка, профилирование, покрытие кода, отладка…
code-analysisdynamic-code-analysisreverse-engineering+3
3.2k16 ч 22 мин назад
Detours preview

Detours

GitHubmicrosoft/detours

Библиотека перехвата Windows API во время выполнения для хукинга, мониторинга и инструментирования вызовов функций. Поддерживает бинарное…
dynamic-code-analysisreverse-engineeringdebuggers+1
6.4k19 дней назад
xed preview

xed

GitHubintelxed/xed

Низкоуровневая библиотека для кодирования и декодирования инструкций IA32/Intel64 x86, предоставляющая API для определения длины инструкций,…
static-analysiscode-analysisreverse-engineering+3
1.6k1 месяц назад
ptrace preview

ptrace

GitHubwhatswrongandwhy/ptrace

Основанная на ptrace утилита для трассировки и отладки процессов в Linux, предназначенная для анализа системных вызовов, памяти и потока выполнения…

dynamic-code-analysisexploitationreverse-engineering+2
2 месяцев назад
mora-hwbp preview

mora-hwbp

GitHubdovughs/mora-hwbp

Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).
defensive-toolsids-ips-evasiondebuggers+3
1924 дней назад
ASM-Obfuscator preview

ASM-Obfuscator

GitHubgmh5225/asm-obfuscator

Запутывает ассемблерный код x86-64 с помощью инъекции инструкций, мусорного кода, обфускации констант и динамической дешифровки, чтобы затруднить…
defensive-toolsreverse-engineeringdebuggers+1
73 лет назад
AntiDbg-Unabomber preview

AntiDbg-Unabomber

GitHubgmh5225/antidbg-unabomber

VMP улучшенная идея (старый AmogusPlugin)
defensive-toolscode-analysisreverse-engineering+3
43 лет назад
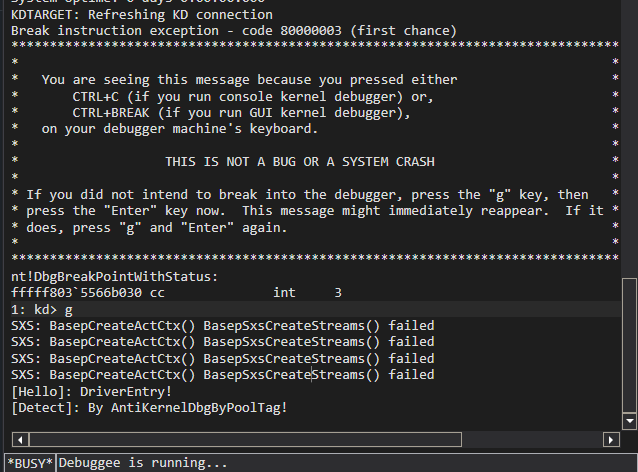
AntiKernelDebug-POC preview

AntiKernelDebug-POC

GitHubgmh5225/antikerneldebug-poc

POC о том, как обнаружить отладку ядра Windows по тегу пула (pool tag).

defensive-toolsdebuggersmalware-analysis
123 лет назад
ctxdebug preview

ctxdebug

GitHubddudle/ctxdebug

MCP-powered reverse engineering platform connecting WinDbg, IDA Pro & x64dbg with 160+ AI-accessible debugging and analysis tools.
static-analysisdynamic-code-analysisreverse-engineering+4
2825 дней назад
ttddbg preview

ttddbg

GitHubairbus-cert/ttddbg

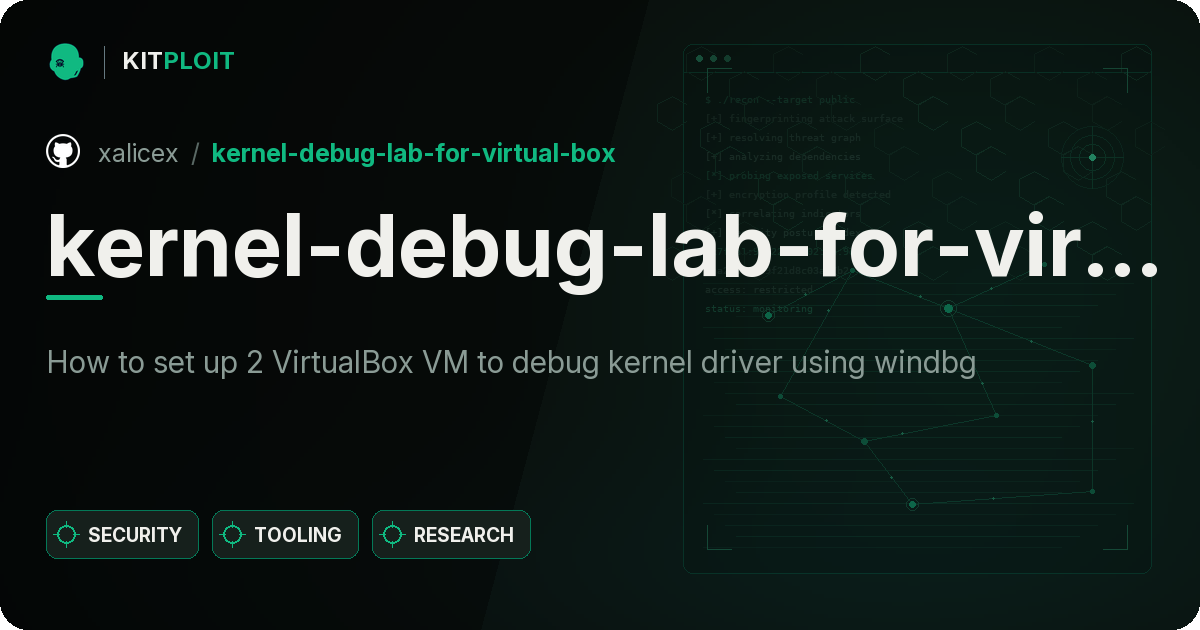
Time Travel Debugging IDA плагин
dynamic-code-analysisreverse-engineeringdebuggers+1
5982 лет назад
kernel-debug-lab-for-virtual-box preview

kernel-debug-lab-for-virtual-box

GitHubxalicex/kernel-debug-lab-for-virtual-box

Как настроить 2 виртуальные машины VirtualBox для отладки драйвера ядра с помощью WinDbg

debuggerseducationlabs-practice
554 лет назад
Назад1…345…24Вперёд