
malduck
 cert-polska/malduck
🦆 Malduck — ваш утиный компаньон в путешествиях по анализу вредоносного ПО
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
357
cert-polska/malduck🦆 Malduck — ваш утиный компаньон в путешествиях по анализу вредоносного ПО
 redcode-labs/coldfire
Библиотека для разработки вредоносного ПО на Golang
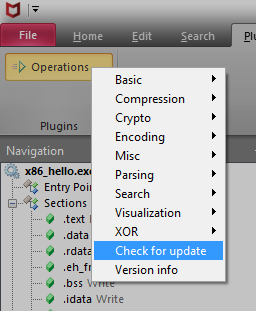 nmantani/fileinsight-plugins
FileInsight-plugins: набор инструментов декодирования для hex-редактора McAfee FileInsight, используемый для анализа вредоносного ПО
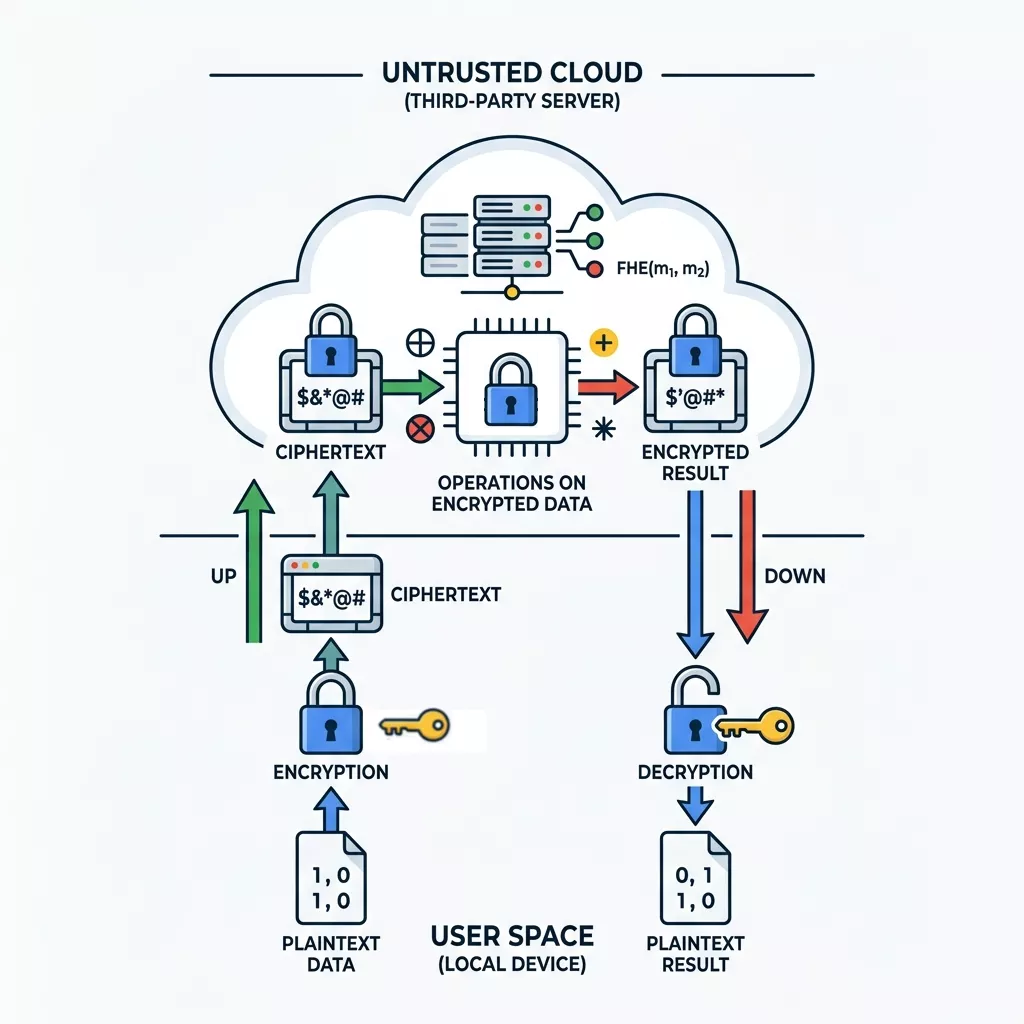 google/fully-homomorphic-encryption
Демонстрации гомоморфного шифрования
 reb311ion/replica
Плагин для Ghidra, который улучшает реверс-инжиниринг за счет исправления пропущенной дизассемблированности, обнаружения функций, маркировки…
 gentilkiwi/kekeo
Небольшой набор инструментов для экспериментов с Microsoft Kerberos на C
 sensepost/assless-chaps
Быстрый взлом вызовов/ответов MSCHAPv2 с использованием базы NT-хешей.
 awesom3alex/osint-menace
Пассивная OSINT-консоль для триажа разведки по email, имени пользователя, домену, IP и криптокошелькам. Включает управление делами, подобранные…
 tanc7/exocet-av-evasion
EXOCET - обходящий антивирусы, необнаруживаемый инструмент доставки полезной нагрузки
 jacopodl/pulsar
Инструмент для эксфильтрации данных и скрытой связи
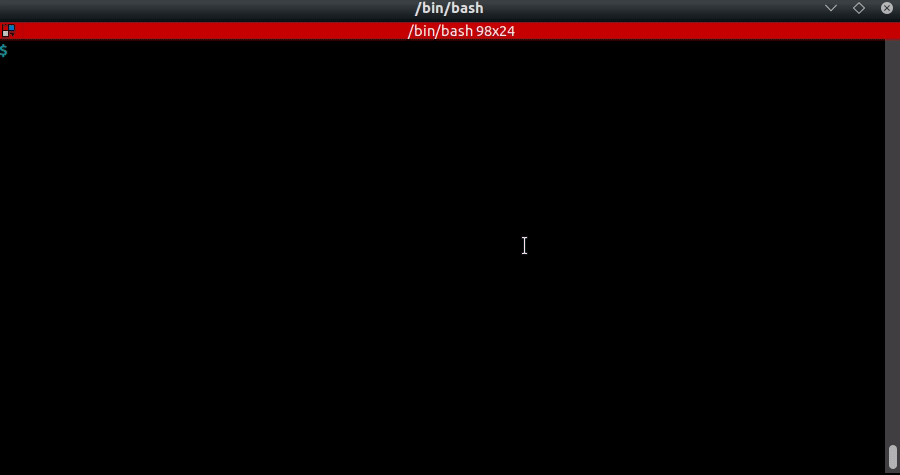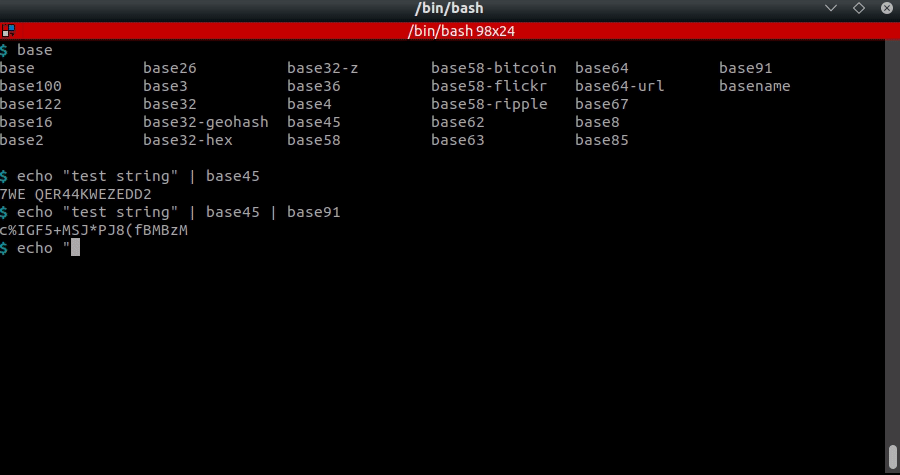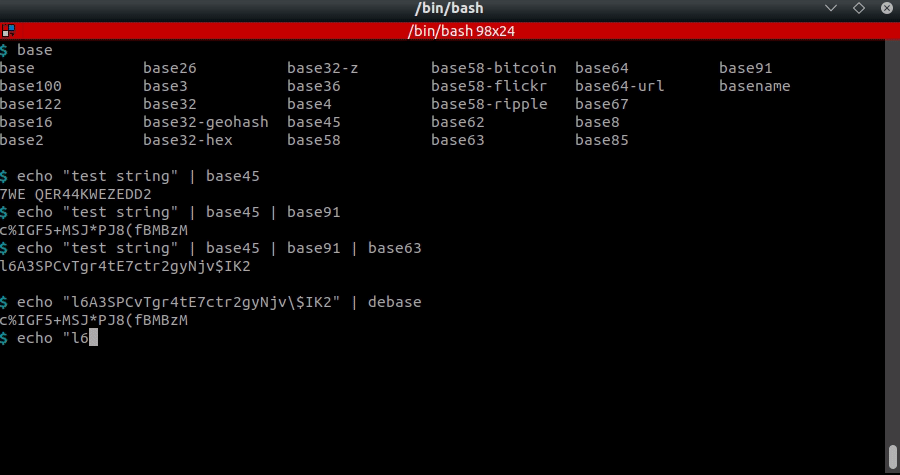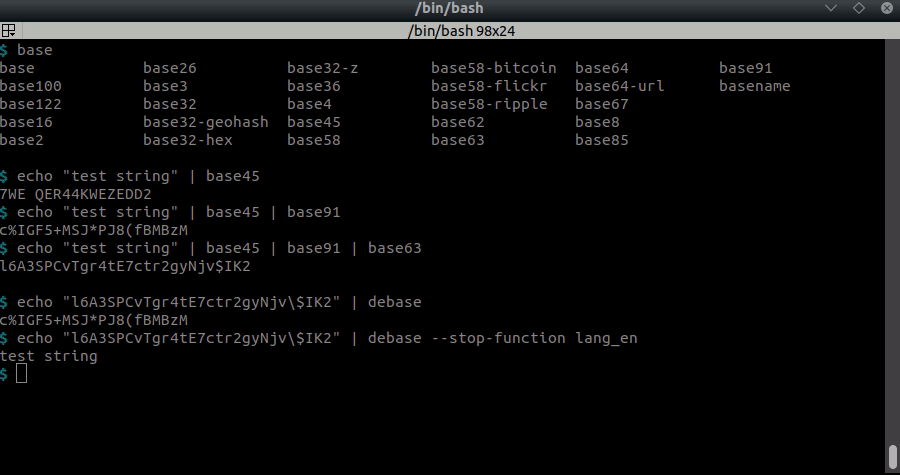 dhondta/python-codext
Расширение Python codecs с инструментами командной строки для кодирования/декодирования чего угодно
 cyph/cyph
Криптографически защищённый сервис обмена сообщениями и социальной сети.
 blake3-team/blake3
Быстрая криптографическая хеш-функция с режимами PRF, MAC, KDF и XOF. Поддерживает верифицированную потоковую передачу, инкрементальные обновления и…
 secretflow/secretflow
Единая платформа для анализа данных и машинного обучения с сохранением конфиденциальности
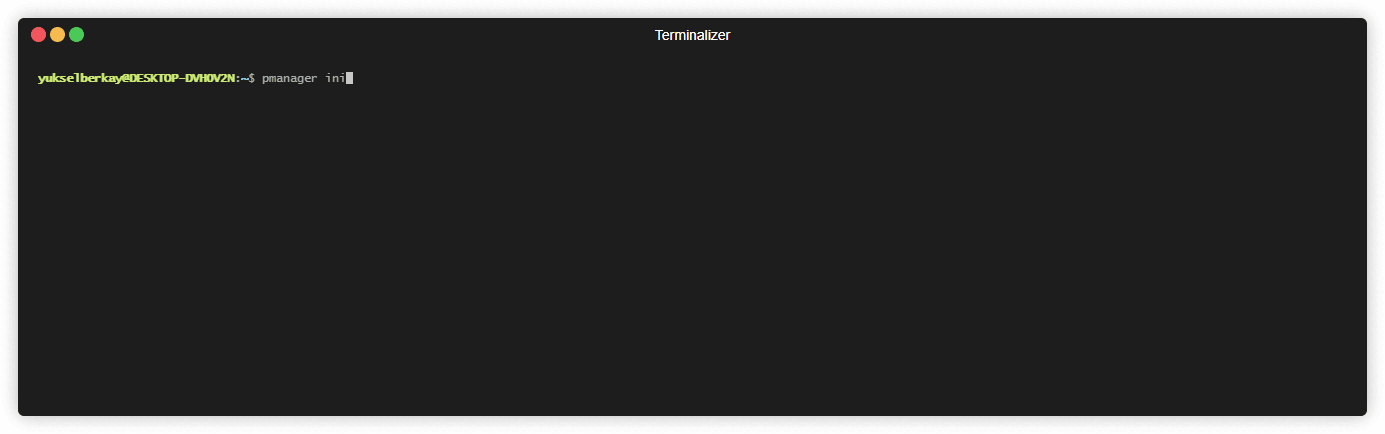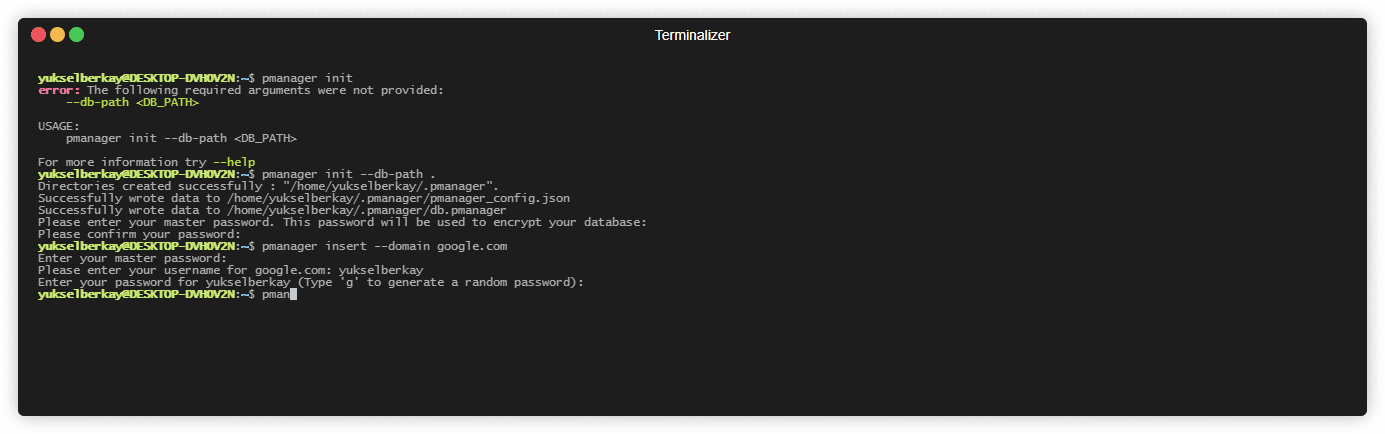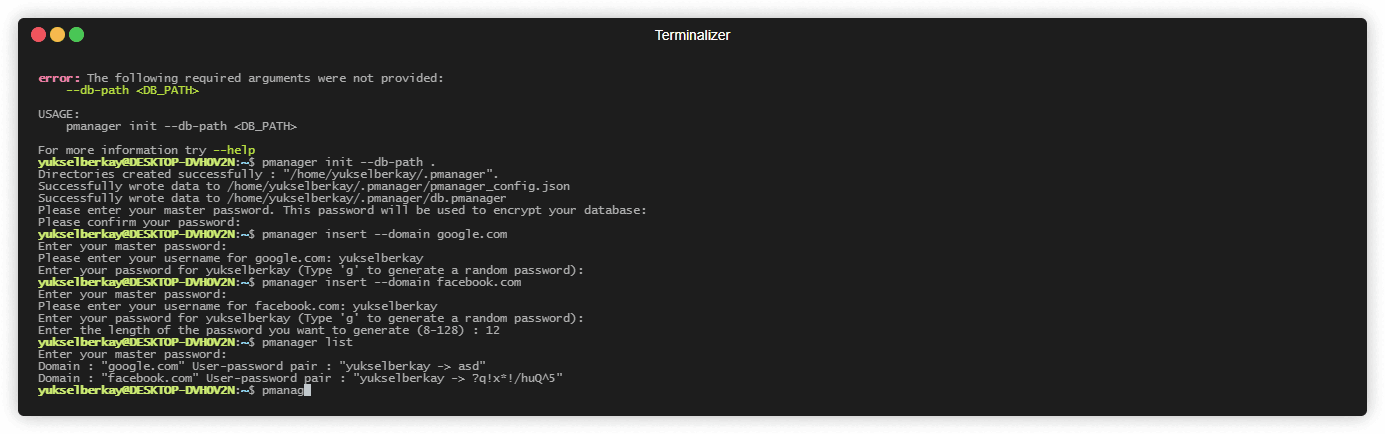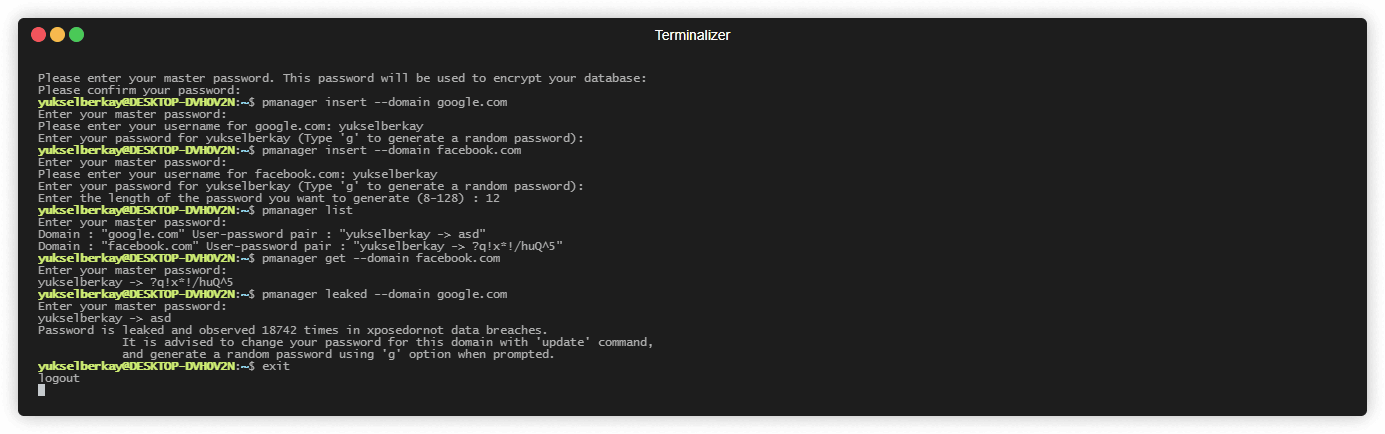 yukselberkay/pmanager
Храните и извлекайте свои пароли из безопасной офлайн-базы данных. Проверяйте, не были ли ваши пароли ранее скомпрометированы, чтобы предотвратить…
 cagataycali/hstp
Фреймворк протокола прикладного уровня для доверительного сквозного шифрованного взаимодействия в гетерогенных сетях, обеспечивающий единообразное…
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - все полезные нагрузки имеют одинаковый MD5-хеш
 kimci86/bkcrack
Взлом устаревшего шифрования zip с помощью атаки по известному открытому тексту Бихама и Кохера.