
kube-alien
 nixwizard/kube-alien
Автоматизированный инструмент для тестирования на проникновение в кластеры Kubernetes, который использует неверные конфигурации в API, Kubelet, etcd…
container-securityexploitationpenetration-testing+2
25
nixwizard/kube-alienАвтоматизированный инструмент для тестирования на проникновение в кластеры Kubernetes, который использует неверные конфигурации в API, Kubelet, etcd…
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
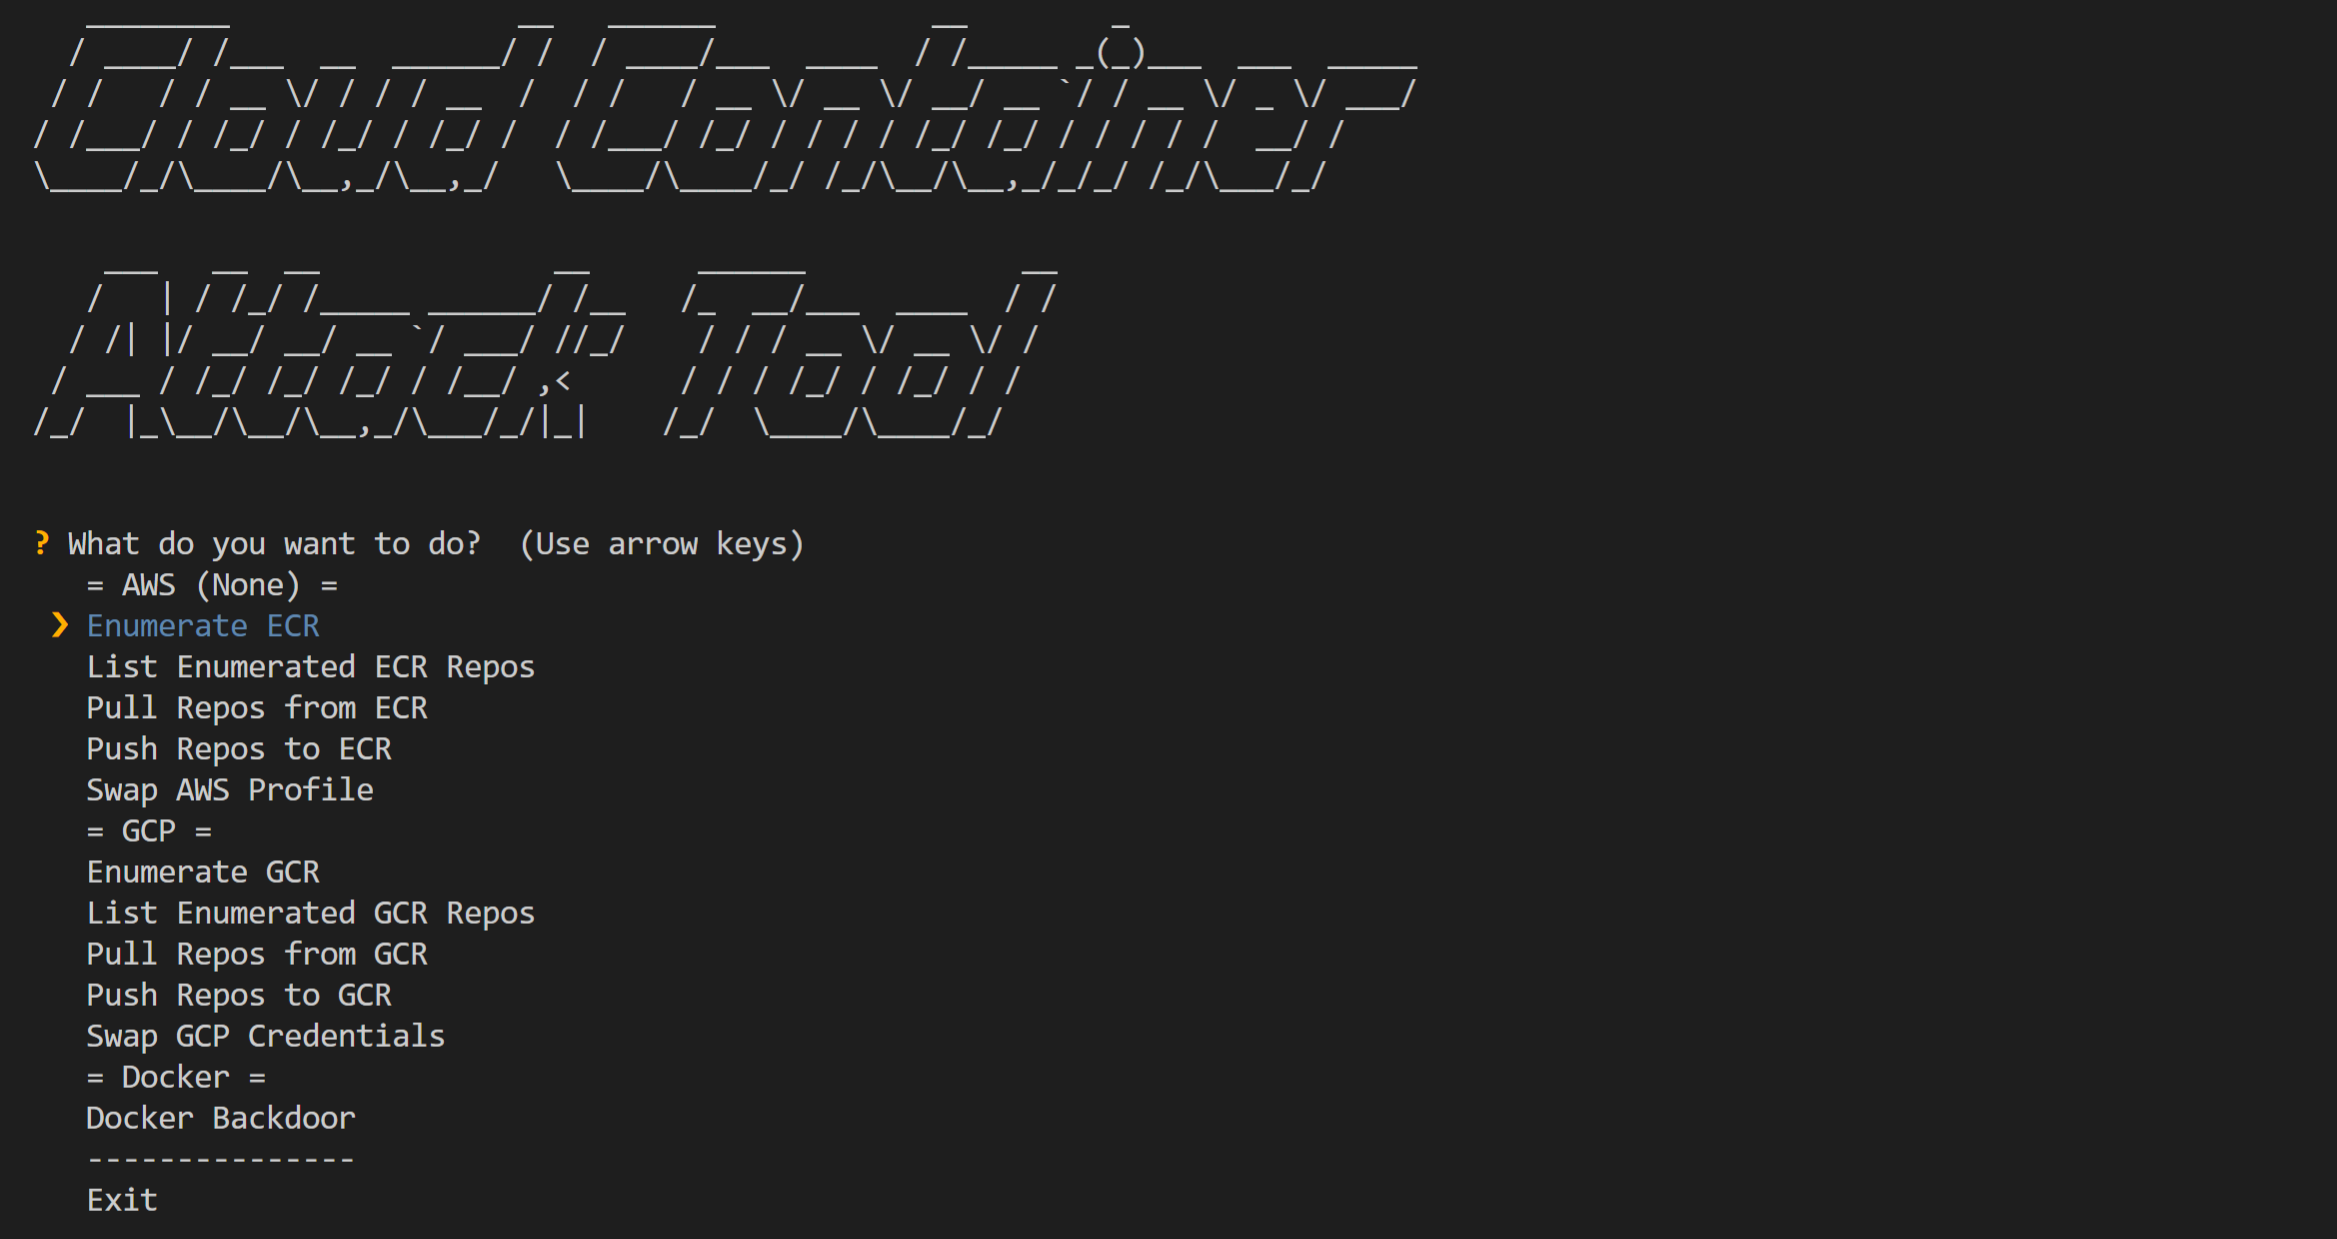 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) — это инструмент для тестирования безопасности контейнерных сред.
 cloudflare/flan
Довольно крутой сканер уязвимостей
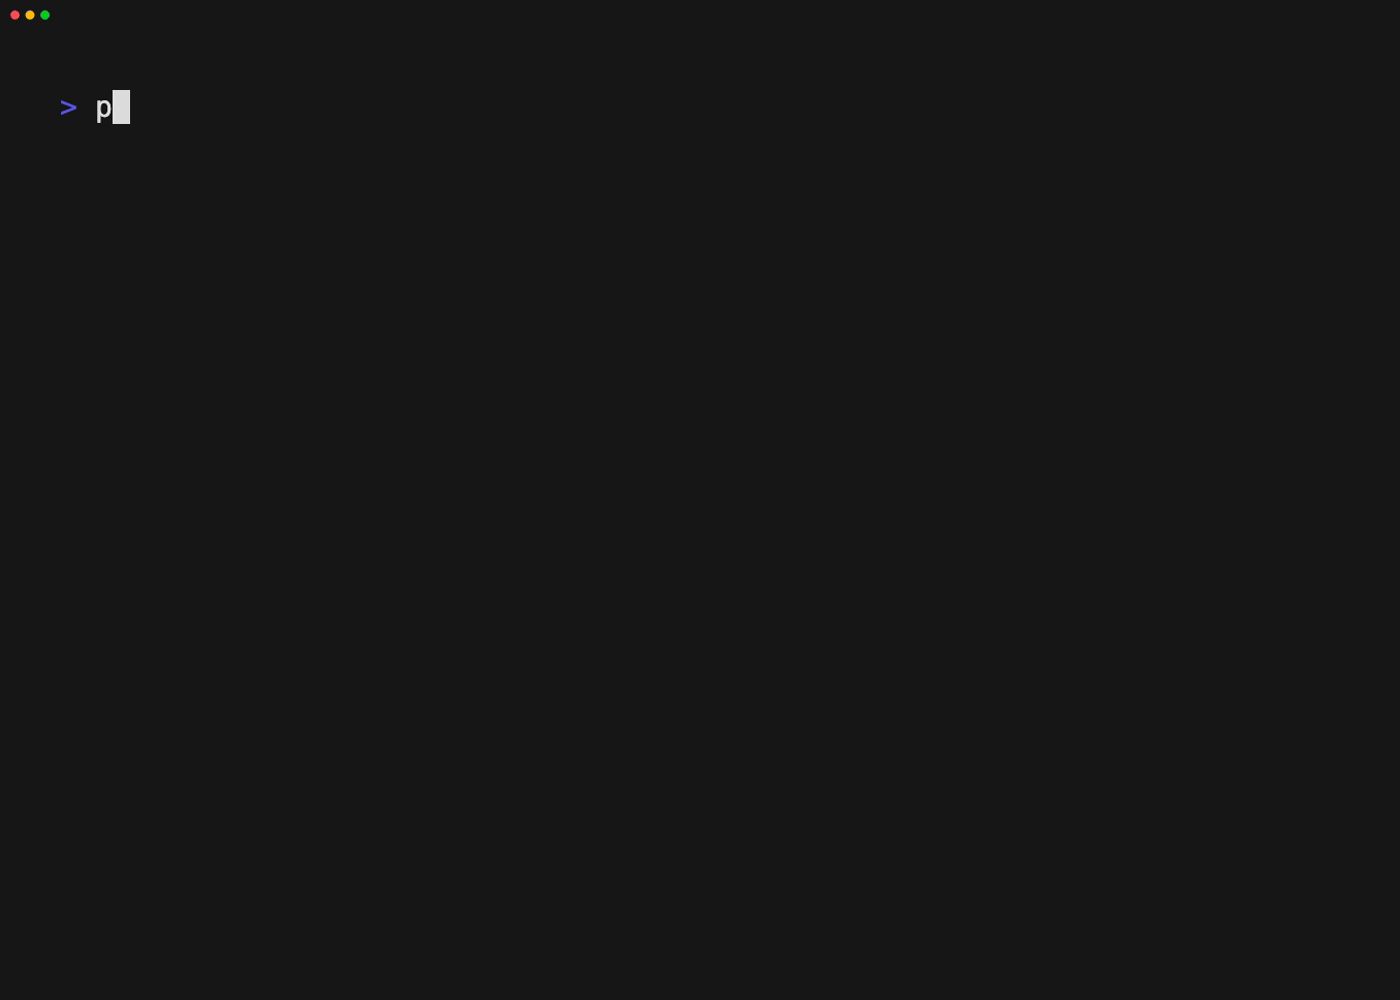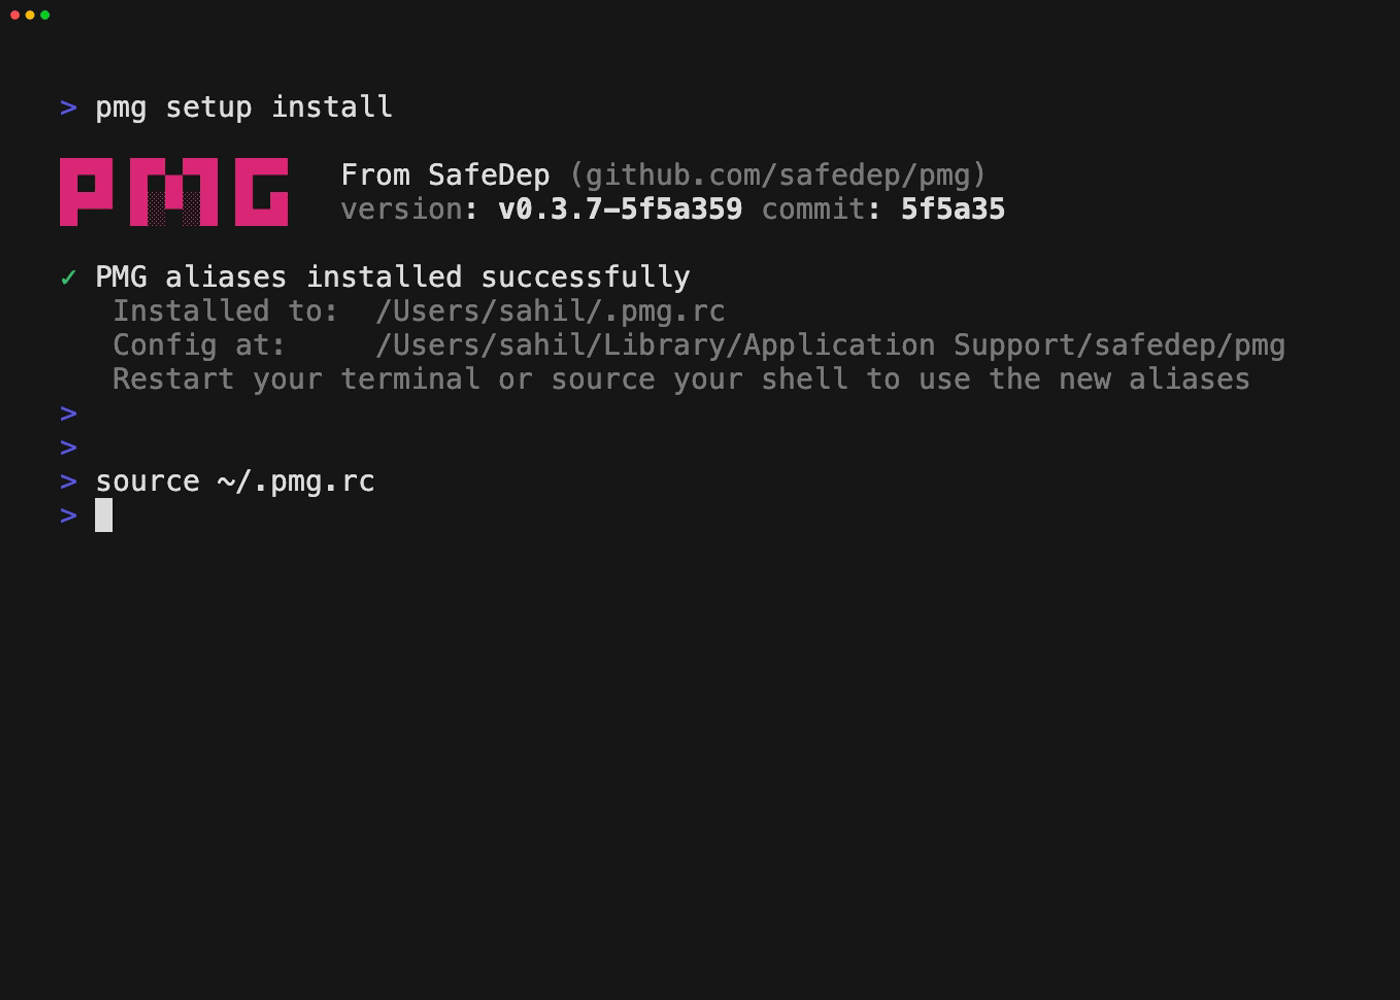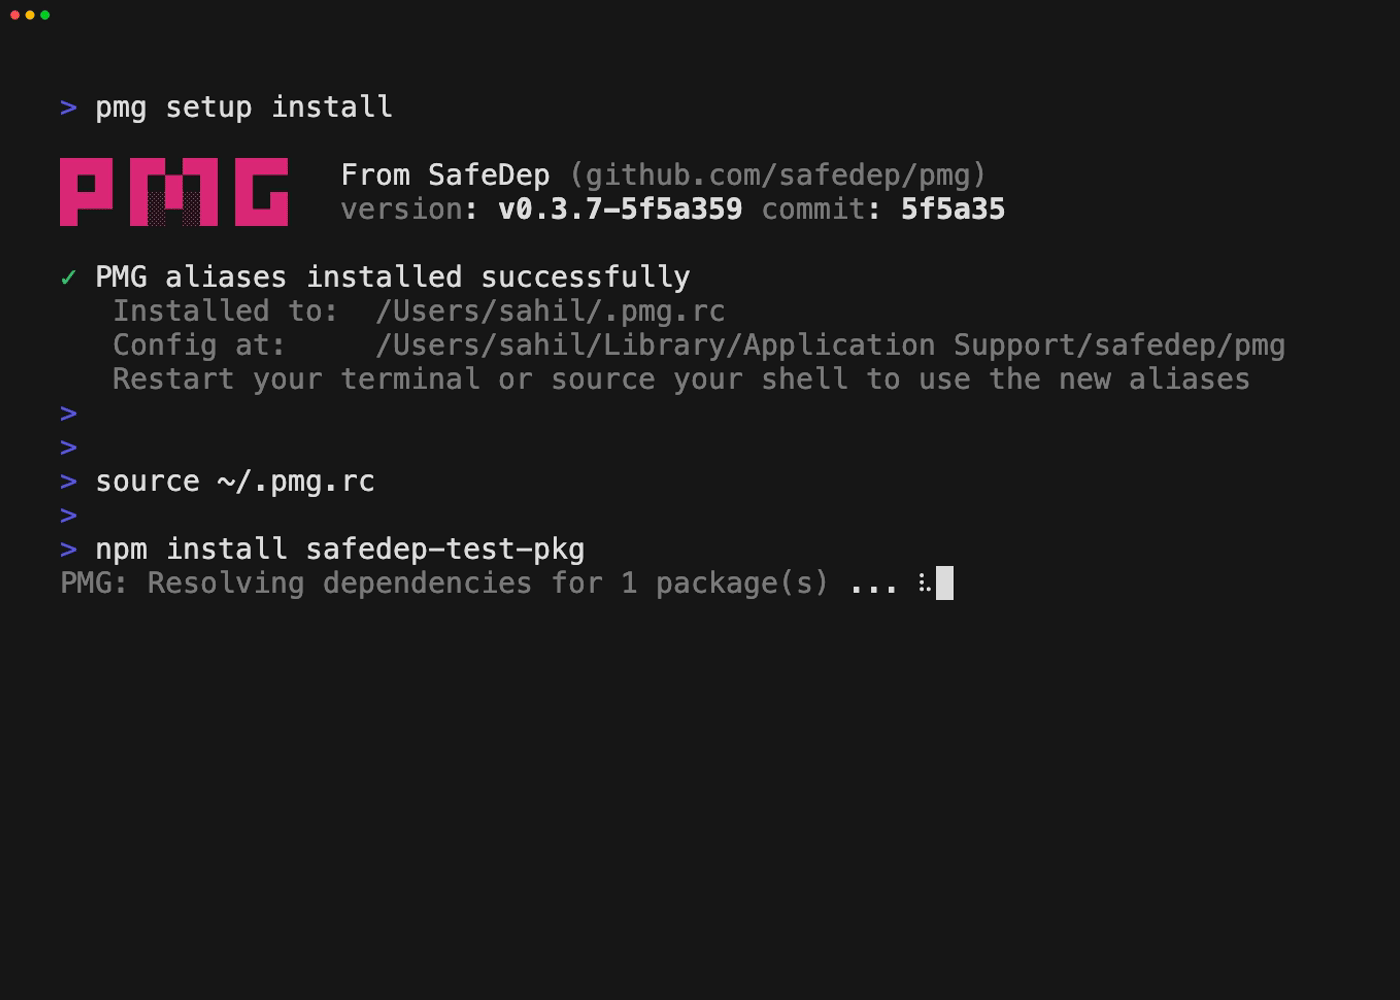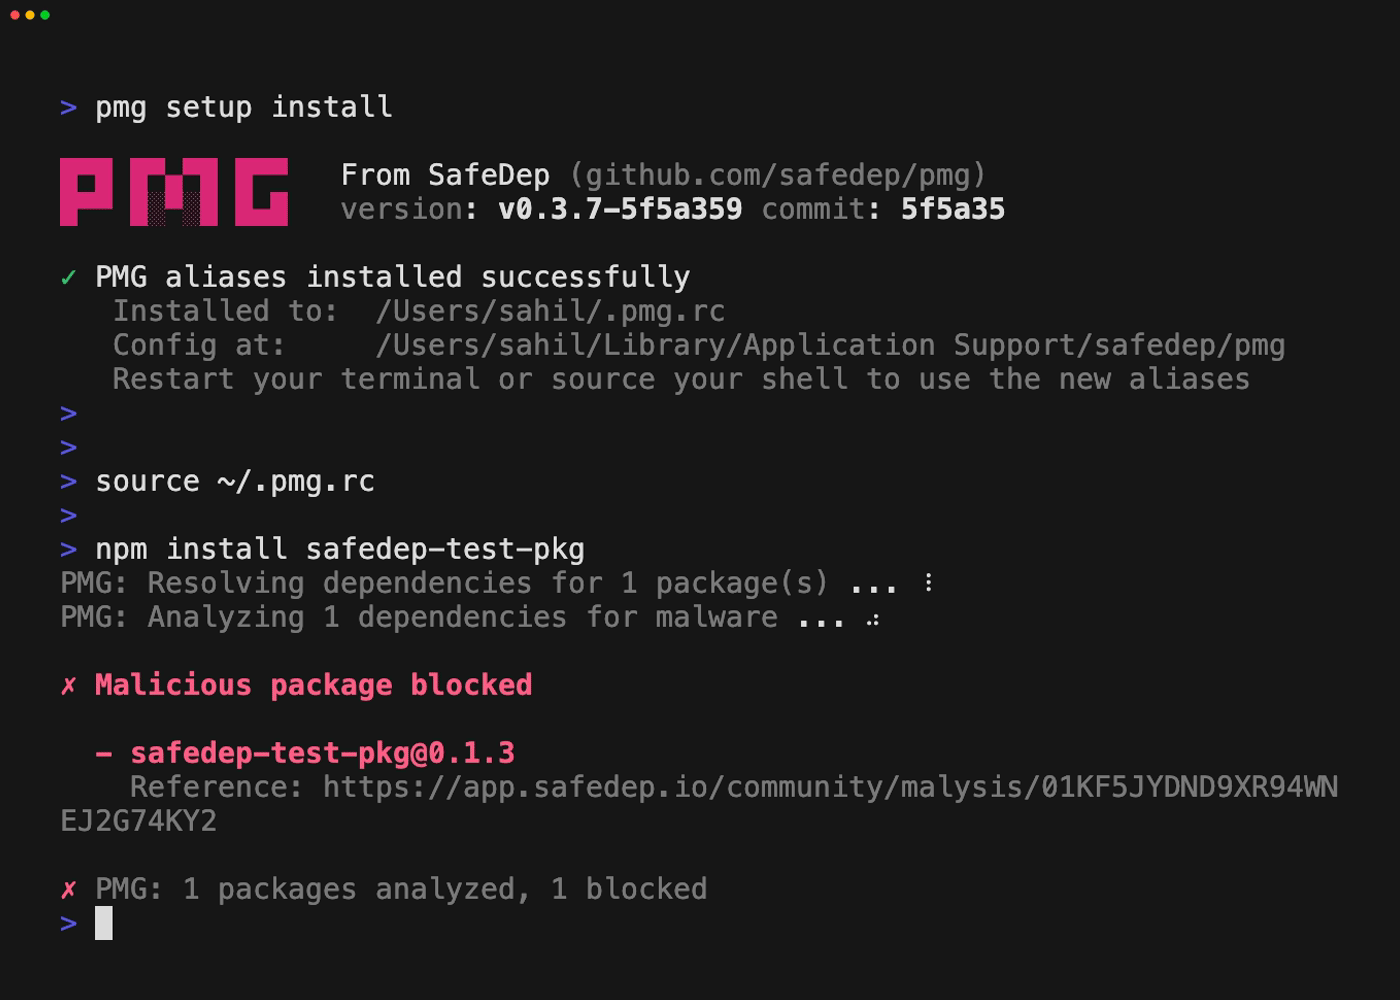 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
 professionallyevil/harpoon
Коллекция скриптов, советов и трюков для взлома k8s-кластеров и контейнеров.
 microsoft/whatthehack
Коллекция хакатонов, основанных на задачах, включающая руководство для студента, руководство для тренера, лекционные презентации,…
 optiopay/klar
Интеграция Clair и Docker Registry
 heroku/terrier
Terrier — это инструмент для анализа образов и контейнеров, который может использоваться для сканирования образов и контейнеров с целью обнаружения и…
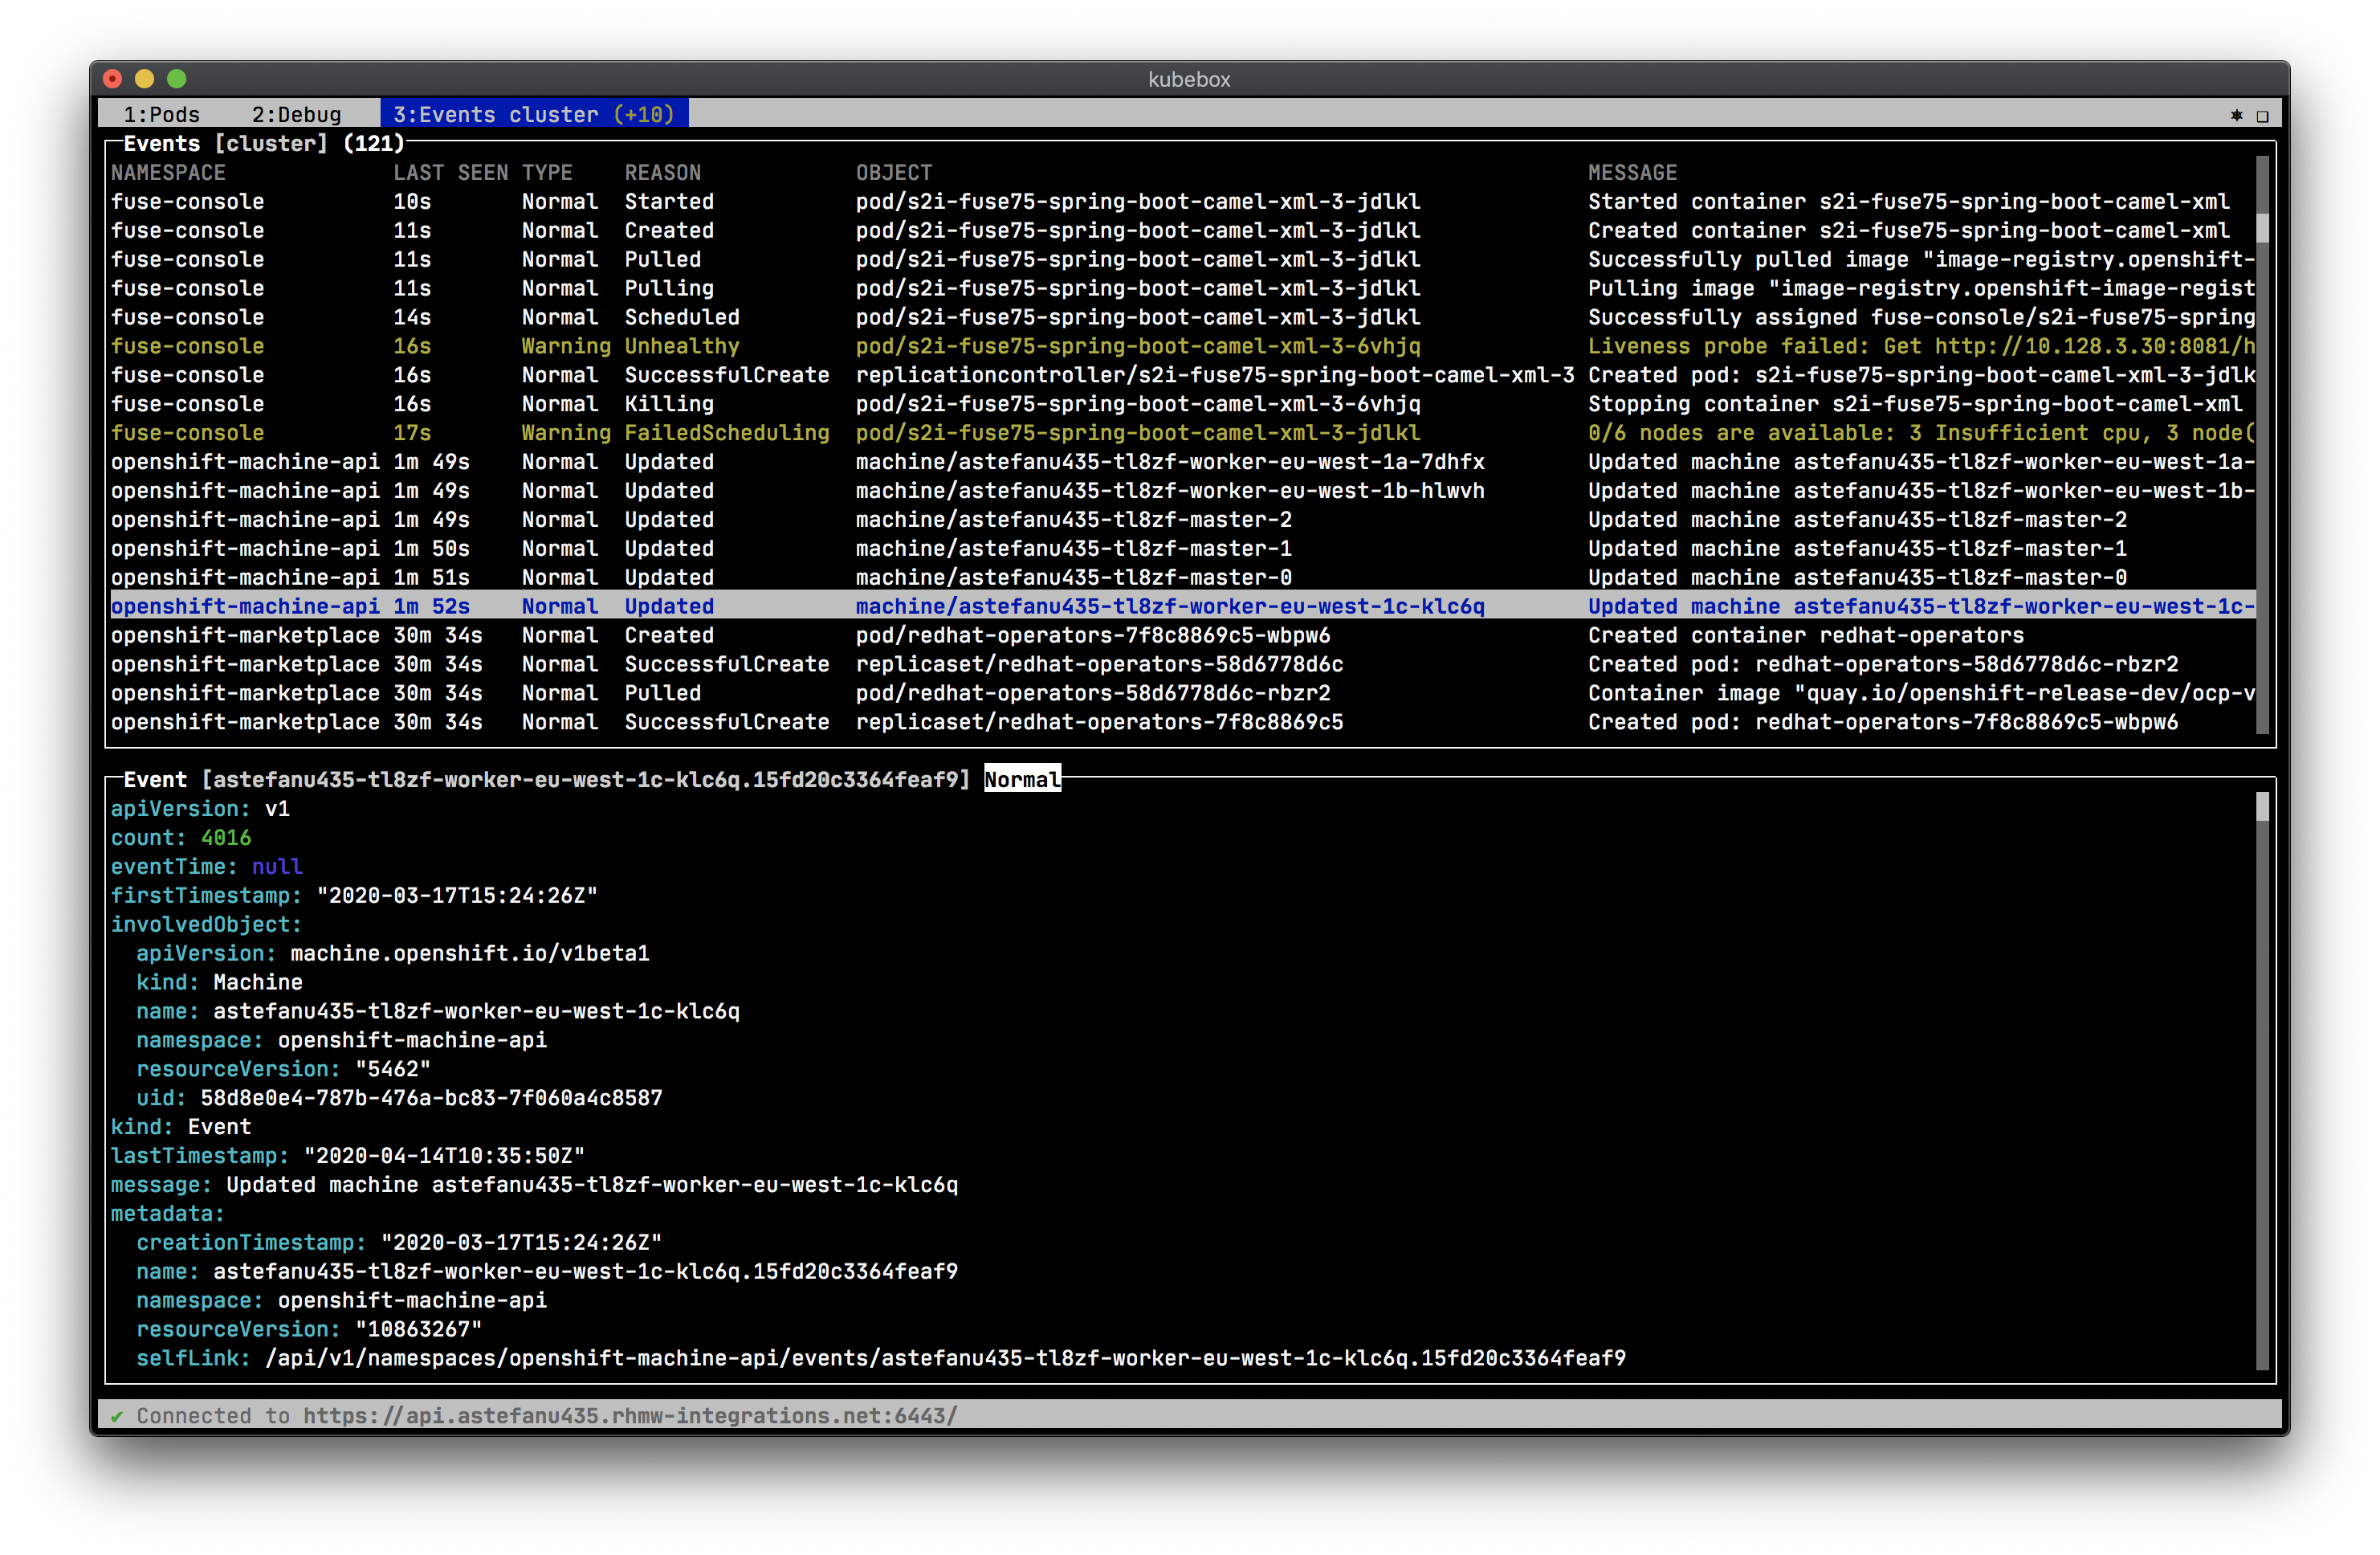 astefanutti/kubebox
⎈❏ Терминал и веб-консоль для Kubernetes
 nicholasjackson/cnitch
Container Snitch проверяет запущенные процессы в Docker Engine и предупреждает, если какие-либо из них обнаружены работающими от root
 aquasecurity/kube-bench
Проверяет, развернут ли Kubernetes в соответствии с лучшими практиками безопасности, определенными в CIS Kubernetes Benchmark
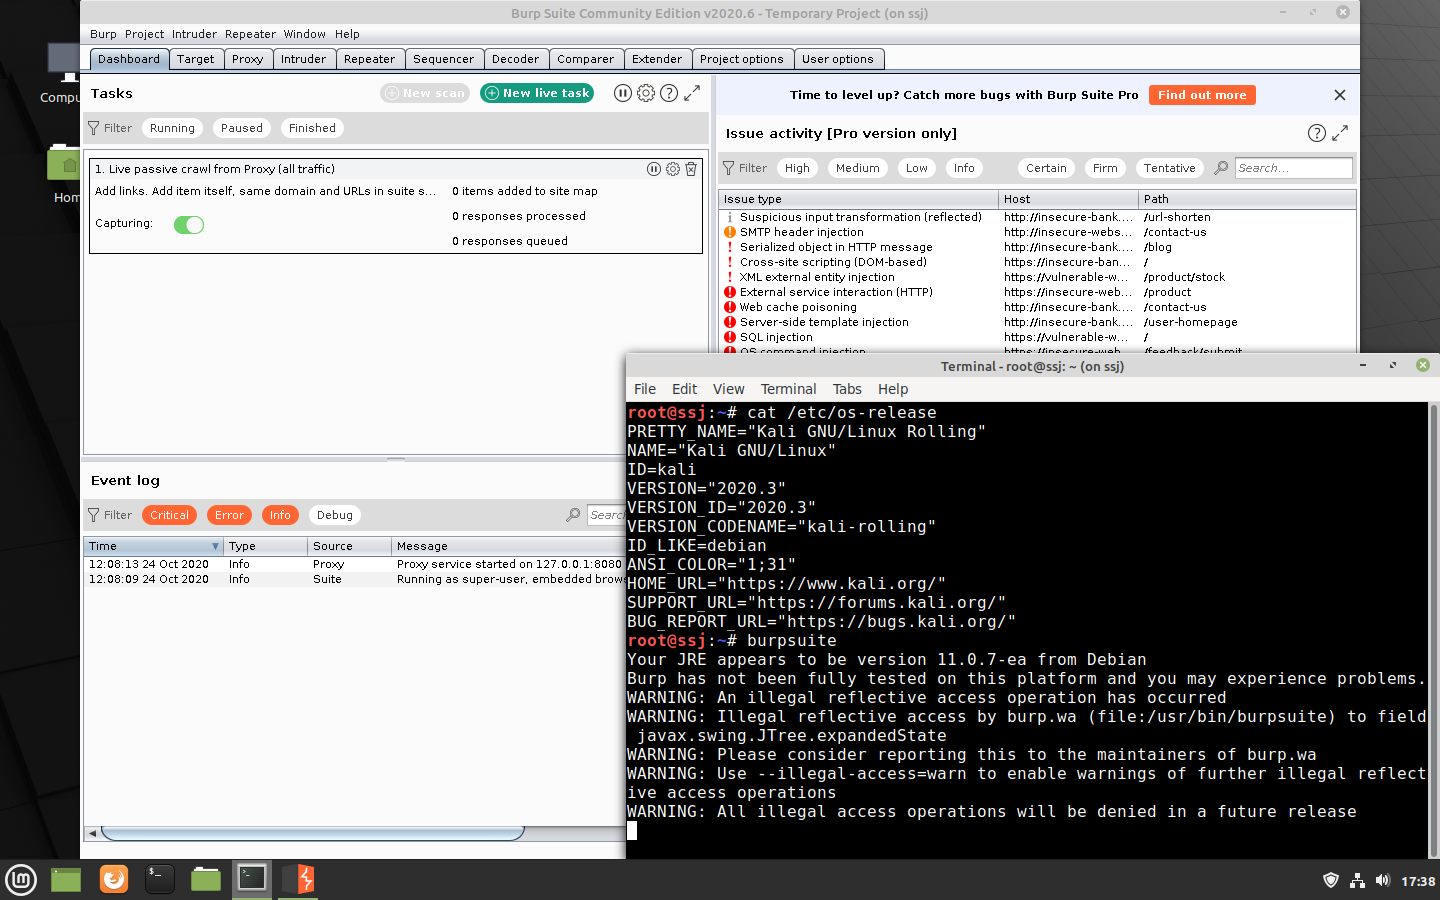 thirdbyte/ssj
Ваш повседневный дистрибутив Linux, превратившийся в Super Saiyan.
 shiftleftsecurity/sast-scan
Scan — это бесплатный инструмент DevSecOps с открытым исходным кодом для выполнения статического анализа безопасности ваших приложений и их…
 zegl/kube-score
Анализ объектов Kubernetes с рекомендациями по повышению надежности и безопасности. kube-score активно предотвращает простои и ошибки в ваших YAML и…
 aquasecurity/starboard
Заменён на https://github.com/aquasecurity/trivy-operator
 aquasecurity/tracee
Безопасность и криминалистический анализ времени выполнения в Linux с использованием eBPF
 zupit/horusec
Horusec — это инструмент с открытым исходным кодом, который улучшает выявление уязвимостей в вашем проекте всего одной командой.