Google-api-key-scanner

Проверяет ключи Google Maps API по 21 конечной точке, выявляя открытые сервисы с PoC-URL, поддерживая прокси и тихий режим для целенаправленного…

Проверяет ключи Google Maps API по 21 конечной точке, выявляя открытые сервисы с PoC-URL, поддерживая прокси и тихий режим для целенаправленного…

cMCP: Confidential MCP Gateway. Hardware-attested policy enforcement for MCP tool calls.

AI-first security scanner. НОВОЕ в v2026.7: обнаружение компрометации Claude Code — проверка .claude/ хуков, разрешений и навыков перед клонированием…

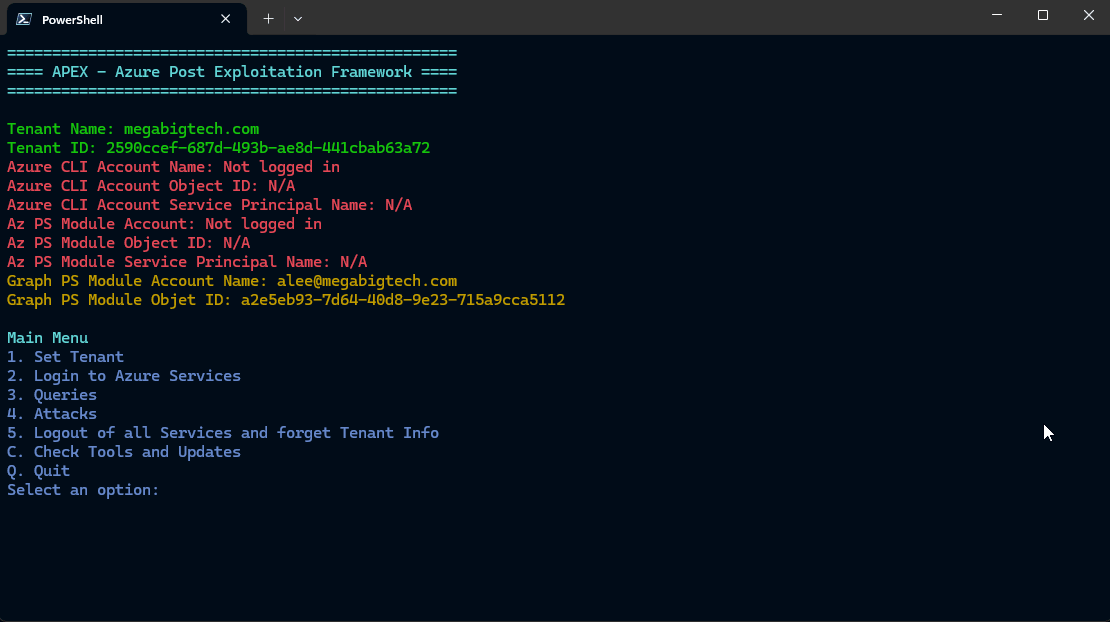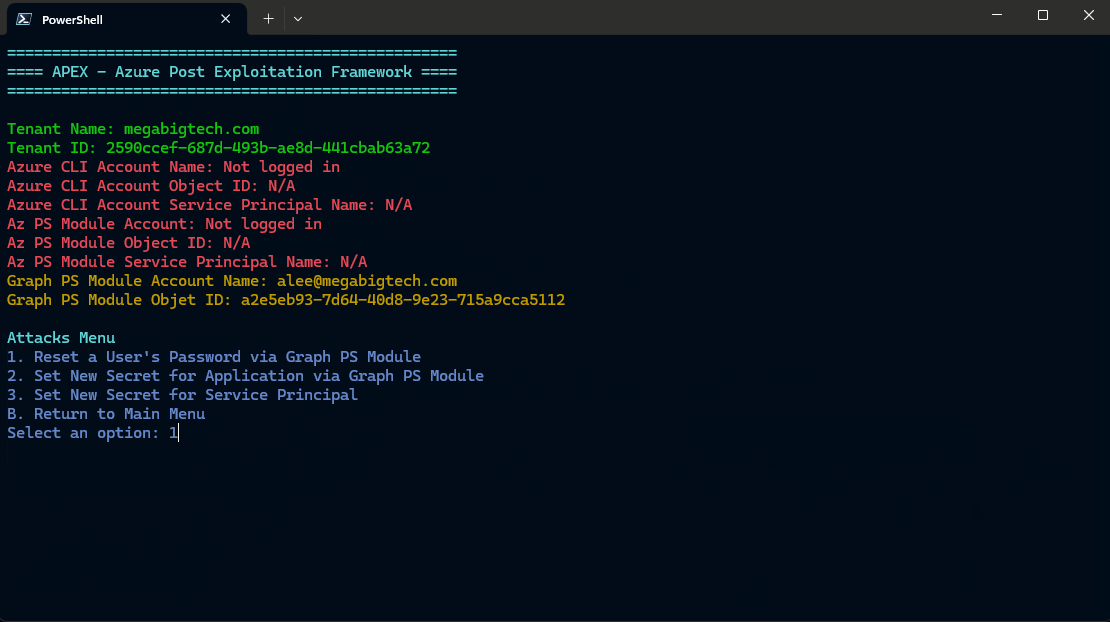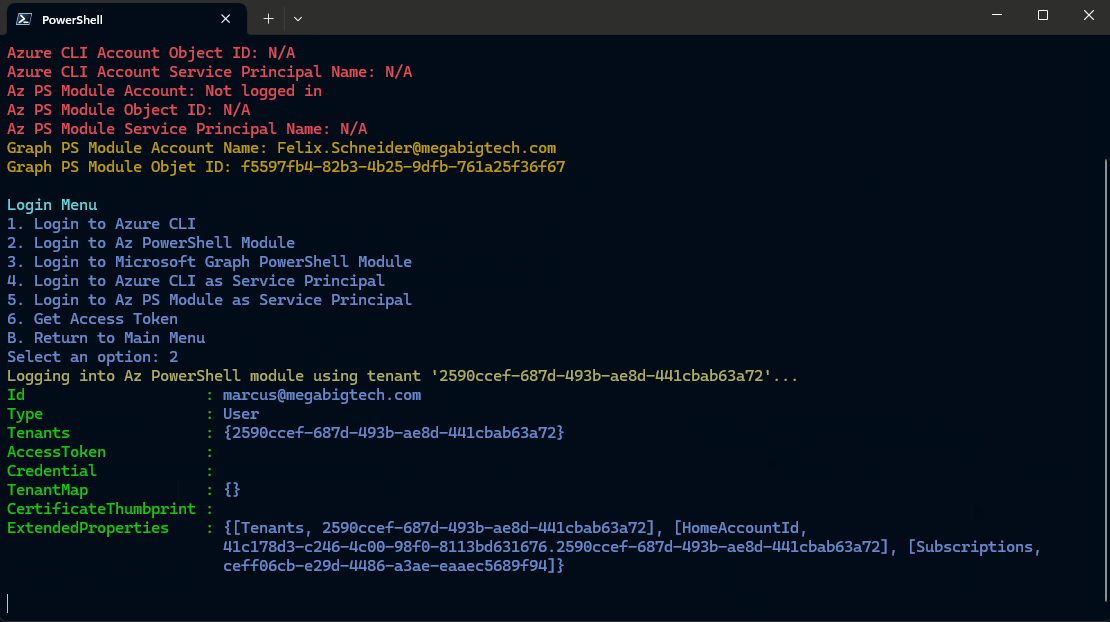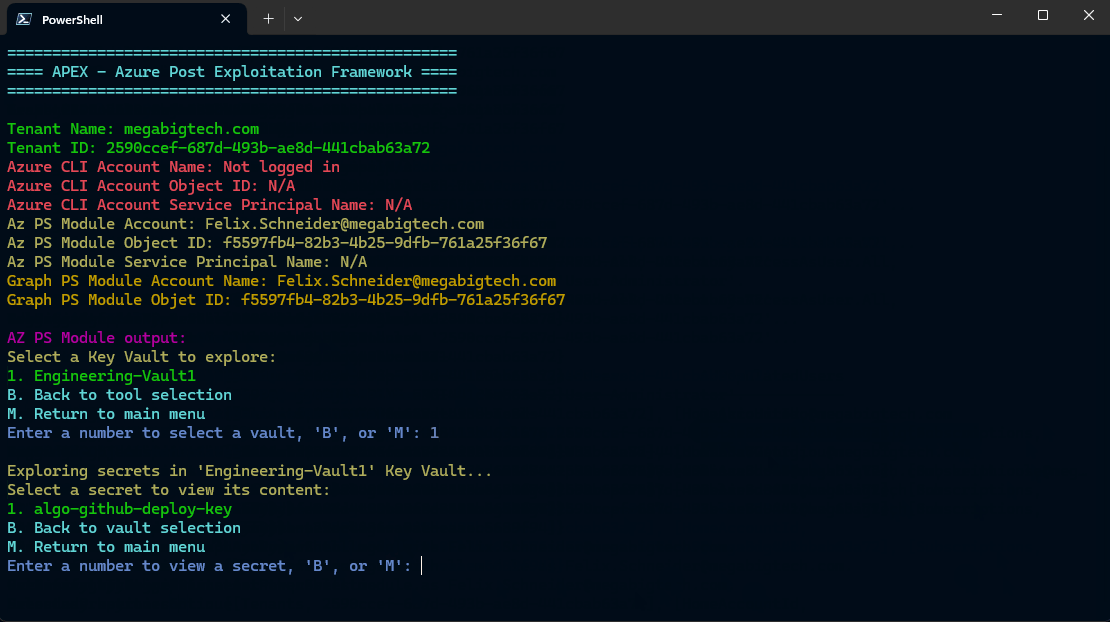
Azure Post Exploitation Framework

Злоупотребление сервисами Azure через C2

Коллекция BOF для Cobalt Strike, предназначенная для атак на Azure AD в ходе операций red team, охватывающая векторы аутентификации, перечисления и…

😎 Потрясающий список всего, что связано с Microsoft Entra

База знаний, развиваемая сообществом, для пентеста облачных сред и CI/CD-пайплайнов: техники атак, энумерация, повышение привилегий и обнаружение.

onedrive user enumeration — инструмент для пентеста, предназначенный для перечисления валидных пользователей o365

Коллекция скриптов для оценки безопасности Microsoft Azure

Курируемая хронология неверных конфигураций AWS S3 bucket, раскрытых данных и утёкших учётных данных IAM, со ссылками на инциденты для специалистов…

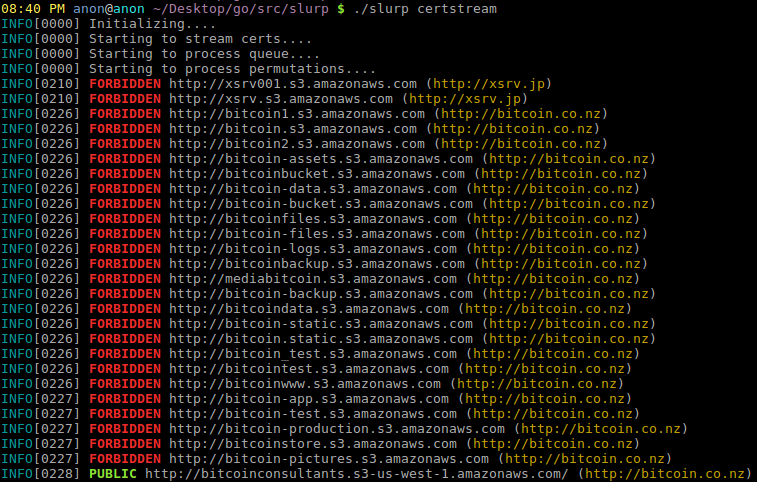
Инструмент для перечисления S3-бакетов вручную или через certstream

Произвольное выполнение кода в незащищённом кластере Apache Spark

Инструмент для поиска публично доступных DigitalOcean Spaces

[Просто ради интереса] Поиск раскрытых ключей AWS (ТОЛЬКО ДЕЙСТВИТЕЛЬНЫЕ КЛЮЧИ) на github

Аутентифицированный SSRF в Grafana

Prommetrix может получать соответствующую информацию из экземпляров 'Node Exporter', выполняемых 'Prometheus'.

Aws S3 Tko Tool