

oathkeeper
 ory/oathkeeper
Облачный нативный прокси / API для управления доступом и идентификацией (IAP) и API принятия решений по контролю доступа, который аутентифицирует,…
authentication-authorizationidentity-managementweb-security+5
3.6k
ory/oathkeeperОблачный нативный прокси / API для управления доступом и идентификацией (IAP) и API принятия решений по контролю доступа, который аутентифицирует,…
 all3xj/fixing-google-secops-detections
Tuning and refactoring Google Chronicle Curated Detections to eliminate alert fatigue and fix logic gaps/bugs.
 falcosecurity/falco
Агент безопасности среды выполнения в реальном времени для Linux с cloud-native архитектурой, который отслеживает системные вызовы и метаданные…
 firecracker-microvm/firecracker
Безопасные и быстрые микроВМ для бессерверных вычислений.
 google/gvisor
Изолирует контейнеры через прикладное ядро в пользовательском пространстве, которое перехватывает системные вызовы, ограничивает доступ к ядру хоста…
 cryptomator/cryptomator
Кроссплатформенное шифрование на стороне клиента для облачного хранилища с AES-256, зашифрованными именами файлов, обфусцированной структурой папок и…
 datadog/stratus-red-team
:cloud: :zap: Детальная и практичная эмуляция действий злоумышленника для облака
 kyverno/kyverno
Обеспечьте безопасность и соответствие требованиям в кластерах Kubernetes с помощью контроллеров допуска, мутации ресурсов, фонового сканирования и…
 oauth2-proxy/oauth2-proxy
Обратный прокси-сервер, обеспечивающий аутентификацию с помощью Google, Azure, OpenID Connect и многих других провайдеров удостоверений.
 fleetdm/fleet
Платформа с открытым исходным кодом для защиты и управления конечными точками посредством MDM, управления исправлениями, развёртывания программного…
 googlecloudplatform/professional-services
Коллекция примеров решений Google Cloud и операционных утилит для мониторинга журналов аудита, деидентификации DLP, управления ключами шифрования и…
 spiffe/spire
Платформа удостоверения рабочей нагрузки, которая подтверждает запущенные сервисы, выдаёт SPIFFE ID/SVID и обеспечивает аутентификацию mTLS и JWT для…
 pomerium/pomerium
Обратный прокси-сервер с учётом идентичности, который обеспечивает доступ к внутренним приложениям и сервисам по модели нулевого доверия с помощью…
 dexidp/dex
Провайдер идентификации OpenID Connect (OIDC) и OAuth 2.0 с подключаемыми коннекторами
 aws/serverless-application-model
Преобразует шаблоны SAM в ресурсы CloudFormation, создавая функции Lambda, роли IAM и политики со встроенными лучшими практиками serverless.
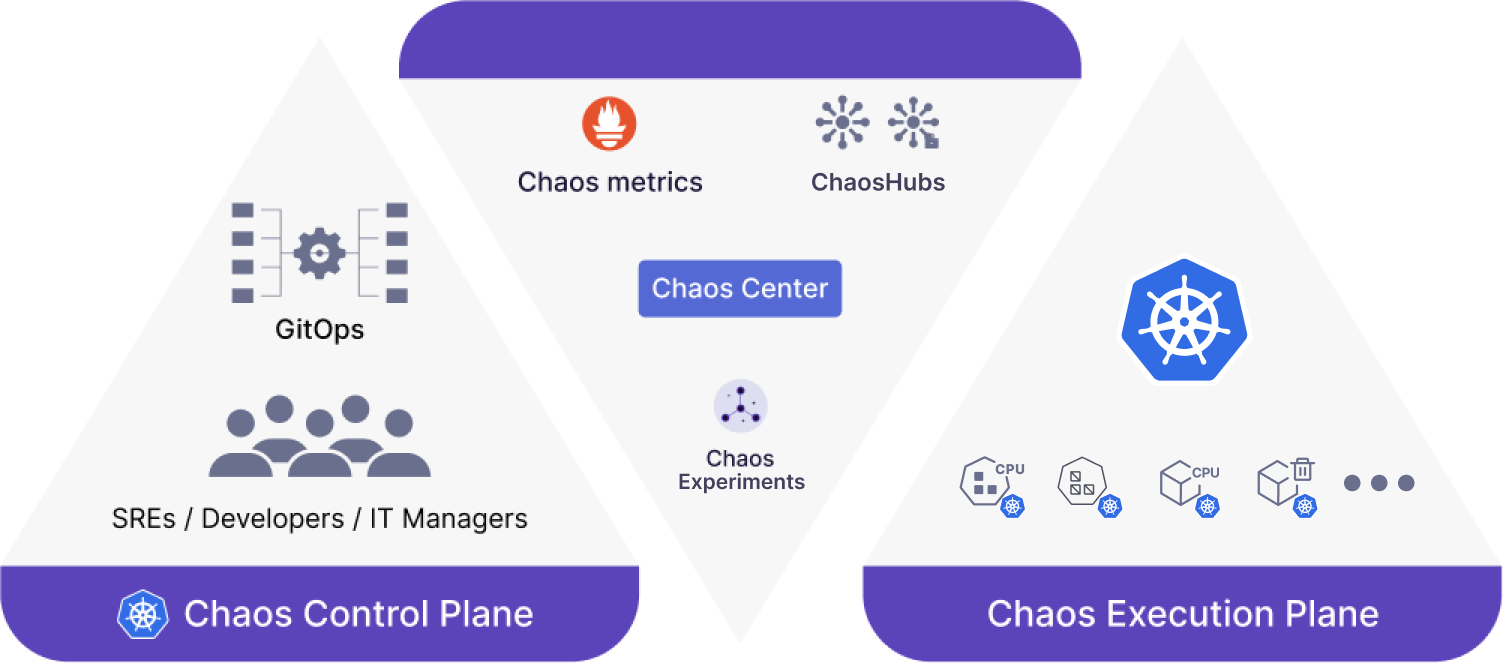 litmuschaos/litmus
Облачная платформа хаос-инжиниринга для Kubernetes с внедрением сбоев, оркестрацией рабочих процессов и проверкой устойчивого состояния для выявления…
 stackrox/kube-linter
KubeLinter — это инструмент статического анализа, который проверяет YAML-файлы Kubernetes и чарты Helm, чтобы гарантировать, что представленные в них…
 complianceascode/content
Генерирует контент безопасности SCAP, Ansible, Bash и CEL для оценки соответствия и автоматического усиления защиты на Linux-хостах, контейнерах и…