
S3-from-csp
 randomrobbiebf/s3-from-csp
Извлекает все S3 Buckets из заголовков CSP-отчетов, а затем проверяет на уязвимости загрузки файлов.
cloud-infrastructure-securityvulnerability-scannersinformation-gathering+2
1
randomrobbiebf/s3-from-cspИзвлекает все S3 Buckets из заголовков CSP-отчетов, а затем проверяет на уязвимости загрузки файлов.
 treebuilder/aad-sso-enum-brute-spray
POC недавней уязвимости Azure Active Directory от SecureWorks, связанной с перебором паролей
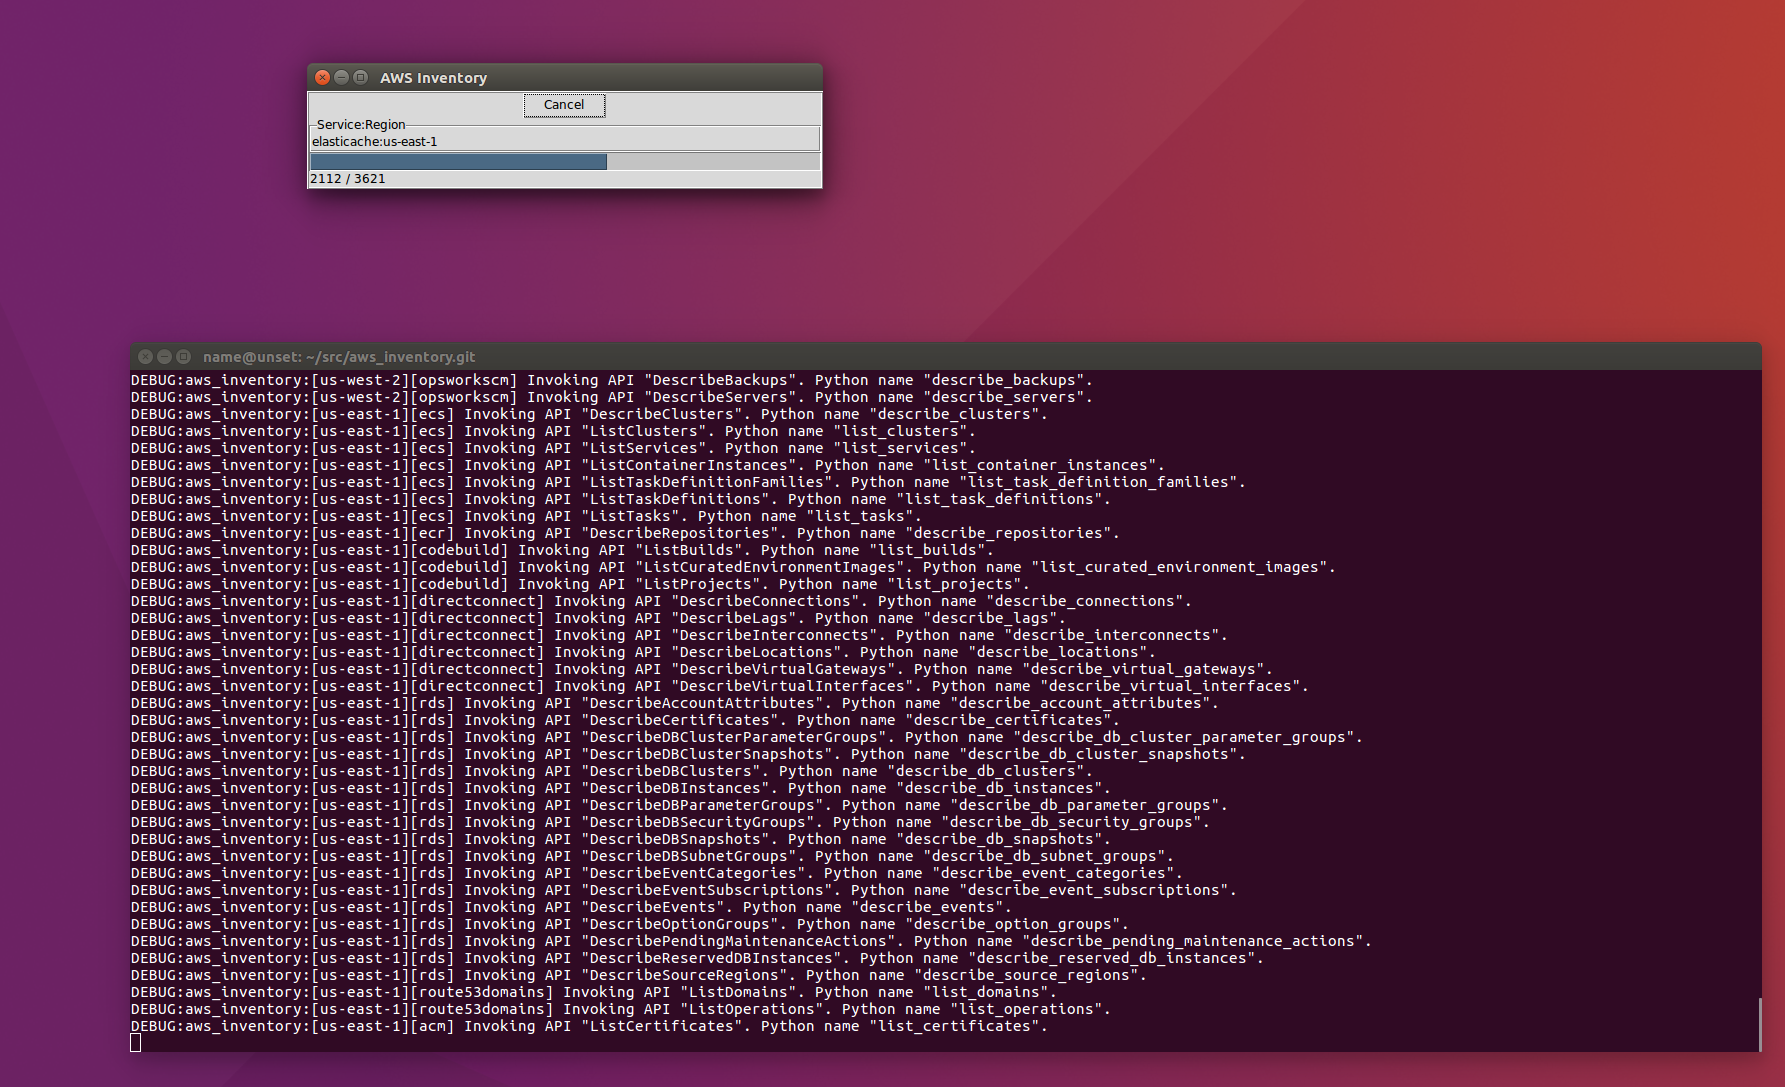 nccgroup/aws-inventory
Обнаруживайте ресурсы, созданные в учетной записи AWS.
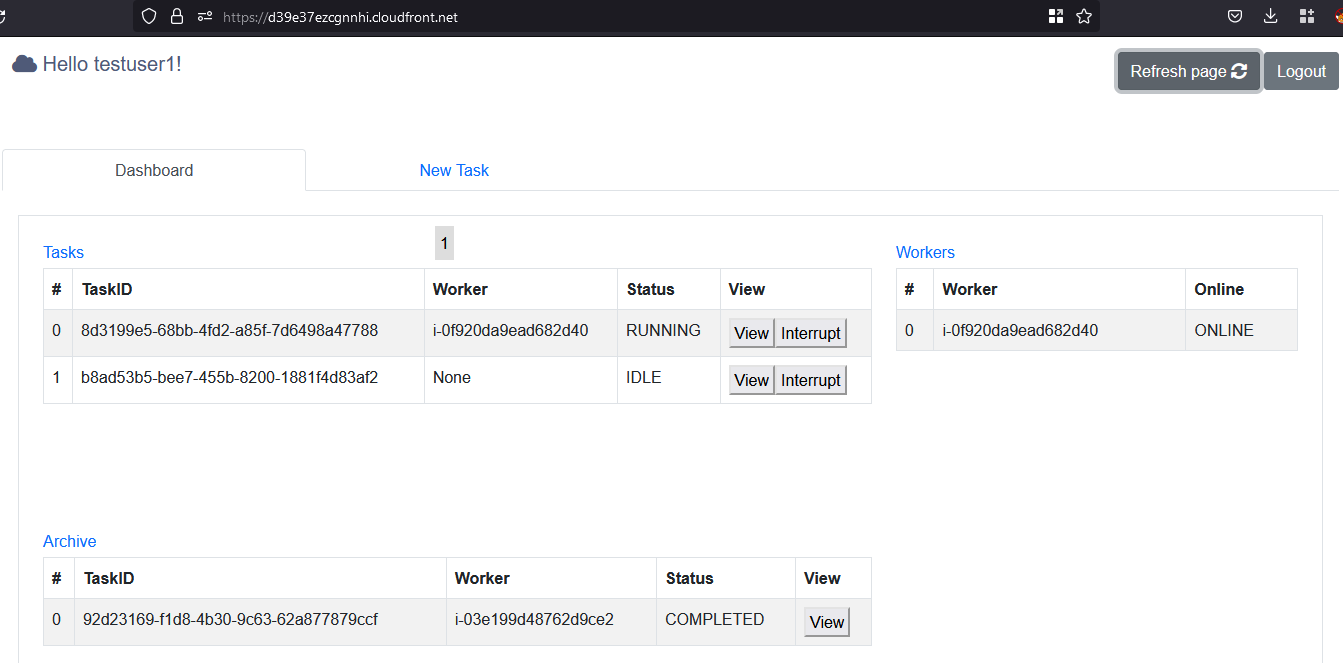 nccgroup/cowcloud
Бессерверное AWS-решение для распределения рабочих нагрузок по разведке и сканированию уязвимостей. Отправляйте задачи через веб-интерфейс; рабочие…
 nccgroup/go-pillage-registries
Инструмент для Docker-реестров, ориентированный на пентестеров, для перечисления и вытягивания образов.
 nccgroup/raccoon
Salesforce object access auditor
 nccgroup/s3_objects_check
Оценка методом белого ящика эффективных разрешений объектов S3 для выявления общедоступных файлов.
 nccgroup/sadcloud
Инструмент для развёртывания (и уничтожения!) заведомо небезопасной облачной инфраструктуры
 nccgroup/sfpoldevchk
Salesforce Policy Deviation Checker
 cappricio-securities/appspec-yaml-leaks
Appspec YML и YAML утечки
 bishopfox/badpods
Коллекция манифестов, которые создают поды с повышенными привилегиями.
 synacktiv/eipp
Списки запрещённых паролей для Entra ID Password Protection
 synacktiv/gh-hijack-runner
Python-скрипт для создания поддельного GitHub-раннера и перехвата заданий пайплайна с целью утечки CI/CD-секретов.
 irsl/google-osconfig-privesc
PoC-эксплойт уязвимости повышения привилегий, обнаруженной в Google Osconfig
 justinsteven/advisories
Личный репозиторий публикаций охранных бюллетеней (security advisories), охватывающий уязвимости в веб-приложениях, облаке, инфраструктуре и…
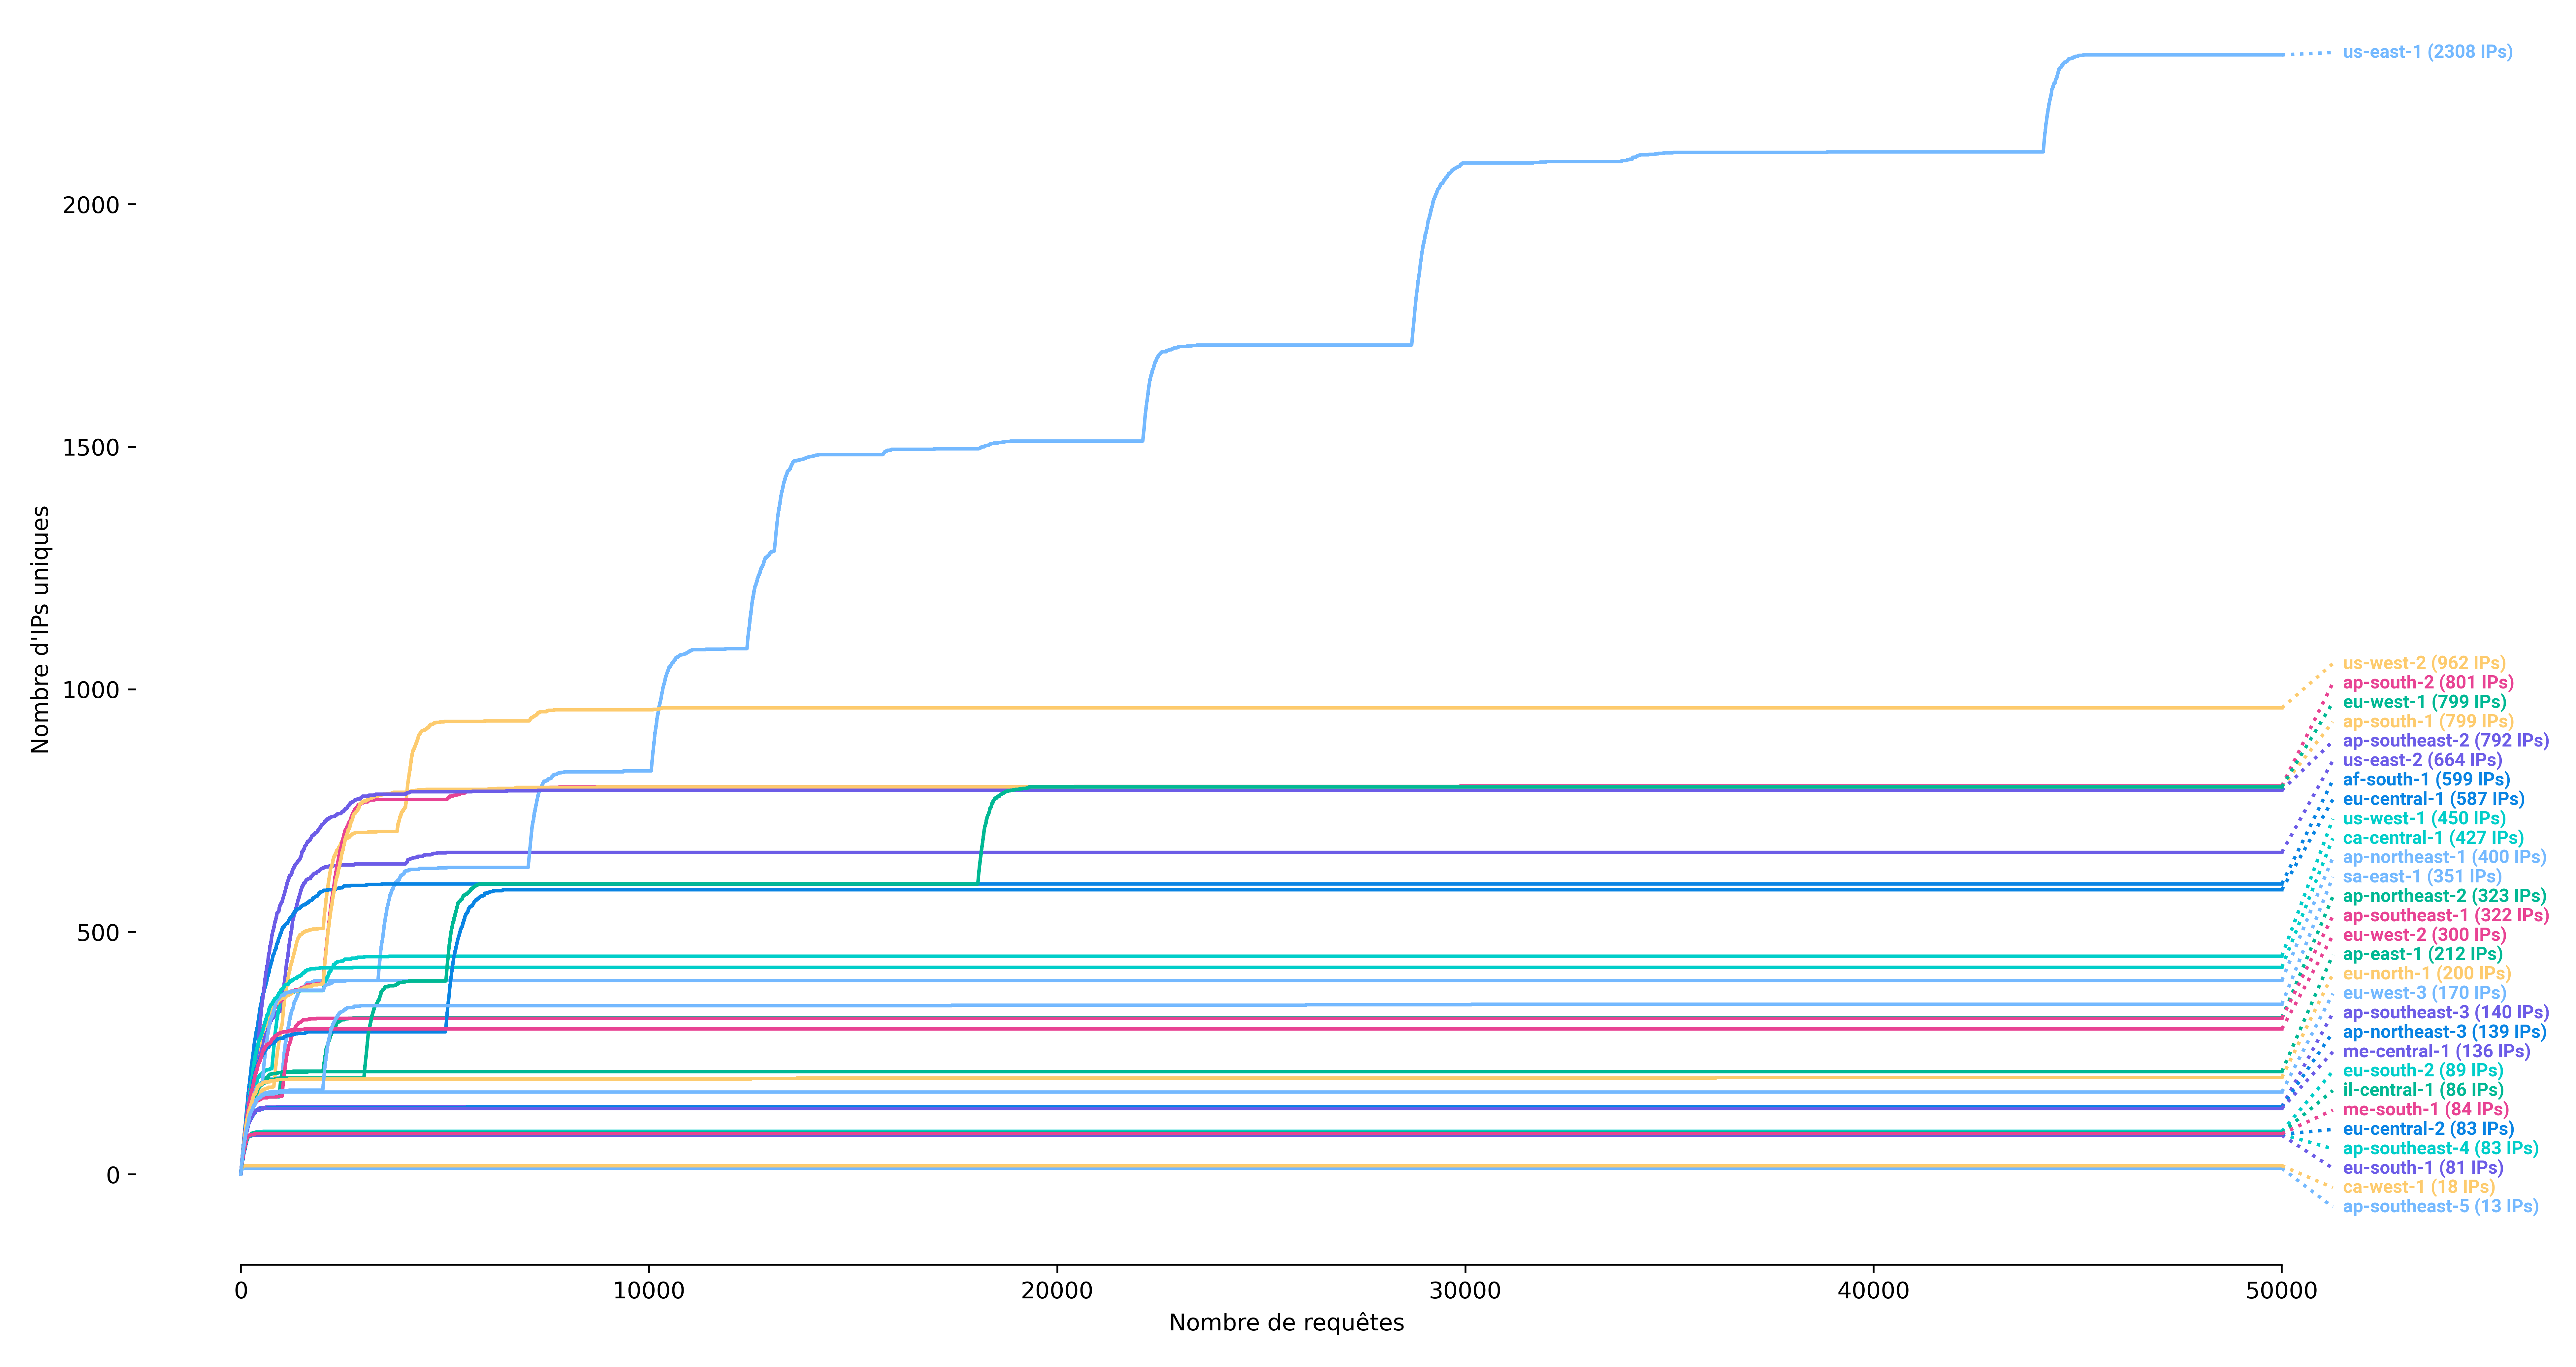 synacktiv/ipspinner
IPSpinner работает как локальный прокси-сервер, который перенаправляет запросы через внешние сервисы.
 aquasecurity/trivy-enforcer
[ЭКСПЕРИМЕНТАЛЬНЫЙ] Оператор Kubernetes для обеспечения безопасности образов
 aquasecurity/trivy-plugin-kubectl
Плагин Trivy, который сканирует образы ресурса Kubernetes