

Archived
hooker
 androidhooker/hooker
Hooker — это проект с открытым исходным кодом для динамического анализа Android-приложений. Этот проект предоставляет различные инструменты и…
android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
 google/martian
Martian — это библиотека для создания пользовательских HTTP/S прокси
 vmware-archive/burp-rest-api
REST/JSON API для инструмента безопасности Burp Suite.
 google/nogotofail
Инструмент тестирования безопасности сетевого трафика с черным ящиком, работающий на пути следования (on-path).
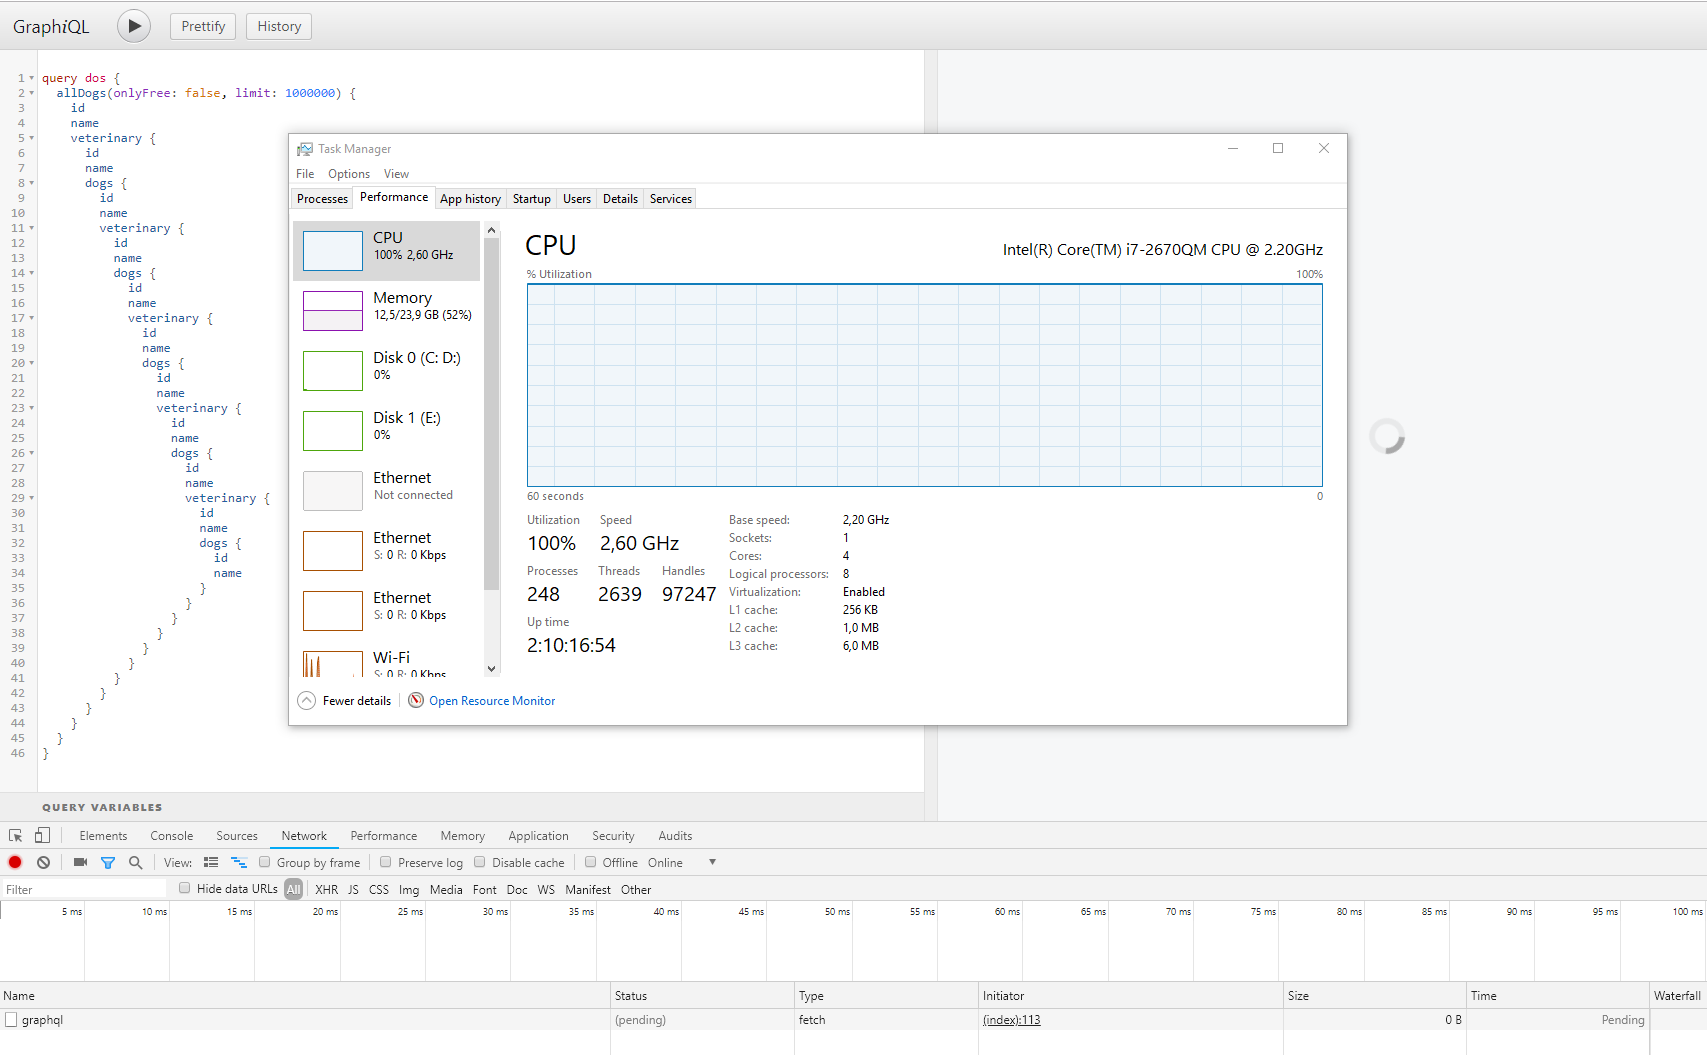 righettod/poc-graphql
Исследование GraphQL с точки зрения AppSec.
 elmasy-com/columbus-server
API-ориентированный сервис обнаружения поддоменов, использующий журналы Certificate Transparency для быстрого пассивного перечисления поддоменов…
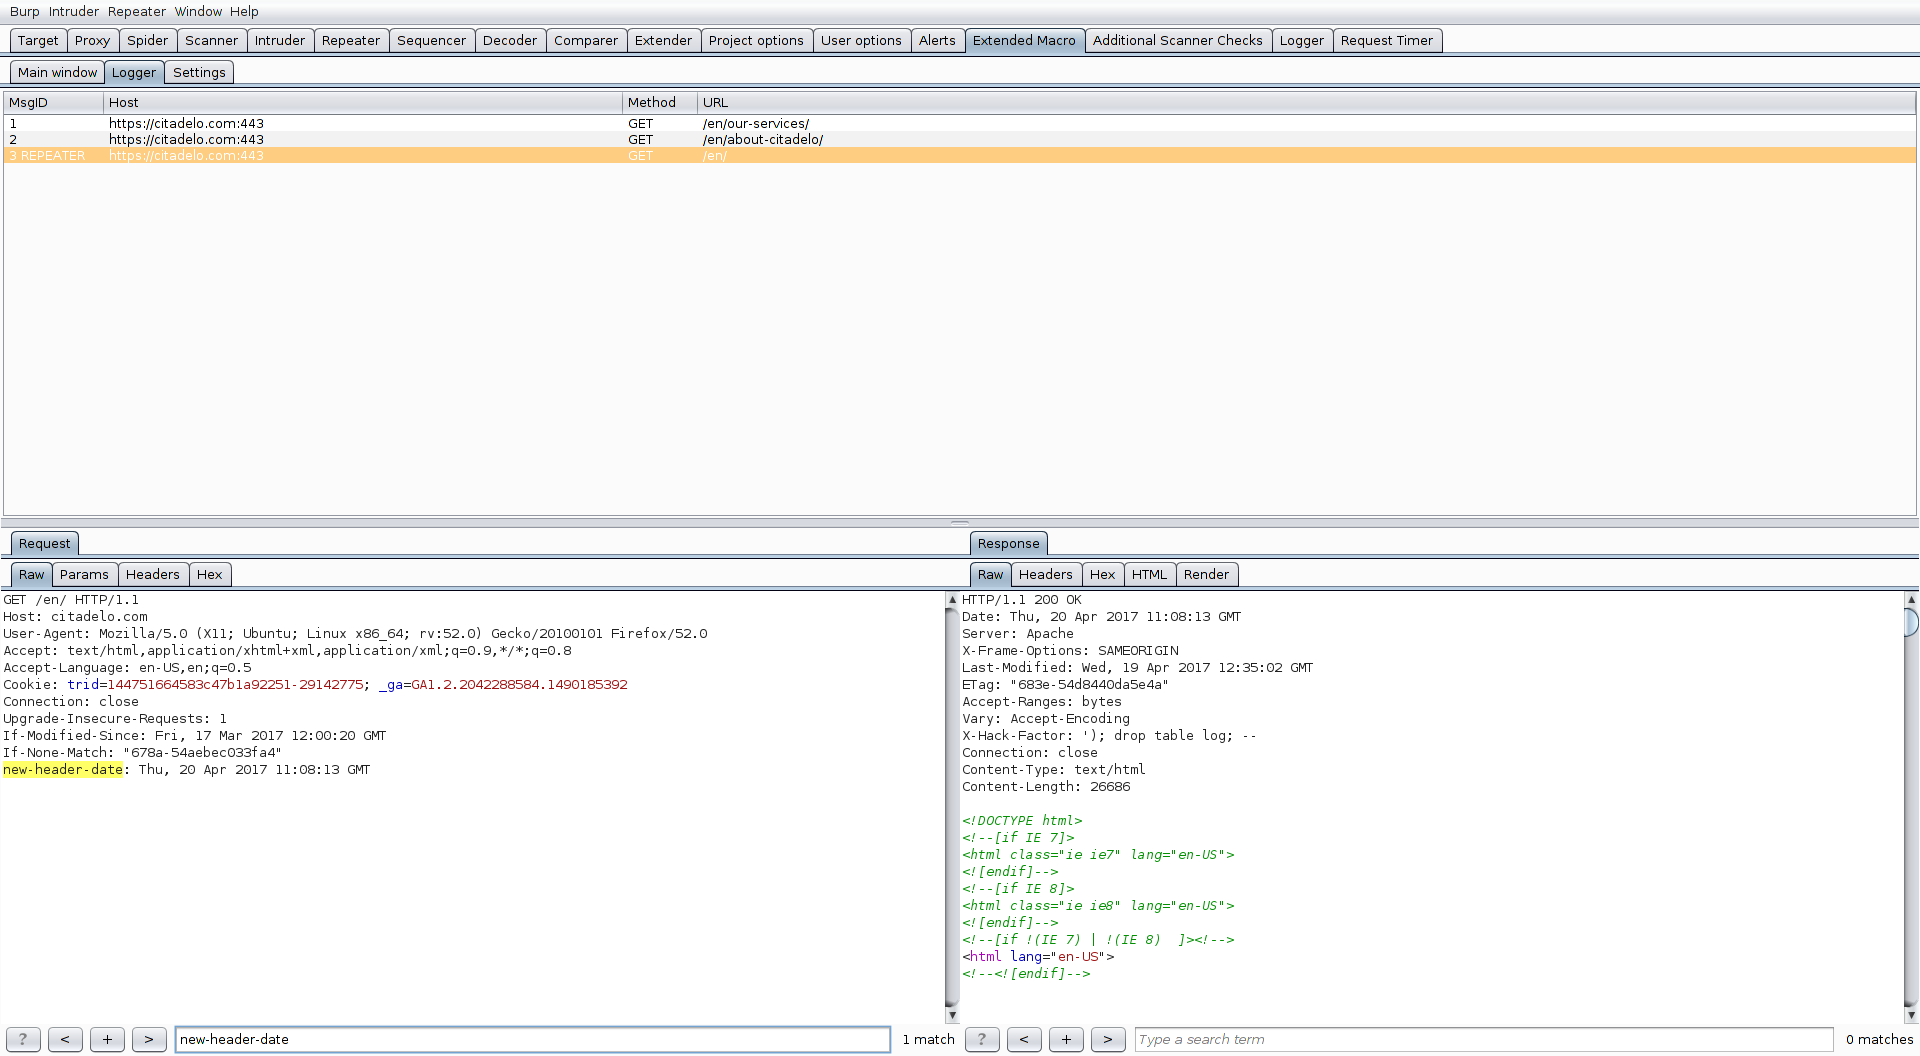 fruh/extendedmacro
ExtendedMacro - плагин BurpSuite, предоставляющий расширенную функциональность макросов
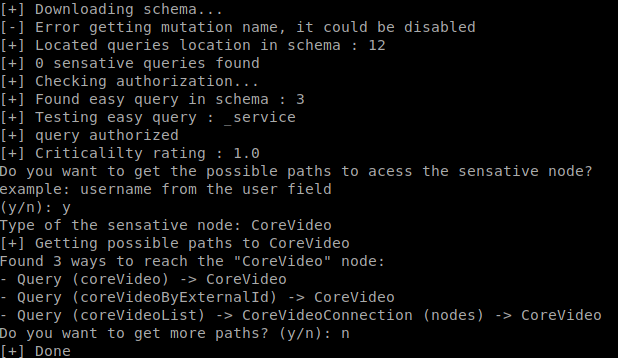 gsmith257-cyber/graphcrawler
GraphQL-инструментарий для автоматизированного тестирования безопасности
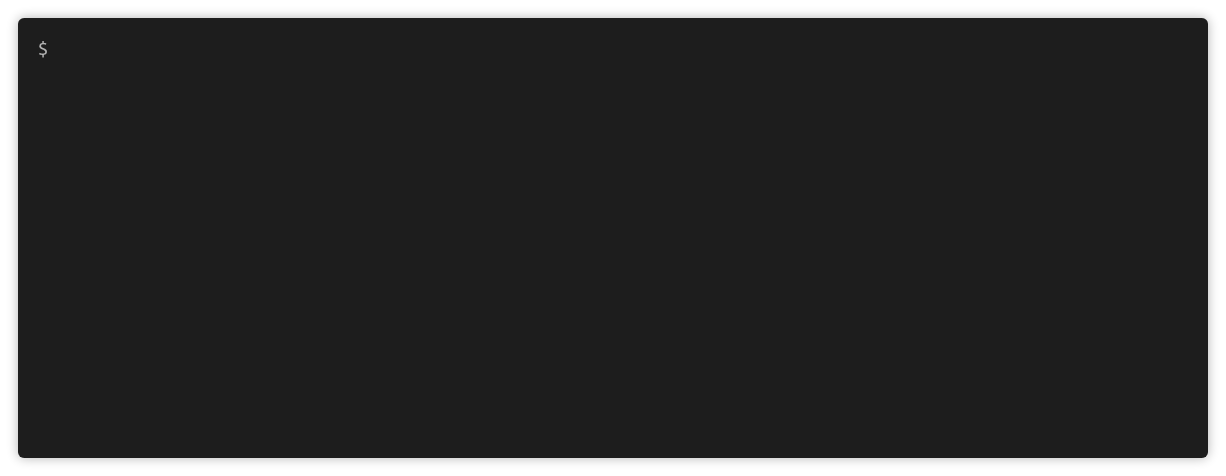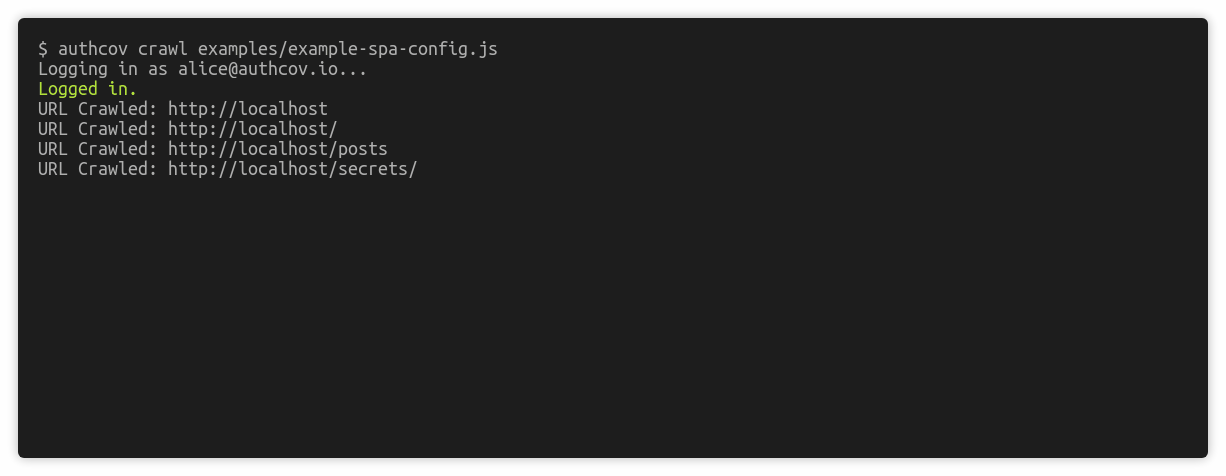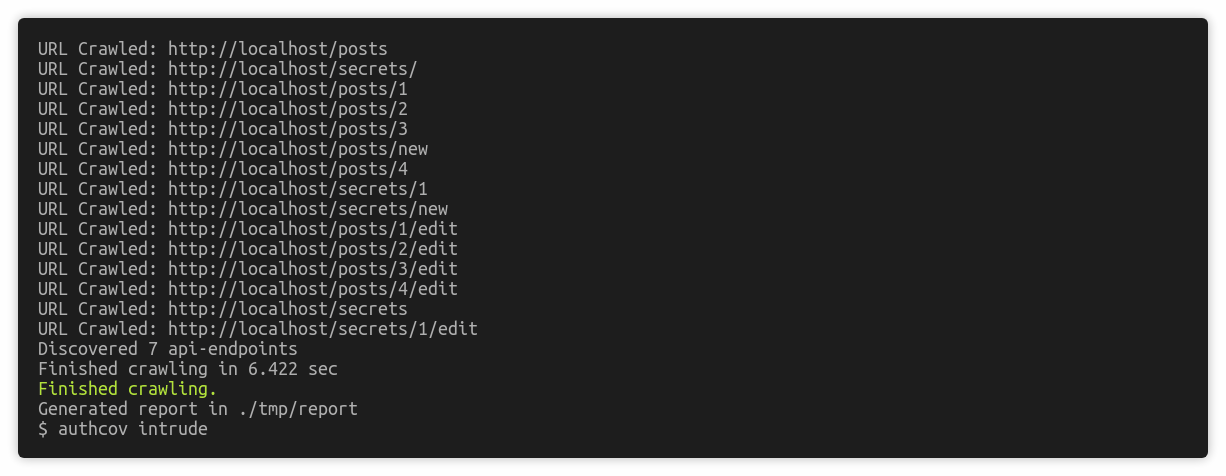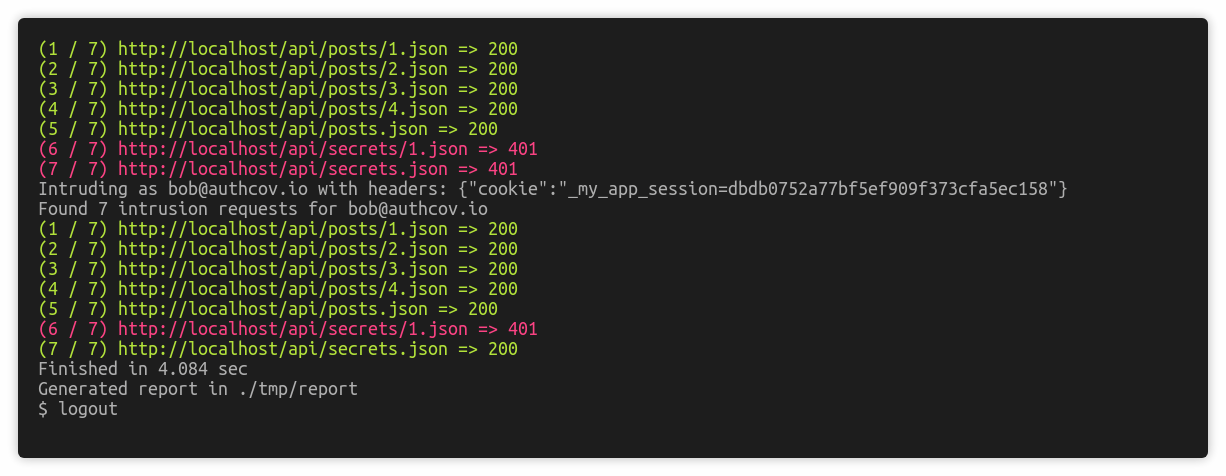 authcov/authcov
Сканирование покрытия авторизации веб-приложений
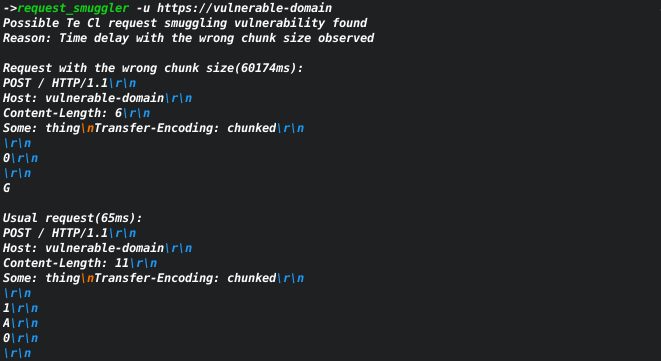 sh1yo/request_smuggler
Сканер уязвимости контрабанды HTTP-запросов
 digeex/raider
УСТАРЕЛО, пожалуйста, используйте новый репозиторий от OWASP: https://github.com/OWASP/raider
 andreafioraldi/frida-fuzzer
Этот экспериментальный фаззер предназначен для использования при фаззинге API в памяти.
 openstack-archive/syntribos
Инструмент тестирования безопасности API на Python от группы безопасности OpenStack
 rapid7/hackazon
Современное уязвимое веб-приложение
 h2non/toxy
Модифицируемый HTTP-прокси для тестирования устойчивости и имитации сетевых условий.
 purpleteam-labs/purpleteam-server-scanner
Компонент сканирования серверов purpleteam
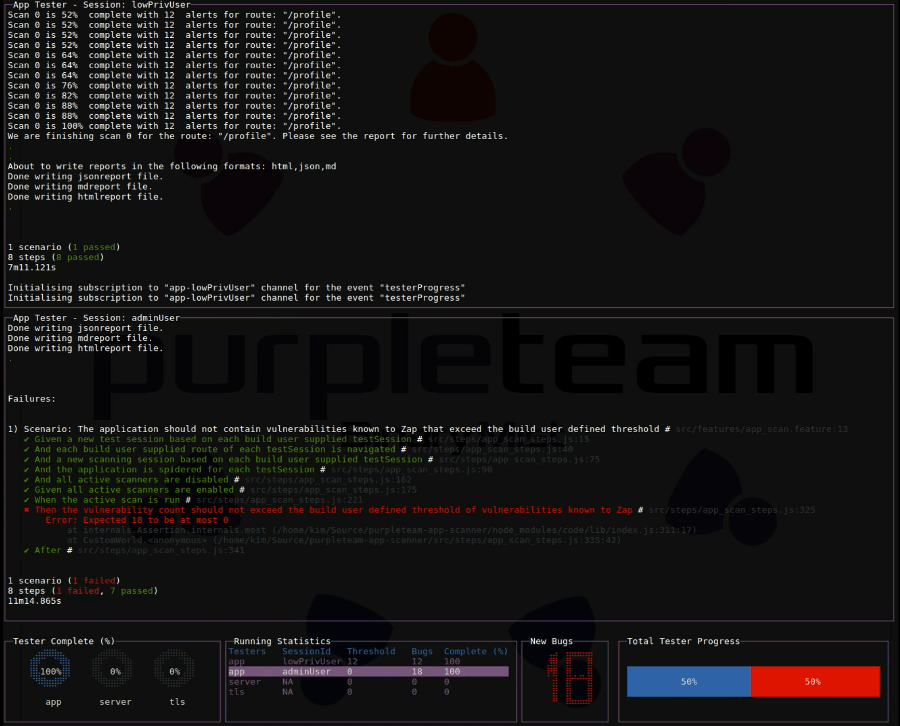 purpleteam-labs/purpleteam
CLI-компонент purpleteam
 purpleteam-labs/purpleteam-app-scanner
Компонент сканирования приложений purpleteam