
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
 completetech-security/node-cve-2026-106072-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-106072: قبول DNS SAN لعنوان IP غير قانوني في TLS. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.
 completetech-security/node-cve-2026-106071-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-106071: منح مفرط لمسار حرف بدل في نموذج الأذونات. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.
 completetech-security/node-cve-2026-105482-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-105482: اقتطاع اسم NUL في تحليل DNS. Python في ملف واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.
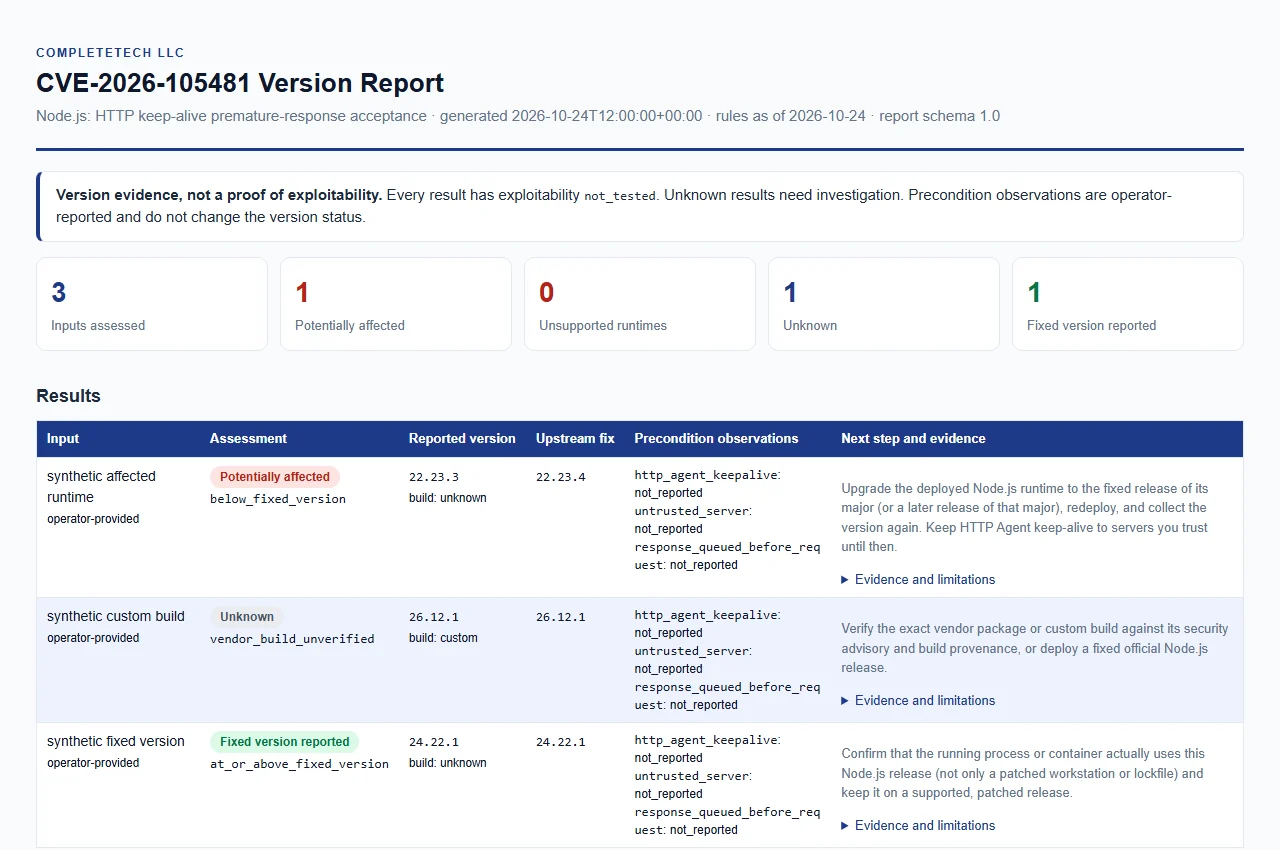 completetech-security/node-cve-2026-105481-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-105481: قبول الاستجابة المبكرة في HTTP keep-alive. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.
 completetech-security/nextjs-use-cache-rce-check
مدقّق أدلة use-cache في Next.js دون اتصال لـ GHSA-673q-mjm6-r5xr. أدلة ذاكرة التخزين المؤقت والمصفوفات المُنمّطة في Next.js. Python مستقل؛ تقارير…
 completetech-security/ivanti-connect-secure-cve-2026-104935-check
مدقّق أدلة Ivanti Connect Secure دون اتصال لـ CVE-2026-104935. أدلة إصدار Connect Secure وإعداداته. Python مستقل؛ تقارير JSON/CSV/HTML؛ دون حمولات…
 completetech-security/netscaler-cve-2026-19489-check
مدقّق أدلة NetScaler ADC / Gateway دون اتصال لـ CVE-2026-19489. أدلة البرنامج الثابت والإعدادات المُبلّغ عنها. Python مستقل؛ تقارير JSON/CSV/HTML؛…
 completetech-security/http2shell-check
مدقق تعرّض وجرد Offline Brotli / HTTP2Shell (CVE-2026-111497) عبر الأنظمة البيئية الموثّقة. Python 3.10+، بدون تبعيات أو حمولات استغلال.
 completetech-security/fortimail-cve-2026-104286-check
مدقّق أدلة FortiMail دون اتصال لـ CVE-2026-104286. أدلة إصدار FortiMail والنشر. Python مستقل؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.
 completetech-security/beyondtrust-remote-support-cve-2026-102764-check
مدقّق أدلة دون اتصال لـ BeyondTrust Remote Support خاص بـ CVE-2026-102764. أدلة إصدار Remote Support وإعداداته. Python مستقل؛ تقارير JSON/CSV/HTML؛…
 completetech-security/atlassian-cve-2026-21589-check
مدقّق أدلة دون اتصال لـ Atlassian Data Center خاص بـ CVE-2026-21589. أدلة على المنتج والإصدار المُدار ذاتيًا. Python مستقل؛ تقارير JSON/CSV/HTML؛…
 completetech-security/netscaler-pitscaler-cve-2026-88771-check
مدقّق أدلة دون اتصال لـ NetScaler ADC / Gateway خاص بـ CVE-2026-88771. أدلة البرنامج الثابت والإعدادات المُبلّغ عنها. Python مستقل؛ تقارير…
 completetech-security/netscaler-cve-2026-88775-check
مدقّق أدلة NetScaler ADC / Gateway دون اتصال لـ CVE-2026-88775. أدلة البرنامج الثابت والإعدادات المُبلّغ عنها. Python مستقل؛ تقارير JSON/CSV/HTML؛…
 completetech-security/node-cve-2026-58042-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-58042: إجهاض عملية DNS resolveAny. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بدون حمولات استغلال.
 completetech-security/node-cve-2026-105483-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-105483: تجاوز التحقق من اسم المضيف بعنوان IP كامل العرض في TLS. أداة Python أحادية الملف؛ تقارير…
 completetech-security/node-cve-2026-58040-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-58040: تجاوز سياسة هوية جلسة TLS في وكيل HTTPS. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.
 completetech-security/node-cve-2026-58041-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-58041: إعادة تشغيل كتابة المكرّر المخزّن مؤقتًا في SQLite. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات…
 completetech-security/node-cve-2026-58043-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-58043: منح مفرط بادئة المسار في نموذج الأذونات. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بدون حمولات استغلال.








