
 completetech-security/node-cve-2026-58043-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-58043: منح مفرط بادئة المسار في نموذج الأذونات. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بدون حمولات استغلال.





أداة فحص أدلة دون اتصال بالإنترنت لثغرة CVE-2026-58043: منح مفرط بادئة المسار في نموذج أذونات Node.js. تقارن إصدارات وقت تشغيل Node.js التي يبلّغ عنها المشغّل مع الإصدارات المُصلحة في إشعار المورّد، وتكتب تقارير فرز بصيغة CSV أو JSON أو HTML.
exploitability: not_tested. الإبلاغ عن إصدار مُصلح ليس شهادة بأن العملية المنشورة مُرقّعة.unknown. عنوان URL عام ليس جردًا.node_cve_2026_58043_check.py بمفرده.--version أو --inventory أو --csv-list.يشغّل CI الاختبارات المحلية فقط و--help على Python 3.10 و3.14، على Ubuntu وWindows.
# Assess one reported version and print a JSON report
python node_cve_2026_58043_check.py --version 22.23.2 --format json

# Assess a JSON inventory and save an HTML report
python node_cve_2026_58043_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58043_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local tests
python node_cve_2026_58043_check.py --help
python -m unittest -v
قدّم إصدارًا دقيقًا مأخوذًا من العملية المنشورة؛ لا تخمّنه من ملف قفل أو من محطة عمل. صيغة الإخراج الافتراضية هي csv، وتُكتب إلى stdout ما لم يُحدَّد --output.
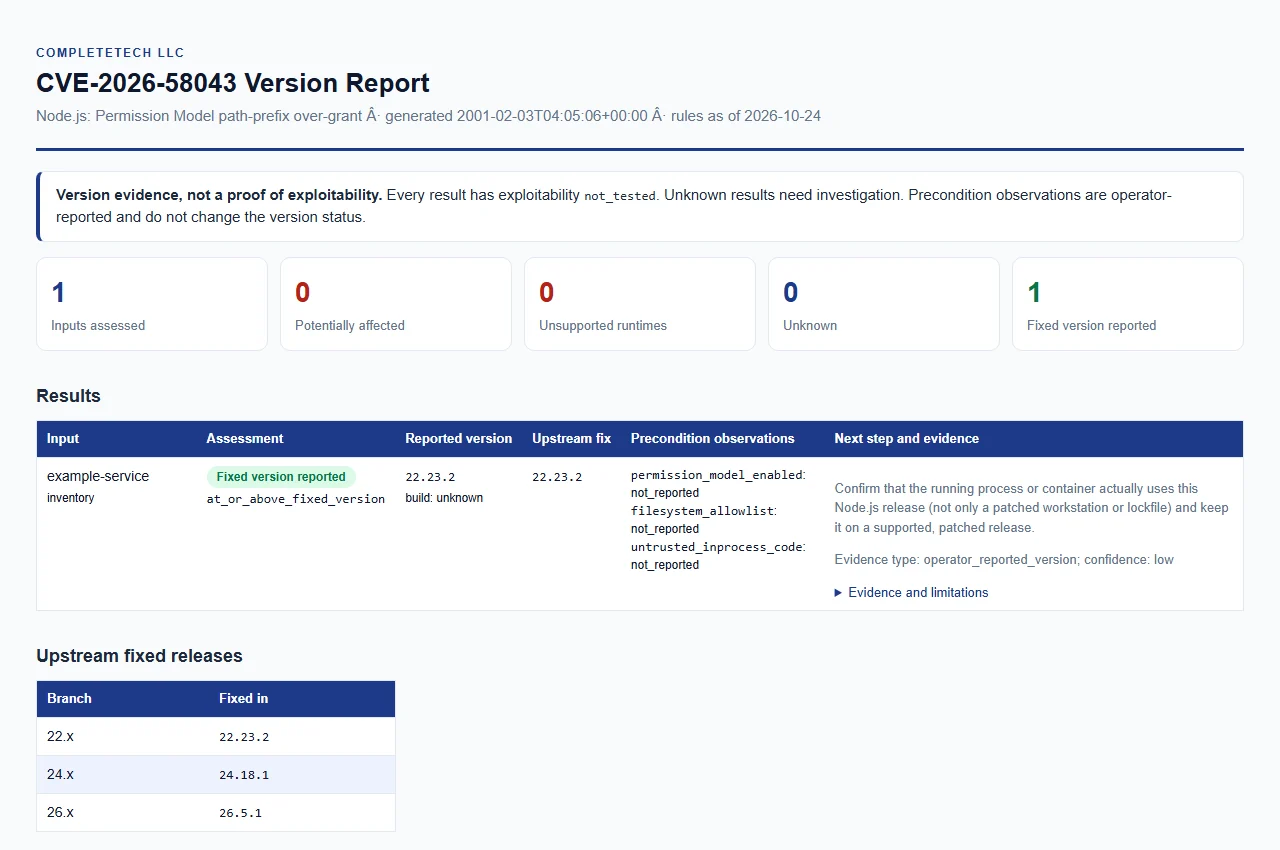
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
يلزم واحد على الأقل من --version أو --inventory أو --csv-list. يمكن دمجها في تشغيل واحد، وجميع الصيغ تستخدم الأدلة نفسها.
| الخيار | الغرض |
|---|---|
--version VERSION (اسم بديل --node-version) | تقييم إصدار Node.js مُقدَّم صراحةً. قابل للتكرار؛ كل قيمة تصف بيئة تشغيل منفصلة. يُقبل حرف v واحد بادئ. |
--build-source SOURCE | مصدر عمليات البناء الخاصة بـ --version، حتى 512 حرفًا. تُقارَن القيم unknown (الافتراضية) وupstream وofficial وofficial_upstream كعمليات بناء من المنبع؛ أي قيمة أخرى، مثل اسم مورّد، تُعامَل كعملية بناء من مورّد أو مخصّصة. |
--permission-model-enabled، --filesystem-allowlist، --untrusted-inprocess-code | كل منها يأخذ true أو false. ملاحظة يُبلّغ عنها المشغّل وتُطبَّق على جميع مدخلات --version. |
--inventory FILE | كائن JSON أو مصفوفة من المدخلات. قابل للتكرار. راجع صيغ الجرد. |
--csv-list FILE | ملف CSV يحتوي على عمود node_version. قابل للتكرار. راجع صيغ الجرد. |
| الخيار | الغرض |
|---|---|
--format {csv,json,html} | صيغة التقرير. الافتراضي: csv. |
--output FILE | حفظ التقرير في ملف جديد داخل دليل موجود. الافتراضي: stdout. |
--force | استبدال ملف إخراج موجود صراحةً. |
--brand NAME | اسم المؤسسة المعروض في تقرير HTML (حتى 512 حرفًا). الافتراضي: CompleteTech LLC. |
--fail-on-finding | الخروج بالرمز 1 عندما تكون أي نتيجة potentially_affected أو unsupported_runtime. |
--tool-version | طباعة اسم الأداة وإصدارها. |
التقارير الموجودة محمية ما لم يكن --force صريحًا، ولا يمكن أبدًا الكتابة فوق ملف إدخال، حتى مع --force. بدون --force، يُنشر التقرير دون الكتابة فوق الملف عبر رابط صلب؛ وفي نظام ملفات لا يدعم الروابط الصلبة يُبلّغ المدقّق عن خطأ، وعليك اختيار نظام ملفات آخر أو تمرير --force صراحةً.
رُوجعت القواعد في 2026-10-24 مقابل الاستشارة الرسمية للإصدار والإصدارات المُصلحة المرتبطة.
| الإصدار الرئيسي من Node.js | الإصدار المُصلح |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
كيف تُصنَّف الإصدارات:
potentially_affected وتتطلب معالجة.fixed_version_reported.unknown؛ ولا يُفترض أنها مُرقَّعة.unsupported_runtime. هذه إرشادات ترقية، وليست ادعاءً بوجود هذا العيب تحديدًا في كل عملية بناء تاريخية. رُوجع مصدر الجدولة (راجع المصادر) في 2026-10-24؛ وسلسلة 0.x استنتاج، لأن الجدولة تُدرج فقط 0.8 و0.10 و0.12.unknown. لا تصنّف عمليات البناء غير المعروفة آمنة.unknown. غياب البيانات الوصفية لا يُثبت أن بيئة التشغيل غير متأثرة.البيانات الوصفية للإصدار ليست توقيع ترقيع أو بناء.
status | المعنى |
|---|---|
potentially_affected | الإصدار المُبلَّغ عنه أقل من الإصدار المُصلَّح في سلسلته الرئيسية. يحتاج إلى مراجعة المعالجة؛ لم تُختبر قابلية الاستغلال. |
fixed_version_reported | الإصدار المُبلَّغ عنه يساوي أو يتجاوز الإصدار المُصلَّح. هذا ليس إثباتًا لتطبيق التصحيح: تأكّد من أن العملية أو الحاوية قيد التشغيل تستخدم ذلك الإصدار فعليًا. |
unsupported_runtime | السلسلة الرئيسية المُبلَّغ عنها تجاوزت نهاية العمر الافتراضي. انتقل إلى إصدار مدعوم ومُصلَّح. |
unknown | الأدلة مفقودة أو لا يمكن تصنيفها. اجمع الإصدار الدقيق من المصدر الأعلى وأصل البناء، ثم شغّل أداة الفحص مرة أخرى. |
لكل نتيجة أيضًا version_status أكثر تحديدًا:






