 completetech-security/node-cve-2026-106072-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-106072: قبول DNS SAN لعنوان IP غير قانوني في TLS. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة الإصدار دون اتصال لـ CVE-2026-106072 — Node.js: قبول DNS SAN لعنوان IP غير قانوني في TLS.
تقارن إصدارات Node.js المُبلَّغ عنها من قِبل المشغّل مع الإصدارات المُصلحة في إصدار الأمان الخاص بالمورّد في أكتوبر 2026، وتُخرج تقارير بصيغة JSON أو CSV أو HTML خالٍ من النصوص البرمجية. وهي ملف Python واحد بلا أي تبعيات، لذا يمكن نسخ الملف التنفيذي بمفرده.
تقارن هذه الأداة الإصدارات المُبلَّغ عنها من قِبل المشغّل لبيئة التشغيل فقط.
unknown.exploitability: not_tested. لا شيء هنا يؤكد الاستغلال أو إمكانية الوصول أو حالة إنتاج مُتحقَّق منها.# One reported version, JSON on stdout
python node_cve_2026_106072_check.py --version 22.23.4 --format json
# An inventory file, HTML report saved to a new file
python node_cve_2026_106072_check.py --inventory examples/inventory.example.json --format html --output report.html
# A CSV list; exit 1 if any result is a finding
python node_cve_2026_106072_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_106072_check.py --help
python -m unittest -v
صيغة الإخراج الافتراضية هي csv، تُكتب إلى stdout ما لم يتم تحديد --output.
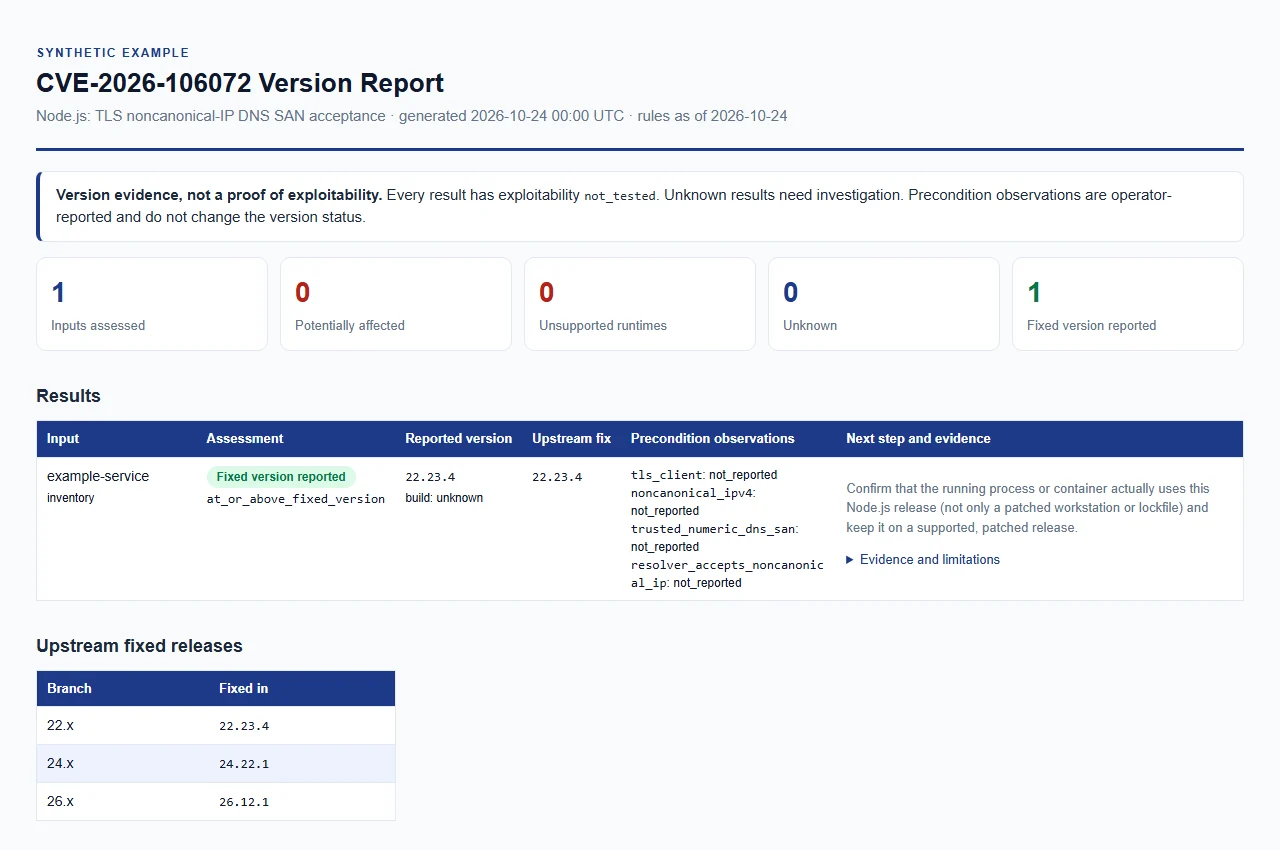
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًا.
مطلوب واحد على الأقل من --version أو --inventory أو --csv-list. يمكن دمجها في تشغيل واحد، وتُسهم جميع المدخلات في تقرير واحد يستخدم الأدلة نفسها في JSON وCSV وHTML.
| الخيار | الغرض |
|---|---|
--version VERSION (الاسم المستعار --node-version) | تقييم إصدار Node.js مُقدَّم صراحةً. تُقبل البادئة v. قابل للتكرار؛ كل قيمة تصف بيئة تشغيل منفصلة. |
--build-source SOURCE | مصدر نُسخ --version، بحد أقصى 512 حرفًا. راجع مصادر البناء. الافتراضي unknown. |
--tls-client، --noncanonical-ipv4، --trusted-numeric-dns-san، --resolver-accepts-noncanonical-ip | يأخذ كل منها true أو false. ملاحظة المشغّل تُطبَّق على كل مدخل --version. |
--inventory FILE | كائن JSON أو مصفوفة من المدخلات. قابل للتكرار. |
--csv-list FILE | ملف CSV يحتوي على عمود node_version. قابل للتكرار. |
--format {csv,json,html} | صيغة الإخراج. الافتراضي csv. |
--output FILE | حفظ التقرير في ملف جديد داخل دليل موجود. الافتراضي: stdout. |
--force | استبدال ملف إخراج موجود. لا يزال لا يمكن الكتابة فوق المدخلات. |
--brand NAME | اسم المؤسسة في تقرير HTML، بحد أقصى 512 حرفًا. الافتراضي CompleteTech LLC. |
--fail-on-finding | الخروج بالرمز 1 إذا كانت أي نتيجة potentially_affected أو unsupported_runtime. |
--tool-version | طباعة اسم الأداة وإصدارها، ثم الخروج. |
يصف --build-source وحقل build_source في المخزون مصدر بيئة التشغيل. تُعامَل القيم الفارغة وunknown وupstream وofficial وofficial_upstream (بمقارنة غير حساسة لحالة الأحرف) كبناء من المنبع وتُقارَن حسب الإصدار. أي قيمة أخرى، مثل اسم توزيعة أو بائع، تُنتج unknown مع vendor_build_unverified، لأن إصدار المنبع لا يُظهر التصحيحات أو الترقيعات الخلفية التي يحتوي عليها ذلك البناء.
JSON هو كائن واحد أو مصفوفة. يتطلب كل سجل schema_version: 1 كعدد صحيح وnode_version كسلسلة نصية. الحقول الاختيارية هي runtime (فقط "node") وlabel وbuild_source ومفاتيح الملاحظة أدناه، كل منها قيمة منطقية أو null. تُرفض المفاتيح غير المعروفة والمفاتيح المكررة والأرقام غير المنتهية والأنواع غير الصالحة. راجع examples/inventory.example.json.
CSV يتطلب صف رأس يحتوي على عمود node_version. الأعمدة الاختيارية هي label وbuild_source وأعمدة الملاحظة (true أو false أو فارغة). تُرفض الأعمدة غير الموثقة أو المكررة، والصفوف ذات عدد حقول مختلف، والعلامات المزدوجة في الخلايا غير المقتبسة، ومحارف NUL.
مفاتيح الملاحظة (حقول JSON، وأعمدة CSV، وأعلام CLI المطابقة مع الشرطات):
| الملاحظة | المعنى |
|---|---|
tls_client | يُبلّغ المشغّل عن عميل TLS |
noncanonical_ipv4 | يُبلّغ المشغّل عن صيغ IPv4 غير قياسية |
trusted_numeric_dns_san | يُبلّغ المشغّل عن DNS SAN رقمي موثوق |
resolver_accepts_noncanonical_ip | يُبلّغ المشغّل عن مُحلِّل يقبل عناوين IP غير قياسية |
الملاحظات مُقدَّمة من المشغّل وغير مُتحقَّق منها. تُسجَّل في التقرير لكنها لا تغيّر نتيجة الإصدار ولا تُثبت إمكانية الوصول.
لقطة القواعد مُراجَعة بتاريخ 2026-10-24 مقابل استشارة الإصدار الرسمية والإصدارات المُصحَّحة المرتبطة.
| الإصدار الرئيسي لـ Node.js | الإصدار المُصحَّح |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |






