
 completetech-security/node-cve-2026-58041-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-58041: إعادة تشغيل كتابة المكرّر المخزّن مؤقتًا في SQLite. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة الإصدار دون اتصال لـ CVE-2026-58041 — Node.js: إعادة تشغيل كتابة المكرِّر المخزَّن مؤقتًا في SQLite.
تقارن الأداة إصدارات وقت تشغيل Node.js التي يبلّغ عنها المشغّل مع الإصدارات المُصلحة في لقطة قواعد مؤرَّخة (تمت مراجعتها في 2026-10-24). لا تتصل الأداة بأي مواقع ويب، ولا تنفّذ Node.js أو كود المشروع، ولا ترسل حمولات استغلال، ولا يوجد وضع شبكة. تبقى الإصدارات المخفية والبنيات المخصصة والأدلة المتعارضة والفروع غير المغطاة ضمن حالة unknown. عنوان URL عام ليس جردًا.
النتائج هي أدلة فرز، وليست تقييمًا لوقت التشغيل: كل نتيجة تحمل exploitability: not_tested، ولا يُدّعى أي تقييم لهدف منشور أو إثبات لوقت التشغيل أو تحقق من الاستغلال.
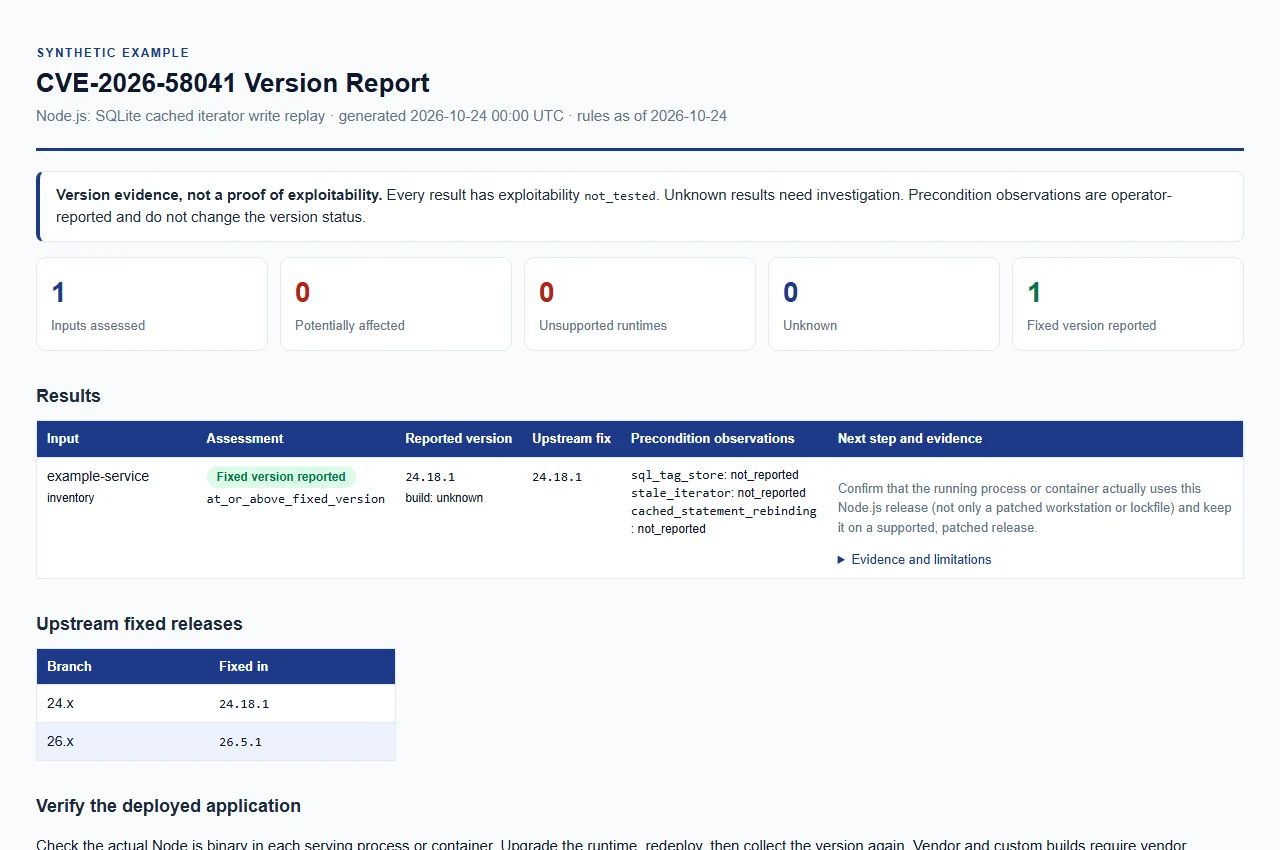
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
node_cve_2026_58041_check.py بمفرده.python node_cve_2026_58041_check.py --version 24.18.1 --format json
بدون --format، يكون التقرير بصيغة CSV. يُوجَّه الإخراج إلى stdout ما لم يُحدَّد --output.
# Several runtimes at once (each --version is a separate runtime)
python node_cve_2026_58041_check.py --version 24.18.1 --version 26.5.0 --format json
# JSON inventory to an HTML report file
python node_cve_2026_58041_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV inventory; exit 1 if any result is a finding
python node_cve_2026_58041_check.py --csv-list inventory.csv --fail-on-finding
# Help and local synthetic tests
python node_cve_2026_58041_check.py --help
python -m unittest -v
يجب توفير واحد على الأقل من --version أو --inventory أو --csv-list. يمكن دمج الثلاثة جميعًا، ويمكن تكرار كل منها؛ كل قيمة --version تصف بيئة تشغيل منفصلة. تُبنى تقارير JSON وCSV وHTML من الأدلة نفسها.
| الخيار | الغرض |
|---|---|
--version VERSION (الاسم المستعار --node-version) | تقييم إصدار Node.js المقدَّم صراحةً دون اتصال؛ يُقبل حرف v البادئ. قابل للتكرار. |
--build-source SOURCE | مصدر عمليات بناء --version، بحد أقصى 512 حرفًا. القيمة الافتراضية unknown، وتُقارن على أنها upstream. تُعامَل أيضًا upstream وofficial وofficial_upstream على أنها upstream؛ أي قيمة أخرى (مثل اسم مورّد) تُنتج vendor_build_unverified. |
--sql-tag-store، --stale-iterator، --cached-statement-rebinding | ملاحظة المشغّل (true أو false) تُطبَّق على مدخلات --version. راجع تفسير النتائج. |
--inventory FILE | كائن JSON أو مصفوفة من الإدخالات. قابل للتكرار. |
--csv-list FILE | ملف CSV يحتوي على عمود node_version. قابل للتكرار. |
--format csv|json|html | تنسيق التقرير. الافتراضي csv. |
--output FILE | كتابة التقرير إلى ملف جديد بدلًا من stdout. يجب أن يكون الدليل موجودًا مسبقًا. |
--force | استبدال ملف إخراج موجود. لا يمكن الكتابة فوق ملفات الإدخال أبدًا، حتى مع --force. |
--brand NAME | اسم المؤسسة المعروض في تقرير HTML، بحد أقصى 512 حرفًا. الافتراضي CompleteTech LLC. |
--fail-on-finding | الخروج بالرمز 1 عندما تكون أي نتيجة potentially_affected أو unsupported_runtime. |
--tool-version، --help | طباعة إصدار الأداة أو نص المساعدة. |
ملفات التقارير الموجودة محمية ما لم يكن --force صريحًا.
تمت المراجعة في 2026-10-24 مقابل الاستشارة الأمنية الرسمية للإصدار والإصدارات المُصلحة المرتبطة بها. هذه هي الإصدارات التي يُبلّغ المورّد بأنها مُصلحة؛ ولا يمكن للمدقّق التحقق من أن نشرًا معينًا يشغّلها فعليًا.
| الإصدار الرئيسي من Node.js | الإصدار المُصلح |
|---|---|
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
كيفية تصنيف الإصدارات:
potentially_affected وتتطلب معالجة.fixed_version_reported.unknown؛ ولا يُفترض أن إصدارًا رئيسيًا أحدث أو غير مُدرج قد تم تصحيحه.unsupported_runtime كإرشاد للترقية، وليس كادعاء بوجود هذا العيب تحديدًا في كل بناء تاريخي. يُؤخذ انتهاء العمر من جدول إصدارات Node.js (https://raw.githubusercontent.com/nodejs/Release/main/schedule.json، تمت المراجعة في 2026-10-24).unknown. لا تصنّف الإصدارات غير المعروفة آمنة.تختلف المصادر حول Node.js 22.x، والتعارض غير محسوم:
vuln/core/190.json في security-wg الإصدارات المعرّضة 24.x || 26.x والمصححة ^24.18.1 || ^26.5.1، لكن نص نظرة عامة فيه يقول إنها تؤثر على 22.x و24.x و26.x.<=22.23.1 و<=24.18.0 و<=26.5.0.لا يُؤكَّد أي إصدار مُصلح لـ 22.x لهذا الـ CVE، لذا لا يُدرج 22.x عمدًا كمتأثر أو مُصلح ويجب أن يبقى unknown ما لم تُحصل على أدلة صريحة.
| الحالة | المعنى |
|---|---|
potentially_affected | الإصدار المُبلَّغ عنه أقل من الإصدار المُصلَّح في خطه الرئيسي ويحتاج إلى مراجعة للمعالجة. لم تُختبر قابلية الاستغلال. |
fixed_version_reported | الإصدار المُبلَّغ عنه يساوي الإصدار المُصلَّح أو أعلى منه. هذا ليس إثباتًا لتطبيق الترقيع على المنشور ولا ضمانًا للسلامة؛ تأكّد من أن العملية قيد التشغيل تستخدمه فعليًا. |
unsupported_runtime | الخط الرئيسي وصل إلى نهاية العمر الافتراضي. هذه إرشادات ترقية فقط. |
unknown | الأدلة مفقودة أو غير قابلة للتصنيف: لا يوجد إصدار، أو إصدارات مشوّهة أو متعارضة أو ما قبل الإصدار، أو بناءات المورّد أو المخصّصة، أو خطوط رئيسية غير مشمولة بالقواعد. |






