
 completetech-security/node-cve-2026-105483-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-105483: تجاوز التحقق من اسم المضيف بعنوان IP كامل العرض في TLS. أداة Python أحادية الملف؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة دون اتصال بالإنترنت لـ CVE-2026-105483 — Node.js: تجاوز التحقق من اسم المضيف عبر عناوين IP بعرض كامل في TLS. تقارن إصدارات Node.js التي تُبلّغ عنها مع الإصدارات المُصلحة المذكورة في الاستشارة الرسمية لـ Node.js. يتطلب Python 3.10 أو أحدث، ومكتبة قياسية فقط؛ الملف التنفيذي ملف واحد ويمكن نسخه بمفرده.
النطاق. تقارن الأداة إصدارات وقت التشغيل التي يُبلّغ عنها المشغّل. لا تتصل أبدًا بمواقع الويب، ولا تنفّذ Node.js أو كود المشروع، ولا ترسل حمولات استغلال، ولا تفحص الجهاز الحالي. تبقى الإصدارات المخفية، والبنيات المخصصة، والأدلة المتعارضة، والفروع غير المغطاة ضمن حالة unknown. عنوان URL عام ليس جردًا. لا تُعد أي نتيجة اختبار استغلال، أو إثباتًا لترقيع منشور، أو تحققًا في بيئة الإنتاج.
يتطلب Python 3.10 أو أحدث ولا شيء غير ذلك. قدّم إصدارًا دقيقًا تم الحصول عليه من العملية المنشورة (على سبيل المثال، من الملف التنفيذي قيد التشغيل أو الحاوية، وليس من محطة عمل):
python node_cve_2026_105483_check.py --version 24.22.1 --format json
python node_cve_2026_105483_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_105483_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_105483_check.py --help
python -m unittest -v
--version (الاسم البديل --node-version) قابل للتكرار؛ كل قيمة تصف بيئة تشغيل منفصلة. تُقبل البادئة v.--inventory FILE (JSON) و--csv-list FILE (CSV) قابلان للتكرار ويمكن دمجهما مع --version.--format هو csv (الافتراضي)، أو json، أو html. بدون --output، يُكتب التقرير إلى stdout.--build-source SOURCE يحدد مصدر عمليات البناء الخاصة بـ --version (الافتراضي unknown، ويُقارن كـ upstream؛ upstream، أو official، أو اسم مورّد).--tls-client و--untrusted-nonascii-ip-host و--trusted-numeric-dns-certificate يأخذ كل منها true أو false ويُطبَّق على كل مدخلات --version. راجع تفسير النتائج.--output FILE يكتب ملفًا جديدًا. التقرير الموجود محمي ما لم يكن --force صريحًا، ولا يمكن أبدًا الكتابة فوق ملف إدخال، حتى مع --force.--brand NAME يضبط اسم المؤسسة في تقرير HTML (الافتراضي CompleteTech LLC، بحد أقصى 512 حرفًا).--fail-on-finding يجعل نتائج potentially_affected وunsupported_runtime تنتهي بالرمز 1.--tool-version يطبع اسم الأداة وإصدارها.تُبنى تقارير JSON وCSV وHTML من الأدلة نفسها. مطلوب واحد على الأقل من --version أو --inventory أو --csv-list.
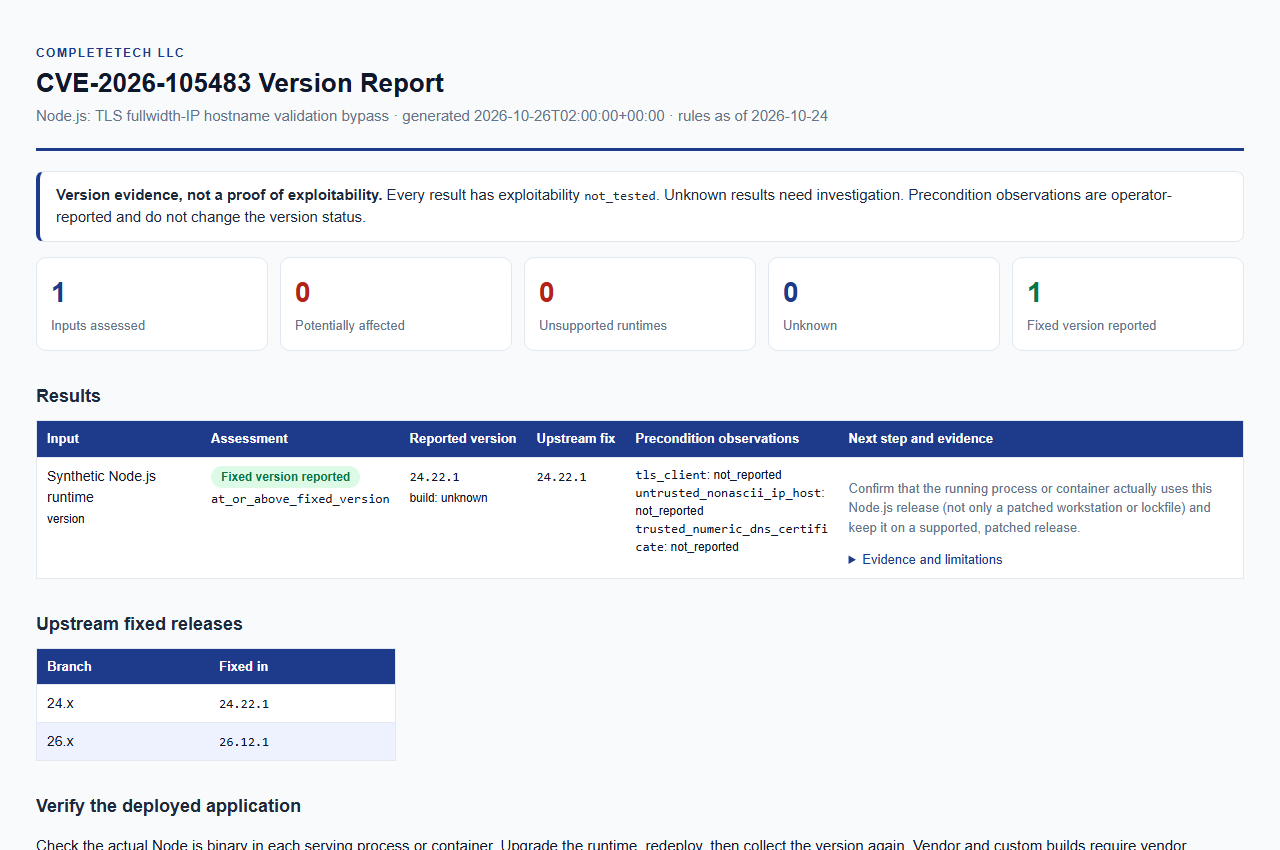
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
تمت المراجعة في 2026-10-24 مقابل الإشعار الرسمي للإصدار والإصدارات المُصلحة المرتبطة به.
| الإصدار الرئيسي لـ Node.js | الإصدار المُصلح |
|---|---|
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
لا يحدد المورّد إصدارًا مُدخَلًا في إشعار الإصدار. كيف يُصنَّف الإصدار المُبلَّغ عنه:
potentially_affected. تتطلب هذه الإصدارات معالجة.fixed_version_reported.unsupported_runtime. هذه إرشادات ترقية، وليست ادعاءً بوجود هذا العيب تحديدًا في كل بناء تاريخي. تتبع حالة انتهاء الخدمة جدول إصدارات Node.js المُ راجَع في 2026-10-24.unknown؛ لا يُفترض أنها مُرقَّعة.unknown؛ تحتاج إلى دليل صريح.--build-source أو build_source في الجرد بخلاف فارغ أو unknown أو upstream أو official أو official_upstream): unknown. تحتاج إلى دليل من المورّد، لأن الإصلاحات قد تُرقَّع خلفيًا ولا يُظهر إصدار upstream أي الترقيعات يحتويها البناء.unknown. لا تُثبت البيانات الوصفية المفقودة أن بيئة التشغيل غير متأثرة.يجب ألا تُصنَّف عمليات البناء غير المعروفة أبدًا على أنها آمنة.
status | المعنى |
|---|---|
potentially_affected | الإصدار المُبلَّغ عنه أقل من الإصدار المُصلح لإصداره الرئيسي ويحتاج إلى مراجعة معالجة. |
fixed_version_reported | الإصدار المُبلَّغ عنه يساوي الإصدار المُصلح أو أعلى منه. هذا ليس إثباتًا للترقيع المنشور: تأكد من أن العملية أو الحاوية قيد التشغيل تستخدم ذلك الإصدار فعليًا، وليس فقط محطة عمل مُرقَّعة أو ملف قفل. |
unsupported_runtime | الإصدار الرئيسي تجاوز نهاية الخدمة. إرشادات ترقية، وليست دليلًا على وجود العيب. |
unknown | أدلة مفقودة أو متعارضة أو مؤهَّلة أو خاصة ببناء مورّد/مخصص أو غير مشمولة. |
تحمل كل نتيجة أيضًا version_status أكثر تحديدًا (على سبيل المثال below_fixed_version، at_or_above_fixed_version، unsupported_release_line، release_line_not_in_rules، qualified_version_unverified، vendor_build_unverified، conflicting_versions، unrecognized_or_partial_version، version_not_disclosed).
كل نتيجة تحمل exploitability: not_tested. الإصدار المُصلح المُبلَّغ عنه ليس تصحيحًا مُتحقَّقًا من نشره، ونتيجة potentially_affected ليست دليلًا على استغلال فعلي.
تُسجَّل الشروط المسبقة التي يوفّرها المشغّل بشكل منفصل على أنها reported_true أو reported_false أو not_reported. وهي غير مُتحقَّق منها، ولا تُغيّر نتيجة الإصدار أبدًا، ولا تُثبت إمكانية الوصول.
| ملاحظة الشرط المسبق | المعنى |
|---|---|
tls_client | عميل tls |
untrusted_nonascii_ip_host | مضيف ip غير موثوق غير ascii |
trusted_numeric_dns_certificate | شهادة dns رقمية موثوقة |
يجب أن تكون جميع ملفات الإدخال ملفات UTF-8 عادية. استخدم نسخًا محلية مستقرة.
جرد JSON (--inventory) هو كائن واحد أو مصفوفة. انظر examples/inventory.example.json.
schema_version: 1 وسلسلة node_version.runtime: "node"، وlabel، وbuild_source، ومفاتيح الملاحظة الثلاثة أعلاه، كل منها قيمة منطقية أو null.





