bridgecrewio/checkov
أداة تحليل ثابت للبنية التحتية كرمز (IaC) تكتشف سوء التهيئة السحابية، الثغرات الأمنية، والأسرار عبر Terraform وKubernetes وCloudFormation وصور الحاويات أثناء وقت البناء.





Checkov هو أداة تحليل ثابت للشيفرة (static code analysis) للبنية التحتية كشيفرة (IaC)، وهو أيضًا أداة تحليل تكوين البرمجيات (SCA) للصور والحزم مفتوحة المصدر.
يقوم بفحص البنية التحتية السحابية المُجهَّزة باستخدام Terraform، وTerraform plan، وCloudformation، وAWS SAM، وKubernetes، وHelm charts، وKustomize، وDockerfile، وServerless، وBicep، وOpenAPI، وARM Templates، أو OpenTofu ويكتشف حالات سوء التكوين الأمنية والمتعلقة بالامتثال باستخدام الفحص القائم على الرسم البياني (graph-based scanning).
ويقوم بإجراء فحص تحليل تكوين البرمجيات (SCA)، وهو فحص للحزم مفتوحة المصدر والصور بحثًا عن الثغرات الشائعة والتعرضات (CVEs).
كما تشغّل Checkov أيضًا Prisma Cloud Application Security، وهي المنصة التي تضع المطورين في المقام الأول والتي تُقنِّن أمن السحابة وتُبسِّطه طوال دورة حياة التطوير. وتحدد Prisma Cloud حالات سوء التكوين في الموارد السحابية وملفات البنية التحتية كشيفرة، وتصلحها، وتمنعها.
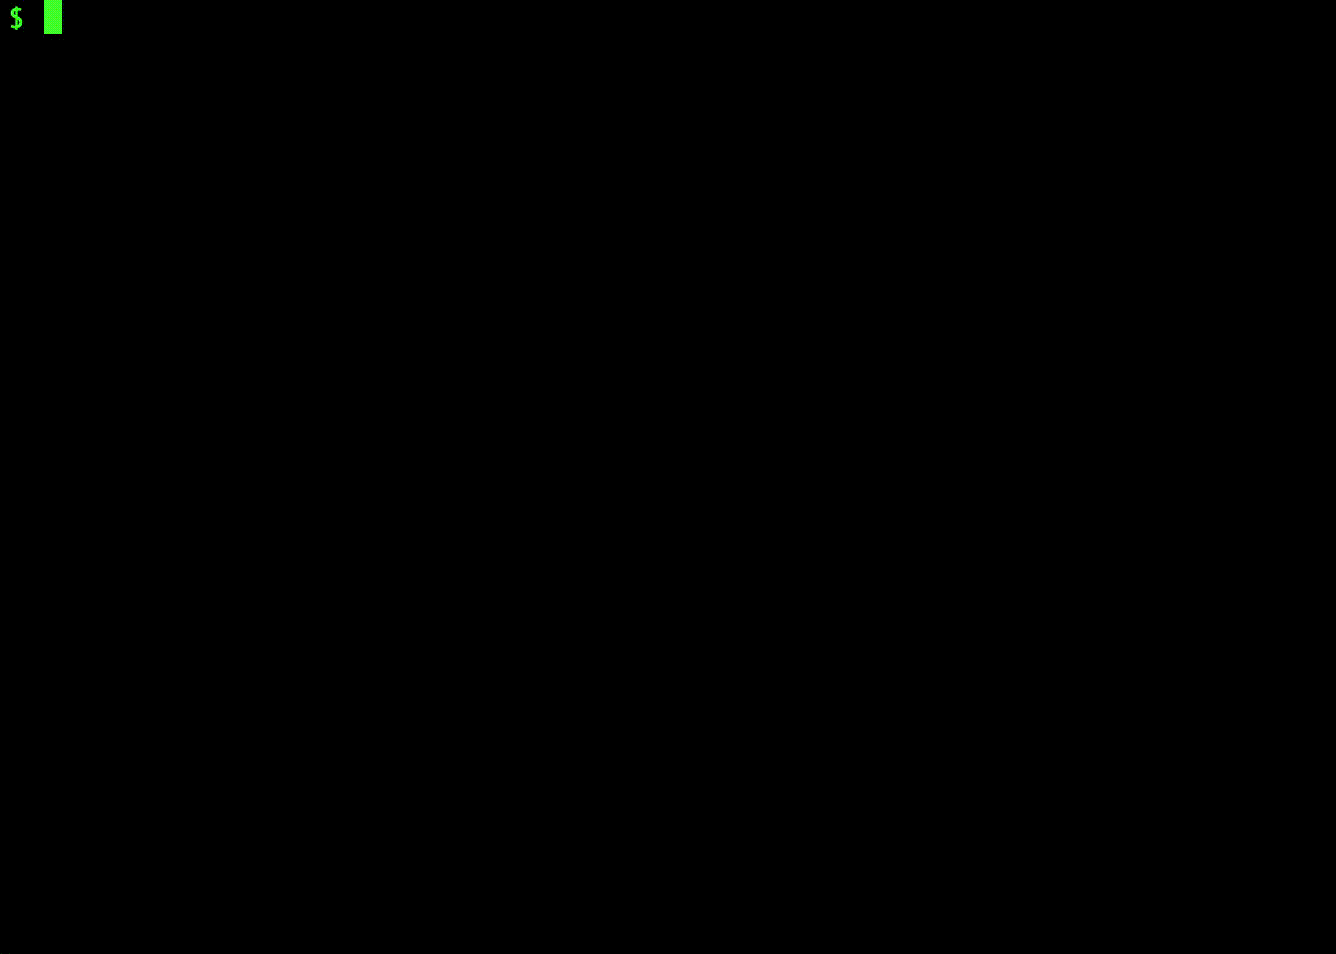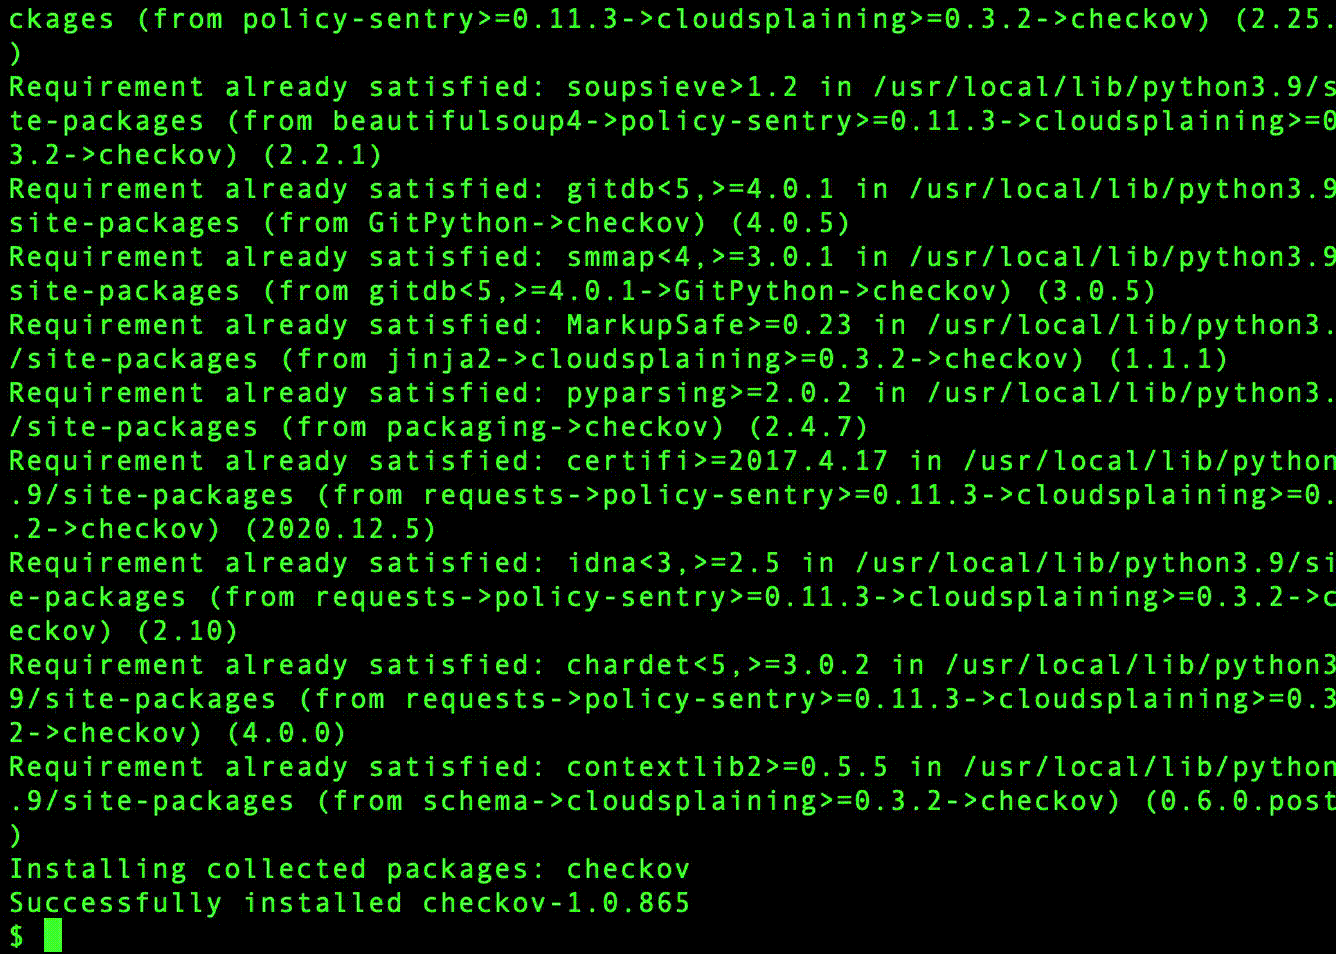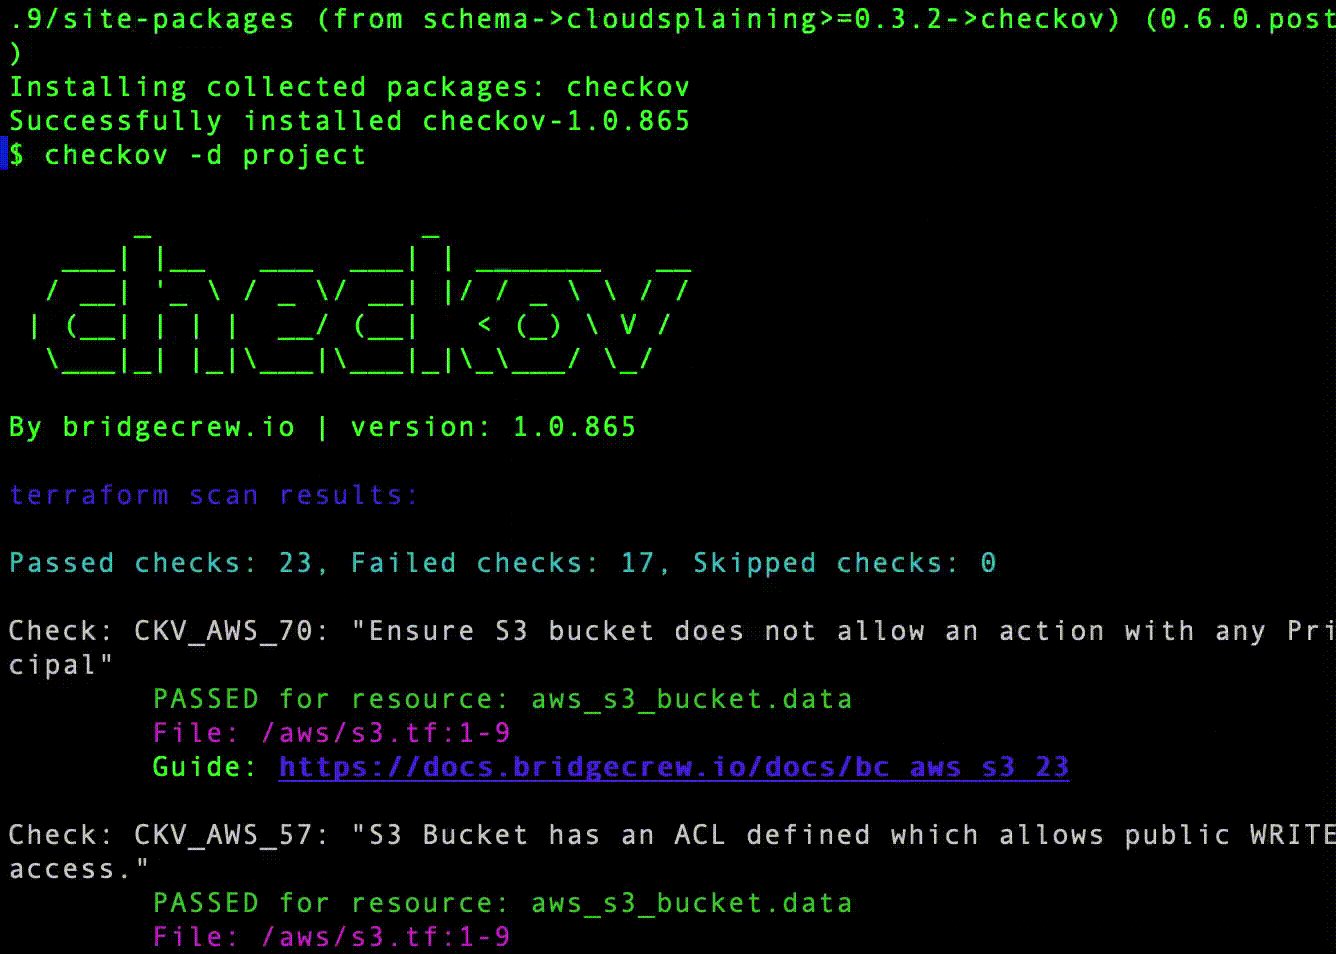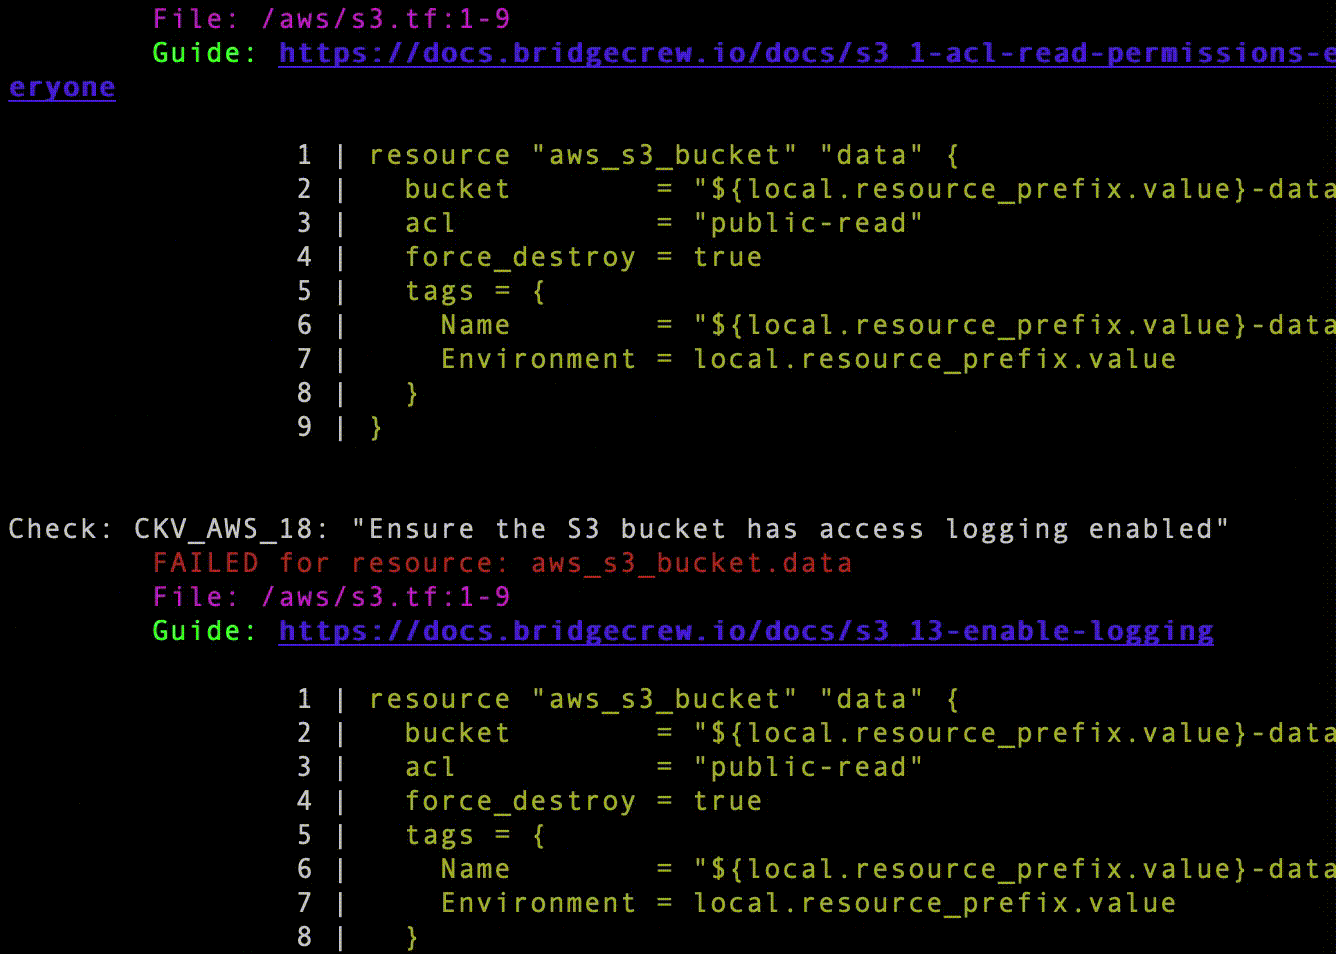
نتائج الفحص في CLI
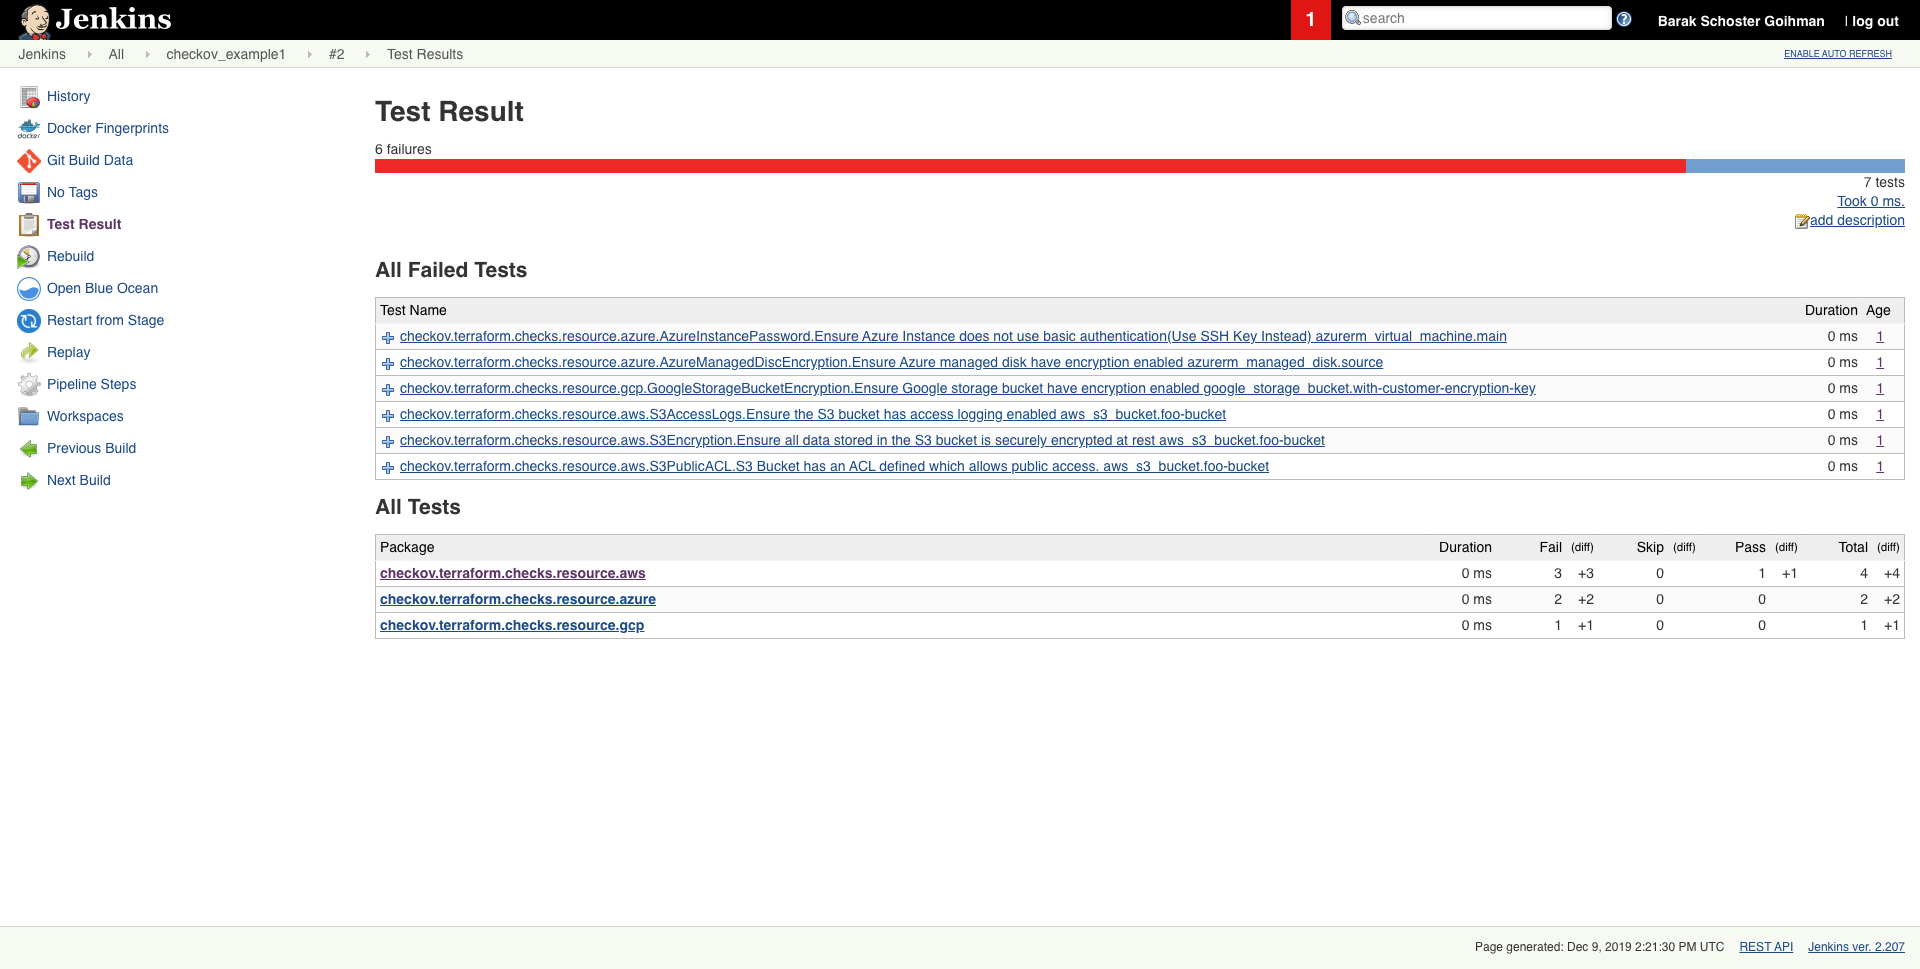
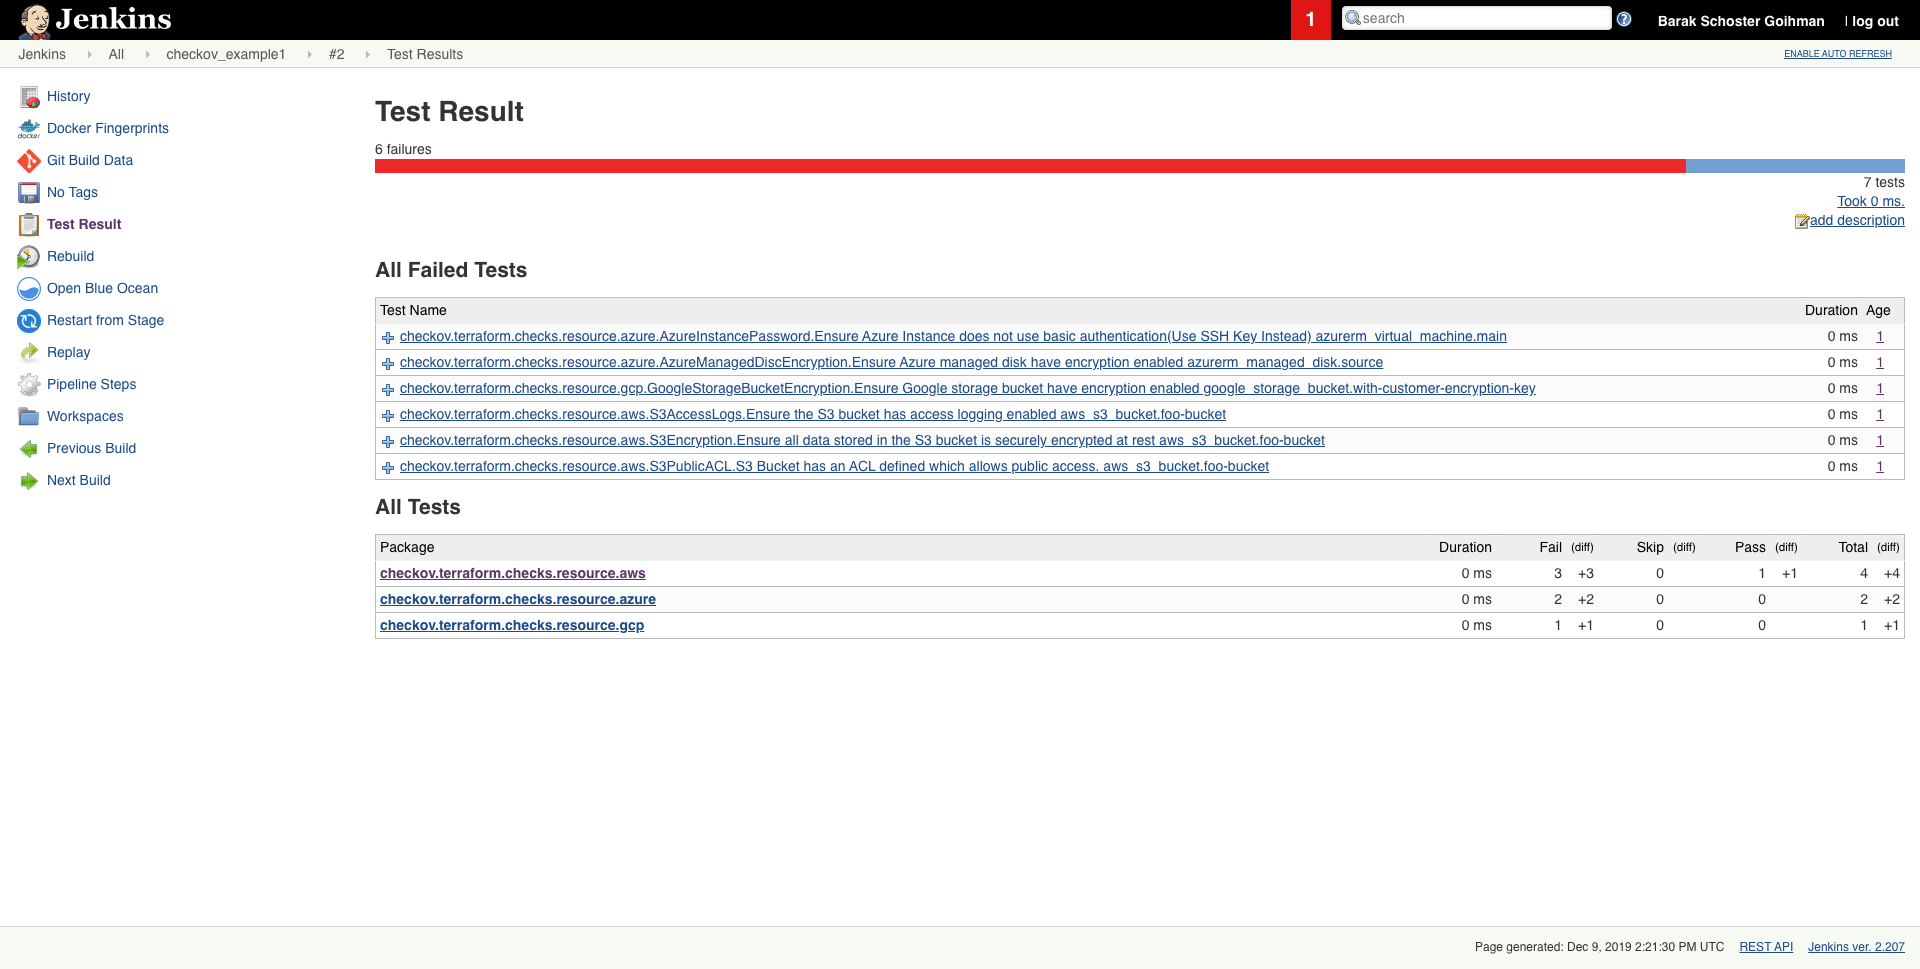
نتيجة الفحص المجدول في Jenkins
لتثبيت pip اتبع الوثائق الرسمية
pip3 install checkov
قد تتطلب بعض البيئات (مثل Debian 12) تثبيت Checkov في بيئة افتراضية
# Create and activate a virtual environment
python3 -m venv /path/to/venv/checkov
cd /path/to/venv/checkov
source ./bin/activate

# Install Checkov with pip
pip install checkov

# Optional: Create a symlink for easy access
sudo ln -s /path/to/venv/checkov/bin/checkov /usr/local/bin/checkov
أو باستخدام Homebrew (على macOS أو Linux)
brew install checkov
source <(register-python-argcomplete checkov)
إذا قمت بتثبيت checkov باستخدام pip3
pip3 install -U checkov
أو باستخدام Homebrew
brew upgrade checkov
checkov --directory /user/path/to/iac/code
أو ملف محدد أو ملفات محددة