
 completetech-security/node-cve-2026-58040-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-58040: تجاوز سياسة هوية جلسة TLS في وكيل HTTPS. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.

أداة فحص أدلة دون اتصال لـ CVE-2026-58040 — Node.js: تجاوز سياسة هوية جلسة TLS في وكيل HTTPS. تقارن إصدارات وقت تشغيل Node.js التي يبلّغ عنها المشغّل مع الإصدارات المُصلحة المذكورة في إشعار المورّد، وتكتب تقرير فرز بصيغة CSV أو JSON أو HTML خالٍ من السكربتات. يتطلب Python 3.10+ والمكتبة القياسية فقط؛ ويمكن نسخ الملف التنفيذي بمفرده.
نظرة عامة · البدء السريع · معاينة التقرير · الاستخدام · ملفات الإدخال · تفسير النتائج · صيغ الإخراج · الحدود ورموز الخروج · القيود · المصادر · التوثيق · المساهمة والترخيص
يغطي هذا المستودع CVE-2026-58040 فقط. تقيّم الأداة أدلة الإصدارات التي تقدّمها أنت؛ فهي أداة فرز، وليست فحصًا للثغرات.
unknown.exploitability: not_tested. إن potentially_affected ليست قابلية استغلال مؤكدة، وfixed_version_reported ليست دليلًا على أن وقت تشغيل منشورًا قد تم ترقيعه. لا شيء هنا يدّعي الاستغلال أو التحقق في بيئة الإنتاج.المتطلبات: Python 3.10 أو أحدث. لا يوجد شيء لتثبيته؛ تشغّل CI الاختبارات على Python 3.10 و3.14 على Ubuntu وWindows.
# One exact runtime version, JSON report on stdout
python node_cve_2026_58040_check.py --version 22.23.2 --format json

# A JSON inventory, saved as an HTML report
python node_cve_2026_58040_check.py --inventory examples/inventory.example.json --format html --output report.html

# Your own CSV list (see Input files), exiting 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58040_check.py --csv-list inventory.csv --fail-on-finding

# Full option list, and the local-only test suite
python node_cve_2026_58040_check.py --help
python -m unittest -v
صيغة الإخراج الافتراضية هي CSV على stdout. اقرأ تفسير النتائج قبل اتخاذ أي إجراء بناءً على تقرير.
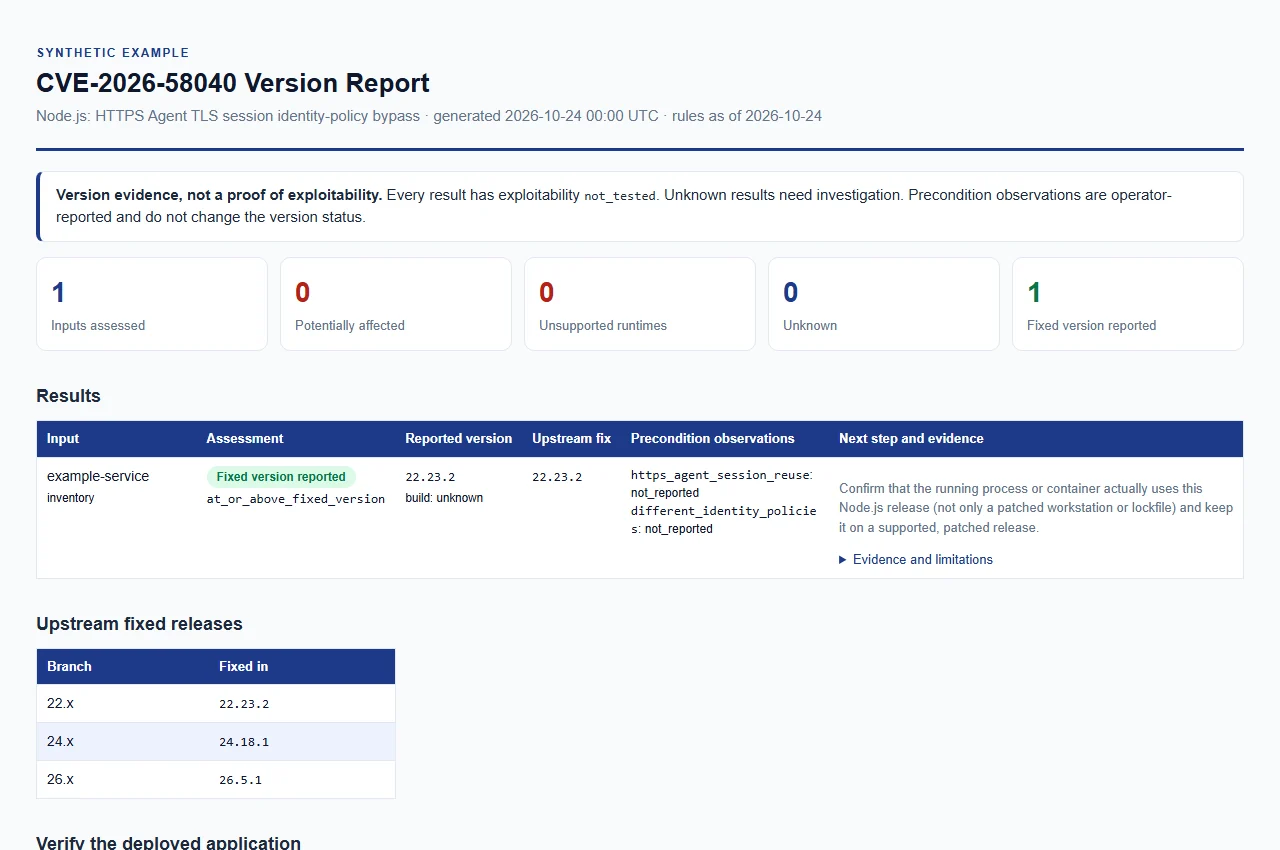
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًا.
قدّم واحدًا على الأقل من --version أو --inventory أو --csv-list؛ يمكن دمجها في تشغيل واحد، وتُقيَّم جميع المدخلات بالقواعد نفسها. لا تُقبل اختصارات الخيارات.
| الخيار | الغرض |
|---|---|
--version VERSION (الاسم البديل --node-version) | تقييم إصدار Node.js صريح واحد، دون اتصال. يُقبل حرف v واحد بادئ. قابل للتكرار؛ كل قيمة تصف وقت تشغيل منفصلًا. |
--build-source SOURCE | مصدر بناءات --version (بحد أقصى 512 حرفًا). تُقارَن القيم الافتراضية unknown وupstream وofficial وofficial_upstream كبناءات upstream؛ تُعامَل أي قيمة أخرى كمورّد أو توزيعة أو بناء مخصص وتبقى النتيجة unknown. |
--https-agent-session-reuse {true,false}--different-identity-policies {true,false} | ملاحظات شروط مسبقة يبلّغ عنها المشغّل، تُطبَّق على كل مدخل --version. يعني الحذف عدم الإبلاغ. راجع الشروط المسبقة المبلَّغ عنها من المشغّل. |
--inventory FILE | كائن JSON أو مصفوفة من المدخلات. قابل للتكرار. راجع ملفات الإدخال. |
--csv-list FILE | قائمة CSV بعمود node_version. قابلة للتكرار. راجع ملفات الإدخال. |
--format {csv,json,html} | صيغة التقرير. الافتراضي: csv. جميع الصيغ تحمل الأدلة نفسها. |
--output FILE | كتابة التقرير إلى ملف جديد بدلًا من stdout. |
--force | استبدال ملف --output موجود. بدونه، تُحمى التقارير الموجودة. لا تُستبدل ملفات الإدخال أبدًا، حتى مع --force. |
--brand NAME | اسم المؤسسة المعروض في تقرير HTML (بحد أقصى 512 حرفًا). الافتراضي: CompleteTech LLC. |
--fail-on-finding | الخروج بالرمز 1 عندما تكون أي نتيجة potentially_affected أو unsupported_runtime. لا تزال الأخطاء التشغيلية تُنهي بالرمز 2. |
--tool-version، --help | طباعة اسم المدقّق وإصداره، أو المساعدة الكاملة. |
تُطبَّق أعلام الشروط المسبقة و--build-source على قيم --version فقط. بالنسبة للملفات، عيّن build_source والملاحظات في كل سجل.
قدّم ملفات UTF-8 محلية منتظمة ومستقرة. أبقِ الجرد الحقيقي والأهداف والتقارير والأسرار خارج التحكم بالإصدارات؛ الأمثلة الاصطناعية موجودة في examples/ وdocs/example-report.html.
جرد JSON هو كائن واحد أو مصفوفة من 1 إلى 10,000 كائن. يتطلب كل سجل schema_version: 1 كعدد صحيح وnode_version كسلسلة نصية. الحقول الاختيارية هي runtime (فقط "node") وlabel وbuild_source ومفتاحا الملاحظة المذكوران ضمن الشروط المسبقة المبلَّغ عنها من المشغّل، كل منهما قيمة منطقية أو null. تُرفض المفاتيح غير المعروفة والمفاتيح المكررة والأعداد غير المنتهية والأنواع غير الصالحة.
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "https_agent_session_reuse": null,
    "different_identity_policies": null
  }
]
تحتاج قائمة CSV إلى صف رأس يحتوي على عمود node_version. الأعمدة الاختيارية هي label وbuild_source وhttps_agent_session_reuse وdifferent_identity_policies؛ يجب أن تكون خلايا الملاحظة بالضبط true أو false أو فارغة. لا توجد أعمدة schema_version أو runtime. يتم رفض الأعمدة غير الموثقة أو المكررة، والصفوف التي تحتوي على عدد حقول مختلف عن الرأس، والعلامات المقتبسة داخل الخلايا غير المقتبسة، والنص بعد علامة اقتباس الإغلاق، والعلامات المقتبسة غير المغلقة، ومحارف NUL، والقوائم الفارغة.
label,node_version,build_source,https_agent_session_reuse,different_identity_policies
example-service,22.23.2,unknown,,
كل مُدخل يُنتج نتيجة واحدة. النتيجة هي تقييم لأدلة الإصدار المُبلَّغ عنه مقابل لقطة قواعد مؤرخة؛ وهي لا تختبر قابلية الاستغلال مطلقًا.
تمت المراجعة في 2026-10-24 مقابل الإشعار الرسمي للإصدار والإصدارات المُصلحة المرتبطة به.
| إصدار Node.js الرئيسي | الإصدار المُصلح |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |



