
 completetech-security/node-cve-2026-106071-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-106071: منح مفرط لمسار حرف بدل في نموذج الأذونات. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة دون اتصال بالشبكة لـ CVE-2026-106071 — Node.js: منح مفرط للمسار باستخدام أحرف البدل في نموذج الأذونات. تقارن إصدارات Node.js التي يبلّغ عنها المشغّل مع الإصدار المُصلَّح المذكور في استشارة المورّد، وتوضّح ما تدعمه هذه الأدلة وما لا تدعمه.
unknown. وعنوان URL عام ليس جردًا.exploitability: not_tested.المتطلبات: Python 3.10 أو أحدث. لا حاجة إلى تثبيت أي شيء.
قدّم إصدارًا دقيقًا مأخوذًا من العملية المنشورة (على سبيل المثال من الحاوية أو الخدمة قيد التشغيل)، وليس من محطة عمل أو ملف قفل:
python node_cve_2026_106071_check.py --version 26.12.1 --format json
قيّم جرد JSON واكتب تقرير HTML، أو أفشل خط أنابيب عند وجود نتائج:
python node_cve_2026_106071_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_106071_check.py --csv-list inventory.csv --fail-on-finding
اعرض جميع الخيارات وشغّل مجموعة الاختبارات المحلية فقط:
python node_cve_2026_106071_check.py --help
python -m unittest -v
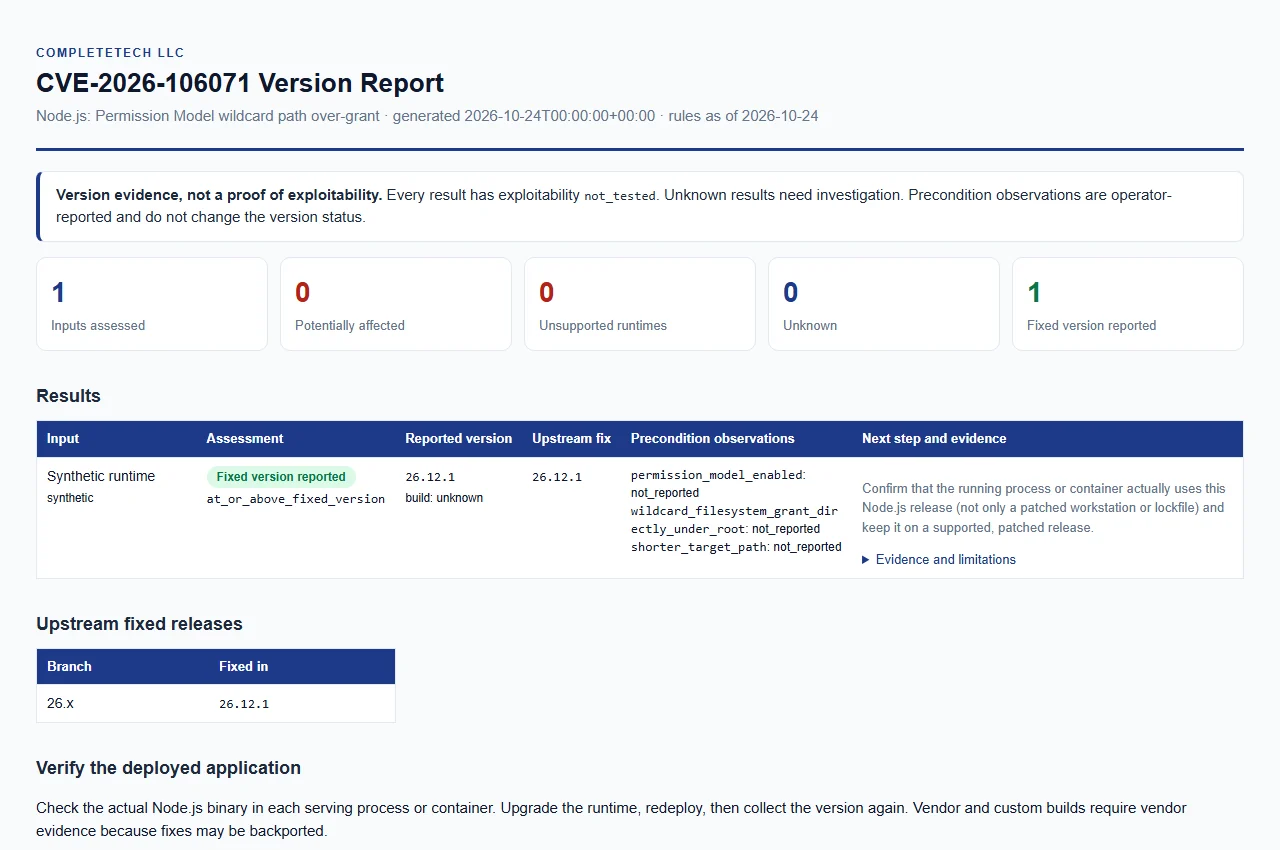
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
تمت المراجعة في 2026-10-24 مقابل استشارة الإصدار الرسمية والإصدار المُصلَح المرتبط. يُبلَّغ عن تاريخ لقطة القواعد باسم rules_as_of.
| الإصدار الرئيسي من Node.js | الإصدار المُصلَح |
|---|---|
| 26.x | 26.12.1 |
كيفية تصنيف إصدار عادي من المصدر الرسمي upstream (تُقبل v بادئة اختيارية):
| الإصدار المُبلَّغ عنه | الحالة |
|---|---|
| أقل من الإصدار المُصلَح على إصدار رئيسي مُدرَج | potentially_affected |
| الإصدار المُصلَح أو إصدار عادي لاحق على نفس الإصدار الرئيسي المُدرَج | fixed_version_reported |
| إصدار رئيسي تجاوز نهاية العمر في جدول إصدارات Node.js | unsupported_runtime |
| أي إصدار رئيسي آخر، أو أدلة مفقودة أو مشوّهة أو إصدار ما قبل الإطلاق أو متعارضة أو من مورّد/مخصّصة/مدعومة بأثر رجعي | unknown |
potentially_affected.unsupported_runtime هو إرشاد للترقية للخطوط التي انتهى عمرها. وهو ليس ادعاءً بوجود هذا العيب تحديدًا في كل بناء تاريخي. تأتي قائمة نهاية العمر من جدول إصدارات Node.js، المراجَع في 2026-10-24.unknown.build_source غير الفارغة أو غير unknown أو upstream أو official أو official_upstream (مثل اسم توزيعة أو مورّد) تُنتج unknown. تحتاج عمليات بناء المورّد والمدعومة بأثر رجعي والمخصّصة إلى أدلة من المورّد.| الحالة | المعنى |
|---|---|
potentially_affected | يحتاج الإصدار المُبلَّغ عنه إلى مراجعة للمعالجة. وهو ليس تعرّضًا مؤكدًا أو قابلية استغلال. |
fixed_version_reported | الإصدار المُبلَّغ عنه يساوي أو يتجاوز الإصدار المُصلَح من upstream. هذا إصدار مُبلَّغ عنه، وليس إثباتًا لترقيع مُنشَر أو ضمانًا للسلامة. |
unsupported_runtime | انتهى عمر الإصدار الرئيسي؛ انتقل إلى إصدار مدعوم ومُصلَح. |
unknown | الأدلة مفقودة أو غير قابلة للتصنيف. غياب البيانات الوصفية لا يُظهر أن بيئة التشغيل غير متأثرة. |
تحتوي كل نتيجة أيضًا على version_status أكثر تحديدًا، وevidence_type: operator_reported_version، وevidence_confidence منخفضة (أو غير كافية في حالة unknown). البيانات الوصفية للإصدار ليست توقيعًا لترقيع أو بناء.
يمكنك تسجيل ثلاث ملاحظات مقدَّمة من المشغّل إلى جانب الإصدار. تُحفظ منفصلة: فهي لا تغيّر نتيجة الإصدار أبدًا ولا تُثبت إمكانية الوصول أبدًا.
| الملاحظة | المعنى |
|---|---|
permission_model_enabled | نموذج الأذونات مُفعَّل |
wildcard_filesystem_grant_directly_under_root | منح نظام ملفات بنمط بدل مباشرةً تحت الجذر |
shorter_target_path | مسار هدف أقصر |
كل واحدة منها true أو false أو غير مُبلَّغ عنها، وتظهر في التقارير باسم reported_true أو reported_false أو not_reported.
لا يوجد فحص تلقائي. قدّم واحدًا على الأقل من --version أو --inventory أو --csv-list.
| الخيار | الغرض |
|---|---|
--version VERSION | تقييم إصدار مُقدَّم صراحةً؛ قابل للتكرار، وكل قيمة تصف بيئة تشغيل منفصلة. --node-version اسم بديل. |
--build-source SOURCE | مصدر بناء إصدارات --version (بحد أقصى 512 حرفًا): unknown (الافتراضي، يُقارن كـ upstream)، upstream، official، أو اسم مورّد. |
--permission-model-enabled، --wildcard-filesystem-grant-directly-under-root، --shorter-target-path | كل منها يأخذ true أو false ويطبّق تلك الملاحظة على مدخلات --version. |
--inventory FILE | جرد JSON؛ قابل للتكرار. |
--csv-list FILE | جرد CSV؛ قابل للتكرار. |
--format csv|json|html | تنسيق التقرير؛ الافتراضي csv. تستخدم جميع التنسيقات الأدلة نفسها. |
--output FILE | كتابة التقرير إلى ملف جديد بدلاً من stdout. يجب أن يكون الدليل موجودًا مسبقًا. |
--force | استبدال ملف إخراج موجود. بدونه، تُحمى التقارير الموجودة. لا يمكن أبدًا الكتابة فوق ملفات الإدخال، حتى مع --force. |
--brand NAME | اسم المؤسسة المعروض في تقرير HTML (بحد أقصى 512 حرفًا). |
--fail-on-finding | الخروج بالرمز 1 عند وجود أي نتيجة potentially_affected أو unsupported_runtime. |
--tool-version | طباعة اسم الأداة وإصدارها. |
جرد JSON (--inventory): كائن واحد أو مصفوفة. راجع examples/inventory.example.json.






