مدقّق أدلة Node.js دون اتصال لـ CVE-2026-105481: قبول الاستجابة المبكرة في HTTP keep-alive. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





فرز دون اتصال يعتمد على الإصدار فقط لـ CVE-2026-105481: قبول استجابة مبكرة في Node.js HTTP keep-alive.
يقارن node-cve-2026-105481-check إصدارات Node.js التي تُبلغ عنها مع الإصدارات المُصلحة من المنبع لـ CVE-2026-105481. تكمن الثغرة في إعادة استخدام اتصال HTTP Agent ويمكن أن تجعل العميل يقبل استجابة كُتبت قبل إرسال طلبه. يصنّفها المورّد بخطورة متوسطة. أداة الفحص عبارة عن ملف Python واحد بدون أي تبعيات.
أداة الفحص دون اتصال. فهي لا تتصل أبدًا بهدف، ولا تشغّل Node.js، ولا تفحص مضيفًا، ولا ترسل أي حمولة. الاستشارة تعتمد على الإصدار فقط، لذا لا يوجد عن قصد أي وضع شبكي.
[!IMPORTANT] تقرير الإصدار دليل، وليس تقييمًا. لا تستطيع أداة الفحص رؤية ما يعمل فعليًا، أو ما أعاد المورّد دمج إصلاحه (backport)، أو ما إذا كان المسار المصاب قابلًا للوصول. لا يذكر المورّد الإصدار الذي أُدخلت فيه الثغرة، لذا فإن كل إصدار يسبق الإصلاح هو فقط "قد يكون مصابًا". الإصدارات غير المدرجة والمخصصة وإصدارات المورّد والإصدارات الأولية لا تُصنَّف آمنة أبدًا. كل نتيجة تحمل
exploitability: not_tested.
Python 3.10 أو أحدث على Windows أو macOS أو Linux. تستخدم أداة الفحص المكتبة القياسية فقط، لذا لا يوجد شيء لتثبيته. تشغّل CI الاختبارات على Ubuntu وWindows باستخدام Python 3.10 و3.14.
git clone https://github.com/CompleTetech-Security/node-cve-2026-105481-check.git
cd node-cve-2026-105481-check

# Check versions given on the command line (CSV to stdout by default)
python node_cve_2026_105481_check.py --version v22.23.3 --version 24.22.1

# Check the synthetic example inventory and write an HTML report
python node_cve_2026_105481_check.py --inventory examples/inventory.example.json --format html --output report.html

# Check a CSV list, write JSON, and exit 1 if anything needs attention
python node_cve_2026_105481_check.py --csv-list runtimes.csv --format json --output report.json --fail-on-finding
شغّل الاختبارات باستخدام python -m unittest -v.
يجب توفير واحد على الأقل من --version أو --inventory أو --csv-list. يمكنك دمجها، ويصبح كل إدخال صف نتيجة واحدًا. يقتصر التشغيل على 10,000 إدخال و100 ملف إدخال إجمالًا.
| الخيار | المعنى |
|---|---|
--version VERSION (الاسم البديل --node-version) | إصدار Node.js المُبلَّغ عنه. قابل للتكرار. تُقبل بادئة v. |
--build-source SOURCE | مصدر كل قيمة --version، بحد أقصى 512 حرفًا. راجع مصدر البناء. |
--http-agent-keepalive، --untrusted-server، --response-queued-before-request true|false | ملاحظات المشغّل المطبَّقة على قيم --version. لا تغيّر status أبدًا. |
--inventory FILE | كائن JSON أو مصفوفة من الإدخالات. قابل للتكرار. |
--csv-list FILE | ملف CSV يحتوي على صف رأس. قابل للتكرار. |
--format csv|json|html | صيغة الإخراج. الافتراضي هو csv. |
--output FILE | كتابة التقرير إلى ملف جديد بدلًا من stdout. يُنشر الملف بشكل ذرّي. |
--force | السماح لـ --output باستبدال ملف موجود. لا يجوز للإخراج أن يستبدل ملف إدخال أبدًا. |
--brand TEXT | اسم المؤسسة المعروض في تقرير HTML، بحد أقصى 512 حرفًا. الافتراضي هو CompleteTech LLC. |
--fail-on-finding | الخروج بالرمز 1 عندما تكون النتيجة potentially_affected أو unsupported_runtime. |
--tool-version، --help | طباعة إصدار الأداة أو طريقة الاستخدام. |
حقول الإدخال وقواعد التحقق والحدود موجودة في docs/REFERENCE.md. يوجد جرد اصطناعي في examples/inventory.example.json.
--build-source هو ادعاء من المشغّل وليس مصدرًا موثّقًا. القيمة الافتراضية unknown، وكذلك upstream وofficial وofficial_upstream أو قيمة فارغة، كلها تسمح بالمقارنة العادية. لذلك يُقارَن الإصدار غير المُوسَّم كبناء upstream. تُعامَل أي قيمة أخرى كبناء من مورّد أو بناء مخصص، وتبقى النتيجة unknown.
| الرمز | المعنى |
|---|---|
| 0 | اكتمل التشغيل وكُتب التقرير. |
| 1 | اكتمل التشغيل مع --fail-on-finding ووجود نتيجة واحدة على الأقل من potentially_affected أو unsupported_runtime. |
| 2 | خطأ في الاستخدام أو خطأ تشغيلي، مثل إدخال غير صالح أو يتجاوز الحد، أو إخراج موجود دون --force، أو إخراج غير قابل للكتابة. لا يُترك أي ملف إخراج جزئي. |
| 130 | تمت المقاطعة (Ctrl-C). حسب المرحلة، تُكتب النتائج المكتملة مرة واحدة وتُوسَم غير مكتملة، أو لا يُكتب شيء. يُترك التقرير الذي نُشر بالفعل كما كُتب ولا تُعاد المحاولة. |
الرمز 2 يعني أن التشغيل نفسه فشل. وهو ليس نتيجة تقييم. السلوك المرحلي للرمز 130 موجود في docs/REFERENCE.md.
status | المعنى |
|---|---|
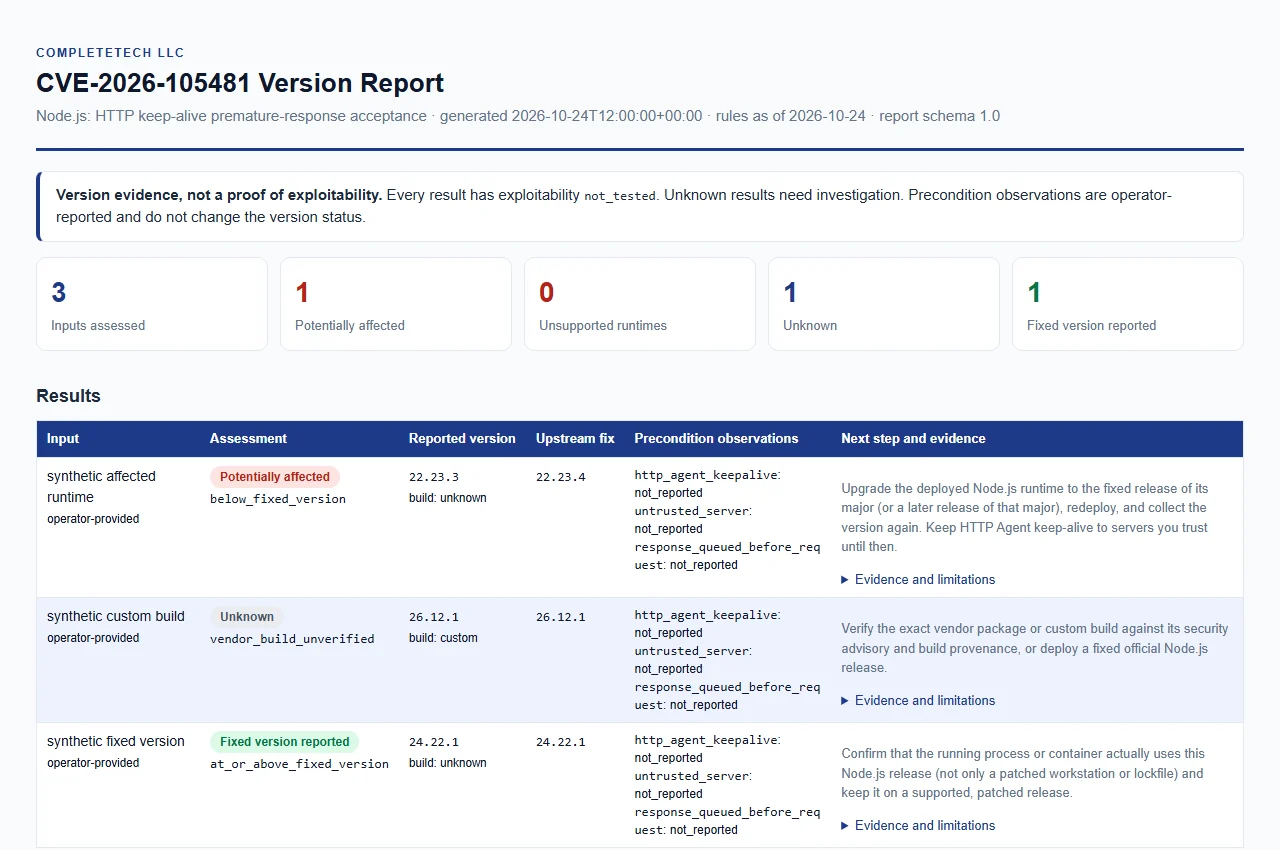
potentially_affected | الإصدار المُبلَّغ عنه من upstream أقل من الإصدار المُصلَح الخاص بالإصدار الرئيسي المدرج (22.x، 24.x، 26.x). هذا ليس تأكيدًا لإمكانية الاستغلال. |
fixed_version_reported | الإصدار المُبلَّغ عنه من upstream يساوي أو يتجاوز ذلك الإصدار المُصلَح. هذا ليس ضمانًا للسلامة ولا لما يحتويه الملف التنفيذي المنشور. |
unsupported_runtime | الإصدار الرئيسي تجاوز نهاية العمر في جدول إصدارات Node.js. تنص الجهة المورّدة على أن إصدارات نهاية العمر تتأثر دائمًا بإصدار أمني. |
unknown | الإصدار مفقود أو مشوّه أو إصدار أولي/nightly/rc أو بناء من مورّد أو مخصص أو متعارض أو ضمن إصدار رئيسي غير مغطى (مثل 27.x). |
| الإصدار الرئيسي لـ Node.js | 22.x | 24.x | 26.x |
|---|---|---|---|
| مُصلَح في | 22.23.4 | 24.22.1 | 26.12.1 |
version_status السبب المحدد لكل status.precondition_*) في حقولها الخاصة ولا تغيّر status أبدًا.exploitability دائمًا not_tested.evidence_type دائمًا operator_reported_version. وتكون evidence_confidence بقيمة low، أو insufficient عندما يكون status بقيمة unknown. وهي لا تكون high أبدًا، لأن أداة الفحص لا تستطيع فحص بيئة التشغيل.توجد قائمة الحقول الكاملة وقواعد تحليل الإصدارات في docs/REFERENCE.md.
يكتب --format html ملفًا واحدًا مكتفيًا بذاته دون نصوص برمجية أو طلبات خارجية. وتحمل --format json و--format csv الحقول نفسها، ويكون ملف CSV آمنًا من حقن الصيغ. تعرض لقطات الشاشة أدناه جرد المثال الاصطناعي؛ وكل اسم فيها مُختلَق.