
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
node-cve-2026-105482-check — مدقّق أدلة Node.js دون اتصال لـ CVE-2026-105482: اقتطاع اسم NUL في تحليل DNS. Python في ملف واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال. | Kitploit
أدوات/GitHubGitHub/completetech-security/node-cve-2026-105482-check
أدوات دفاعيةماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةتدقيق التكوينتحليل DNS
GitHubcompletetech-security/node-cve-2026-105482-check

node-cve-2026-105482-check

مدقّق أدلة Node.js دون اتصال لـ CVE-2026-105482: اقتطاع اسم NUL في تحليل DNS. Python في ملف واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.

مشاركة
عرض المستودعالموقع الإلكتروني
1منذ 23 أياملم تتم المراجعة بعد

node-cve-2026-105482-check بواسطة CompleteTech LLC

Tests Python 3.10+ No runtime dependencies AGPL-3.0 or commercial license

node-cve-2026-105482-check

أداة فحص أدلة دون اتصال بالشبكة لـ CVE-2026-105482 — Node.js: اقتطاع اسم NUL في تحليل DNS. تقارن إصدارات وقت تشغيل Node.js التي تُبلّغ عنها مع الإصدارات المُصلحة المذكورة في النشرة الأمنية لـ Node.js الصادرة في أكتوبر 2026، وتكتب النتيجة بصيغة CSV أو JSON أو HTML.

Python 3.10+، مع الاعتماد على المكتبة القياسية فقط. يمكن نسخ الملف التنفيذي الوحيد، node_cve_2026_105482_check.py، بمفرده.

دليل على الإصدار، وليس تقييمًا لنظام قيد التشغيل. تصف النتيجة الإصدار الذي قدّمته. وهي لا تُظهر أن تصحيحًا ما قد نُشر، أو أن العيب قابل للوصول، أو أنه قابل للاستغلال.

المحتويات

  • النطاق والحدود
  • المتطلبات
  • البدء السريع
  • معاينة التقرير
  • الإصدارات المُصلحة ولقطة القواعد
  • المدخلات
  • المخرجات
  • تفسير النتائج
  • رموز الخروج والمقاطعة
  • حدود المدخلات والتعامل مع الملفات
  • المصادر والإسناد
  • التطوير والتوثيق
  • الأمان والترخيص والعلامة التجارية

النطاق والحدود

يغطي هذا المستودع CVE-2026-105482 فقط. وهو أداة فرز صغيرة تعمل دون اتصال بالشبكة.

  • ما تفعله: تقارن إصدارات وقت التشغيل التي يُبلّغ عنها المشغّل مع الإصدارات المُصلحة من المورّد، وتُبلّغ عن النتيجة مع حدود الأدلة المنطبقة.
  • ما لا تفعله: لا تفحص الجهاز الحالي، ولا تتصل بمواقع الويب أو أي خدمة شبكية، ولا تنفّذ Node.js أو شيفرة المشروع، ولا ترسل حمولات استغلال. عنوان URL عام ليس جردًا.
  • المجهول يبقى مجهولًا. تُبلَّغ الإصدارات المخفية، والبنيات المخصصة أو بنيات المورّد، والإصدارات الأولية، والأدلة المتعارضة، وخطوط الإصدارات غير المشمولة على أنها unknown؛ ولا تُصنَّف أبدًا على أنها آمنة.
  • لا يُختبر قابلية الاستغلال أبدًا. تحمل كل نتيجة exploitability: not_tested.
  • الإصدار المُصلح المُبلَّغ عنه ليس تصحيحًا مُتحقَّقًا منه. تعني fixed_version_reported أن الإصدار المُقدَّم يساوي أو يتجاوز الإصدار المُصلح من المورّد. وهو ليس شهادة بما هو منشور.

قدّم البيانات فقط للأنظمة المصرّح لك بتقييمها.

المتطلبات

  • Python 3.10 أو أحدث. يشغّل سير عمل CI إصدارَي Python 3.10 و3.14 على Ubuntu وWindows.
  • لا حزم من طرف ثالث ولا وصول إلى الشبكة.
  • إصدار Node.js دقيق لكل وقت تشغيل، يُستخرج من العملية أو الحاوية المنشورة (على سبيل المثال، node --version يُشغَّل حيث يعمل التطبيق)، بالإضافة إلى مصدر البنية إن كان معروفًا. لا تحصل الأداة على ذلك بنفسها أبدًا.

البدء السريع

# Assess one version and print JSON to stdout
python node_cve_2026_105482_check.py --version 22.23.4 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_105482_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_105482_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, or run the local synthetic tests
python node_cve_2026_105482_check.py --help
python -m unittest -v

inventory.csv أعلاه هو ملفك الخاص؛ راجع قائمة CSV للاطلاع على أعمدته. في حال عدم تحديد --format، يكون التقرير بصيغة CSV. وفي حال عدم تحديد --output، يُكتب التقرير إلى stdout.
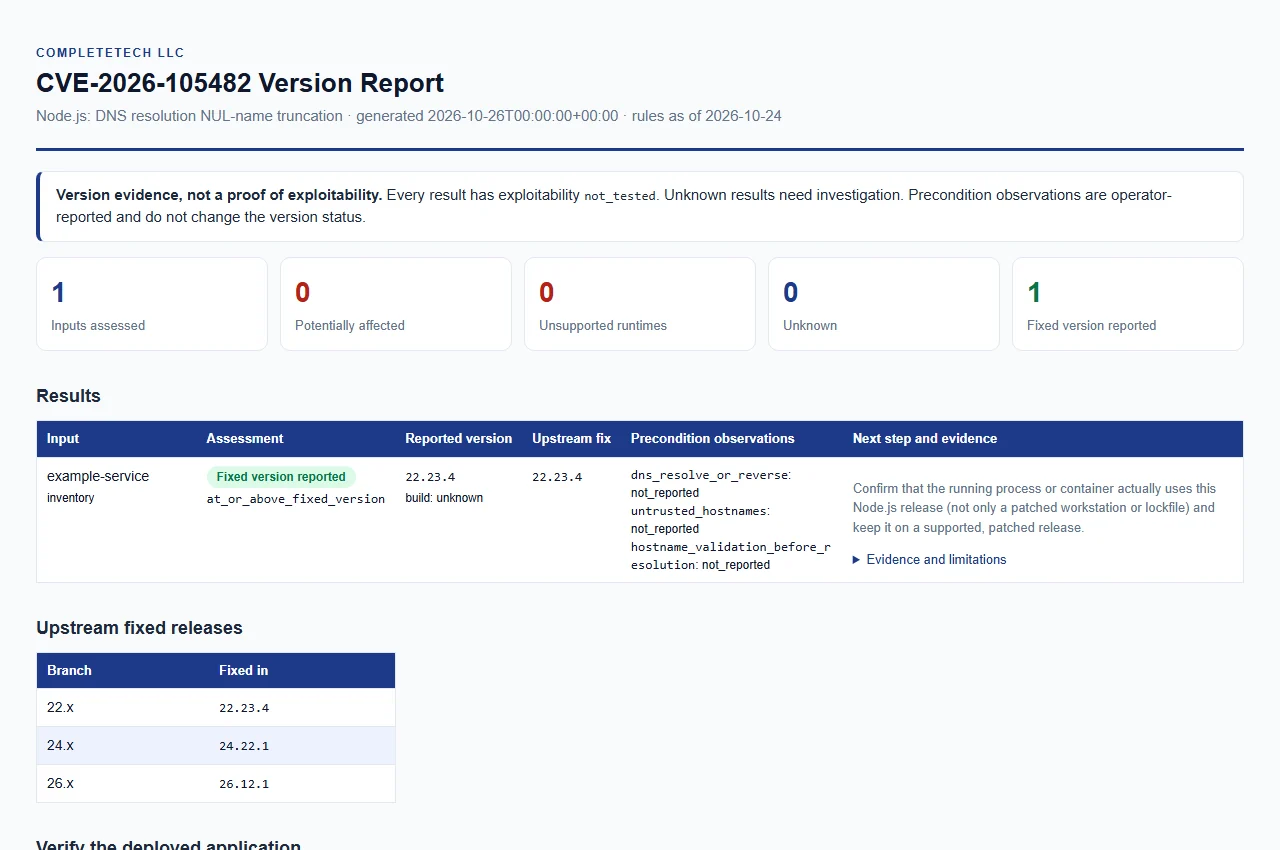
معاينة التقرير

تقرير Node.js الاصطناعي

تُظهر المعاينة تقرير HTML في السمتين الفاتحة والداكنة. افتح تقرير المثال الاصطناعي. يستخدم بيانات مثال فقط وليس تقييمًا فعليًا.

الإصدارات المُصلحة ولقطة القواعد

القواعد مؤرخة بـ 2026-10-24 (rules_as_of في التقارير). وقد روجعت مقابل الإشعار الرسمي لإصدار Node.js، المنشور في 2026-10-21، والإصدارات المُصلحة المرتبطة به.

الإصدار الرئيسي من Node.jsالإصدار المُصلح
22.x22.23.4
24.x24.22.1
26.x26.12.1

كيفية تصنيف إصدار مستقر عادي مثل 22.20.0 أو v24.22.1:

  • أدنى من الإصدار المُصلح لإصدار رئيسي مُدرج: potentially_affected. لا يحدد المورّد إصدارًا مُدخلًا، لذا تُعامل كل إصدارات أقدم لكل إصدار رئيسي مُسمّى بهذه الطريقة، وتتطلب الإصدارات الأدنى من الإصدار المُصلح معالجة.
  • مساوٍ للإصدار المُصلح أو أعلى منه على الإصدار الرئيسي نفسه: fixed_version_reported.
  • إصدار رئيسي غير مُدرج وغير منتهي الصلاحية (على سبيل المثال، إصدار رئيسي أحدث، أو 1–3): unknown. لا يُفترض أنه مُرقّع.
  • إصدار رئيسي منتهي الصلاحية: unsupported_runtime. هذه إرشادات ترقية، وليست ادعاءً بوجود هذا العيب في كل بناء تاريخي. يذكر المورّد أن الإصدارات المنتهية الصلاحية تتأثر دائمًا بإصدار أمني؛ ولا يؤكد الفاحص ذلك لهذا العيب تحديدًا.
  • الإصدارات المسبقة، وبناءات nightly أو rc، ولاحقات الحزم، والبناءات المورّدة أو المُرقّعة خلفيًا أو المخصصة: unknown. تحتاج إلى دليل صريح من المورّد؛ لا تصف البناءات غير المعروفة بأنها آمنة.

الإصدارات الرئيسية المنتهية الصلاحية هي 0 (استنتاج، لأن الجدول يسرد فقط 0.8 و0.10 و0.12)، و4–21، و23، و25، مأخوذة من جدول إصدارات Node.js كما روجع في 2026-10-24. هذه القائمة مدمجة في الفاحص؛ ولا يُجلب الجدول وقت التشغيل.

رقم الإصدار ليس توقيعًا لترقيع أو بناء. قد تحتوي البناءات المورّدة والمُرقّعة خلفيًا والمخصصة على إصلاحات لا يُظهرها رقم إصدارها، أو قد تفتقر إليها.

المدخلات

يلزم واحد على الأقل من --version أو --inventory أو --csv-list. يمكن دمجها؛ وتظهر النتائج بالترتيب: قيم --version، ثم ملفات --inventory، ثم ملفات --csv-list. كل إصدار أو صف في المخزون يصف بيئة تشغيل منفصلة.


الخيارات

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






