completetech-security/http2shell-check
مدقق تعرّض وجرد Offline Brotli / HTTP2Shell (CVE-2026-111497) عبر الأنظمة البيئية الموثّقة. Python 3.10+، بدون تبعيات أو حمولات استغلال.

تعرّض وحدة فك ترميز Brotli، مع الأدلة.
يقيّم http2shell-check الإصدارات المُبلَّغ عنها وقوائم المكوّنات بحثًا عن CVE-2026-111497، وهي ثغرة وحدة فك ترميز Google Brotli المعروفة أيضًا باسم HTTP2Shell أو Node2Shell. تصف هذه الأسماء العيب الأساسي نفسه. ولا يُشترط وجود HTTP/2.
يغطي الأداة Brotli الأصلي، وNode.js، وBun، وPython Brotli/brotlicffi، وBrotli4j، وEnvoy، وIstio، ولقطات حزم المصدر الدقيقة في Debian. لا يُجري فاحص Python المستقل أي طلبات شبكة، ولا يستورد أي وحدة فك ترميز، ولا يرسل أي حمولات استغلال. مقارنات الإصدارات هي فرز أولي وليست دليلًا: قابلية الاستغلال دائمًا not_tested، والإصدار المُصلَح المُبلَّغ عنه ليس تصحيحًا مُتحقَّقًا منه ومنشورًا.
Python 3.10+ على Windows أو Linux أو macOS. لا يوجد شيء لتثبيته: يستخدم الفاحص واختباراته المكتبة القياسية فقط. استخدم python3 حيث لا يتوفر python.
git clone https://github.com/CompleTetech-Security/http2shell-check.git
cd http2shell-check

# Assess explicit versions
python http2shell_check.py --component brotli=1.2.0 --format json
python http2shell_check.py --component python-brotli=1.2.1 --component bun=1.4.3

# Assess an inventory and write an offline HTML report
python http2shell_check.py --inventory examples/inventory.json --format html --output report.html

# Assess the current Python environment's installed packages
python collect_python.py > runtime.json
python http2shell_check.py --inventory runtime.json --format json
تُرفض ملفات الإخراج الموجودة ما لم يُمرَّر --force. احتفظ بقوائم الجرد والتقارير الحقيقية خارج Git. يعمل ملف الفاحص أيضًا عند نسخه إلى مكان آخر؛ مرِّر --logo approved-logo.png إذا كنت تريد شعارًا في تقارير HTML.
قدِّم مدخلًا واحدًا على الأقل. الخيارات --component و--inventory و--pip-list و--node-inventory قابلة للتكرار والدمج؛ وكل منها ينشئ ملاحظات مستقلة.
| المدخل | المصدر |
|---|---|
--component PRODUCT=VERSION | إصدار واحد يُقدَّم على سطر الأوامر. |
--inventory PATH | جرد JSON قياسي متعدد المكوّنات. |
--pip-list PATH | ناتج python -m pip list --format=json؛ تُقيَّم إدخالات Brotli/brotlicffi فقط. |
--node-inventory PATH | ملف جامع node2shell-check v1 موجود. |
الخيارات الشائعة:
| الخيار | الافتراضي | السلوك |
|---|---|---|
--format csv|json|html | csv | صيغة الإخراج؛ تحمل جميع الصيغ نفس نتائج المكوّنات وبيانات التقرير الوصفية. |
--output PATH | stdout | نشر تقرير مكتمل بشكل ذرّي. |
--force | معطّل | استبدال ملف إخراج موجود. تبقى المدخلات والفاحص وملفات الشعار محمية. |
--brand NAME | CompleteTech LLC | تسمية المؤسسة في HTML. |
--logo PATH | assets/logo.png المضمّن للعلامة التجارية الافتراضية، إن وُجد | تضمين صورة PNG بحجم يصل إلى 1 MiB. تحذف العلامة التجارية المخصصة الشعار الافتراضي. |
--fail-on-finding | معطّل | الخروج بالرمز 1 لنتائج potentially_affected أو unsupported_runtime. |
--version، --help | طباعة إصدار الأداة أو طريقة الاستخدام. |
مخطط الجرد القياسي، وتفاصيل المحوّلات، وحدود الحقول، والمرجع الكامل للخيارات ورموز الخروج موجودة في docs/REFERENCE.md. معرّفات المنتجات وقواعد الإصدارات موجودة في المنهجية. تُنتج المعرّفات غير المعروفة تغطية غير معروفة، وليس مطابقة تخمينية.
| الرمز | المعنى |
|---|---|
0 | كُتب التقرير دون أخطاء تشغيلية. |
1 | مع --fail-on-finding، تكون نتيجة واحدة على الأقل potentially_affected أو unsupported_runtime. |
2 | فشل تشغيلي: وسائط غير صالحة، أو خطأ في مدخل أو مجموعة أو إخراج. تُحفظ الملاحظات الصالحة من المدخلات الأخرى حيثما أمكن. |
130 | تمت المقاطعة. |
تؤدي المقاطعة أثناء التقييم إلى نشر ملاحظات المكوّنات المكتملة مع complete=false. وتؤدي المقاطعة أثناء الإخراج إلى الحفاظ على وجهة موجودة وقد لا تترك أي تقرير جديد. الأخطاء التشغيلية ليست نتائج تقييم، والتقرير الجزئي ليس تقريرًا مكتملًا.
تقرير HTML هو ملف واحد دون اتصال ودون نصوص برمجية. يتضمن شعارًا مضمّنًا، وعددًا إجماليًا، وملاحظات مكوّنات مرتبة حسب الأولوية، والأدلة، والمجهولات، وفجوات التغطية، والمعالجة، وإصلاحات الفروع، وروابط المصادر. يتكيّف مع السمات الفاتحة والداكنة ويُطبع بوضوح. استخدم --brand "Your Organization" --logo approved-logo.png لعلامة تجارية مخصصة.
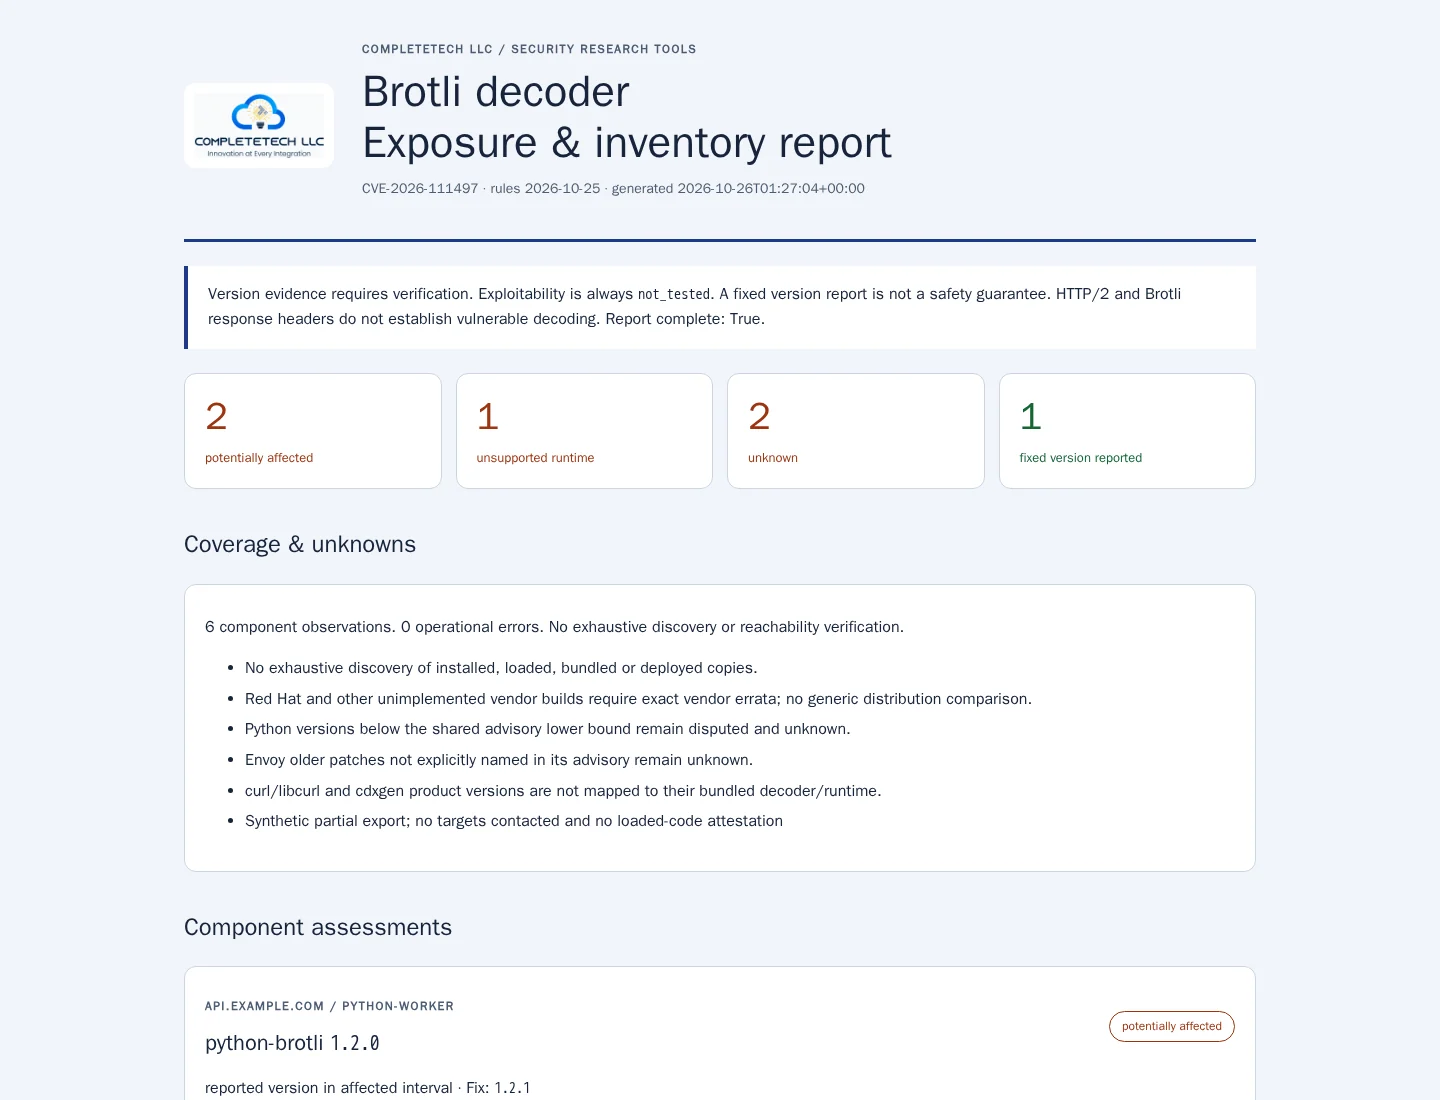
افتح المثال الاصطناعي. تُظهر لقطات الشاشة ناتجًا مُولَّدًا فعليًا؛ لم تُفحص أي أهداف. راجع أيضًا التخطيط الضيق ومعاينة الطباعة.
| الحالة | المعنى |
|---|---|
potentially_affected | الإصدار المُبلَّغ عنه يطابق فترة متأثرة مُتحقَّقًا منها أو حزمة بائع محددة. تحقّق من النسخة المنشورة فعليًا ومسارات الإدخال. |
fixed_version_reported | الإصدار يستوفي القاعدة المعمول بها. تظل حالة التصحيح المنشورة والسلامة غير متحقَّق منها. |
unsupported_runtime | يحتاج خط Node.js أقدم وغير مدعوم إلى ترقية أو مراجعة من البائع. هذا ليس تأكيدًا لـ CVE. |
unknown | الأدلة المفقودة أو المتنازع عليها أو المؤهَّلة أو المخصصة أو المتعارضة أو غير المشمولة تحتاج إلى مراجعة. |
النتائج غير المعروفة لا تُفعّل رمز الخروج 1 لكنها تُحتسب بشكل بارز. الأمر الناجح ليس تقييمًا أمنيًا نظيفًا، وأعداد التقارير ليست حكمًا على سلامة الأصول. تُقيَّم كل نسخة مكوّن على حدة، لذا لا تمحو النتيجة المُصلحة أبدًا نسخة متأثرة أو غير معروفة.
القواعد مضمّنة ومؤرّخة بـ 2026-10-25؛ وهي لقطات دون اتصال، وليست تغذية تُحدَّث تلقائيًا. يُقيَّم كل معرّف منتج أدناه بقاعدته الخاصة:
| المعرّف | المكوّن |
|---|---|
brotli | Google Brotli الأصلي (يُصلَح بشكل مستقل حسب الفرع) |
node، bun | بيئتا تشغيل Node.js وBun |
python-brotli، brotlicffi | حزم PyPI |
brotli4j | Java Brotli4j (Maven) |
envoy، istio | وكيل Envoy وشبكة Istio |
debian-brotli | لقطات دقيقة لحزمة المصدر brotli في Debian |