
 completetech-security/node-cve-2026-58042-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-58042: إجهاض عملية DNS resolveAny. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بدون حمولات استغلال.





أداة فحص أدلة دون اتصال بالإنترنت لـ CVE-2026-58042 — Node.js: DNS resolveAny process abort.
تقارن إصدارات Node.js التي تُبلّغ عنها مع الإصدارات المُصلحة المذكورة في إشعار الجهة المصنّعة، وتكتب تقريرًا بصيغة CSV أو JSON أو HTML. يتطلب Python 3.10 أو أحدث، ويعتمد على المكتبة القياسية فقط؛ ويمكن نسخ الملف التنفيذي الواحد بمفرده.
unknown. عنوان URL عام ليس جردًا.exploitability: not_tested. الإبلاغ عن إصدار مُصلح ليس دليلًا على أن بيئة التشغيل المنشورة مُرقّعة.المتطلبات: Python 3.10 أو أحدث. لا توجد حزم لتثبيتها.
python node_cve_2026_58042_check.py --version 22.23.2 --format json
python node_cve_2026_58042_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_58042_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_58042_check.py --help
python -m unittest -v
قدّم نسخة الملف التنفيذي المستخدمة فعليًا بواسطة عملية الخدمة. قد يُبلّغ node مختلف على PATH الخاص بالمضيف أو الحاوية عن نسخة أخرى؛ ولا تُثبت ترقية الحزمة وحدها أن عملية قيد التشغيل بالفعل أُعيد تشغيلها بالنسخة الجديدة. --version قابل للتكرار؛ كل قيمة تصف بيئة تشغيل منفصلة. صيغة الإخراج الافتراضية هي CSV على stdout.
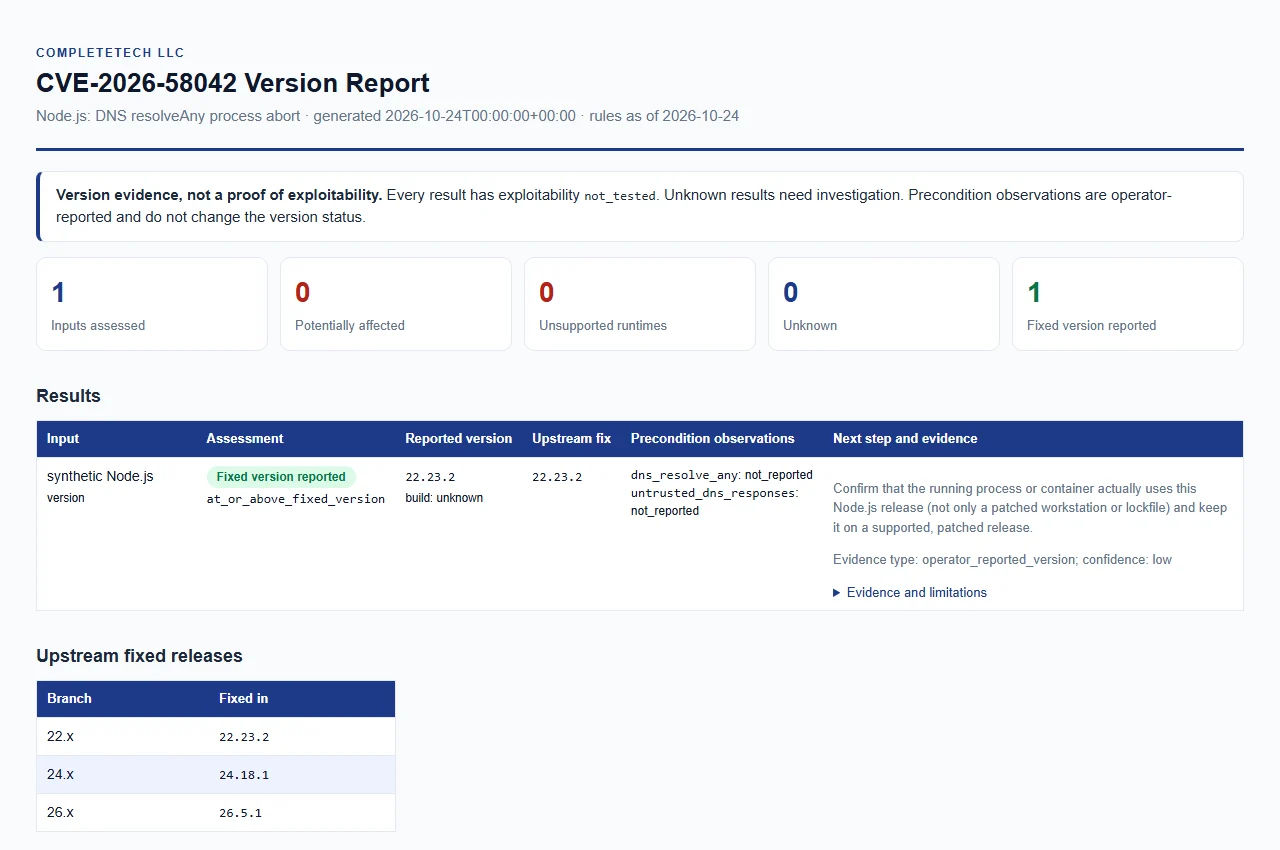
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًا.
تمت المراجعة في 2026-10-24 مقابل الإشعار الرسمي للإصدار والإصدارات المُصلحة المرتبطة به.
| الإصدار الرئيسي من Node.js | النسخة المُصلحة |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
بالنسبة لكل إصدار رئيسي مدرج، تتطلب النسخ الأقدم من نسخته المُصلحة معالجة. لا يحدد المورّد نسخة مُدخلة في إشعار الإصدار، لذا تُعامل كل نسخة أقدم على إصدار رئيسي مدرج على أنها قد تكون متأثرة.
| النسخة المُبلّغ عنها | النتيجة |
|---|---|
| نسخة عادية على إصدار رئيسي مدرج، أقدم من النسخة المُصلحة | potentially_affected |
| النسخة المُصلحة، أو نسخة عادية لاحقة على الإصدار الرئيسي المدرج نفسه | fixed_version_reported |
| نسخة عادية على إصدار رئيسي انتهى عمره الافتراضي | unsupported_runtime |
| أي إصدار رئيسي نشط أو مستقبلي آخر | unknown (release_line_not_in_rules) |
| نسخة مفقودة أو مشوّهة أو متعارضة أو ما قبل الإصدار أو nightly/rc أو ذات لاحقة أو مؤهلة بأي شكل آخر | unknown |
build_source من المورّد أو التوزيعة أو مخصص أو غير معروف | unknown (vendor_build_unverified) |
unsupported_runtime هو إرشاد للترقية، وليس ادعاءً بوجود هذا العيب تحديدًا في كل بناء تاريخي. الإصدارات الرئيسية التي انتهى عمرها الافتراضي مأخوذة من جدول إصدارات Node.js، المراجَع في 2026-10-24 (سلسلة 0.x استنتاج من ذلك الجدول).unknown (الافتراضي)، upstream، official، official_upstream أو الفراغ تُقارن كعمليات بناء من المنبع.v البادئة والمسافات البيضاء ASCII المحيطة؛ أي شيء آخر يتجاوز MAJOR.MINOR.PATCH يجعل النسخة مؤهلة.| الحالة | المعنى |
|---|---|
potentially_affected | النسخة المُبلّغ عنها أقدم من الإصدار المُصلح لإصدارها الرئيسي وتحتاج إلى مراجعة معالجة. هذا ليس تأكيدًا على قابلية الاستغلال. |
fixed_version_reported | النسخة المُبلّغ عنها تساوي أو تتجاوز الإصدار المُصلح. هذا ليس إثباتًا للتصحيح المنشور: تأكد من أن العملية أو الحاوية قيد التشغيل تستخدم ذلك الإصدار فعليًا، وليس فقط محطة عمل أو ملف قفل. |
unsupported_runtime | انتهى عمر الإصدار الرئيسي الافتراضي. انتقل إلى إصدار مدعوم ومُصلح. |
unknown | الدليل مفقود أو غير قابل للتصنيف. اجمع النسخة الدقيقة من المنبع ومصدر البناء للعملية قيد التشغيل ثم شغّل أداة الفحص مرة أخرى. |
تحمل كل نتيجة أيضًا version_status أكثر تحديدًا (مثل below_fixed_version، at_or_above_fixed_version، unsupported_release_line، release_line_not_in_rules، version_not_disclosed، qualified_version_unverified، unrecognized_or_partial_version أو vendor_build_unverified)، وfixed_version المطبق، وتوصية، وملاحظات. evidence_type هو operator_reported_version؛ وevidence_confidence هو low، أو insufficient في حالة unknown.
لا تُختبر قابلية الاستغلال أبدًا. ملاحظات الشروط المسبقة الاختيارية يقدمها المشغّل وهي غير مُتحقق منها؛ تُسجّل بشكل منفصل، ولا تغيّر نتيجة النسخة أبدًا، ولا تُثبت إمكانية الوصول.
| مفتاح الملاحظة | المعنى |
|---|---|
dns_resolve_any | dns resolve any |
untrusted_dns_responses | untrusted dns responses |
تُبلَّغ كل ملاحظة على أنها reported_true أو reported_false أو not_reported.
python node_cve_2026_58042_check.py [options]
يجب توفير واحد على الأقل من --version أو --inventory أو --csv-list. شغّل --help للحصول على قائمة الخيارات المعتمدة.






