مدقّق أدلة NetScaler ADC / Gateway دون اتصال لـ CVE-2026-19489. أدلة البرنامج الثابت والإعدادات المُبلّغ عنها. Python مستقل؛ تقارير JSON/CSV/HTML؛ بدون حمولات استغلال.





فرز دون اتصال لبنيات NetScaler المُبلَّغ عنها من قِبل المشغّلين مقابل CVE-2026-19489 (NetScaler ADC / Gateway: فساد الذاكرة في LSN SIP ALG). يقارن أداة الفحص أدلة البنية والنسخة والتهيئة التي تقدّمها مع البنيات المُصلَحة من المورّد. وهي سكربت Python 3.10+ مستقل واحد لا يستخدم سوى المكتبة القياسية.
تعمل دون اتصال بالكامل: لا يوجد وصول إلى الجهاز، ولا تنفيذ للتطبيقات، ولا حِمل استغلال، ولا وضع شبكي. لا يمكن للبيانات الوصفية الشبكية السلبية إثبات بنية برنامج ثابت أو تهيئة قيد التشغيل، لذا تم حذف الوضع الشبكي عمدًا.
يغطي هذا المستودع CVE-2026-19489 فقط، وفقًا لأعراف الإبلاغ المتبعة في node2shell-check وphp2shell-check.
potentially_affected لا يعني قابلية استغلال مؤكدة.fixed_version_reported يشير إلى إصدار يساوي أو يتجاوز البنية المُصلَحة من المورّد. وهو ليس تصحيحًا منشورًا موثّقًا ولا ضمانًا للسلامة.unknown ليست آمنة أبدًا. تبقى الأدلة المفقودة أو المشوّهة أو المتعارضة ضمن حالة unknown.exploitability: not_tested. لا يتم استغلال أو اختبار أي شيء، ولم يتم تقييم أي جهاز منشور.Python 3.10 أو أحدث. لا يلزم أي تثبيت أو تبعيات خارجية؛ استخدم python3 حيث يكون هذا اسم المفسّر لديك.
# One reported build (JSON to stdout)
python netscaler_cve_2026_19489_check.py --version 14.1-73.31 --variant standard

# The synthetic example inventory as an HTML report
python netscaler_cve_2026_19489_check.py --inventory docs/example-inventory.json --format html --output report.html

# A CSV inventory as JSON, exiting 1 if any firmware is potentially affected
python netscaler_cve_2026_19489_check.py --csv-list inventory.csv --format json --fail-on-finding
تُدرج --help كل خيار، وتطبع --tool-version إصدار أداة الفحص. يمكن دمج المدخلات (--version، --inventory، --csv-list) وتكرارها. تُكتب التقارير إلى stdout ما لم يُحدَّد --output FILE؛ ويُرفض تقرير موجود ما لم يُقدَّم --force.
يعني "متأثر" أنه قبل البناء المُصلَح تمامًا للفرع والمتغيّر نفسيهما. لا يُستنتج أي حد أدنى أو استنتاج متعلق بدورة الحياة.
| الفرع والمتغيّر | البناء المُصلَح من المورّد |
|---|---|
| 14.1 standard | 14.1-73.32 |
| 13.1 standard | 13.1-63.21 |
| 14.1 FIPS | 14.1-73.32 |
| 13.1 FIPS/NDcPP | 13.1-37.277 |
unknown.unknown حيث تختلف مقارنتا standard وFIPS/NDcPP؛ ويسرد حقل البناء المُصلَح حينها عتبة كل متغيّر.unknown.تشمل صيغ البناء المقبولة 14.1-73.37 و14.1.73.37 وNS14.1: Build 73.37.nc، مع وسم FIPS أو NDcPP اختياريًا قبل علامة nc اختيارية. قدِّم نص البناء فقط، لا سطر show version كاملًا.
| المدخل | الاستخدام |
|---|---|
--version BUILD | بناء مُبلَّغ عنه؛ قابل للتكرار. تنطبق --variant standard|fips|ndcpp و--build-source على كل بناء من سطر الأوامر. |
--inventory FILE | كائن JSON صارم بترميز UTF-8 أو مصفوفة غير فارغة؛ قابل للتكرار. يتطلب schema_version: 1 كعدد صحيح وversion كسلسلة نصية (الفارغة تعني unknown). اختياري: label، variant، build_source، version_candidates (16 سلسلة نصية كحد أقصى؛ التعارض يعني unknown) وحقول الملاحظة. |
--csv-list FILE | ملف CSV بترميز UTF-8 مع ترويسة version مطلوبة؛ قابل للتكرار. أعمدة اختيارية: label، variant، build_source وأعمدة الملاحظة. schema_version وversion_candidates خاصان بـ JSON فقط. |
تسمح فقط مصادر البناء الفارغة وunknown وofficial وcitrix بإجراء مقارنة؛ وأي مصدر آخر يُنتج unknown. الحقول الإضافية والمفاتيح المكررة والأنواع الخاطئة وصفوف CSV غير المنتظمة والاقتباس المشوّه كلها أخطاء. تقبل الجولة الواحدة حتى 100 ملف إدخال و10,000 ملاحظة و4 MiB لكل ملف و512 حرفًا لكل سلسلة نصية. يجب أن تكون المدخلات ملفات عادية؛ ولا تُفتح الأرشيفات وأشجار المجلدات أبدًا. يحدد المرجع عقد الإدخال الكامل وقواعد المحلّل والحدود.
قدِّم ملاحظات صريحة كأعلام سطر أوامر true أو false أو unknown، أو قيم JSON المنطقية/null، أو قيم CSV الموثّقة. تبقى منفصلة عن حالة الإصدار، ولا تغيّرها أبدًا، ولا تُثبت إمكانية الوصول. لا تُجمع أي بيانات تهيئة أو عمليات محلية.
| ملاحظة سطر الأوامر | المعنى | شرط التعرّض يتوقع |
|---|---|---|
--sip-alg-on-lsn-group | SIP ALG مُفعَّل على مجموعة LSN | true |
يلخّص precondition_status هذه الملاحظات التشغيلية فقط (conditions_observed أو condition_not_observed أو unknown)، وهو ليس أبدًا تعرّضًا مُتحقَّقًا منه ولا نتيجة نظيفة.
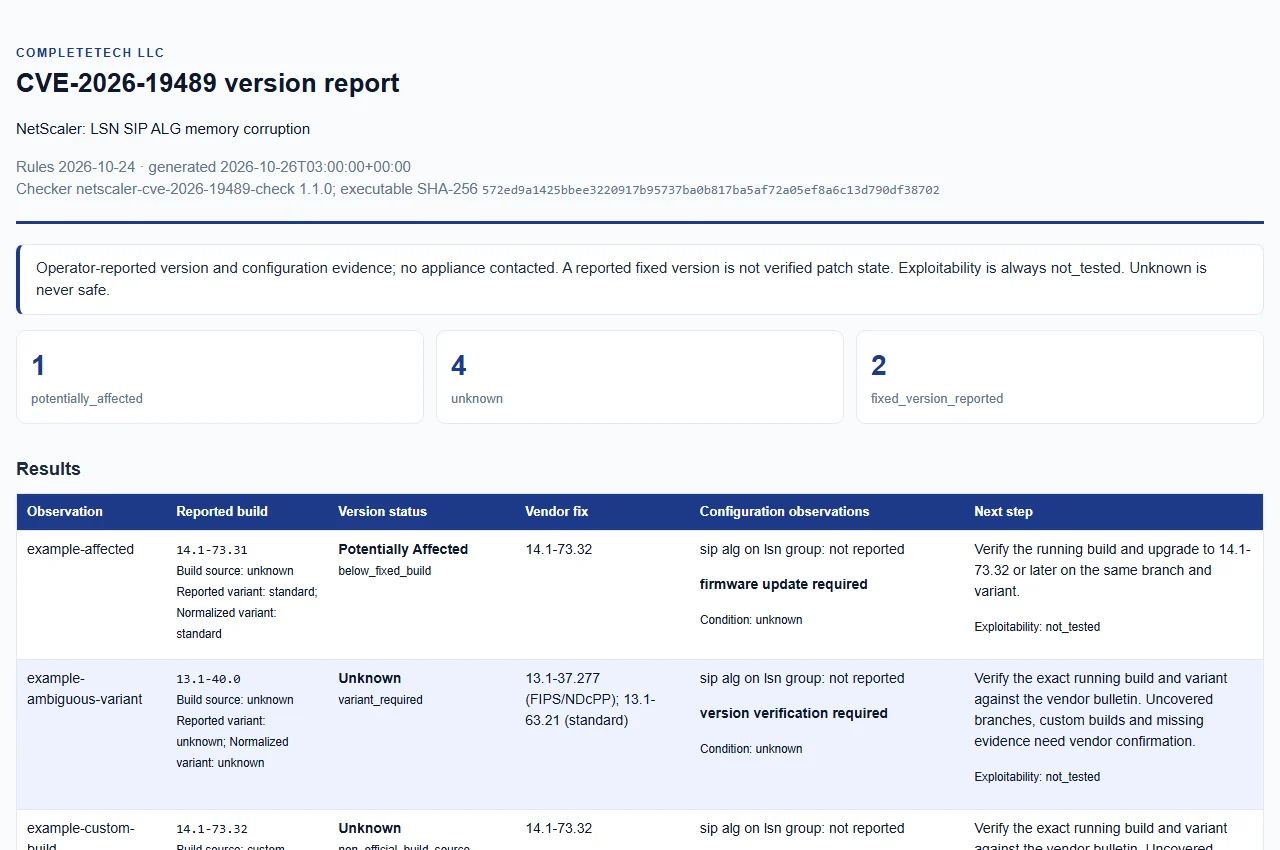
اختر --format json (الافتراضي) أو csv أو html. HTML مستند مكتفٍ ذاتيًا ومهرَّب وخالٍ من النصوص البرمجية دون أصول بعيدة. CSV آمن من الصيغ، مع عمود record_type يميّز صفوف result عن صف summary الصادر لتقرير بلا نتائج. مثال إدخال اصطناعي وتقرير مُولَّد لا يصفان أي أنظمة حقيقية.
| الحقل | القيم والمعنى |
|---|---|
version_status | potentially_affected أو fixed_version_reported أو unknown؛ يوضّح version_reason قرار الفرع والبناء والمتغير. |
precondition_status | ملخّص ملاحظات إعداد المشغّل، كما هو مذكور أعلاه. |
remediation_status | firmware_update_required أو version_requirement_reported أو version_verification_required. مستقل عن قابلية الاستغلال. |
exploitability | دائمًا not_tested. |
evidence_type، evidence_confidence | operator_reported_version، unverified_operator_claim. |


