
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 robalb/criu-exploit
CRIU 컨테이너 체크포인트/복원 시스템을 대상으로 하는 범용 컨테이너 탈출 익스플로잇 - CVE-2026-18107
 ashrafzaryouh/cve-2026-20841
CVE-2026-20841(Windows 메모장 Markdown 원격 코드 실행 취약점)에 대한 연구 및 분석 저장소로, PoC 스크립트, 공격 흐름 세부 정보, IOC 및 완화 지침을 포함합니다.
 crypt0p3g/pass-the-device
VPN/SASE 디바이스 신뢰가 엔드포인트 침해 이후 이식될 수 있는지 테스트하기 위한 정찰 도구와 Sigma/KQL 탐지, 그리고 컨퍼런스 슬라이드.
 tc4dy/cve-2026-21589-poc-exploit
CVE-2026-21589(Atlassian Data Center의 인증 없는 경로 순회 취약점)를 위한 익스플로잇 및 안전 점검 툴킷: WEB-INF 파일 읽기, 자격 증명 수집, 비침투적 버전 감사.
 ynsmroztas/atlassniper
Atlassian Data Center webresource 트래버설을 위한 CVE-2026-21589 탐지기입니다. Jira, Confluence 및 Bitbucket에 대한 인증 전 webroot 파일 읽기 확인 기능을 제공합니다.
 dtc7w3pq/visco-attack
멀티모달 LLM을 대상으로 시각적 맥락 탈옥(jailbreak)을 구현하는 연구 파이프라인: T2I 프롬프트 추출, SD3.5 이미지 렌더링, 다중 라운드 스푸핑 맥락 구성, GPT-4o가 판정하는 ASR 평가.
 cracked5pider/ldrlibraryex
dll을 메모리에 로드하기 위한 작은 x64 라이브러리.
 loseys/awesome-c2-frameworks
2026년 레드 팀 작전을 위한 명령 및 제어 프레임워크를 엄선한 카탈로그로, 임플란트, 리스너, 페이로드, 회피 기능에 대한 도구별 분석을 제공합니다.
 deathshotxd/sip2shell
FreeSWITCH에 SIP 텍스트 메시지 하나를 보내면 명령이 실행됩니다. CVE-2026-116779에 대한 익스플로잇, 스캐너, 그리고 실제 취약/패치된 Docker 랩입니다.
 halildeniz/vanguardhttp
Go와 Wails v2로 구축된 고성능 크로스 플랫폼 HTTP 프로빙 및 심층 핑거프린팅 데스크톱 제품군입니다. 실시간 스트리밍, 기술 탐지, DNS/TLS 검사, Favicon MMH3 해싱, 프록시 라우팅, 다중 형식 보고 기능을 제공합니다.
 tlsbollei/kittyloader
메모리에서 내장 페이로드를 복호화하고, PEB 모듈 목록을 언후킹하며, 실행 전에 안티 디버그, 샌드박스 및 후크 탐지 검사를 적용하는 C/어셈블리 기반의 회피형 Windows 로더입니다.


 entropq2/eviltwin
공용 Wi-Fi 환경에서 Evil Twin 공격에 대응하기 위한 실용적 방어 지침 — 전체 연구 주기: 위협 분석, 격리된 실습 환경 시뮬레이션(Kali Linux / airgeddon), 그리고 6가지 규칙 보호 프레임워크
 racoten/suture-pic
공격적 엔지니어링 및 C2 연구를 위한 Windows 임플란트 개발 프레임워크입니다.
 gmh5225/saadahla-docplz-with-slack
대상 파일을 찾아 해시하고, 잠금 프로세스를 종료한 뒤, 봇 토큰을 사용하여 Web API를 통해 Slack 채널로 유출하는 문서 수집 임플란트입니다.
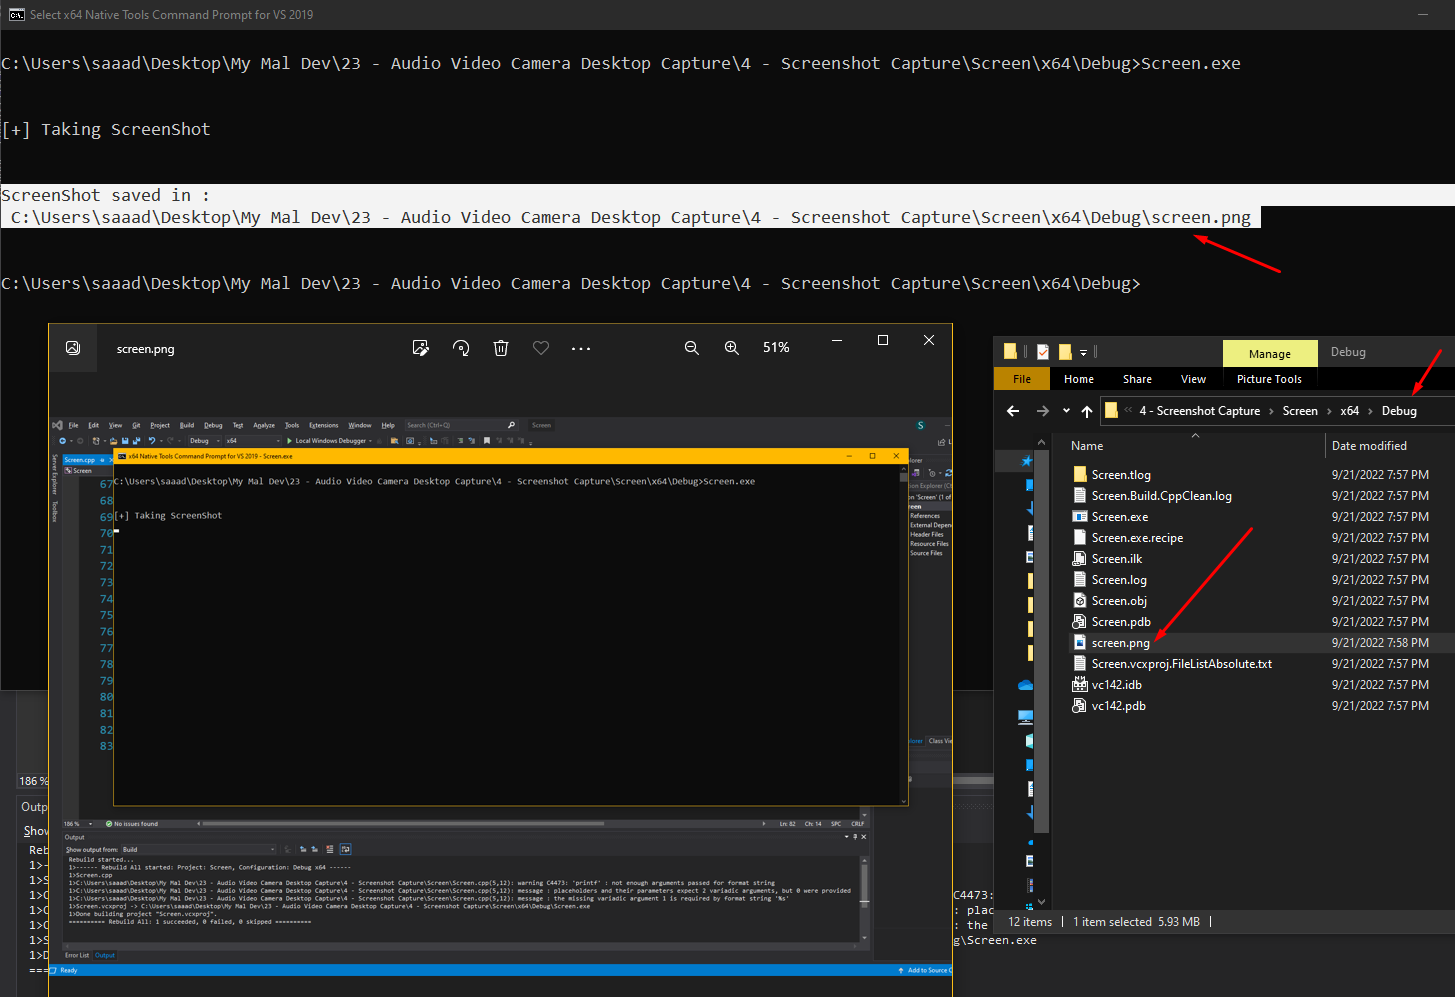 gmh5225/screenshot
침해된 호스트의 데스크톱 스크린샷을 캡처하여 현재 작업 디렉터리에 screen.png로 저장하는 C2 사후 침해 모듈입니다.
 mihhailsokolov/bloodtrail
대규모 Active Directory 및 Entra 포리스트에서 공격 경로 및 Cypher 쿼리를 가속화하고, 부정확한 읽기를 PostgreSQL로 위임하는 BloodHound CE용 인메모리 그래프 엔진 드라이버입니다.
 gmh5225/sharpamsighosting
Andrea Bocchetti가 원래 개발하고 문서화한 AMSI 우회 기법을 C#으로 포팅한 것








