tlsbollei/kittyloader
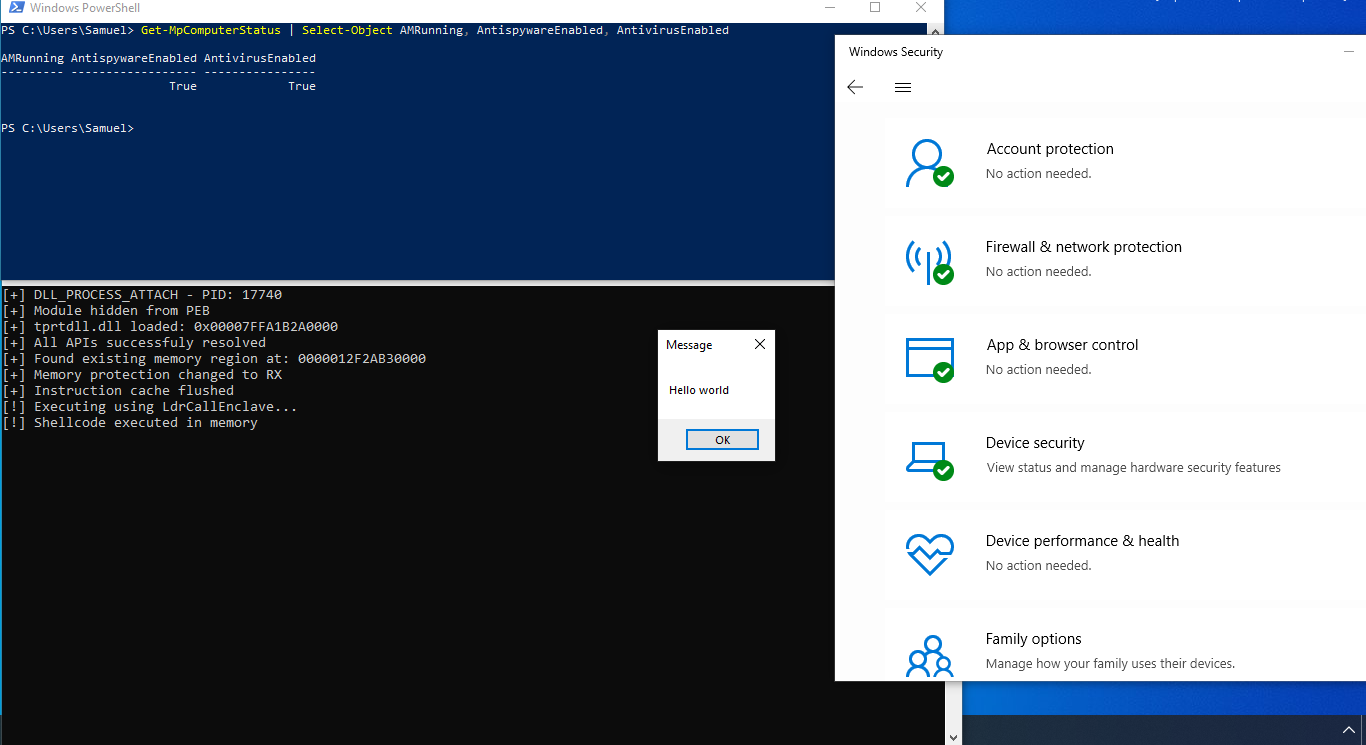
메모리에서 내장 페이로드를 복호화하고, PEB 모듈 목록을 언후킹하며, 실행 전에 안티 디버그, 샌드박스 및 후크 탐지 검사를 적용하는 C/어셈블리 기반의 회피형 Windows 로더입니다.

« 힘은 보이지 않는 곳에 숨어 있고, 보이지 않는 것이 모든 것을 지배한다. »

[!CAUTION] 면책 조항 및 법적 고지
이 저장소 KittyLoader와 관련된 모든 코드, 기법 및 정보는 엄격히 교육 및 학술 연구 목적으로만 제공됩니다.이 샘플과 그 방법론은 관련 사이버 보안 방어 기관 및 벤더에 사전에 공개되었습니다. 이는 방어 엔지니어들이 공격 패턴을 연구하고, 탐지 역량을 개발하며, 보안 제품을 개선하는 데 활발히 사용되고 있습니다.
귀하는 이 지식과 도구를 본인이 소유하거나 테스트에 대한 명시적 서면 허가를 받은 시스템에서만 사용해야 합니다.
본인이 소유하지 않은 시스템에 대한 무단 사용은 불법이며 엄격히 금지됩니다.이 도구는 방어적 사이버 보안 분야를 발전시키기 위해 제작되었습니다. 저자 tlsbollei는 이 소프트웨어로 인해 발생하는 어떠한 오용이나 손해에 대해서도 책임을 지지 않으며 책임이 없습니다.
이 저장소에 접근함으로써 귀하는 그 목적이 현대 악성코드 기법, 회피 전술을 학습하고 궁극적으로 이에 맞서 방어하는 우리의 집단적 역량을 향상시키는 것임을 이해했음을 인정합니다.
계속 진행함으로써 귀하는 이 정보를 책임감 있고 합법적으로 사용하는 데 동의합니다.
KittyLoader는 C / 어셈블리로 작성된 고도로 회피적인 로더입니다.
C 런타임 진입점(__scrt_common_main_seh)을 사용자 정의 어셈블리로 교체하여 초기 실행을 가로챕니다.
PEB->Ldr 목록을 순회하며 해당 모듈 항목(LDR_DATA_TABLE_ENTRY)을 다음 목록에서 연결 해제하여 모든 모듈을 숨깁니다:
다음을 포함한 다양한 안티 분석 기법을 배치합니다:
내장된 페이로드는 저장 시 암호화되며, 키와 논스는 런타임에 PID, TID, QPC, 메모리 부하, CPU 정보(CPUID), 틱 카운트와 같은 엔트로피 소스에서 파생됩니다.
선호 알고리즘은 ChaCha20이지만, 실패할 경우 RC4로 폴백하며, 암호화된 블롭이 메모리에 복사된 후 복호화가 제자리에서 이루어집니다.
API는 처음에 tprtdll.dll을 통해 확인을 시도하는데, 이는 상당히 현대적인 기법이며, DONT_RESOLVE_DLL_REFERENCES와 함께 GetModuleHandleW(L"tprtdll.dll")을 사용하여 작업 흔적을 최소화합니다.
고엔트로피 무작위성(PID/TID/GetTickCount/__rdtsc 등)을 사용하여 스캔 시작, 지연 및 크기를 변화시켜 결정적 패턴과 시그니처 일치를 줄여 정적 분석을 무력화합니다.
(RX/RWX/RW, 비가드) 영역을 검색하고 추가적인 is_region_safe() 휴리스틱으로 보호하며 다음을 수행합니다:
페이로드를 분산된 가변 크기 청크로 미세한 지터를 주며 쓰고 복호화—선형 메모리 쓰기/복호화 휴리스틱과 타이밍 상관관계를 교란
SGX/VBS 엔클레이브용으로 설계된 LdrCallEnclave를 통해 실행하되, 보안 엔클레이브로 점프하는 대신 일반(VTL0) 사용자 메모리의 임의 함수 포인터로 점프—최신 버전은 타이밍 위장과 그럴듯한 실행 컨텍스트를 추가
I-cache 플러시, SecureZeroMemory, free를 포함한 신중한 정리와 무작위화된 실행 후 타이밍—잔여물과 타임라인 군집화를 제한
[!NOTE] 향후 수정할 사항 - ChaCha20 구현 버그, 진입 하이재킹 ASM 프롤로그/에필로그 문제, 제어 흐름 및 컴파일 위험 요소, 그리고 안티 분석을 더욱 조용히 처리. LdrCallEnclave가 실패할 경우 폴백을 추가하고, 더 안정적인 키 유도를 구현. 아니면 직접 고치세요!