공용 Wi-Fi 환경에서 Evil Twin 공격에 대응하기 위한 실용적 방어 지침 — 전체 연구 주기: 위협 분석, 격리된 실습 환경 시뮬레이션(Kali Linux / airgeddon), 그리고 6가지 규칙 보호 프레임워크

개인 연구 프로젝트. MAOU 김나지움 №16, 러시아 튜멘 (2026)
저자: Saveliy Golubev | 지도교사: Yulia Myshko, 정보학 교사
로모노소프 강독회(Lomonosov Readings) 연구 회의에서 3위 수상 (МАОУ Гимназия №16, Тюмень, 2026)
이 프로젝트는 공용 Wi-Fi 환경에서 가장 흔하면서도 과소평가되는 위협 중 하나인 Evil Twin 공격에 대한 전 과정 연구를 제시합니다. 이 연구는 엄밀한 이론적 분석과 격리된 실험실에서의 직접 시뮬레이션을 결합하여, 일상 사용자를 위한 실용적인 방어 지침 세트로 마무리됩니다.
핵심 가설: Evil Twin 공격을 실제로 통제된 환경에서 시연하는 것이 순수한 이론적 분석보다 더 효과적이고 체화된 보안 지침을 만들어낸다.
| 수상 | 3위, 개인 연구 프로젝트 |
| 행사 | 로모노소프 강독회 (Ломоносовские чтения), 학교 연구 회의 |
| 기관 | MAOU 김나지움 №16, 러시아 튜멘 |
| 연도 | 2026 |
| 분야 | 정보학 |
이 프로젝트는 802.11 취약점에 대한 엄밀한 이론적 분석과 완전히 재현 가능한 실험실 시뮬레이션, 그리고 실용적이고 사용자 중심의 방어 프레임워크를 결합하여 학술 연구와 응용 디지털 안전 교육을 연결한 점을 인정받아 회의 심사위원단으로부터 인정을 받았습니다.
공용 Wi-Fi 네트워크(카페, 공항, 대학)는 표준 인프라가 되었습니다. 이들의 주된 장점인 개방된 접근성은 동시에 가장 큰 보안 취약점이기도 합니다. Evil Twin 공격은 이를 다음과 같이 악용합니다:
이 공격에는 고급 기술이 필요하지 않습니다. 기성 도구가 모든 단계를 몇 분 안에 자동화합니다. 이러한 접근성은 바로 이 공격을 위험하게 만들고 공공 교육의 가치가 있게 만드는 요소입니다.
| 장 | 초점 |
|---|---|
| 1. 이론적 분석 | 802.11 아키텍처 취약점, 공격 메커니즘(5단계 모델), 다른 Wi-Fi 공격과의 비교, 법적·윤리적 프레임워크 |
| 2. 실험실 시뮬레이션 | 격리된 VirtualBox 환경, airgeddon v11.22 프레임워크, 캡티브 포털 메커니즘, WPA2 공유 키 공격 변형 |
| 3. 방어 지침 | 6가지 규칙 보호 프레임워크, 기술적 탐지 방법, VPN vs Tor vs 핫스팟 비교, 벤더/ISP 책임 |
[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)
flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff
전체 공격 체인은 VM 실행부터 자격 증명 탈취까지 약 15분 만에 재현되었습니다:
Free_Public_Lab를 사용하고 암호화를 비활성화한 로그 AP 생성aireplay-ng 디인증 패킷으로 피해자 기기를 정상 AP에서 강제 연결 해제test_user / Sup3rSecret!)이 공격자 터미널에 즉시 표시됨확장 시나리오: 공유 비밀번호(PublicPassword123)를 사용하는 WPA2 네트워크에 대해서도 공격을 검증하여, 네트워크 비밀번호를 알고 있더라도 Evil Twin 공격에 대한 보호 효과가 없음을 확인했습니다.
모든 실험은 물리적·논리적으로 격리된 환경에서 연구자가 소유한 장비에서만 테스트 자격 증명을 사용하여 수행되었습니다. 실제 사용자 데이터는 어떠한 시점에도 가로채지지 않았습니다.
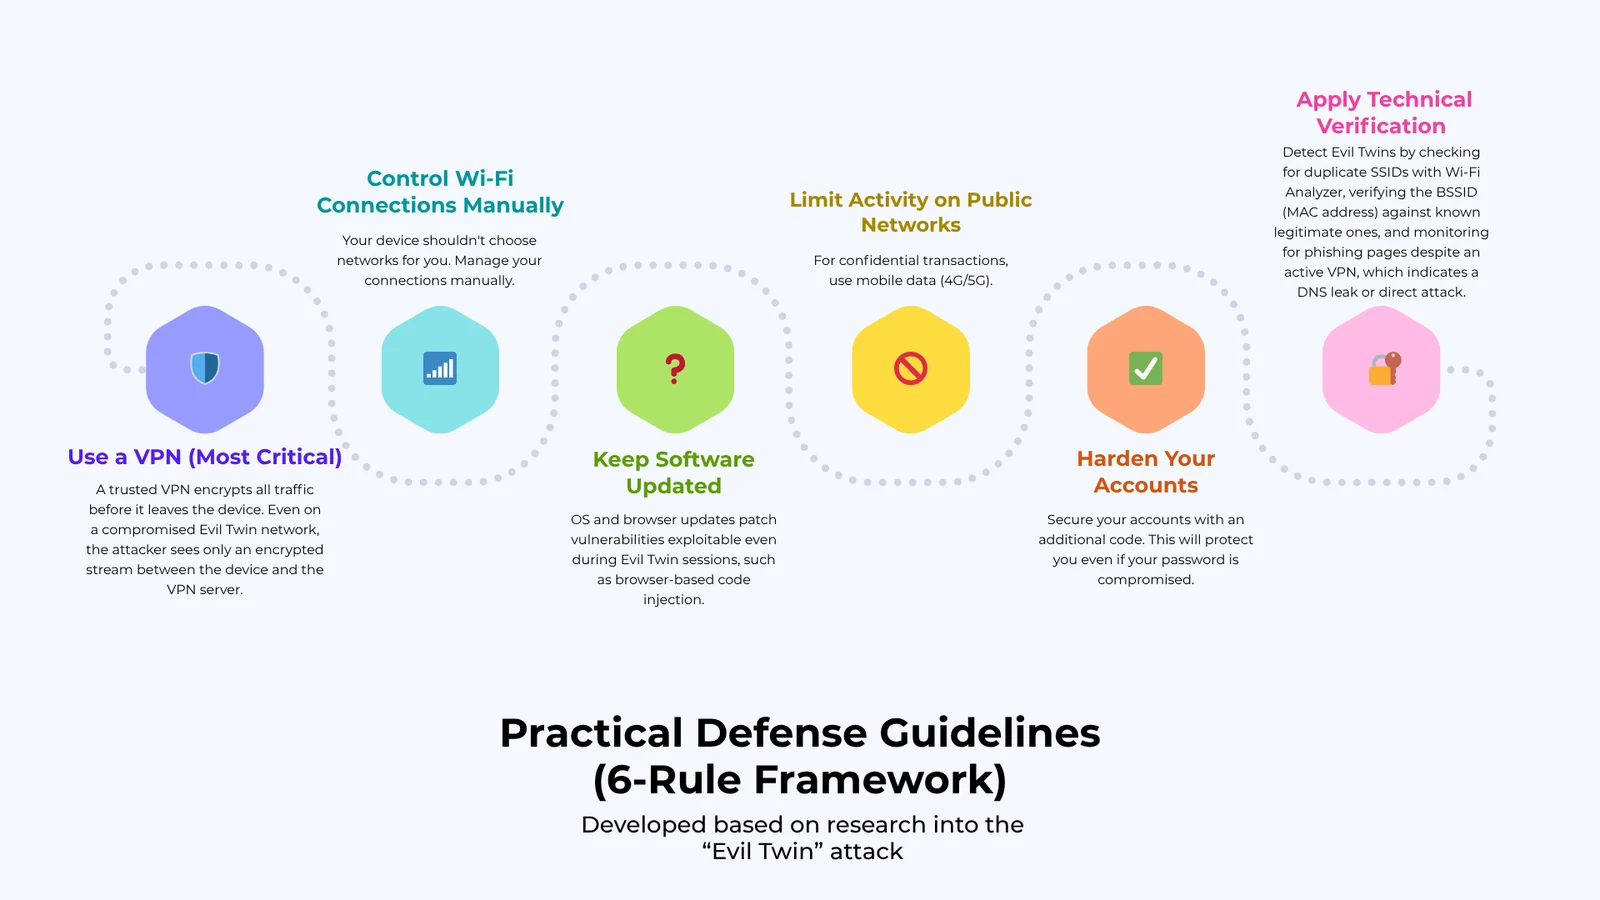
신뢰할 수 있는 VPN은 트래픽이 기기를 떠나기 전에 모든 트래픽을 암호화합니다. 감염된 Evil Twin 네트워크에서도 공격자는 기기와 VPN 서버 사이의 암호화된 스트림만 볼 수 있습니다.
Starbucks_Free vs Google Starbucks) 주의| 지표 | 방법 | 도구 |
|---|---|---|
| 중복 SSID | 이름은 같고 BSSID가 다른 두 AP 검색 | Wi-Fi Analyzer (Android/iOS) |
| 신호 이상 | "알려진" 네트워크에서 의심스러울 정도로 강한 신호 | Wi-Fi Analyzer |
| BSSID 불일치 | MAC 주소를 장소에 게시된 AP 정보와 비교 | 기기 Wi-Fi 설정 |
| DNS 누출 | VPN 활성 상태인데 피싱 페이지가 로드됨 | DNS 누출 테스트 사이트 |
| 방법 | 효과성 | 속도 | 접근성 |
|---|---|---|---|
| VPN (WireGuard/OpenVPN) | ★★★★★ | ★★★★☆ | ★★★★☆ |
| 개인 핫스팟 (4G/5G) | ★★★★★ | ★★★★★ | ★★★☆☆ |
| Tor 브라우저 | ★★★★☆ | ★★☆☆☆ | ★★★☆☆ |
| HTTPS 전용 | ★★☆☆☆ | ★★★★★ | ★★★★★ |
| 자동 연결 비활성화 | ★★★☆☆ | ★★★★★ | ★★★★★ |
연구의 주요 결과물은 materials/ 디렉터리에 저장되어 있습니다.
| 문서 | 언어 | 위치 |
|---|---|---|
| 전체 연구 논문 (~21페이지) | 러시아어 | materials/ru/research-paper-ru.pdf |
| 학회 발표 자료 | 러시아어 | materials/ru/presentation-ru.pdf |
| 학회 발표 자료 | 영어 | materials/en/presentation-en.pdf (준비 중) |
| 확장 초록 | 영어 | materials/en/extended-abstract-en.pdf (준비 중) |
| 수상 증서 (제3위, 로모노소프 낭독회 2026) | 러시아어 | materials/diploma.pdf |
| 요약 보고서 (2페이지) | 영어 | docs/executive-summary.md |
해외 심사자를 위한 안내: 원본 연구는 로모노소프 낭독회 학교 연구 학회를 위해 러시아어로 작성되고 발표되었습니다. 영어 진입점인 이 README와
docs/executive-summary.md는 방법론, 연구 결과 및 발표 체계에 대한 완전한 개요를 제공합니다. 러시아어 원본은 권위 있는 1차 자료로 보존되어 있습니다.
evil-twin-defense-framework/
│
├── README.md                        ← This file (project overview, EN)
├── docs/
│   └── executive-summary.md         ← 2-page summary for non-technical audience (EN)
├── guidelines/
│   └── security-rules.md            ← Standalone printable security checklist
├── diagrams/
│   ├── attack-flow.md               ← 5-stage attack chain (Mermaid)
│   ├── lab-architecture.md          ← Isolated VirtualBox lab setup (Mermaid)
│   ├── defense-layers.md            ← 3-layer defense model (Mermaid)
│   └── screenshots/                 ← Lab experiment screenshots
└── materials/
    ├── README.md                    ← Materials index & language note
    ├── ru/                          ← Original Russian paper & presentation
    ├── en/                          ← English translations (in preparation)
    └── diploma.pdf                  ← Conference award certificate
모든 연구는 윤리적 해킹 원칙을 엄격히 준수하여 수행되었습니다: