 loseys/awesome-c2-frameworks
2026년 레드 팀 작전을 위한 명령 및 제어 프레임워크를 엄선한 카탈로그로, 임플란트, 리스너, 페이로드, 회피 기능에 대한 도구별 분석을 제공합니다.

2026년 레드 팀 작전을 위한 최고의 C2 도구들. 면책 조항: 이 프로젝트는 승인된 업무와 연구를 수행하는 보안 전문가를 위한 것입니다.
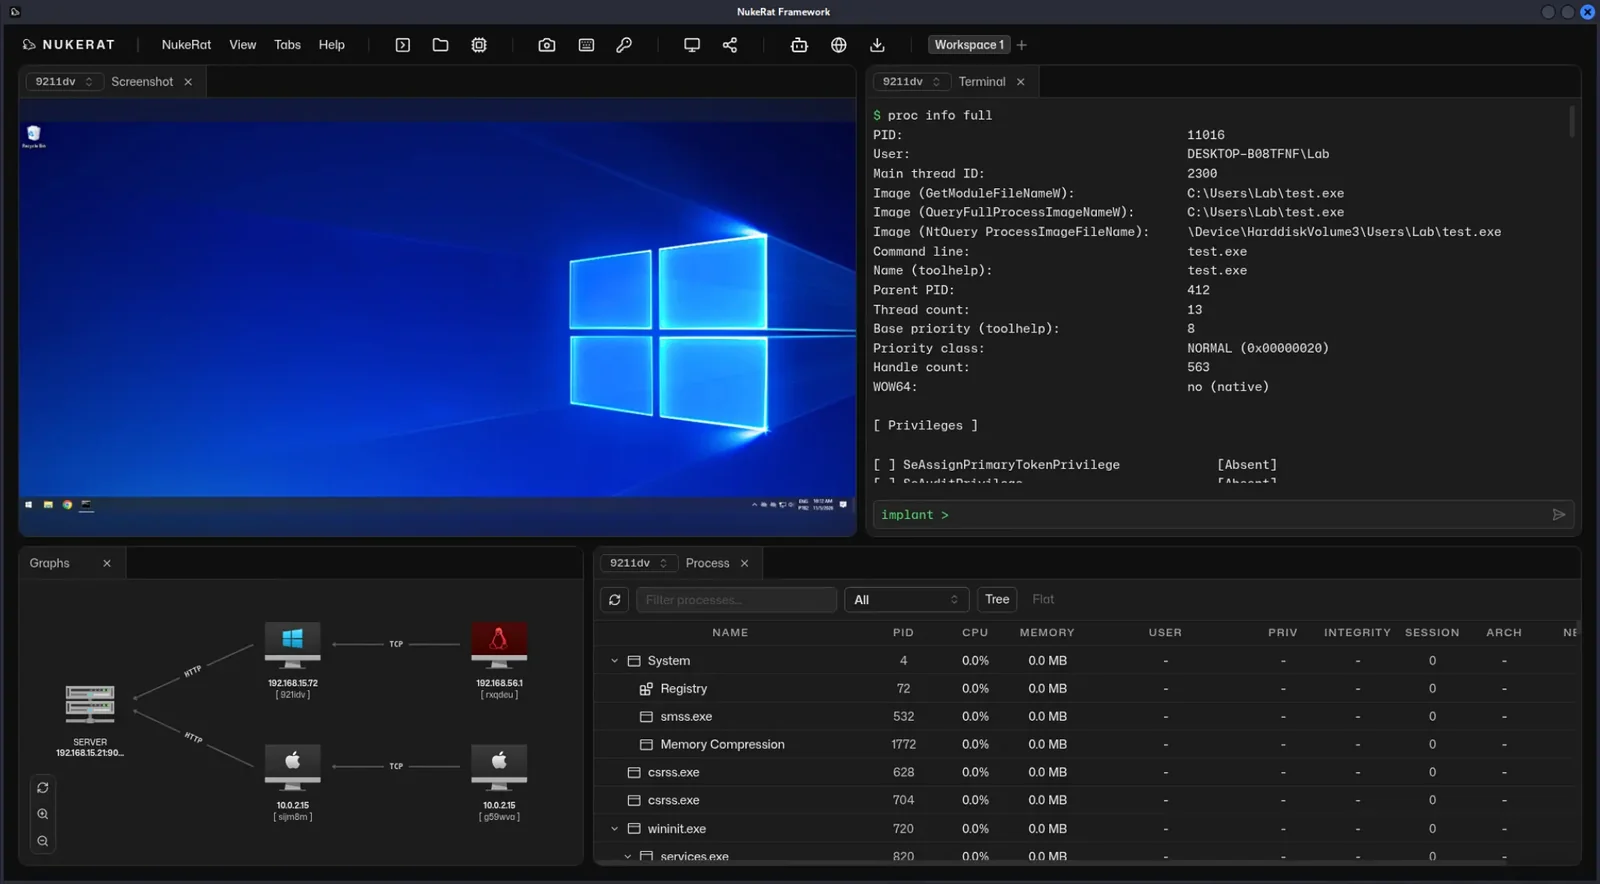
NukeRat은 고급 레드 팀 작전을 위한 포스트 익스플로잇 프레임워크이자 C2입니다. README는 BOF 및 .NET 유틸리티 무기고, Windows, Linux, macOS용 임플란트, 그리고 명령, IOC, 감염된 호스트에 대한 보고를 중심으로 구성되어 있습니다.
간접 시스템 콜, 스택 스푸핑, 슬립 마스크를 포함한 런타임 회피 기능을 갖추고 있습니다.
[!NOTE] 자세한 내용을 보려면 아래를 클릭하세요.
| 저장소 | nukeratframework/nukerat |
| 주 언어 | GitHub에서 보고된 바에 따르면 TypeScript. 트리에는 Python 진입점, 서버, 클라이언트, 임플란트도 포함되어 있습니다. |
| 라이선스 | GPL-3.0. README에는 MIT 조각(SGN, Nim crypt utils)과 GPLv3 LOLBAS 참조 사본도 명시되어 있습니다. |
| 생성일 | 2026년 11월 6일 |
| 최근 푸시 | 2026년 11월 14일 |
| 스타 / 포크 | 263 / 65 |
| 문서 언어 | 영어, 스페인어, 한국어, 중국어 간체, 러시아어, 페르시아어, 일본어 |
문서 · 무기고 · 면책 조항. 문서 홈에서는 공식 저장소의 BOF 및 .NET 도구를 클라이언트에서 실행하며, 스테이지리스 및 로더 빌드도 함께 설명합니다. 저장소 토픽에는 active-directory, edr-bypass, lateral-movement도 포함되어 있습니다. 이 세 가지는 토픽으로만 남습니다. 기능 표에는 해당 행이 없으므로 카테고리가 아닙니다.
| 카테고리 | 프로젝트의 표현 | 출처 |
|---|---|---|
| 무기고 | 550개 이상의 적응된 BOF 및 .NET 유틸리티. | README |
| 외부 플랫폼 C2 | 외부 플랫폼을 사용하는 커스텀 C2. 예시로 언급된 것은 Telegram과 Discord입니다. | README |
| 런타임 회피 | 해당 이름의 기능 행. | README |
| 인젝션 | 할당 모드에 대한 기능 행. | README |
| Living off the land | LOLBAS로 인용된 240개 이상의 네이티브 Windows 바이너리와의 통합. | README |
| 정적 회피 | PE 커스터마이징에 대한 기능 행. | README |
| 임플란트 | 크로스 플랫폼: Windows, Linux, macOS, ARM 지원 포함. | README |
| Linux BOF | Linux BOF와 호환되는 것으로 설명된 Linux 임플란트. | README |
| AI | 에이전트와의 통합. 예시로 언급된 것은 DeepSeek과 로컬 에이전트입니다. | README |
| 보고 | 실행된 명령, IOC, 감염된 호스트. | README |
| 클라이언트 | 문서에 따르면 무기고 도구는 클라이언트에서 바로 실행할 수 있습니다. README에는 갤러리가 포함되어 있습니다. | Docs |
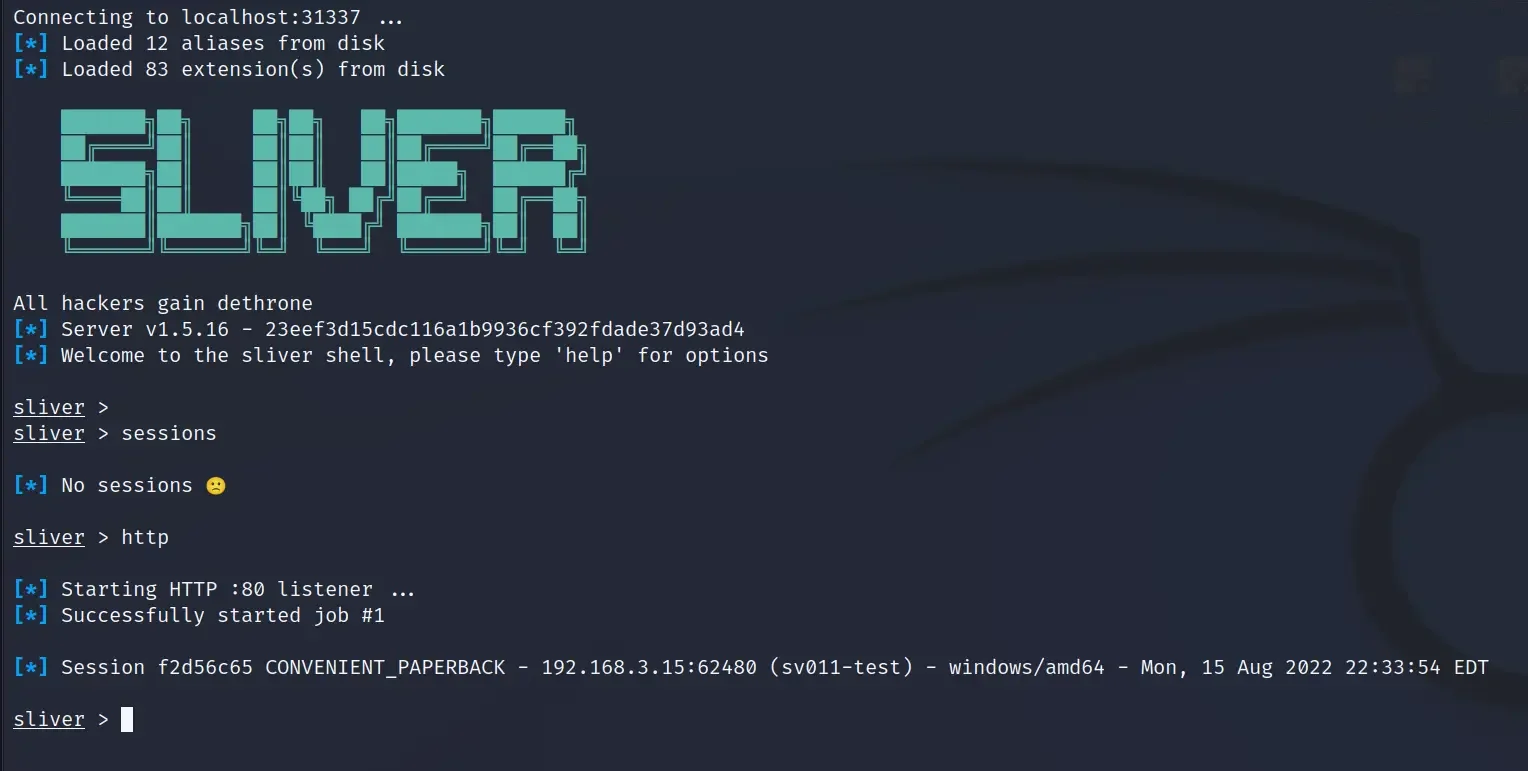
Sliver는 적대자 에뮬레이션과 승인된 레드 팀 업무를 위한 Bishop Fox의 프레임워크입니다. 서버와 클라이언트는 Windows, Linux, macOS에서 실행되며, 임플란트는 공식적으로 동일한 세 가지 플랫폼을 지원하고, C2는 상호 TLS, WireGuard, HTTP(S), DNS를 통해 이루어집니다.
[!NOTE] 자세한 내용을 보려면 아래를 클릭하세요.
| 기본 언어 | Go |
| 라이선스 | GPL-3.0 |
| 마지막 푸시 | 2026년 11월 14일 |
| 스타 / 포크 | 12,337 / 1,674 |
README에 따르면 임플란트는 바이너리별 고유 비대칭 암호화 키로 동적으로 컴파일되며, 네이티브 및 셸코드 페이로드, 사용자 공간 반사적 로딩, 내장 셸코드 인코딩, 그리고 amd64 및 arm64에서의 BOF/COFF 실행을 지원한다고 한다.
| 카테고리 | 프로젝트의 표현 | 출처 |
|---|---|---|
| 전송 | 상호 TLS, WireGuard, HTTP(S), DNS. | README |
| 임플란트 | Windows, Linux, macOS. 이 세 가지에 대해 amd64 및 arm64에서 BOF/COFF 지원. | README |
| 빌드별 키 | 바이너리별 고유 비대칭 암호화 키. | README |
| 페이로드 형태 | 네이티브 및 셸코드 페이로드, 사용자 공간 반사적 로딩, 내장 셸코드 인코딩. | README |
| Armory | Armory 페이지는 BOF와 .NET 도구를 포함한 별칭 및 확장을 위한 패키지 관리자를 설명한다. armory 인덱스에는 22개의 별칭과 157개의 확장이 나열되어 있다. 별칭은 .NET 어셈블리 또는 공유 라이브러리를 감싼다. 확장은 BOF 또는 네이티브 라이브러리이다. 패키지는 클라이언트에 설치되며 멀티플레이어에서 운영자 간에 공유되지 않는다. 서명된 패키지는 Sliver Armory GitHub 조직에서 제공된다. | Docs |
| AI 스토어 | 동일한 Armory 페이지는 클라이언트 Armory와 별개인 AI 에이전트용 서버 측 스토어를 설명한다. | Docs |
| 적대자 에뮬레이션 | 프로젝트 자체의 명칭. | README |
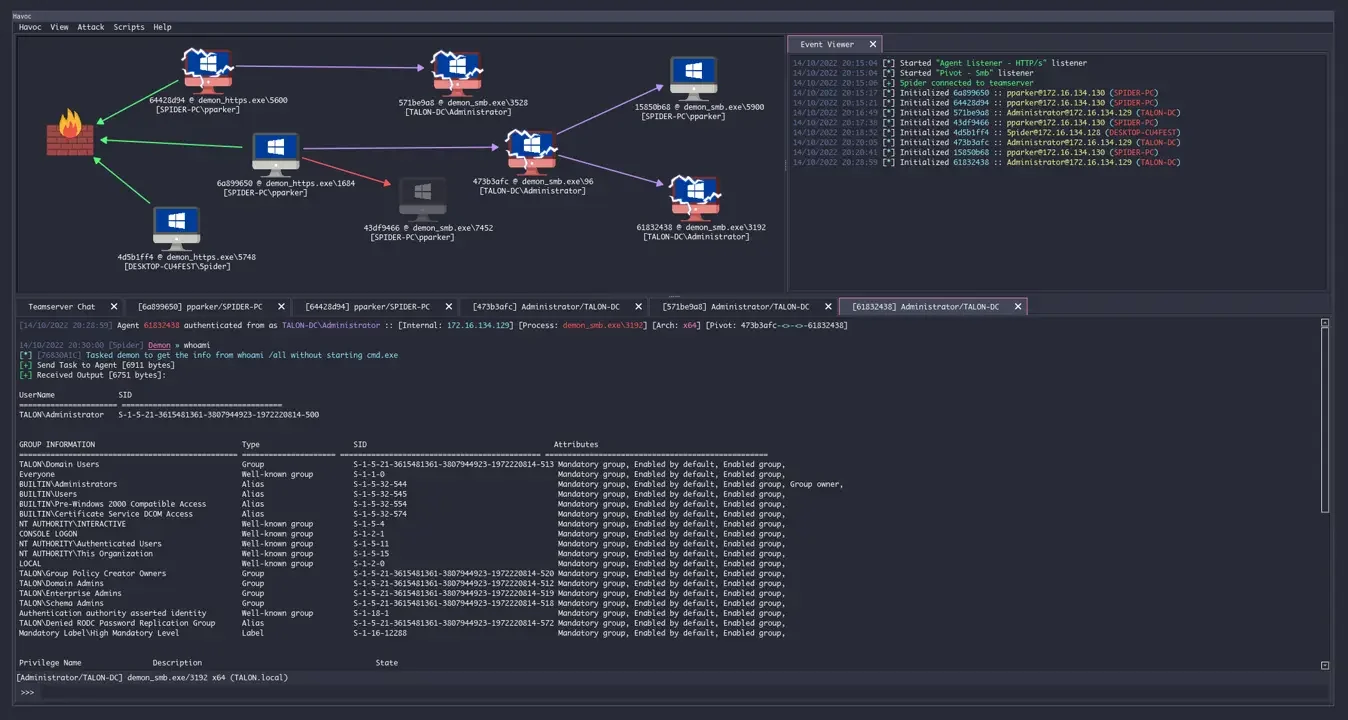
Havoc은 @C5pider가 만든 가변형 사후 익스플로잇 명령 및 제어 프레임워크이다. 클라이언트는 크로스 플랫폼 Qt UI이고, 팀서버는 Go이며, 대표 에이전트인 Demon은 C와 어셈블리로 작성되었다. GitHub는 해당 저장소를 아카이브됨으로 표시한다.
[!NOTE] 자세한 내용을 보려면 아래를 클릭하세요.
사이트: havocframework.com. 위키: Havoc wiki.
| 기본 언어 | Go |
| 라이선스 | GPL-3.0 |
| 마지막 푸시 | 2025년 12월 18일 |
| 스타 / 포크 | 8,501 / 1,272 |
| 저장소 상태 | GitHub API에서 아카이브됨. |
팀서버는 멀티플레이어로 설명되며, 페이로드 생성, HTTP/HTTPS 리스너, 사용자 정의 가능한 C2 프로필, External C2를 갖추고 있다. Demon의 README 섹션에는 SMB 지원, 토큰 볼트, 내장 사후 익스플로잇 명령이 나열되어 있으며, 슬립 난독화, x64 반환 주소 스푸핑, 간접 시스템 호출, 하드웨어 브레이크포인트를 통한 AMSI/ETW 패칭도 나열되어 있다.
같은 README는 Havoc이 회피성을 갖도록 개발되지 않았다고 명시한다. 이는 가변적이고 모듈식으로 설계되어 운영자가 사용자 정의 기능이나 모듈을 추가할 수 있도록 한 것이다. 이 문장이 카테고리를 결정한다. 회피는 그중 하나가 아니다.
| 카테고리 | 프로젝트의 표현 | 출처 |
|---|---|---|
| 가변형 C2 | 프로젝트 자체의 형용사, 그리고 사용자 정의 가능한 C2 프로필. | README |
| 멀티플레이어 | 멀티플레이어 팀서버. | README |
| GUI | 크로스 플랫폼 Qt 클라이언트. | README |
| 리스너 | HTTP/HTTPS 리스너. Demon은 SMB 지원도 나열한다. | README |
| External C2 | 위키 링크가 포함된 External C2 섹션. | README |
| Demon | C와 어셈블리로 작성된 대표 에이전트. | README |
| 모듈 | 모듈 저장소, Python API, 사용자 정의 에이전트 지원. Talon은 README에서 명시한 사용자 정의 에이전트이다. 모듈 저장소는 BOF 세트와 InvokeAssembly를 명시한다. | README |
| 페이로드 | 팀서버는 exe, 셸코드, dll에 대한 페이로드 생성을 나열한다. 위키에 따르면 x64 EXE 및 DLL 형식만 지원된다. | README |
Mythic은 협업형 포스트 익스플로잇 프레임워크입니다. 운영자, 관리자, 보고 기능이 하나의 브라우저 UI를 공유합니다. 핵심 저장소는 서버와 인터페이스입니다. 에이전트와 C2 프로필은 다른 저장소에서 설치됩니다.
[!NOTE] 자세한 내용을 보려면 아래를 클릭하세요.
문서: docs.mythic-c2.net. README에는 Go, Docker, docker-compose, 브라우저 UI가 명시되어 있습니다. 에이전트 및 프로필 색인: mythicmeta.github.io/overview.
| 기본 언어 | GitHub에서 보고된 대로 JavaScript. README는 Go, Docker, 브라우저 UI를 앞세웁니다. |
| 라이선스 | LICENSE 파일은 BSD 3-Clause 허가로 시작하며, 저작권은 2018 Cody Thomas입니다. 같은 파일에 다른 라이선스도 포함되어 있으며, GitHub API는 NOASSERTION을 보고합니다. |
| 마지막 푸시 | 2026년 11월 14일 |
| 스타 / 포크 | 4,911 / 630 |
핵심 저장소는 페이로드 유형이나 C2 프로필을 호스팅하지 않습니다. 둘 다 다른 저장소에서 설치됩니다. README는 카탈로그에 대해서는 MythicMeta 개요를, 스크립팅 및 RabbitMQ 주변의 컨테이너 글루에 대해서는 MythicMeta 패키지를 가리킵니다.
| 카테고리 | 프로젝트의 표현 | 출처 |
|---|---|---|
| 협업 | 운영자, 관리자, 보고를 위한 협업 인터페이스. | README |
| 웹 UI | 브라우저 UI. | README |
| 플러그형 에이전트 | 페이로드 유형은 핵심 저장소 외부에 있으며 실행 중인 인스턴스에 설치됩니다. | README |
| 플러그형 C2 프로필 | C2 프로필은 자체 저장소에서 같은 방식으로 설치됩니다. | README |
| Docker 서비스 | 구성 요소를 위한 Docker 및 docker-compose. 컨테이너 이미지는 itsafeaturemythic 아래에 게시됩니다. | README |
| 스크립팅 | Mythic 스크립팅 저장소가 README에서 링크되어 있습니다. | README |
| 보고 | 인터페이스의 용도 중 하나로 운영자 및 관리자와 함께 명시되어 있습니다. | README |








