halildeniz/vanguardhttp
Go와 Wails v2로 구축된 고성능 크로스 플랫폼 HTTP 프로빙 및 심층 핑거프린팅 데스크톱 제품군입니다. 실시간 스트리밍, 기술 탐지, DNS/TLS 검사, Favicon MMH3 해싱, 프록시 라우팅, 다중 형식 보고 기능을 제공합니다.

고성능 크로스 플랫폼 HTTP 프로빙 및 심층 핑거프린팅 데스크톱 제품군



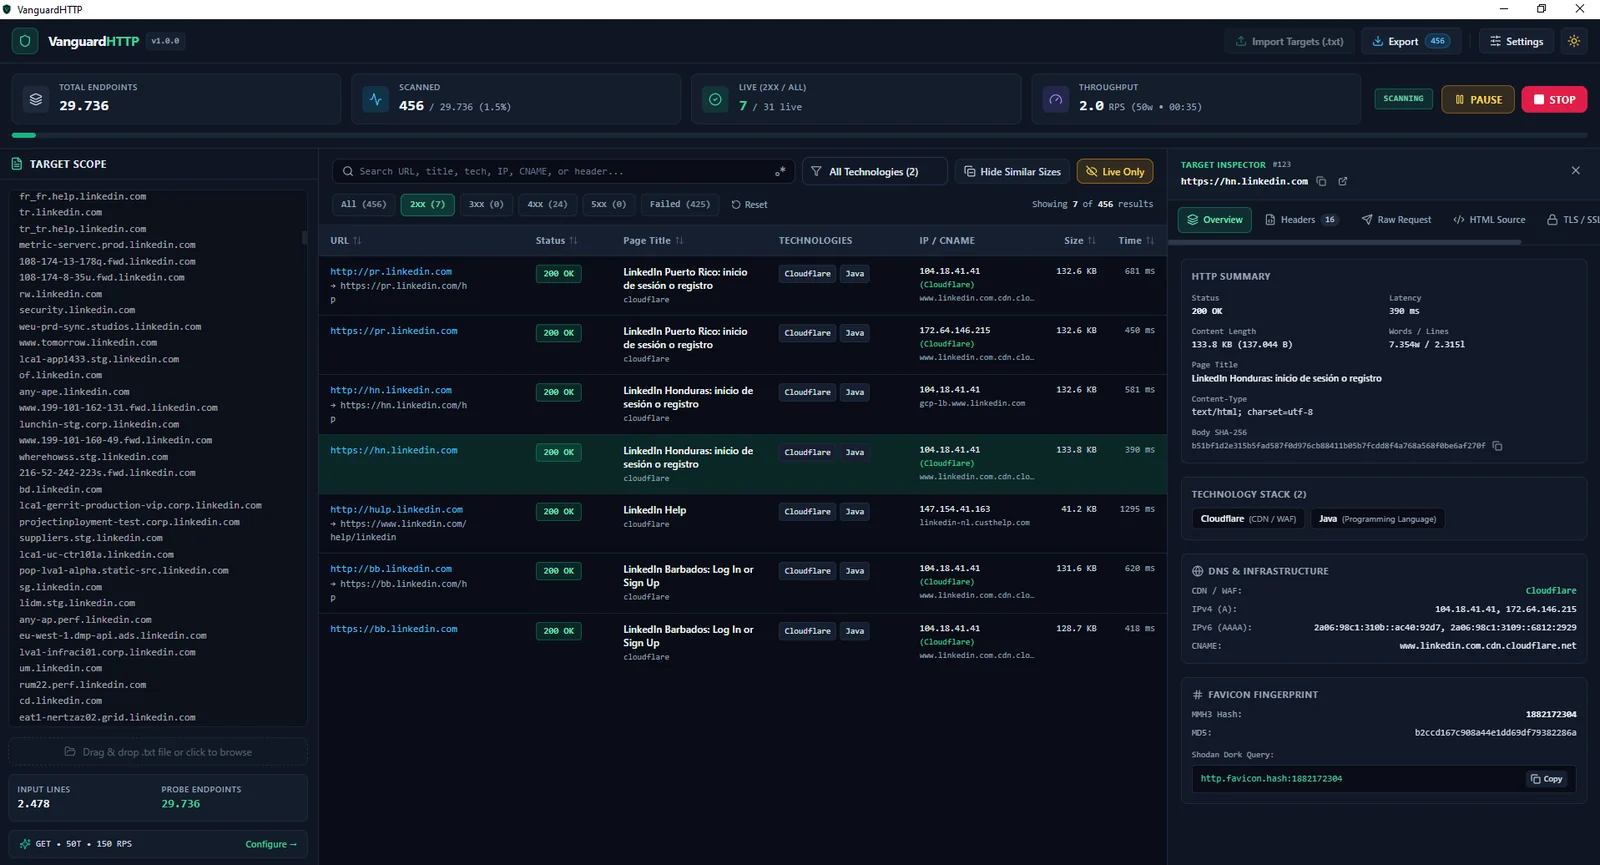
VanguardHTTP는 보안 연구원, 침투 테스터, 버그 바운티 헌터, 레드 팀을 위해 만들어진 현대적인 크로스 플랫폼 데스크톱 정찰 및 공격 표면 탐색 애플리케이션입니다.
터미널 출력의 벽을 파싱하거나 여러 CLI 스크립트를 수동으로 연결하는 대신, VanguardHTTP는 실시간 HTTP 프로빙 및 심층 핑거프린팅 텔레메트리를 반응형의 필터링 가능한 데스크톱 작업 공간으로 직접 스트리밍합니다. 이 애플리케이션은 최소한의 RAM 오버헤드로 단일 독립 실행형 바이너리로 컴파일됩니다.
1에서 최대 1,000개의 워커 스레드까지 동적으로 확장합니다.golang.org/x/time/rate)로 최대 초당 요청 수(RPS)를 강제하여 WAF 차단이나 대상 포화를 방지합니다.runtime.EventsEmit)를 통해 실시간으로 스트리밍되며, 마이크로 배치 방식의 UI 렌더링으로 높은 RPS에서도 부드러운 성능을 제공합니다.https://를 자동으로 테스트하고 원활하게 http://로 폴백합니다(또는 두 스킴을 동시에 프로빙).192.168.1.0/24)를 개별 호스트 대상으로 자동 해석합니다.80, 443, 8080, 8443, 3000, 8000 등)을 제공할 수 있습니다..txt, .lst, .csv 대상 목록을 드래그 앤 드롭하여 자동 중복 제거 및 실시간 엔드포인트 미리보기 집계를 수행합니다.2xx, 3xx, 4xx, 5xx), 페이지 <title>, Server / X-Powered-By 헤더, 콘텐츠 크기, 단어/줄 수, SHA-256 본문 해시, 지연 시간(ms).go:embed)로 웹 서버, CMS, 프론트엔드/백엔드 프레임워크, CDN, WAF, DevOps 패널을 식별하고 버전을 추출합니다.A, AAAA, CNAME 조회와 자동 CDN/WAF 제공자 귀속./favicon.ico 및 HTML에 선언된 아이콘에 대해 RFC-2045 Base64 MurmurHash3(MMH3) 및 MD5 다이제스트를 계산하여 바로 복사할 수 있는 http.favicon.hash:<id> 쿼리를 생성합니다.GET, HEAD, POST, OPTIONS, PUT, PATCH, DELETE를 지원합니다.Authorization, Cookie, X-Bug-Bounty)를 주입하고, 사용자 지정 User-Agent와 자동화된 다중 브라우저 User-Agent 풀 사이를 전환할 수 있습니다.HTTP, HTTPS, SOCKS5, SOCKS5H 프록시 지원.Location 헤더 로깅을 포함한 구성 가능한 리디렉션 추적.nuclei/ffuf용 라이브 URL 목록), 또는 독립형 대화형 HTML 보안 보고서로 내보낼 수 있습니다.1.22 이상18+ (LTS)Wails v2 CLI를 설치하고 환경을 확인하세요:
go install https://github.com/wailsapp/wails/v2/cmd/wails@latest
wails doctor
Linux 참고 사항 (Ubuntu/Debian): 빌드하기 전에 GTK3 및 WebKit2GTK 개발 헤더를 설치하세요:
sudo apt update && sudo apt install -y build-essential libgtk-3-dev libwebkit2gtk-4.0-dev(Ubuntu 24.04 이상에서는
libwebkit2gtk-4.1-dev를 설치하고wails명령에-tags webkit2_41을 전달하세요.)
git clone https://github.com/halildeniz/VanguardHTTP.git
cd VanguardHTTP
go mod tidy
wails dev
.exe):wails build -clean -platform windows/amd64 -ldflags "-s -w"
출력: build/bin/VanguardHTTP.exe
.app 유니버설 바이너리):wails build -clean -platform darwin/universal -ldflags "-s -w"
출력: build/bin/VanguardHTTP.app
wails build -clean -platform linux/amd64 -ldflags "-s -w"
출력: build/bin/VanguardHTTP
기여, 기능 아이디어, 새로운 기술 지문 시그니처를 환영합니다!
git checkout -b feature/amazing-fingerprint
git commit -m "feat: add new WAF detection signatures"
git push origin feature/amazing-fingerprint
제안 사항, 기능 요청이 있거나 버그를 발견하셨나요?
VanguardHTTP는 승인된 보안 평가, 침투 테스트, 버그 바운티 프로그램 및 교육 목적의 연구를 위해 엄격히 개발되었습니다. 자산 소유자의 명시적인 사전 허가 없이 네트워크나 시스템을 스캔하는 것은 불법입니다. 작성자는 이 소프트웨어의 오용이나 이로 인해 발생하는 손해에 대해 어떠한 책임도 지지 않습니다.
Halil İbrahim Deniz
MIT License에 따라 배포됩니다. 전체 내용은 LICENSE를 참조하세요.