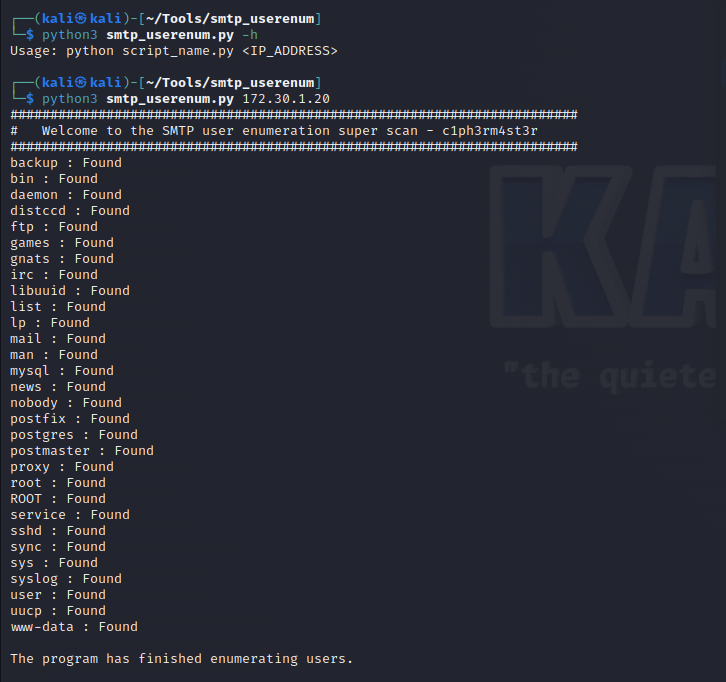
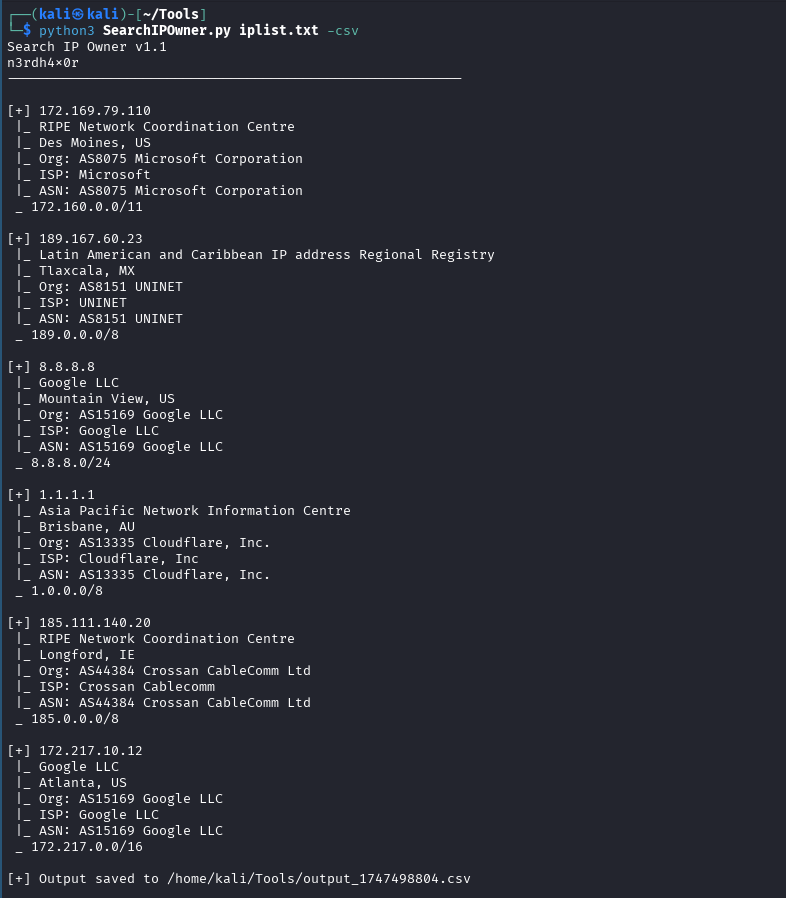
#1


 halildeniz/vanguardhttp
基于 Go 和 Wails v2 构建的高性能跨平台 HTTP 探测与深度指纹识别桌面套件,具备实时流式传输、技术检测、DNS/TLS 检查、Favicon MMH3 哈希、代理路由以及多格式报告功能。

 novacode1337/sakuraosinttryhackme-completed
TryHackMe Sakura OSINT 房间的完整演练,涵盖 SVG 元数据提取、用户名关联追踪、PGP 密钥分析、Etherscan 钱包追踪、WiGLE WiFi 地理定位以及基于图像的旅行路线重建。
 novacode1337/prism-platform
自托管的 OSINT 平台。将域名、IP、邮箱、电话或用户名输入其中,26 个模块并行运行:WHOIS、DNS、威胁情报、数据泄露、用户名搜索。一个仪表盘、一个暴露评分、一个实体关系图,以及 HTML 和 PDF 报告。
 entropq2/prism-platform
自托管的 OSINT 平台。输入域名、IP、邮箱、电话或用户名,26 个模块并行运行:WHOIS、DNS、威胁情报、数据泄露、用户名搜索。一个仪表盘、一个暴露评分、一个实体关系图,以及 HTML 和 PDF 报告。
 entropq2/sakuraosinttryhackme-completed
TryHackMe Sakura OSINT 分步演练,涵盖 SVG 元数据提取、用户名关联追踪、PGP 密钥分析、Etherscan 钱包追踪、WiGLE WiFi 地理位置定位以及基于图像的旅行路线重建。
 0-am-x/huntbug-behind_the_curtain
针对 huntbug.com 的被动 OSINT 与证据存档——在疑似虚假漏洞赏金平台上观察到的欺诈指标(并非法律裁决)。
 hunt3r-1/cybersec-intel
单文件终端威胁情报工具:实时威胁情报源、指标查询、被动站点检查以及 CVE 到漏洞利用的搜索,仅使用免费 API 层级。
 letox4/osinthunter
🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。
 ph4ntom-rev/ph4ntom-vitrum
面向 Telegram、AI 代理(Antigravity / Local Ollama / OpenCode)以及通过 ph4ntom-ida-bridge 接入的 IDA Pro 9.5 的体外静态恶意软件剖析流水线
 cybersecurity91/redforge
浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。
 piratesshield/arise-xti
AI 驱动外部攻击面管理流水线:28 个模块,用于侦察、子域名/DNS 枚举、Web/API/云漏洞扫描、OSINT 情报补充以及 CAPEC 攻击路径串联。
 iudicium/pryingdeep
Prying Deep - 一款用于收集暗网情报的 OSINT 工具。
 danieleperera/onioningestor
一个可扩展的工具,用于在 Tor 网络上收集、爬取和监控洋葱站点,并将收集到的信息索引到 Elasticsearch 中
 zidansec/cloudpeler
PHP CLI 工具,用于解析受 CloudFlare 保护的网站背后的真实源站 IP,返回主机名、组织、地理位置和 DNS 数据,以供侦察使用。