Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
VanguardHTTP — 基于 Go 和 Wails v2 构建的高性能跨平台 HTTP 探测与深度指纹识别桌面套件,具备实时流式传输、技术检测、DNS/TLS 检查、Favicon MMH3 哈希、代理路由以及多格式报告功能。 | Kitploit
工具/GitHubGitHub/halildeniz/vanguardhttp
OSINT (开源情报)侦察信息收集Web安全渗透测试实用工具与框架红队DNS 分析
GitHubhalildeniz/vanguardhttp

VanguardHTTP

基于 Go 和 Wails v2 构建的高性能跨平台 HTTP 探测与深度指纹识别桌面套件,具备实时流式传输、技术检测、DNS/TLS 检查、Favicon MMH3 哈希、代理路由以及多格式报告功能。

查看仓库
1天前尚未审核
分享
网站

🛡️ VanguardHTTP

高性能跨平台 HTTP 探测与深度指纹识别桌面套件

Version Go Version Wails v2 Platform License: MIT

vanguardhttp-v1 0 0-1-

📖 概述

VanguardHTTP 是一款现代化的跨平台桌面侦察与攻击面发现应用程序,专为安全研究人员、渗透测试人员、漏洞赏金猎人和红队打造。

VanguardHTTP 无需解析满屏的终端输出,也无需手动串联多个 CLI 脚本,而是将实时 HTTP 探测与深度指纹识别遥测数据直接流式传输到响应迅速、可筛选的桌面工作区中——编译为单个独立二进制文件,且内存开销极低。

✨ 核心特性

⚡ 高速并发与执行控制

  • 可配置工作线程池: 并发规模可从 1 动态扩展至 1,000 个工作线程。
  • 精确速率限制: 内置令牌桶限流器(golang.org/x/time/rate),用于强制执行最大每秒请求数(RPS),避免触发 WAF 封禁或目标过载。
  • 完整生命周期控制: 可在扫描进行中安全地启动、暂停、恢复和停止活动扫描,不会出现死锁或套接字泄漏。
  • 实时 IPC 流式传输: 结果通过 Wails 事件(runtime.EventsEmit)实时流式传输,并采用微批处理 UI 渲染,即使在高 RPS 下也能保持流畅性能。

🌐 智能目标与协议发现

  • 自动协议探测与回退: 对裸域名和 IP 自动测试 https://,并无缝回退到 http://(或同时探测两种协议)。
  • CIDR 网段展开: 自动将 IPv4/IPv6 CIDR 范围(例如 192.168.1.0/24)解析为单个主机目标。
  • 自定义 TCP 端口列表: 探测标准端口,或提供自定义端口列表和预设(80, 443, 8080, 8443, 3000, 8000 等)。
  • 拖放导入目标: 可直接粘贴目标,或拖放 .txt、.lst 或 .csv 目标列表,支持自动去重和实时端点预览计数。

🔍 全面指纹识别引擎

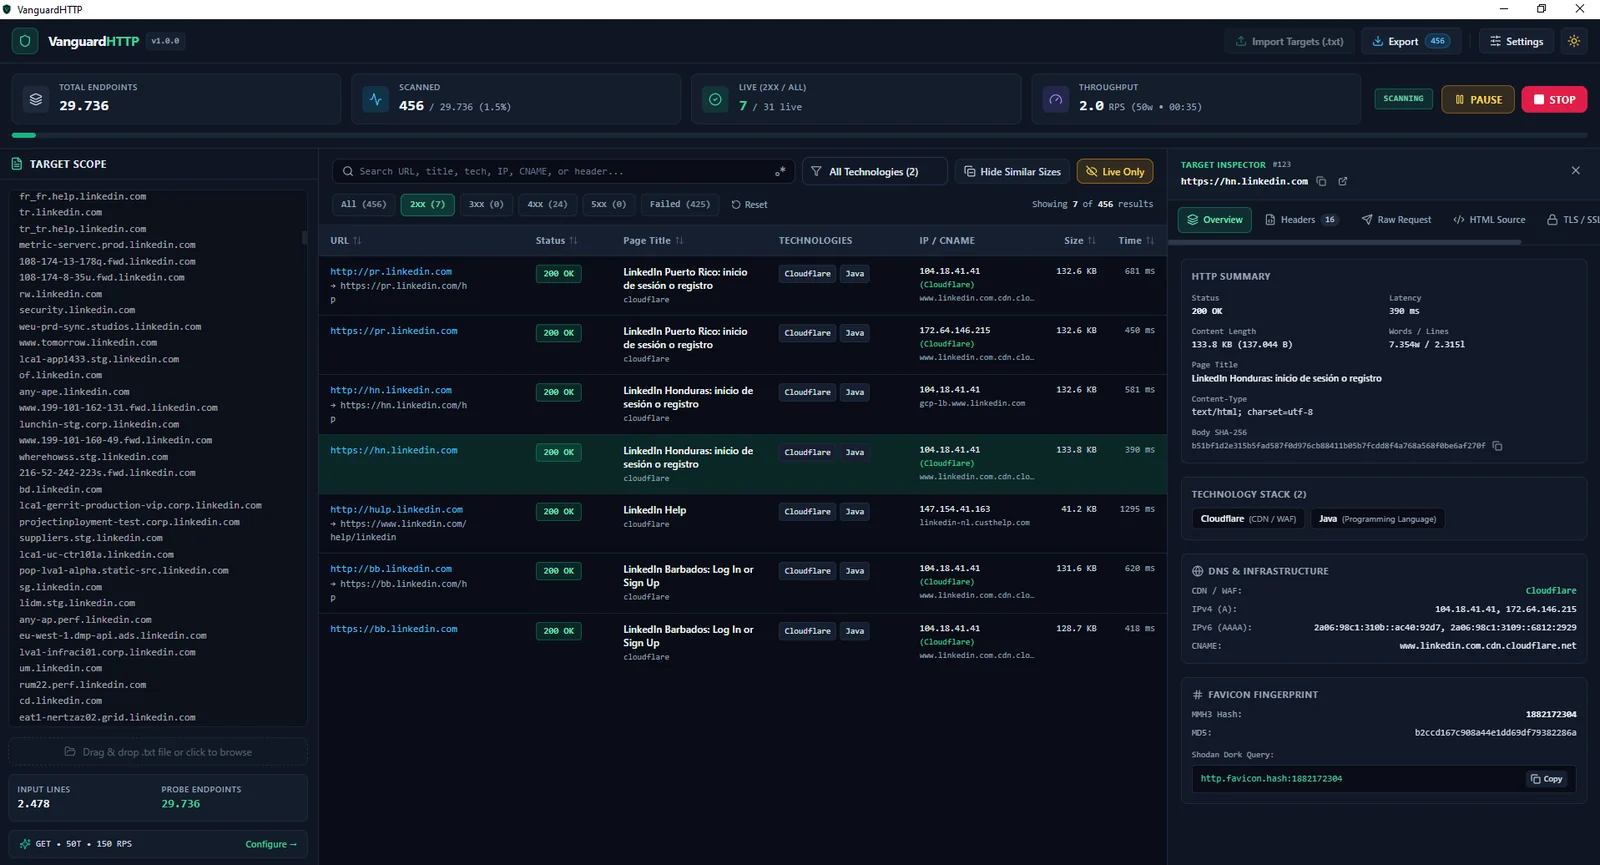
  • HTTP 指标: 状态码及颜色编码徽章(2xx、3xx、4xx、5xx)、页面 <title>、Server / X-Powered-By 响应头、内容大小、单词/行数、SHA-256 正文哈希以及延迟(ms)。
  • 技术栈检测: 内置 Wappalyzer 风格 JSON 规则集(go:embed),可识别 Web 服务器、CMS、前端/后端框架、CDN、WAF 和 DevOps 面板,并提取版本信息。
  • DNS 与基础设施解析: 并发执行 A、AAAA 和 CNAME 查询,并自动归属 CDN/WAF 提供商。
  • X.509 / TLS 证书检查: 提取 TLS 版本、密码套件、Subject CN、Issuer、有效期、到期倒计时、自签名状态以及所有 Subject Alternative Names(SAN)。
  • 兼容 Shodan 的 Favicon 哈希: 为 /favicon.ico 和 HTML 声明的图标计算 RFC-2045 Base64 MurmurHash3(MMH3)和 MD5 摘要,生成可直接复制的 http.favicon.hash:<id> 查询。

🛠️ 高级请求定制

  • HTTP 方法与载荷: 支持 GET、HEAD、POST、OPTIONS、PUT、PATCH 和 DELETE,并可自定义请求体。
  • 自定义请求头与 User-Agent 轮换: 可注入任意请求头(Authorization、Cookie、X-Bug-Bounty),并在自定义 User-Agent 与自动化多浏览器 User-Agent 池之间切换。
  • 代理路由: 完整支持 HTTP、HTTPS、SOCKS5 和 SOCKS5H 代理,可在 Burp Suite 或 OWASP ZAP 中无缝检查流量。
  • 重定向链跟踪: 可配置是否跟随重定向,并逐跳记录状态码和 Location 请求头。

🖥️ 交互式 GUI 与报告

  • 深色与浅色模式: 默认采用简洁的网络安全风格深色模式,并可即时切换至浅色模式。
  • 高级过滤与降噪: 可按状态类别、检测到的技术、关键字/正则搜索进行过滤,并通过 "Hide Similar Sizes" 折叠重复响应。
  • 目标检查抽屉: 点击任意行即可查看 原始 HTTP 请求、原始与解析后的响应头、HTML 源码预览、SSL/TLS 证书 和 重定向链。
  • 多格式导出: 可将全部结果或仅筛选后的子集导出为 JSON、CSV(UTF-8 BOM)、TXT(供 nuclei/ffuf 使用的实时 URL 列表),或独立的交互式 HTML 安全报告。

🚀 安装与构建

前置条件

  • Go 1.22 或更高版本
  • Node.js 18+(LTS)
  • Wails CLI v2

安装 Wails v2 CLI 并验证你的环境:

go install https://github.com/wailsapp/wails/v2/cmd/wails@latest
wails doctor

Linux 注意事项(Ubuntu/Debian): 构建前请先安装 GTK3 和 WebKit2GTK 开发头文件:

sudo apt update && sudo apt install -y build-essential libgtk-3-dev libwebkit2gtk-4.0-dev

(在 Ubuntu 24.04+ 上,请安装 libwebkit2gtk-4.1-dev,并在 wails 命令中传入 -tags webkit2_41。)

克隆并以开发模式运行

git clone https://github.com/halildeniz/VanguardHTTP.git
cd VanguardHTTP
go mod tidy
wails dev

构建生产二进制文件

  • Windows(.exe):
wails build -clean -platform windows/amd64 -ldflags "-s -w"

输出:build/bin/VanguardHTTP.exe

  • macOS(.app 通用二进制):
wails build -clean -platform darwin/universal -ldflags "-s -w"

输出:build/bin/VanguardHTTP.app

  • Linux(二进制文件):
wails build -clean -platform linux/amd64 -ldflags "-s -w"

输出:build/bin/VanguardHTTP


🤝 贡献

欢迎贡献代码、功能想法以及新的技术指纹特征!

  1. Fork 该仓库。
  2. 创建 新的功能或修复分支:
git checkout -b feature/amazing-fingerprint
  1. 使用清晰、描述性的提交信息提交你的更改:
git commit -m "feat: add new WAF detection signatures"
  1. 推送到你的分支:
git push origin feature/amazing-fingerprint
  1. 提交一个 Pull Request,描述你的更改和测试步骤。

💬 反馈与缺陷报告

有建议、功能请求,或遇到了缺陷?

  • 在 GitHub Issues 页面提交 issue,附上复现步骤、你的操作系统版本以及相关日志。

⚖️ 法律免责声明

VanguardHTTP 严格用于经授权的安全评估、渗透测试、漏洞赏金项目和教育研究。未经资产所有者明确事先许可扫描网络或系统属于违法行为。作者对因误用或本软件造成的损害不承担任何责任。

👤 作者与联系方式

Halil İbrahim Deniz

  • 🌐 网站: denizhalil.com
  • 📧 邮箱: [email protected]
  • 💼 LinkedIn: linkedin.com/in/halil-ibrahim-deniz

📄 许可证

基于 MIT License 分发。完整详情请参见 LICENSE。
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    355
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    315
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    303
  • 6

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    285

探索所有工具

浏览我们的工具集合

查看所有工具 →