AI 驱动外部攻击面管理流水线:28 个模块,用于侦察、子域名/DNS 枚举、Web/API/云漏洞扫描、OSINT 情报补充以及 CAPEC 攻击路径串联。
Autonomous Recon, Intelligence, Security & Exposure —— 一个 AI 驱动的智能攻击面管理平台。
ARISE-XTI 将单个域名转化为持续监控的外部攻击面。一条包含 28 个模块的流水线运行完整的攻击者工作流——发现、枚举、指纹识别、Web/API/云漏洞利用、OSINT 与情报富化——随后由自主 AI 渗透测试器(AriseAI)对每一条证据进行推理,对攻击假设进行排序,将其串联为 CAPEC v3.9 / MITRE ATT&CK 杀伤链,并对排名靠前的候选进行实时验证。所有内容都汇聚到一个 Flask 仪表盘中,具备 KEV/EPSS 混合可利用性排序、L0–L6 证据阶梯、SLA 时钟和资产台账差异比对。
ARISE-XTI 的与众不同之处
curl 重放。| 概览 —— 风险评分、攻击链、资产条带 | 问题 —— KEV/EPSS 排序、SLA 跟踪 |
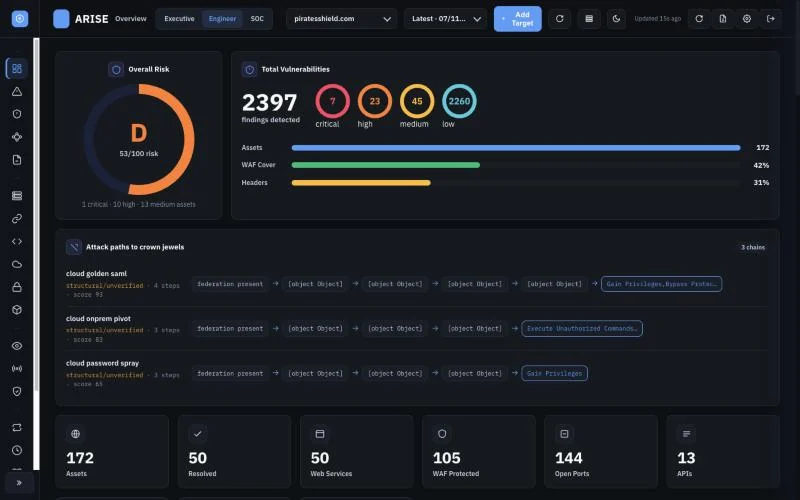 | 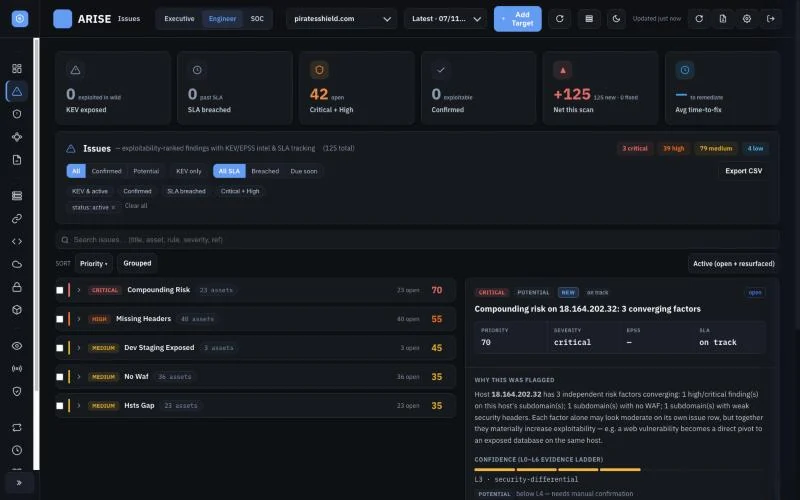 |
| 攻击面 —— 攻击者视角的资产清单 | 攻击路径 —— 通往核心资产的 CAPEC 链 |
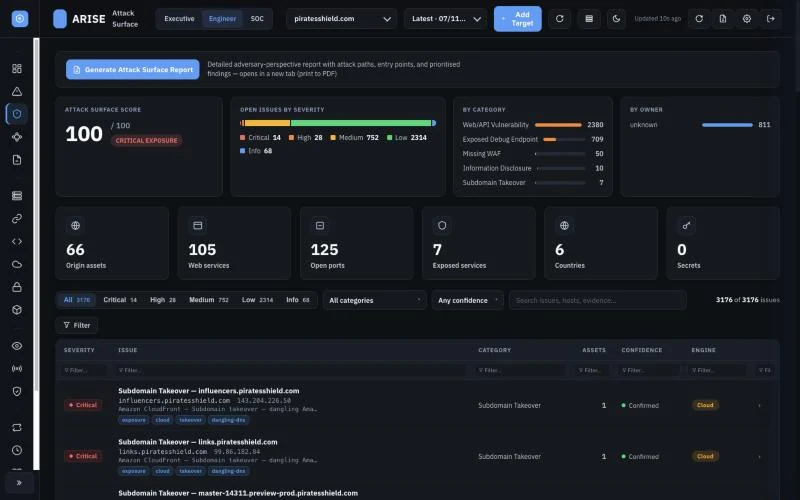 |  |
| CVE —— KEV/EPSS 混合 | 资产 —— 所有主机、IP、WAF/CDN 态势 |
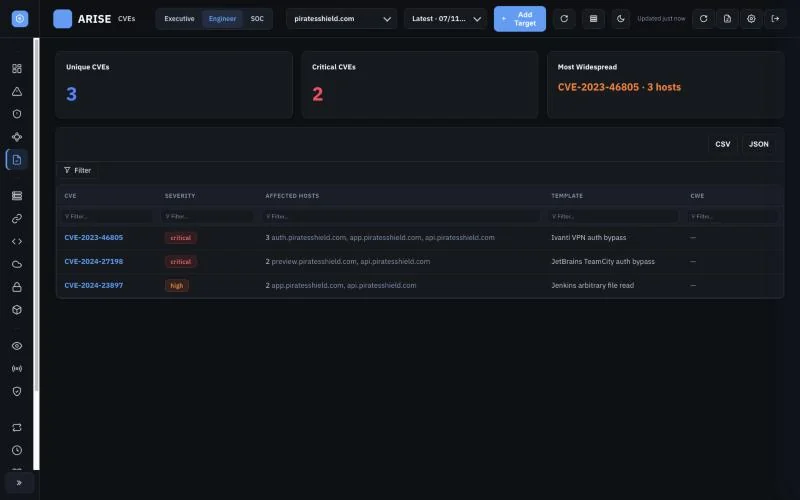 | 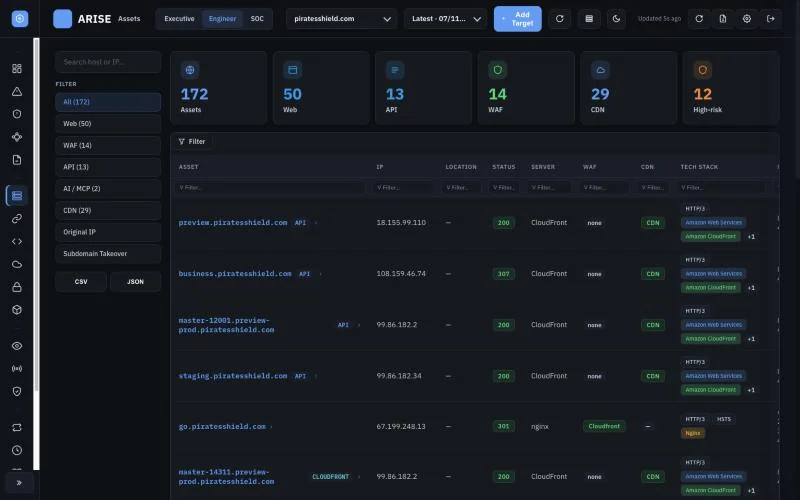 |
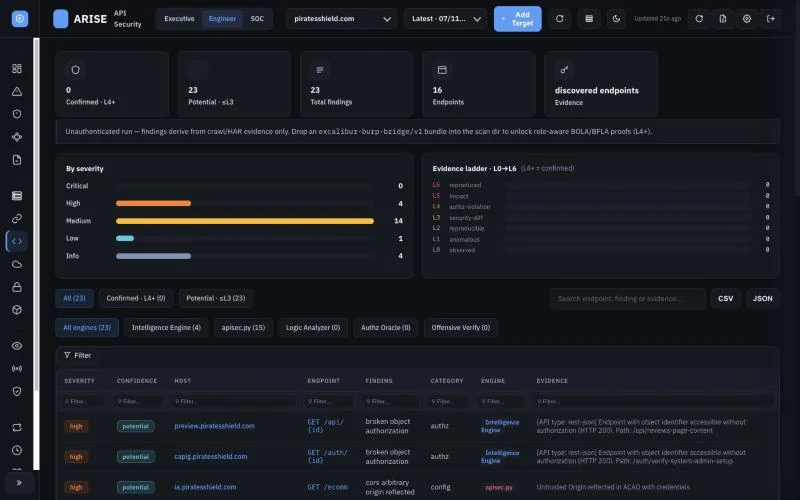
| URL 清单 —— 已分类的端点 | API 安全 —— 带证据阶梯的 BOLA/BFLA |
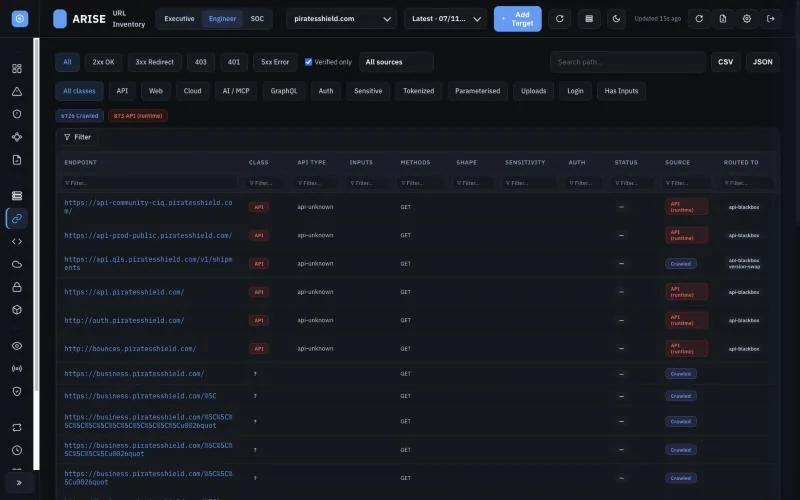 |  |
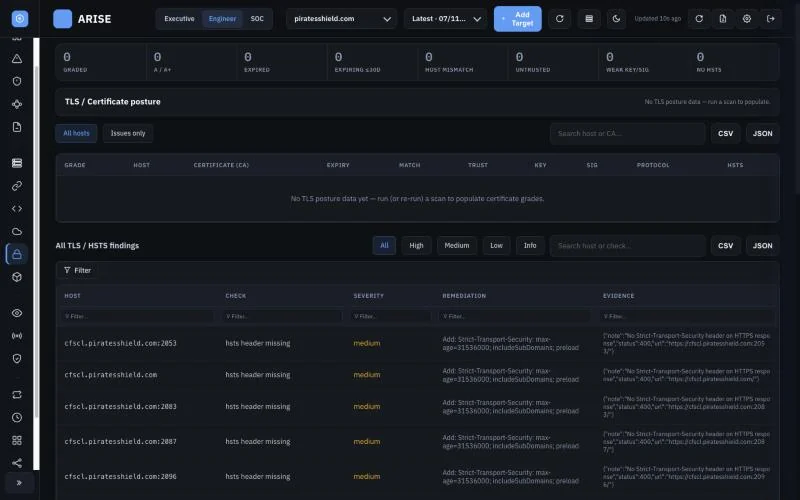
| 云 —— AWS/GCP/Azure + 接管链 | SSL / TLS —— SSL-Labs 风格的逐主机评级 |
 |  |
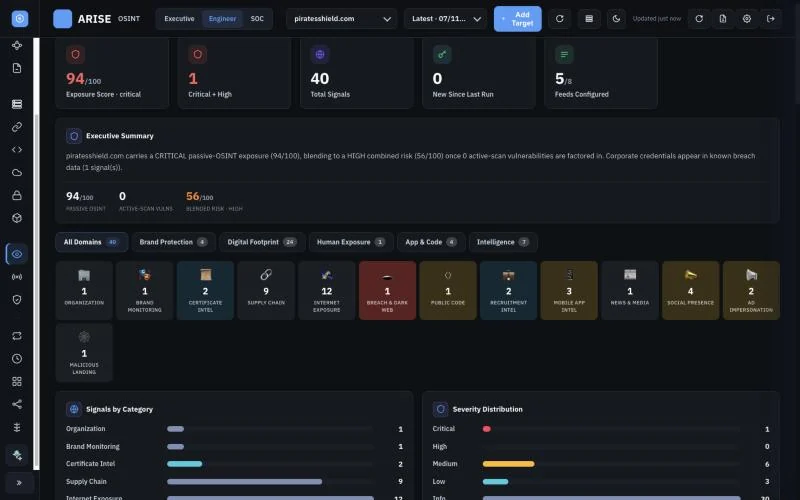
| SBOM —— 组件 × 版本 × 主机 | OSINT —— 品牌、泄露、代码、仿冒 |
 |  |
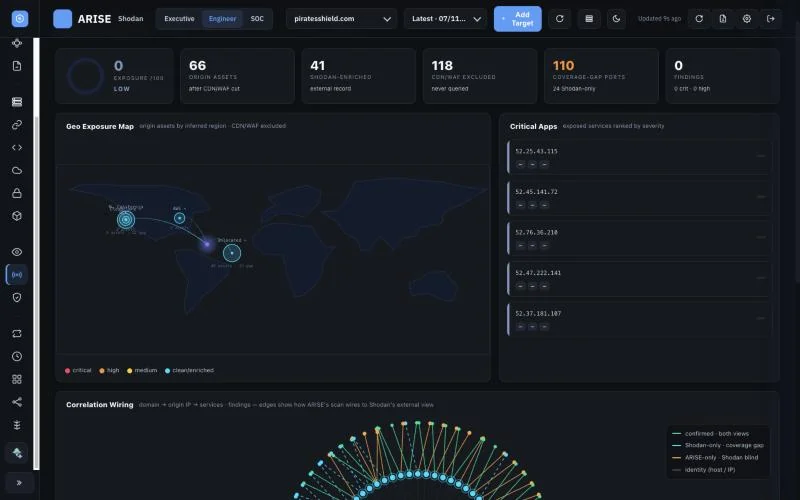
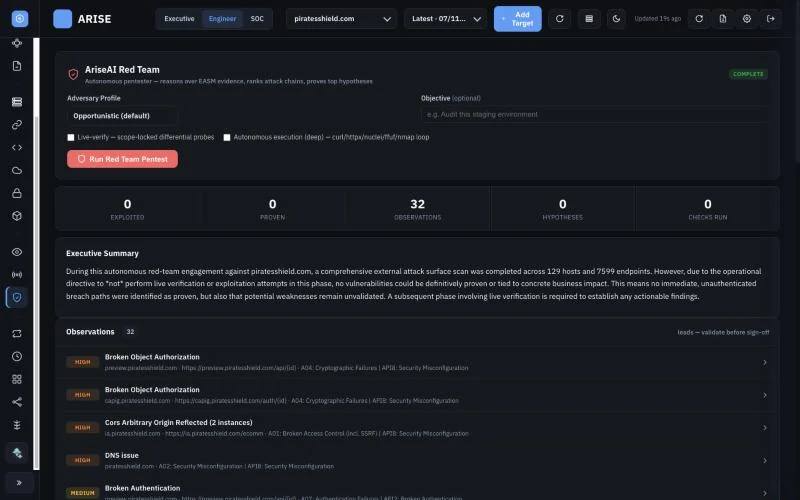
| Shodan —— 外部视角关联 | 红队 —— AriseAI 自主渗透测试器 |
 |  |
| 变更 —— 资产 / 端口 / 发现差异 | |
 |
docker run -d --name arisexti -p 5059:5059 \
  -v arisexti-scans:/app/scans \
  -v arisexti-state:/app/state \
  piratesshield/arisexti:latest
打开 http://localhost:5059 → 使用 admin / admin 登录。
图片:piratesshield/arisexti 位于 Docker Hub 上。
./setup.sh                                          # one-shot installer (macOS/Linux)
./easm-pipeline.sh example.com                      # run a scan
python3 dashboard.py                                # open http://localhost:5059
默认登录: admin / admin — 在暴露仪表盘之前请更改 ARISE_ADMIN_PASSWORD。
从以下三种方式中选择一种。
Docker Hub 上的官方镜像已包含所有二进制文件(subfinder、nuclei、naabu、katana、dnsx、puredns、massdns、nmap、用于 Playwright 的 Chromium 等)——无需本地 Go 工具链,无需 brew/apt,也无需处理 PATH 冲突。
# Pull the latest build
docker pull piratesshield/arisexti:latest

# Run the dashboard (host port 5059)
docker run -d --name arisexti \
  -p 5059:5059 \
  -v arisexti-scans:/app/scans \
  -v arisexti-state:/app/state \
  piratesshield/arisexti:latest

# Open http://localhost:5059 (admin / admin)
docker logs -f arisexti
使用 API 密钥(推荐——可启用 AI 分析师、Shodan、Censys 等功能):
docker run -d --name arisexti \
  -p 5059:5059 \
  -v arisexti-scans:/app/scans \
  -v arisexti-state:/app/state \
  -e ARISE_ADMIN_PASSWORD='change-me' \
  # -e ARISE_MASTER_KEY='<fernet-key>'   # optional — auto-generated on first run

  -e ANTHROPIC_API_KEY='sk-ant-...' \
  -e SHODAN_API_KEY='...' \
  -e CENSYS_API_ID='...' -e CENSYS_API_SECRET='...' \
  piratesshield/arisexti:latest
从主机运行扫描:
docker exec -it arisexti ./easm-pipeline.sh example.com
docker-compose:
# docker-compose.yml
services:
  arisexti:
    image: piratesshield/arisexti:latest
    container_name: arisexti
    ports:
      - "5059:5059"
    volumes:
      - arisexti-scans:/app/scans
      - arisexti-state:/app/state
    env_file: .env
    restart: unless-stopped

volumes:
  arisexti-scans:
  arisexti-state:
docker compose up -d
镜像标签:
| 标签 | 用途 |
|---|---|
piratesshield/arisexti:latest | 最新稳定版 |
piratesshield/arisexti:v1.0.0 | 固定版本 |
→ https://hub.docker.com/r/piratesshield/arisexti
git clone https://github.com/piratesshield/Arise-XTI.git ARISE-XTI
cd ARISE-XTI

# Run the setup script — installs all dependencies
chmod +x setup.sh
./setup.sh