CrimeFlare 回来了!这款工具可以帮助你查看受 CloudFlare 保护的网站背后的真实 IP




为项目开发提供捐赠

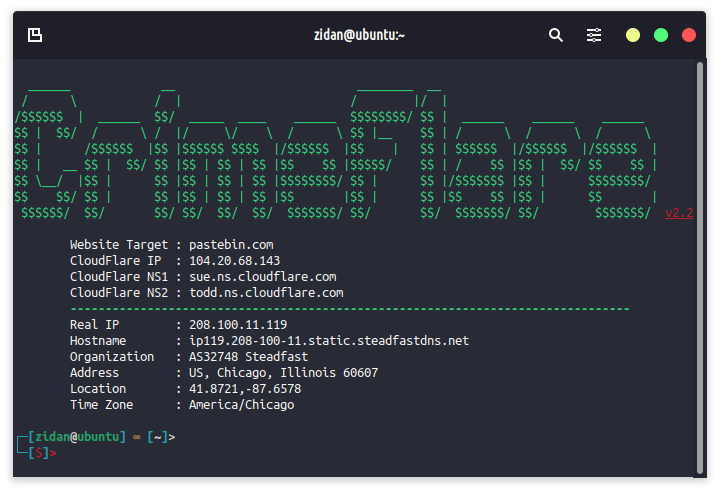
这款工具用于查找受 CloudFlare 保护的网站背后的原始 IP,所生成的信息可用于进一步的渗透测试。该工具生成的信息如下。
这款工具使用 PHP 编写,编程方式非常简单,通过调用多个 API 来获取最大化的结果,但该工具并不保证 100% 能够绕过受 CloudFlare 保护的网站。有些网站有时无法检测到其原始 IP。
用于查看 WAF Cloudflare 背后真实 IP 的附加参考工具
用于进一步渗透的简单工具,该工具能够可视化来自域名、IP、电子邮件等的网络信息。
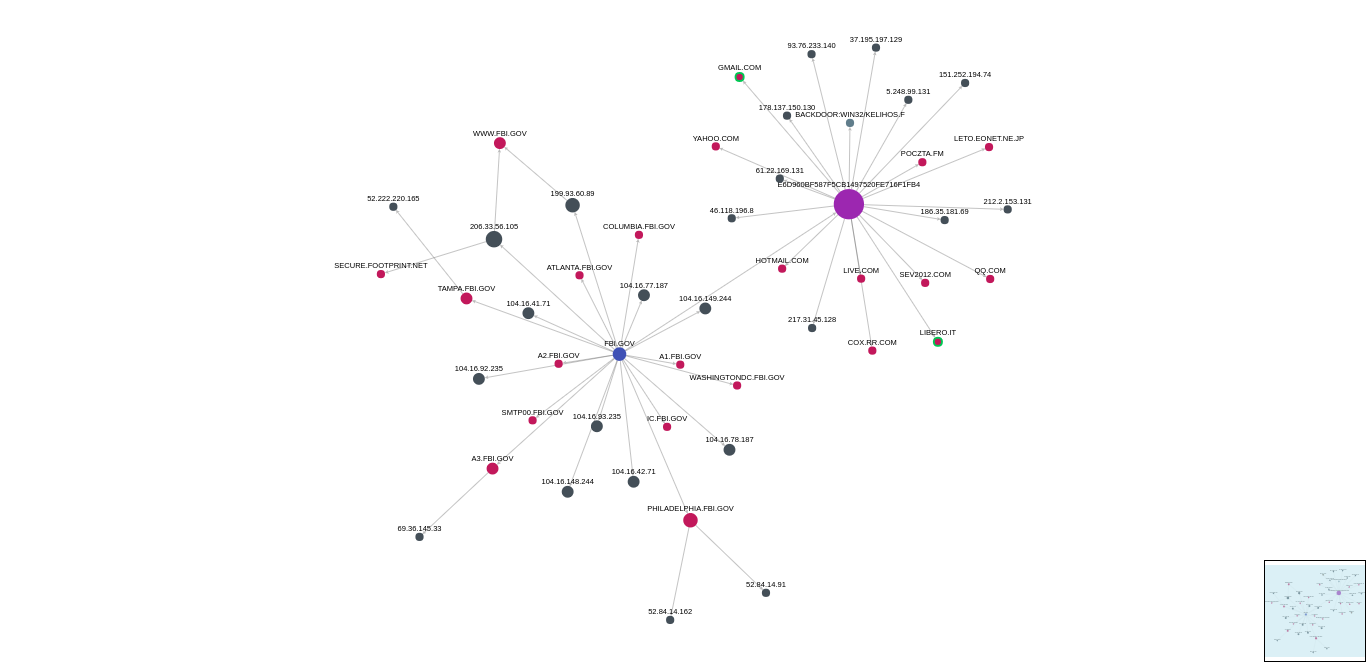
在运行 CrimeFlare 之前,请确保已安装 php-curl,使用命令 sudo apt install php-curl 进行安装,然后按照以下安装步骤操作。
git clone https://github.com/zidansec/CloudPeler.git
cd CloudPeler
./crimeflare.php exemple.com
在 Ubuntu 上简单安装 CrimeFlare:
sudo wget https://github.com/zidansec/CloudPeler/raw/master/crimeflare.php -O /bin/crimeflare && sudo chmod +x /bin/crimeflare
运行命令:crimeflare 或 crimeflare exemple.com
如果你想在 Linux Ubuntu 上轻松运行 crimeflare,请按照以下命令操作。该命令会将 crimeflare.php 文件添加到你的 Ubuntu 操作系统中的 /bin/ 目录。
cd CloudPeler
sudo cp crimeflare.php /bin/crimeflare
现在只需在 Linux 终端中输入命令 crimeflare 即可运行