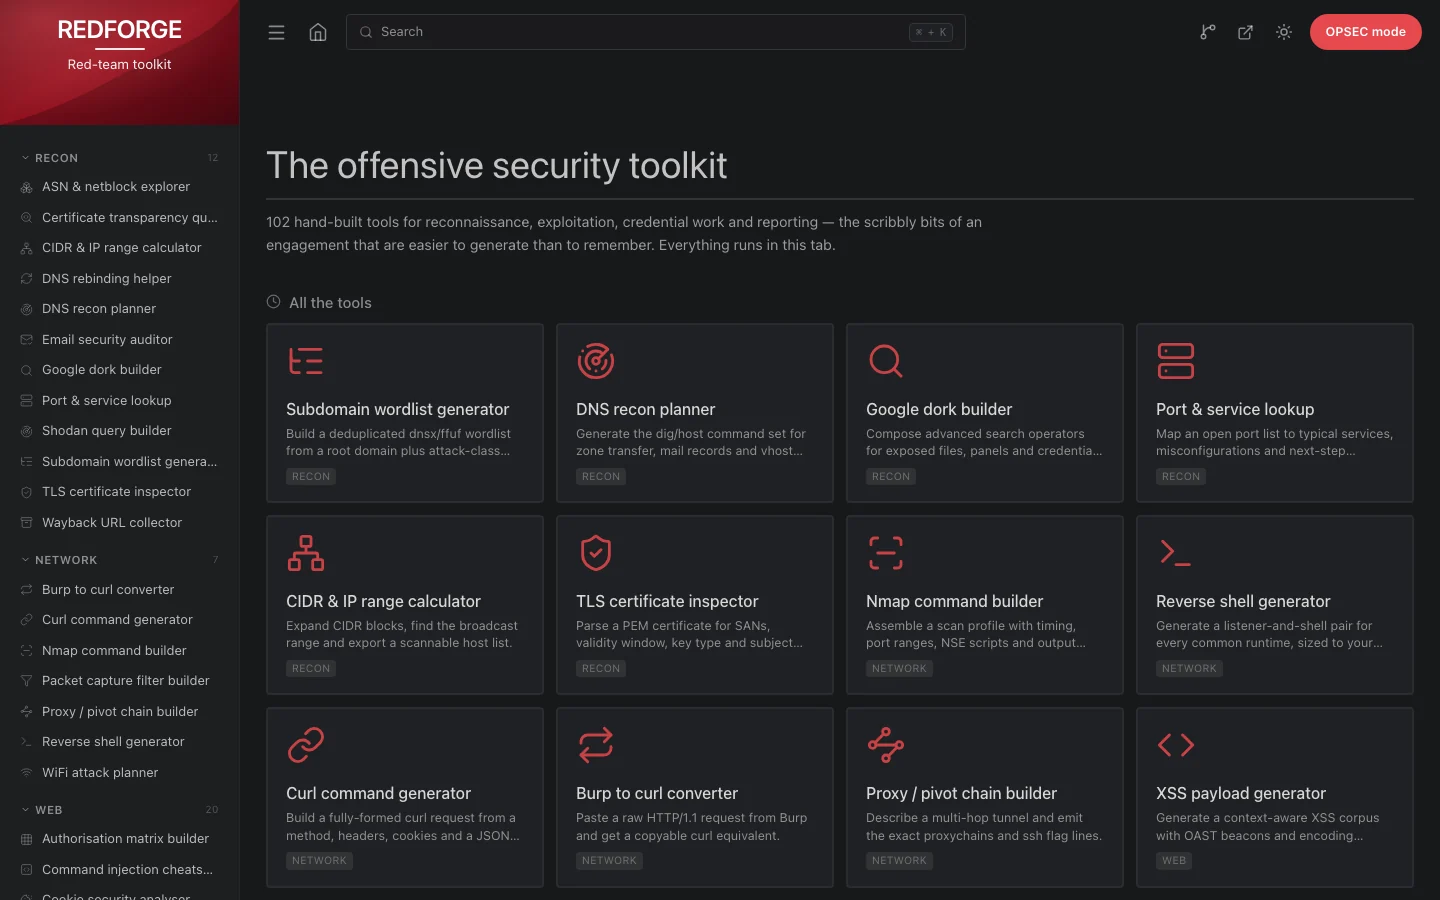
浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。
it-tools,为红队重新构想。 102 个浏览器端工具,用于侦察、利用、凭据操作和报告——这些是交战中那些零碎琐事,生成它们比记住它们更容易。
每个工具都完全在标签页中运行。没有后端、没有遥测、没有网络调用:粘贴一个请求、一份证书、一个哈希或一个词表,答案就在本地出现。
 |
 |
it-tools 为开发者解决了“我现在就需要一个 UUID、一个 base64 解码和一个 JWT 解析器”的问题。红队需要同样的人体工学体验,但用于另一组杂务:一条带有正确 NSE 脚本的 nmap 命令行、一条指明 hashcat 模式的 Kerberoasting 命令、一个能证明 BOLA 的授权矩阵、一个你可以在报告中辩护的 CVSS 向量。这些就是这里的工具。
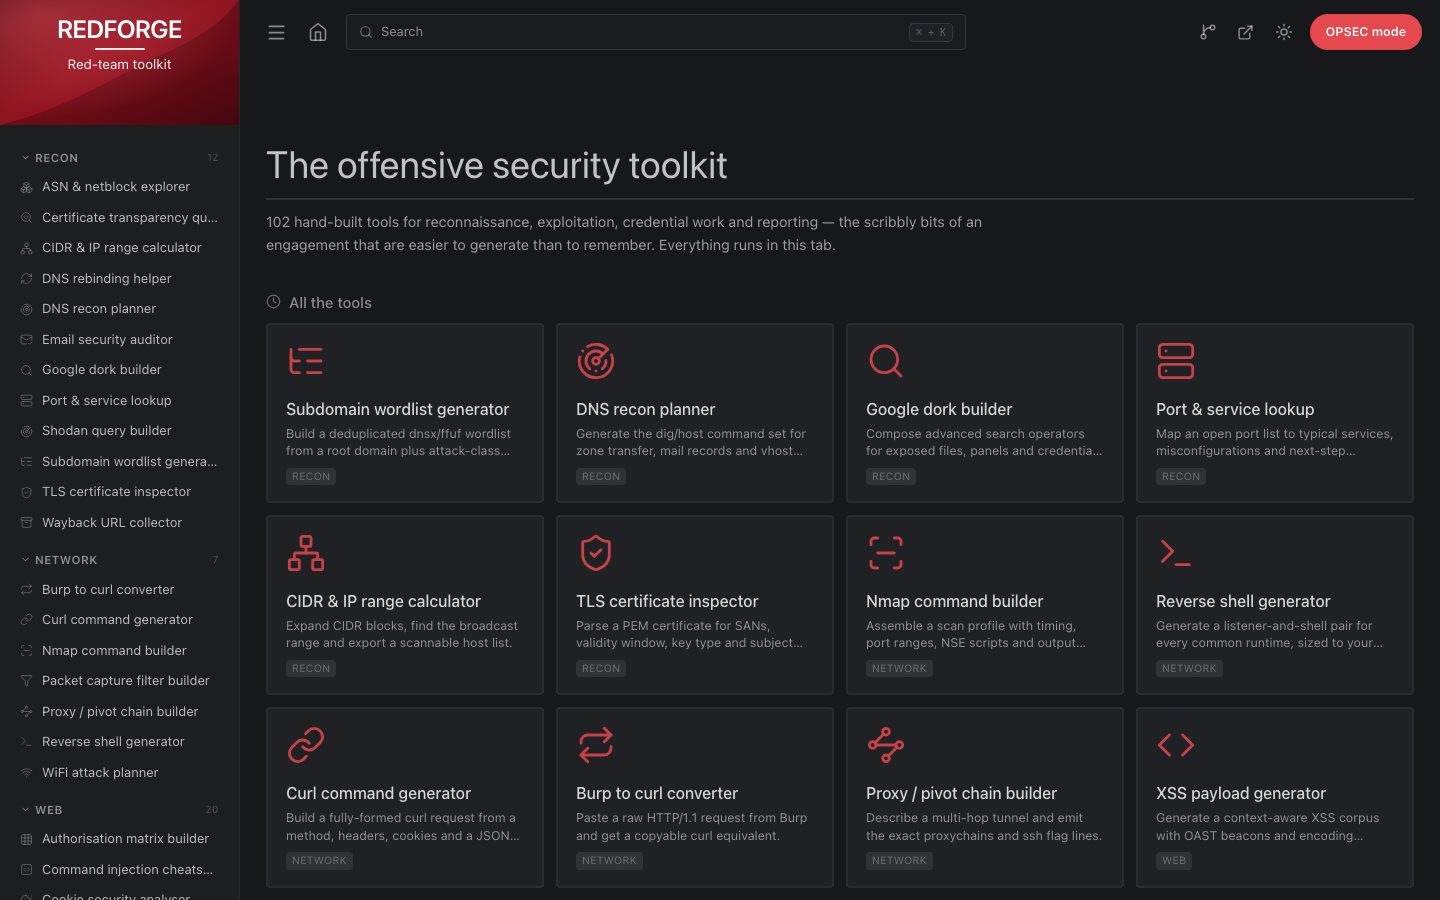
界面刻意保持熟悉——同样的 240px 主视觉侧边栏、可折叠分类、⌘K 命令面板、卡片网格和居中的工具列——因为肌肉记忆正是工具包的全部意义所在。内容围绕攻击性工作从头重建,每个工具都进行计算而非叙述:RSA 规划器真的在连分数收敛值上运行 Wiener 攻击,TOTP 生成器真的用 WebCrypto 签名,SPF 审计器真的统计 RFC 7208 查询次数。
localStorage 中。/kerberos-attack-planner 是一个可以粘贴到工单中的真实 URL。git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
docker compose up -d --build
# → http://localhost:8080
docker compose down 会将其停止。容器以 uid 101 运行,根文件系统为只读,所有 capabilities 均被丢弃,限制为 128 MB / 1 CPU,并带有 /healthz 健康检查。
不使用 Compose 时:
docker build -t redforge:latest .
docker run -d --name redforge -p 8080:8080 --read-only \
  --tmpfs /var/cache/nginx --tmpfs /var/run redforge:latest
使用 REDFORGE_PORT=9090 docker compose up -d 更改端口。将克隆 URL 中的 YOUR-USERNAME 替换为你推送所用的账户。
需要 Node 22 或更高版本。
git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
npm ci
npm run dev        # http://127.0.0.1:5178
生产构建:
npm run build      # typechecks, then writes dist/
npm run preview    # serve dist/ on :5178
dist/ 是纯静态文件——将其复制到任意 Web 服务器即可。由于路由是客户端侧的,主机必须对未知路径回退到 index.html(捆绑的 nginx.conf 已经这样做了)。
也提供了支持热重载的容器:
docker compose --profile dev up
# → http://localhost:5178
| 类别 | 工具数 | 重点 |
|---|---|---|
| 侦察 | 12 | 被动测绘、字典与目标分类。 |
| 网络 | 7 | 扫描、横向移动与传输层工具。 |
| Web | 20 | 注入载荷、请求头滥用与请求构造。 |
| Web 令牌 | 6 | JWT 与 SAML 检查、伪造与签名恢复。 |
| 漏洞利用 | 11 | 载荷脚手架、提权与 AD 战术。 |
| 凭据 | 8 | 哈希识别、破解方案与凭据生成。 |
| 密码学 | 10 | 摘要、密钥派生、XOR 与古典密码。 |
| 编码 | 10 | 为传输对载荷进行编码、转义与混淆。 |
| 社会工程 | 7 | 借口设计、诱饵文案与钓鱼评估规划。 |
| OSINT | 3 | 实体关联、泄露与身份关联规划。 |
| 报告 | 8 | 评分、发现、证据与交战规则。 |
| 总计 | 102 |
被动测绘、字典与目标分类。
| 工具 | 路由 | 功能说明 |
|---|---|---|
| 子域名字典生成器 | /subdomain-wordlist-generator | 从根域名加攻击类别前缀构建去重的 dnsx/ffuf 字典。 |
| DNS 侦察规划器 | /dns-recon-planner | 生成用于区域传送、邮件记录与虚拟主机发现的 dig/host 命令集。 |
| Google dork 构建器 | /google-dork-builder | 为暴露的文件、面板与凭据泄露组合高级搜索运算符。 |
| 端口与服务查询 | /port-service-lookup | 将开放端口列表映射到典型服务、错误配置与下一步检查。 |
| CIDR 与 IP 范围计算器 | /cidr-ip-calculator | 展开 CIDR 块、查找广播范围并导出可扫描的主机列表。 |
| TLS 证书检查器 | /certificate-inspector | 解析 PEM 证书中的 SAN、有效期窗口、密钥类型与主体详情。 |
| DNS 重绑定助手 | /dns-rebinding-helper | 规划重绑定载荷:区域配置段、浏览器测试框架与 TTL 时序模型。 |
| ASN 与网段浏览器 | /asn-netblock-explorer | 解析 ASN/前缀数据,拆分为 /24 块并输出可扫描的目标列表。 |
| Wayback URL 收集器 | /wayback-url-collector | 为归档 URL 构建 CDX API 查询,再筛选出参数与备份。 |
| 邮件安全审计器 | /email-security-auditor | 对 SPF、DKIM 与 DMARC 应答评分,并判断该域名是否可被伪造。 |
| Shodan 查询构建器 | /shodan-query-builder | 从分面、产品过滤器与网段组合 Shodan、Censys 与 FOFA 查询。 |
| 证书透明度查询 | /certificate-transparency-query | 构建 crt.sh 查询并将证书输出精简为唯一主机名。 |
扫描、横向移动与传输层工具。
| 工具 | 路由 | 功能说明 |
|---|---|---|
| Nmap 命令构建器 | /nmap-command-builder | 组装包含时序、端口范围、NSE 脚本与输出标志的扫描配置。 |
| 反弹 shell 生成器 | /reverse-shell-generator | 为每种常见运行时生成监听器与 shell 配对,并按回调主机定制。 |
| Curl 命令生成器 | /curl-generator | 从方法、请求头、Cookie 与 JSON 请求体构建完整的 curl 请求。 |
| Burp 转 curl 转换器 | /burp-to-curl | 粘贴来自 Burp 的原始 HTTP/1.1 请求,获得可复制的 curl 等效命令。 |
| 代理 / 跳板链构建器 | /pivot-chain-builder | 描述多跳隧道并输出精确的 proxychains 与 ssh 标志行。 |
| WiFi 攻击规划器 | /wifi-attack-planner | 使用 aircrack-ng、hcxdumptool 与 hashcat 规划 WPA 抓包与破解流程。 |
| 抓包过滤器构建器 | /packet-capture-filter-builder | 为一次交战构建并验证 tcpdump BPF 与 tshark 显示过滤器。 |
注入载荷、请求头滥用与请求构造。
| 工具 | 路由 | 功能说明 |
|---|---|---|
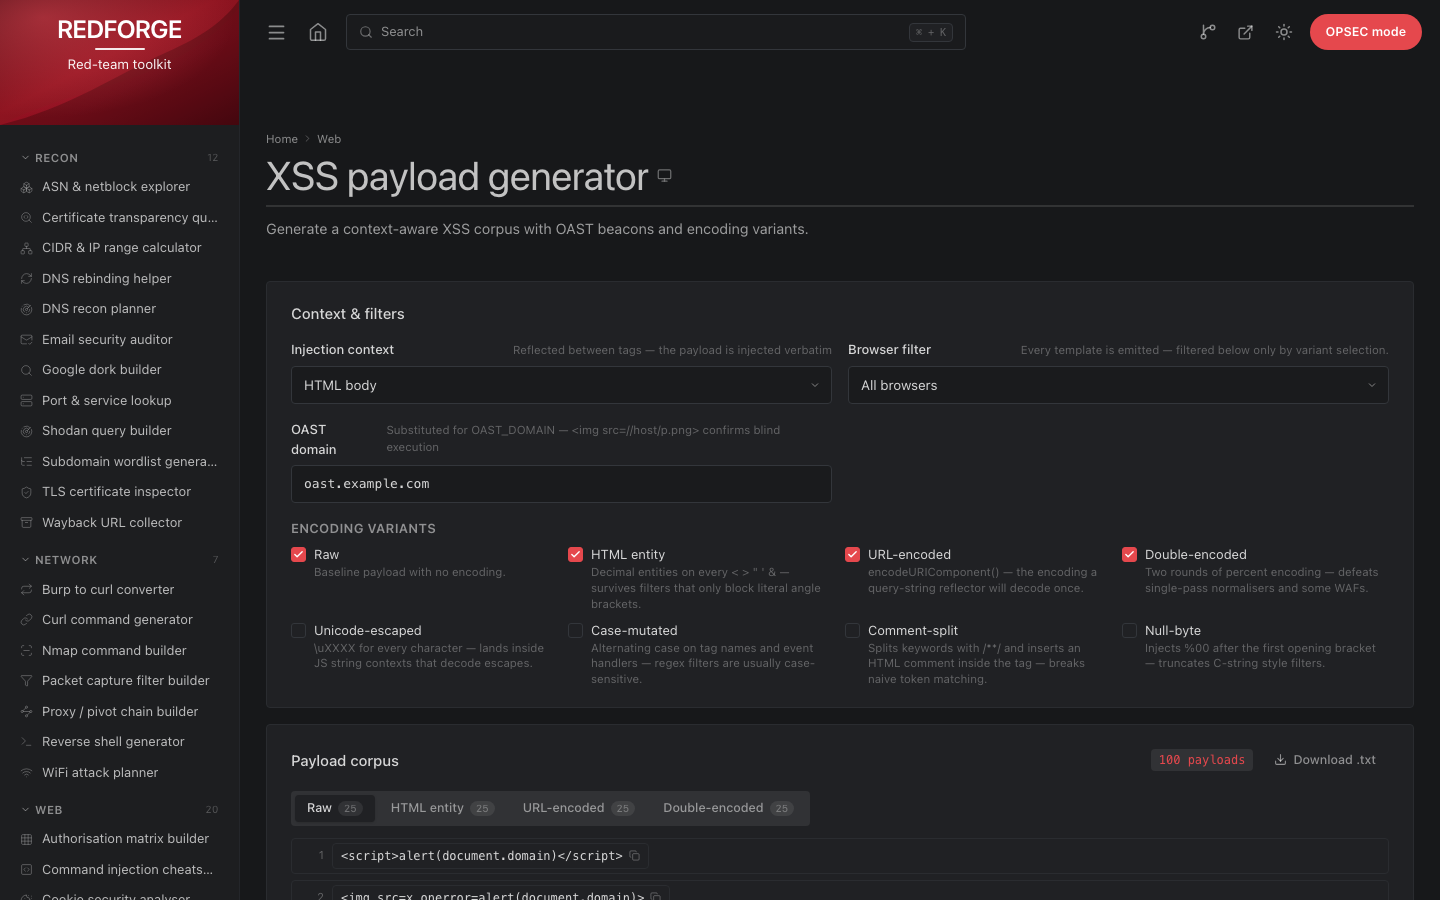
| XSS payload 生成器 | /xss-payload-generator | 生成上下文感知的 XSS 语料库,包含 OAST 信标和编码变体。 |
| SQL 注入 payload 构建器 | /sql-injection-payload-builder | 针对指定参数和 DBMS 组装 union、布尔、时间盲注和堆叠 payload。 |
| SSRF payload 构建器 | /ssrf-payload-builder | 构建针对云元数据、内部服务和 gopher 目标的 SSRF 探测。 |
| LFI / 路径遍历生成器 | /lfi-path-generator | 生成遍历深度变体、过滤器链和日志投毒 payload。 |
| WAF 绕过编码器 | /waf-bypass-encoder | 对已被拦截的 payload 应用大小写、实体、双重编码和注释变换。 |
| 命令注入速查表 | /command-injection-cheatsheet | 按平台提供 OS 命令注入的分隔符、盲注和 OAST 变体。 |
| XPath / NoSQL / LDAP 注入 | /nosql-injection-builder | 针对 NoSQL、XPath 和 LDAP 过滤注入点的 payload 系列。 |
| CSP 分析器 | /csp-analyser | 检查 Content-Security-Policy 中可绕过的指令、通配符和缺失的防护。 |
| 开放重定向生成器 | /open-redirect-generator | 构建针对允许列表过滤器和 URL 解析器的重定向绕过变体。 |
| 安全响应头审计器 | /security-header-auditor | 对响应头集合进行评分,并指出缺失的加固指令。 |
| HTML Smuggling / 下载 payload 构建器 | /html-smuggling-builder | 生成一个自包含的 HTML 页面,在客户端组装附件。 |
| 参数模糊测试列表 | /parameter-fuzz-list | 生成参数名词表,用于发现隐藏参数和批量赋值。 |
| XS-Leak 生成器 | /xs-leak-generator | 跨站泄漏 payload:帧计数、onload 预言机和计时探测。 |
| CSRF PoC 构建器 | /csrf-poc-builder | 生成自动提交的跨站请求伪造 PoC,并针对每种防御进行测试。 |
| SSTI payload 构建器 | /ssti-payload-builder | 针对 Jinja2、Twig、Freemarker 及另外六种引擎的模板注入检测阶梯。 |
| GraphQL 攻击构建器 | /graphql-attack-builder | 内省、建议枚举、别名重载和深度成本查询。 |
| 授权矩阵构建器 | /authz-matrix-builder | 构建角色与端点的访问控制矩阵,以及用于测试的请求集。 |
| 文件上传绕过方案 | /file-upload-bypass-plan | 为上传表单规划扩展名、MIME、magic-byte 和解析器混淆变体。 |
| Cookie 安全分析器 | /cookie-security-analyser | 解析 Set-Cookie 头,并评估标志、前缀、作用域和 SameSite 行为。 |
| HTTP 走私分析器 | /http-smuggling-analyser | 检测原始请求中的 Content-Length 与 Transfer-Encoding 冲突,并选择探测方式。 |
JWT 和 SAML 的检查、伪造与签名恢复。
| 工具 | 路由 | 功能说明 |
|---|---|---|
| JWT 解码器 | /jwt-decoder | 解码 header、payload 和签名;标记有风险的声明和算法不匹配。 |
| JWT 伪造器 | /jwt-forger | 使用 HS256、none 或攻击者提供的 RSA 密钥对测试令牌进行签名。 |
| Basic 认证与请求头构建器 | /basic-auth-header | 将用户名和密码编码为 Basic、Bearer 或 Digest 风格的请求头。 |
| SAML 断言解码器 | /saml-decoder | 解码 SAMLResponse,提取声明并识别未签名属性信任问题。 |
| OAuth 流程构建器 | /oauth-flow-builder | 组装 OAuth2/OIDC 流程,以及值得尝试的 redirect_uri 绕过变体。 |
| API 密钥模式检测器 | /api-key-pattern-detector | 扫描文本中的 AWS、GCP、Stripe、Slack 和 GitHub 密钥格式,并进行熵评分。 |
Payload 脚手架、提权和 AD 攻防技巧。
| 工具 | 路由 | 功能说明 |
|---|---|---|
| XXE payload 生成器 | /xxe-payload-generator | 为 XML 解析器测试生成带内、OAST 和文件读取 XML 实体。 |
| 反序列化 payload 构建器 | /deserialization-payload-builder | 为 Java、PHP、Python 和 .NET 构建 gadget 链和标记 payload。 |
| MSFvenom 命令构建器 | /msfvenom-builder | 为选定的 payload、LHOST、LPORT 和输出格式组合 msfvenom 命令行。 |
| Linux 提权检查清单 | /linux-privesc-checklist | 按优先级排列的枚举检查清单,附带发现每个漏洞的命令。 |
| Active Directory 攻击计划 | /ad-attack-plan | 将域环境态势映射到下一步的凭据、委派或 ACL 操作。 |
| Nuclei 模板生成器 | /nuclei-template-generator | 根据请求、匹配器类型和严重级别起草 YAML 模板。 |
| 字典变异器(hashcat 规则) | /wordlist-mutator | 应用或生成 hashcat 规则链,并预览生成的变异结果。 |
| CVE PoC 脚手架 | /cve-poc-scaffolder | 搭建可复现的概念验证,包含断言、证据清单和披露说明。 |
| Linux capability 探索器 | /linux-capability-explorer | 将 SUID 二进制文件和文件 capability 与已知提权路径进行匹配。 |
| Windows 提权检查清单 | /windows-privesc-checklist | 逐项执行 Windows 提权检查,附带每项检查的命令和判断依据。 |
| C2 配置文件构建器 | /c2-profile-builder | 组合可塑形 C2 配置文件,包含 URI、请求头、抖动和分阶段加载块。 |
哈希识别、破解计划和凭据生成。