自托管的 OSINT 平台。输入域名、IP、邮箱、电话或用户名,26 个模块并行运行:WHOIS、DNS、威胁情报、数据泄露、用户名搜索。一个仪表盘、一个暴露评分、一个实体关系图,以及 HTML 和 PDF 报告。
自托管的 OSINT 平台,包含 26 个模块、OPSEC 评分、AI 摘要以及实时 Web 仪表盘。
扫描域名、IP、邮箱、电话或用户名,几秒内即可获得 WHOIS、DNS、威胁情报、泄露数据、用户名搜索、暗网镜像、OPSEC 评分、实体关系图以及 HTML/PDF 报告。
在线演示 · Docker 快速开始 · 配置 · 架构 · 安全 · 更新日志 · 常见问题



在线演示上的 AI 分析可能会很慢。 演示服务器位于所有托管 LLM 提供商都会封锁的地区,因此其 AI 调用在到达模型之前会通过代理转发。它能正常工作,只是比普通实例慢一些,所以请给摘要留出一分钟时间。使用你自己的提供商的自托管实例会以全速响应。参见常见问题。
我的另一个项目: Claude Security Skills,为 Claude Code 提供的八个安全技能,也可在 CI 中运行。它以 GitHub Action 的形式在 CI 中运行,
uses: NovaCode37/claude-security-skills@v1,可将密钥扫描和 Python SAST 发现结果定位到你拉取请求的确切行;1.4.0 新增了go.mod支持,并能捕获没有超时的 HTTP 调用。仅使用标准库,无需安装任何东西。
为什么选择 PRISM? • 概述 • 对比 • 使用场景 • 功能 • 截图 • 快速开始 • 配置 • API • 项目结构 • 运行测试 • CI/CD • 路线图 • Star 历史 • 法律声明 • 支持项目 • 贡献 • 致谢 • 许可证
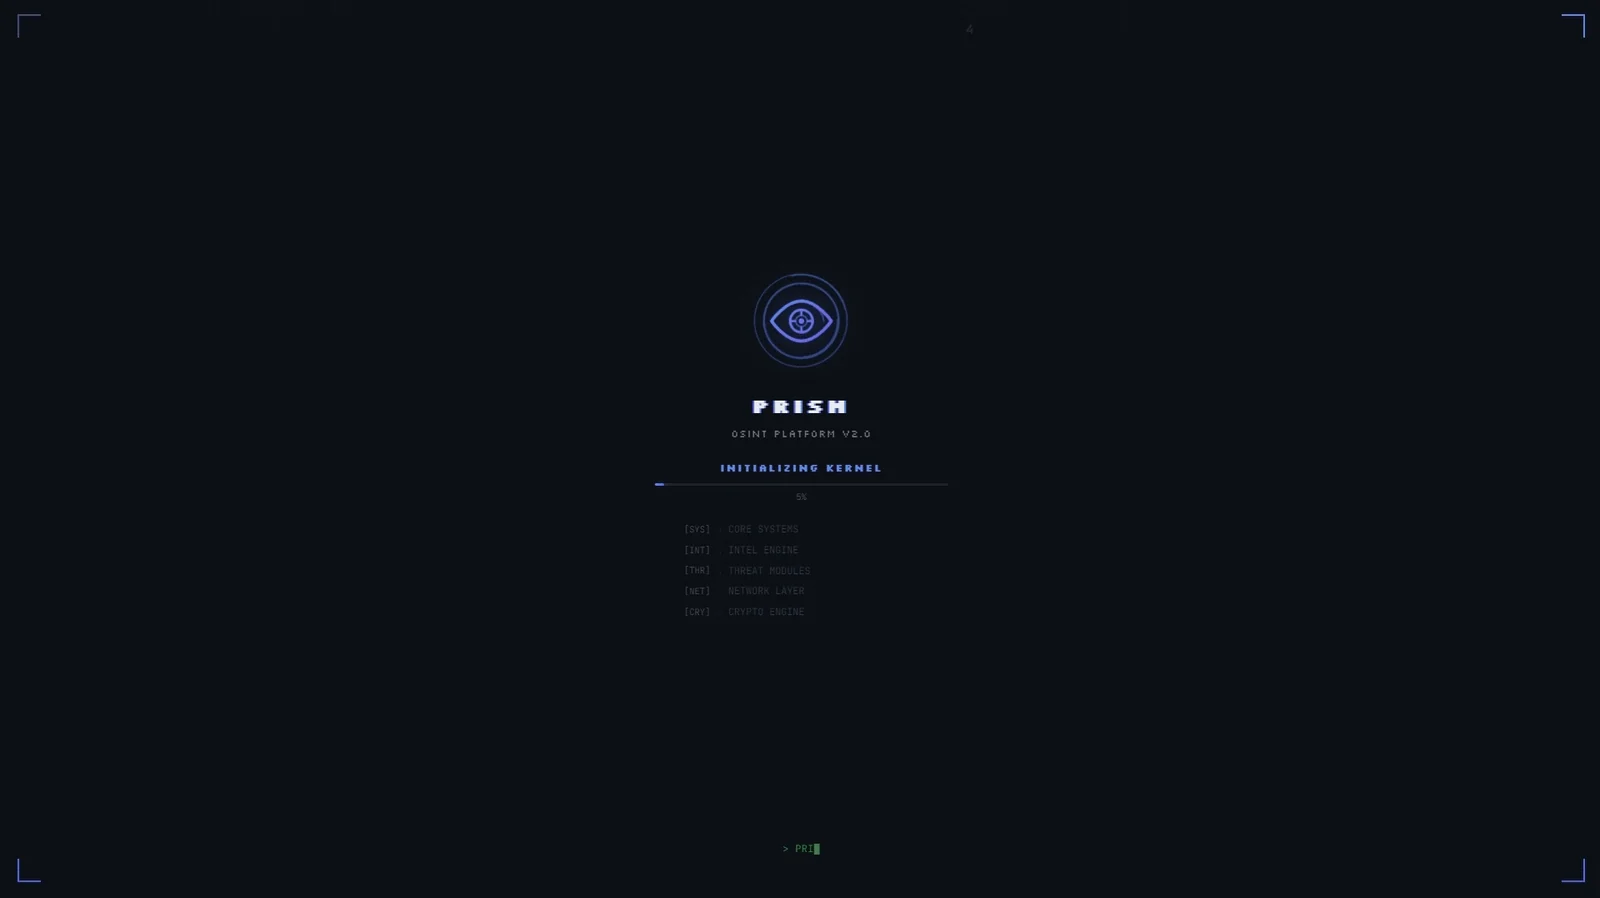
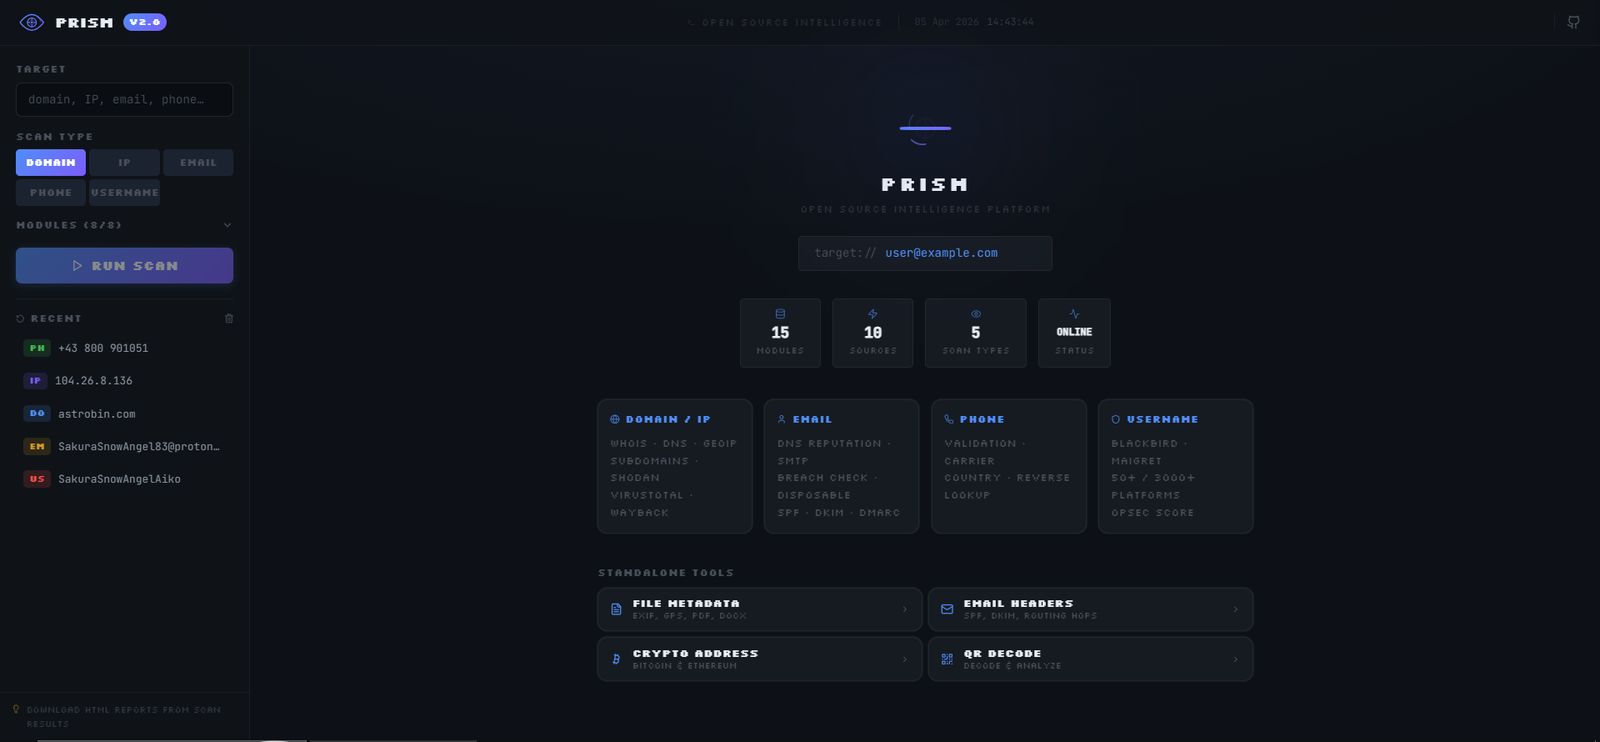
python cli.py scan example.com --json 无界面运行扫描,用 python cli.py watchlist add example.com --interval 6 管理定时重扫,并用 python cli.py modules 查看 -m 接受哪些模块以及哪些模块缺少 API 密钥X-API-Key / Bearer),不在查询字符串中携带密钥,严格 CORS,按主体隔离扫描docker run ghcr.io/novacode37/prism-platform,无需构建(amd64 和 arm64)modules/ 中新增一个文件PRISM 查询 20 多个外部来源,并将返回结果集中到一处。目标可以是域名、IP、邮箱、电话号码或用户名。结果到达时即落入仪表盘,并附带关系图、GeoIP 地图、暴露评分以及 HTML 或 PDF 导出。
技术栈:
flowchart LR
    U[User / Browser] -->|HTTPS + X-API-Key| FE[Next.js 15 Dashboard]
    FE -->|REST + WebSocket| API[FastAPI Backend]
    API --> SCH[Scan Orchestrator<br/>asyncio + queues]
    SCH --> MOD[26 OSINT Modules]
    MOD --> EXT[(External APIs<br/>Shodan / VT / Censys<br/>crt.sh / Wayback / etc.)]
    SCH --> CACHE[(Module Cache<br/>TTL JSON)]
    SCH --> STORE[(Scan Storage<br/>per-principal)]
    SCH --> WH[Webhook Dispatcher<br/>HMAC + SSRF guard]
    API --> AI[AI Summary / Chat<br/>OpenRouter / Groq]
    API --> RPT[Report Generator<br/>HTML + xhtml2pdf]
SpiderFoot、theHarvester、Recon-ng 和 Maltego 都覆盖了 PRISM 所涉及的领域,其中一些做得更好。theHarvester 和 Recon-ng 是 CLI 工具,便于编写脚本。SpiderFoot 的模块多得多。Maltego 的图谱工作则是另一个层次。
PRISM 做了那些工具通常不做的事:扫描运行时结果会实时流入浏览器,所有功能都在一个容器中,无需任何密钥即可开始使用,扫描结束时还会生成一份可以交给非分析人员的报告。如果你追求深度并且已经习惯在终端中工作,SpiderFoot 或 Recon-ng 可能是更好的工具。如果你想把某个东西指向一个域名然后读取答案,那么这就是为此而构建的。
| 模块 | 描述 | API 密钥 |
|---|---|---|
| WHOIS | 域名注册、注册商、日期 | 无 |
| DNS | A、MX、NS、TXT、CNAME、SOA 记录 | 无 |
| 证书透明度 | 通过 crt.sh 发现子域名 | 无 |
| Wayback Machine | 历史快照、敏感 URL 模式 | 无 |
| GeoIP | IP 地理位置、ASN、时区 | ipinfo.io |
| Shodan | 开放端口、服务、已知 CVE;回退到无密钥的 InternetDB 数据集 | Shodan(可选) |
| Censys | 主机服务、ASN、证书 → 子域名发现 | Censys |
| VirusTotal | 域名/IP 信誉、恶意软件检测 | VirusTotal |
| AbuseIPDB | IP 滥用置信度评分 | AbuseIPDB |
| 暗网检查器 | 通过 Ahmia 的 .onion 镜像 | 无 |
| 信息窃取者暴露 | 被携带目标凭据的窃取者感染的机器(可选加入) | Hudson Rock |
| 域名暴露 | 年度暴露趋势、恶意软件家族、受影响服务(可选加入) | Lunar |
| 网站分析器 | 技术栈、电子邮件、社交链接、元数据 | 无 |
| 电子邮件信誉 | 基于 DNS 的电子邮件信誉(MX、SPF、DMARC、一次性检查) | 无 |
| SMTP 验证 | 通过 SMTP 握手检查邮箱是否存在 | 无 |
| 泄露检查 | 电子邮件泄露/凭据泄漏查询 | Leak-Lookup |
| Blackbird | 在 50+ 平台上的用户名存在性(异步) | 无 |
| Maigret | 在 3000+ 网站上的深度用户名搜索(未捆绑在 Docker 镜像中) | 无 |
| Telegram 查询 | 通过 Bot API + 抓取进行用户名/ID 查询 | Telegram |
| 电话 / HLR | 号码验证、运营商、国家、反向查询 | Numverify |
| 电子邮件标头 | SPF/DKIM/DMARC 分析、路由跳数、欺骗检测 | 无 |
| 文件元数据 | EXIF、GPS 坐标、PDF/DOCX 属性 | 无 |
| OPSEC 评分 | 聚合的 0-100 暴露风险评分 | 无 |
| 实体图 | 交互式节点关系可视化 | 无 |
| HTML / PDF 报告 | 自包含的样式化报告(HTML + xhtml2pdf),本地化 EN/RU/DE | 无 |
| AI 摘要 | 通过 LLM 生成自然语言发现摘要 | OpenRouter / Groq |
| Webhook 回调 | 扫描完成时发送 HMAC 签名的 POST(SSRF 防护) | 无 |
除非你设置 HUDSONROCK_ENABLED 或 LUNAR_ENABLED,否则信息窃取者暴露和域名暴露是关闭的。两者都会查询第三方,因此默认安装不会向它们发送任何内容。Lunar 在首次请求时构建报告并缓存一个月,因此尚未被查询过的域名会以 GENERATING_REPORT 返回为跳过。报告准备好后再次扫描它。
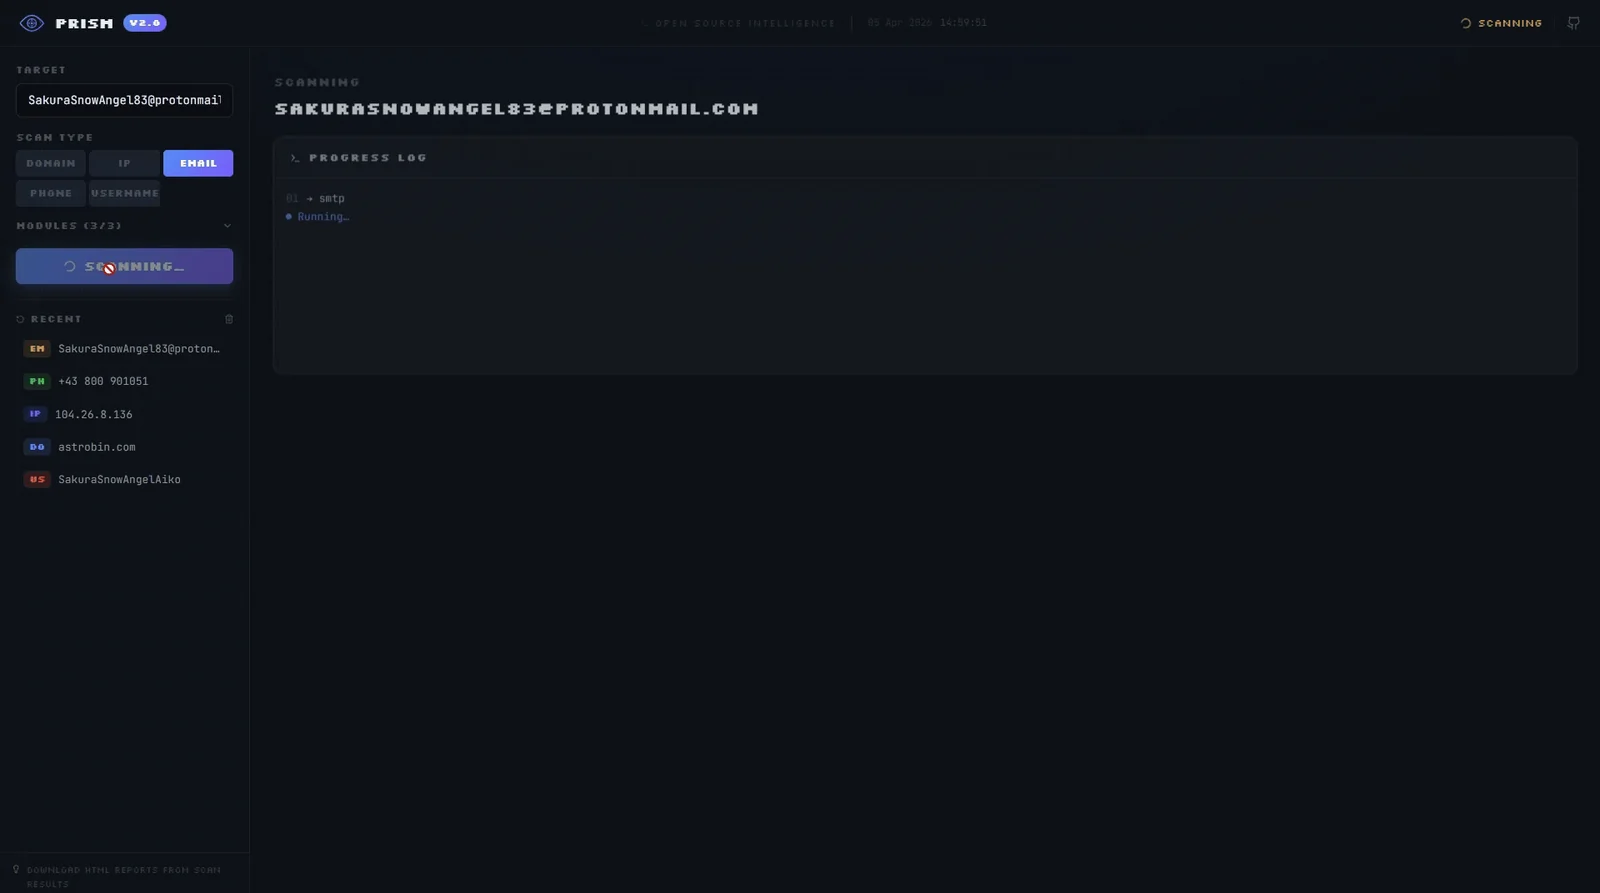
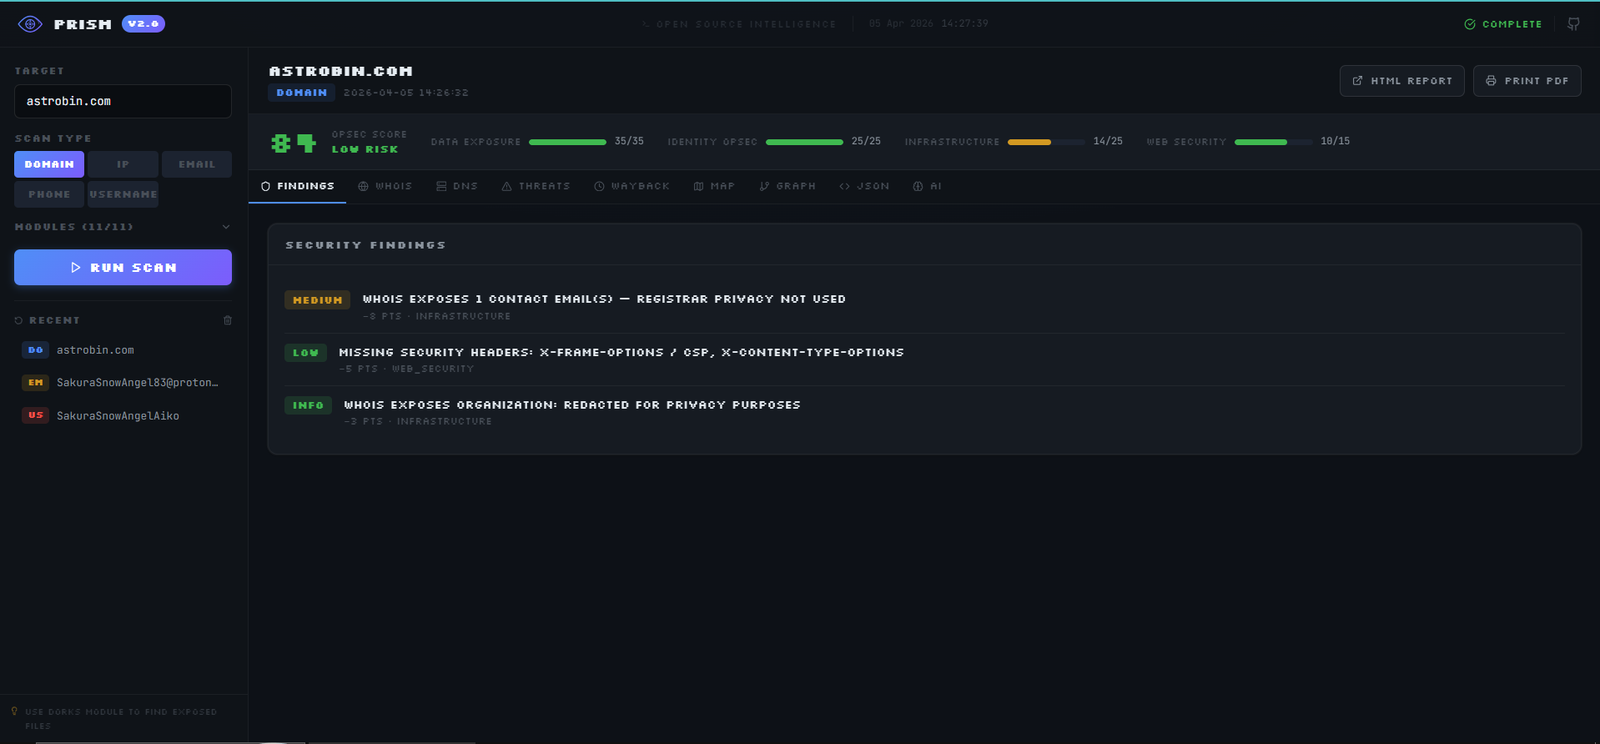
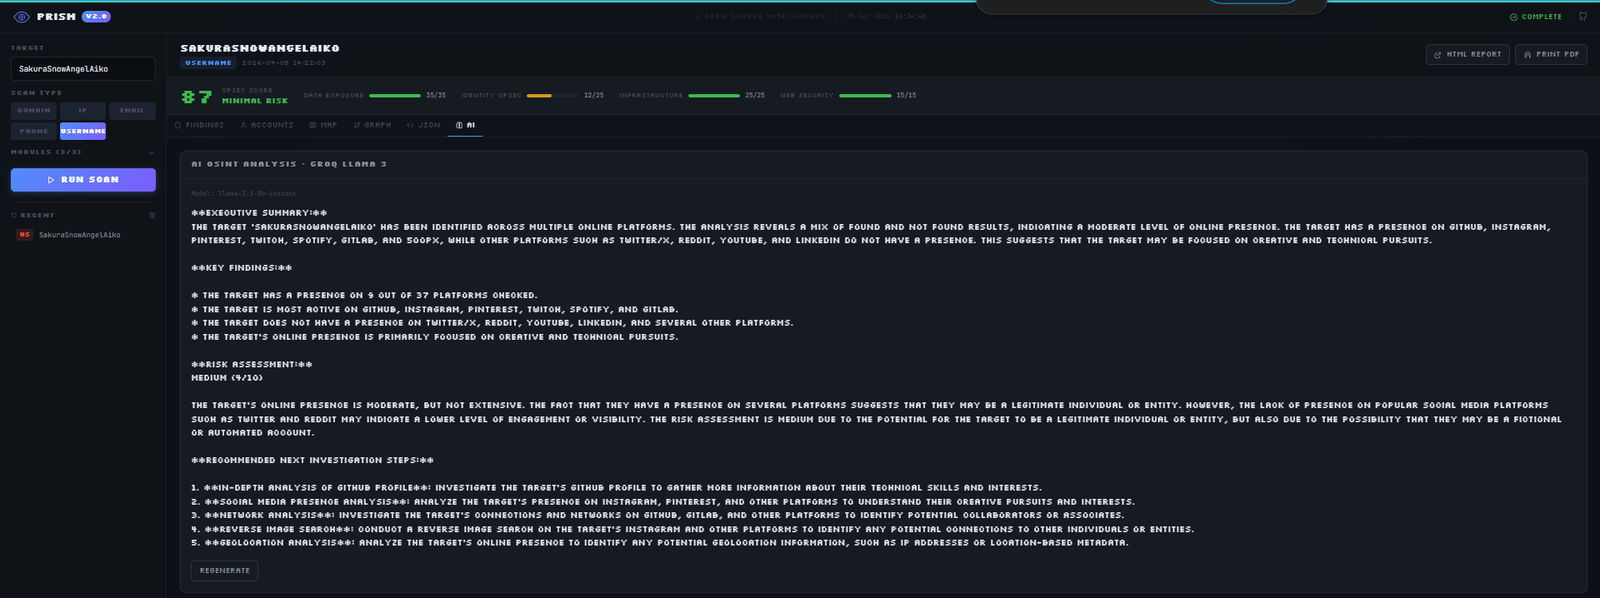
右键点击任意域名、邮箱、用户名或 IP,完整扫描即可在弹窗中运行。无需切换标签页,无需复制粘贴。









