 novacode1337/sakuraosinttryhackme-completed
TryHackMe Sakura OSINT 房间的完整演练,涵盖 SVG 元数据提取、用户名关联追踪、PGP 密钥分析、Etherscan 钱包追踪、WiGLE WiFi 地理定位以及基于图像的旅行路线重建。

平台: TryHackMe 房间: Sakura 类别: OSINT 难度: 中等 作者开发的工具: PRISM,一个开源情报平台(即将推出)
OSINT Dojo 最近遭受了一次网络攻击。在取证分析过程中,管理员恢复了攻击者留下的一张图片。本次调查需要在五个任务中运用一系列开源情报技术(源代码检查、用户名枚举、加密货币追踪、社交媒体画像和地理位置定位),以全面识别威胁行为者并确定其实际位置。
调查从 OSINT Dojo 网站上托管的一个 SVG 图像文件开始。乍看之下,图片上只写着“You've Been Pwned!”,并没有提供明显的线索。
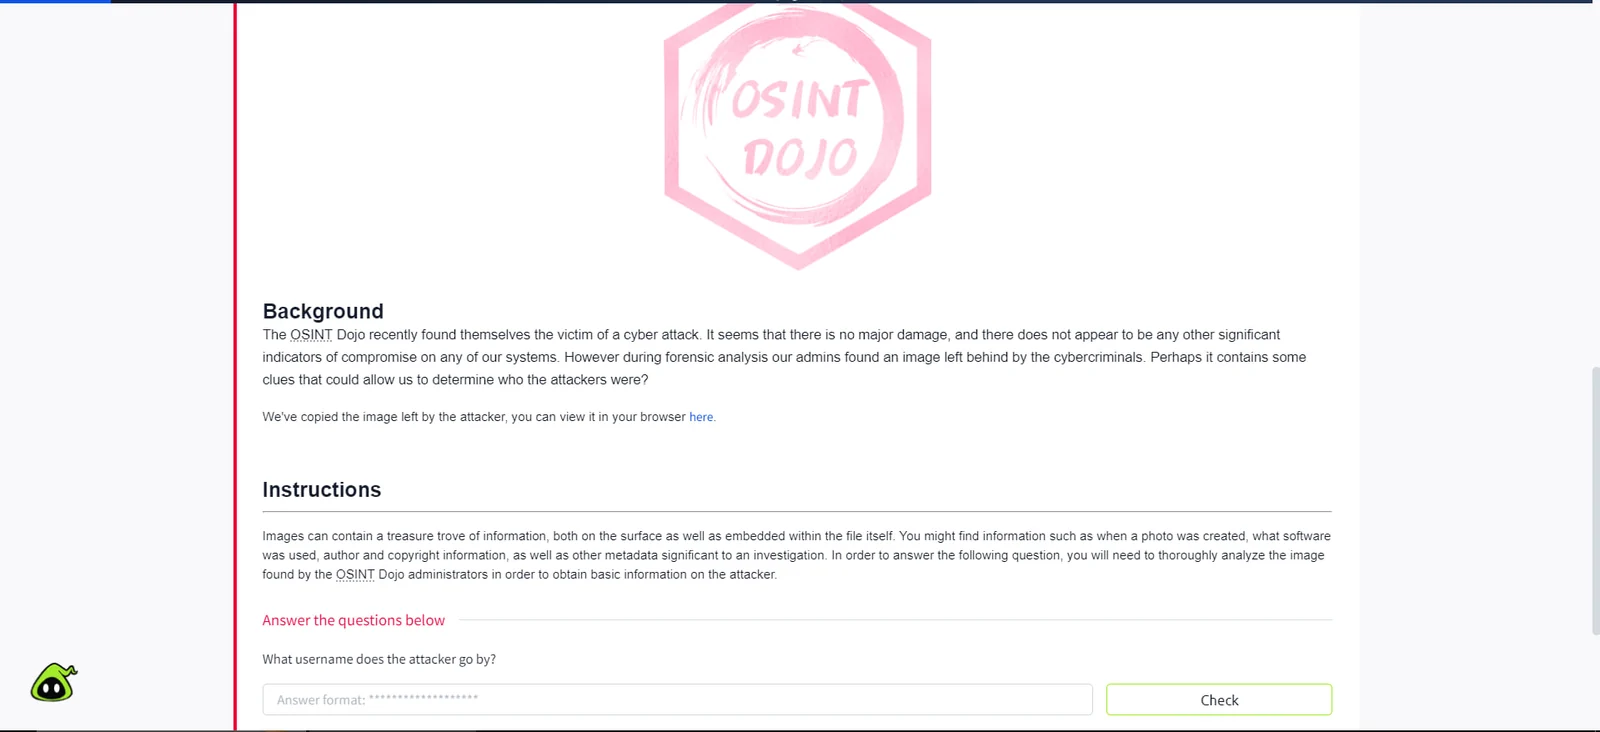
由于该文件是 SVG(一种基于 XML 的矢量格式),因此可以将其作为纯文本读取。在浏览器中右键单击图片并选择“查看页面源代码”,即可打开原始标记。
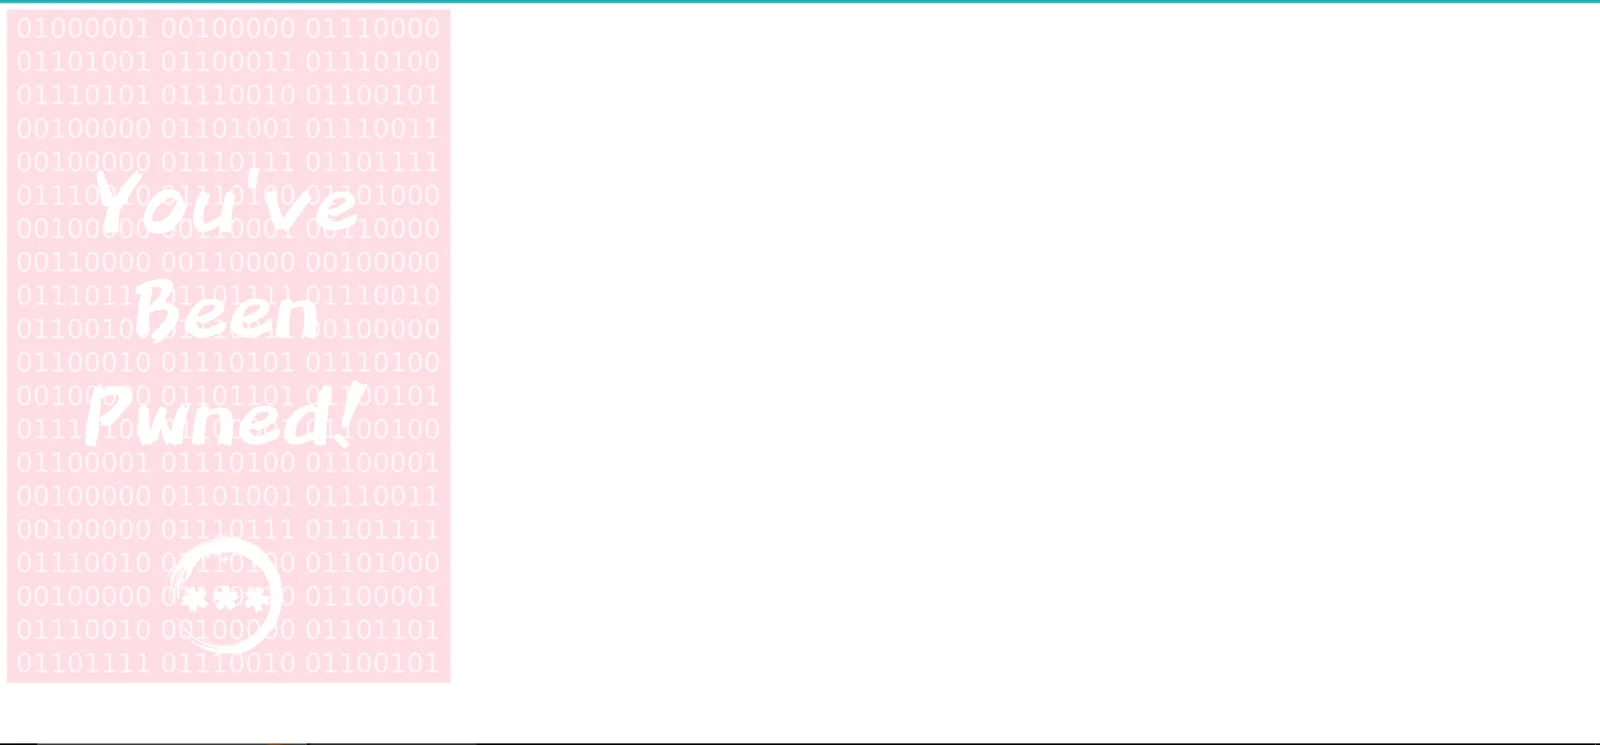 在浏览器中显示的 SVG 图像,表面上没有可见线索
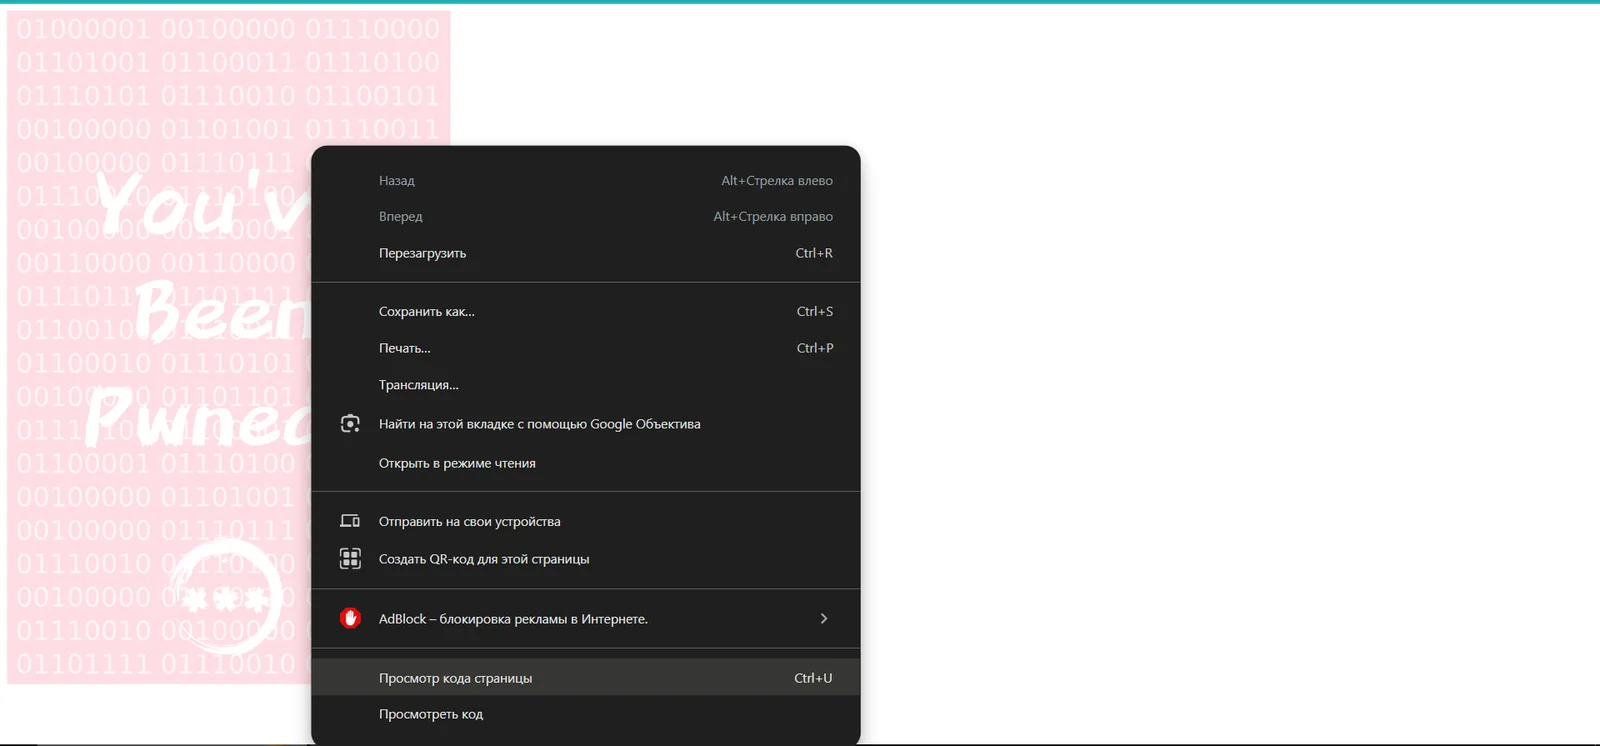 右键单击页面并选择“Просмотр кода страницы”(查看页面源代码)以检查 SVG 标记
在源代码中,inkscape:export-filename 属性包含了攻击者的 Linux 主目录路径,直接暴露了其用户名。
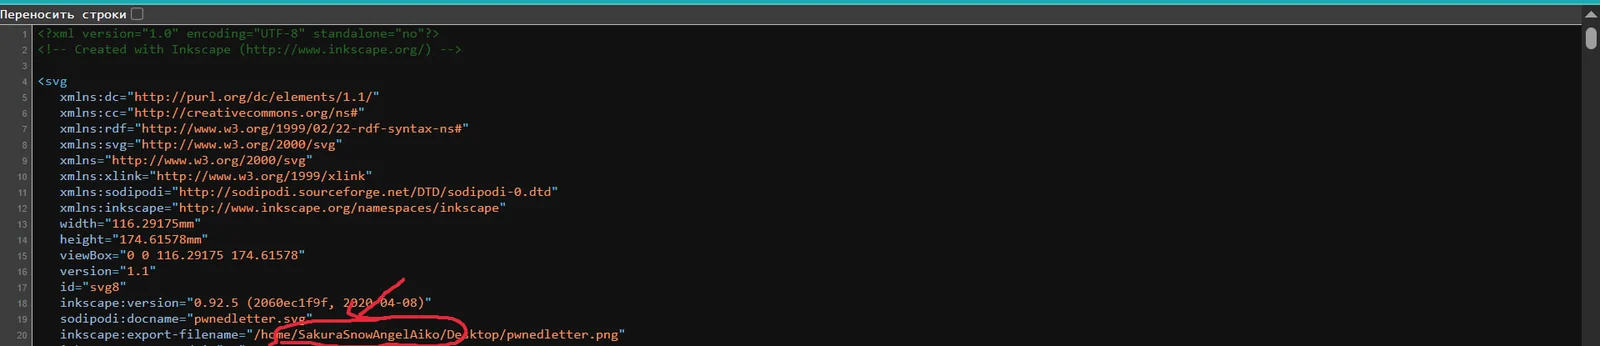 SVG 源代码揭示了导出路径:
/home/SakuraSnowAngelAiko/Desktop/pwnedletter.png,用户名以红色高亮显示
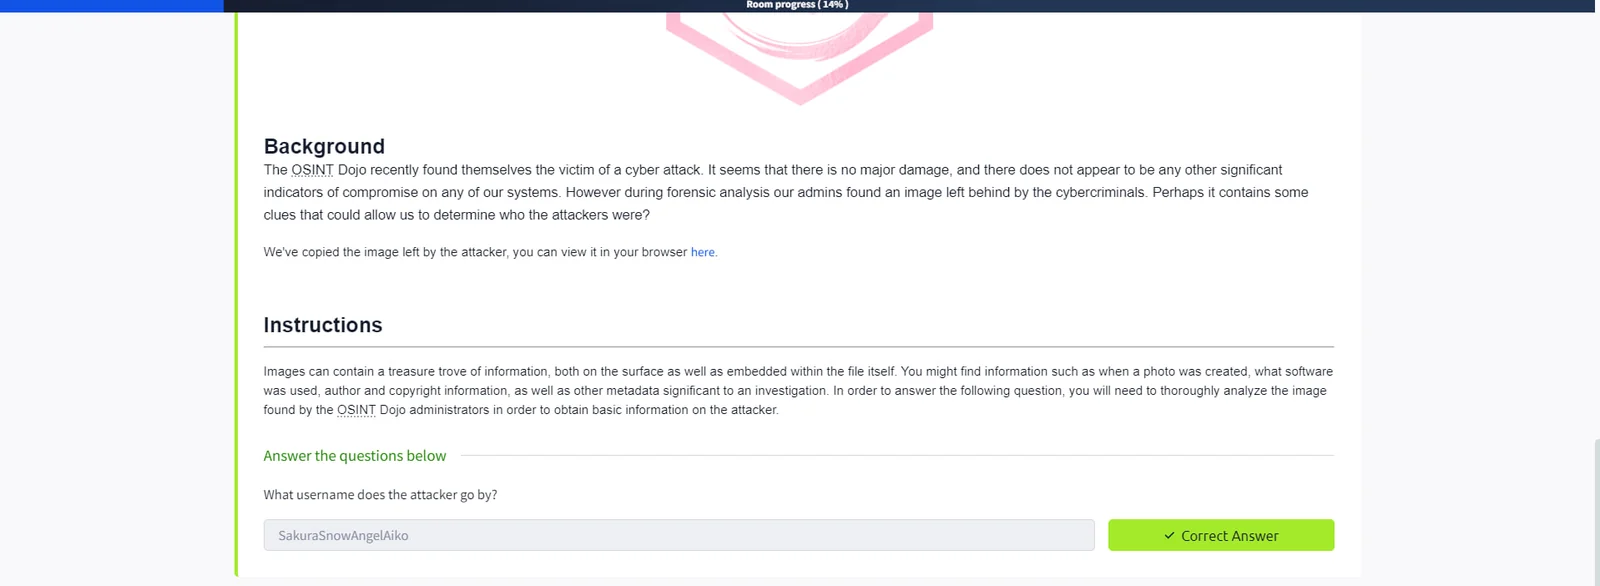
SakuraSnowAngelAiko
攻击者在多个平台上重复使用了同一个用户名,因此交叉比对非常直接。用户名 SakuraSnowAngelAiko 被提交到 PRISM 的 Username Search 模块,PRISM 是作者开发的一个 OSINT 平台。
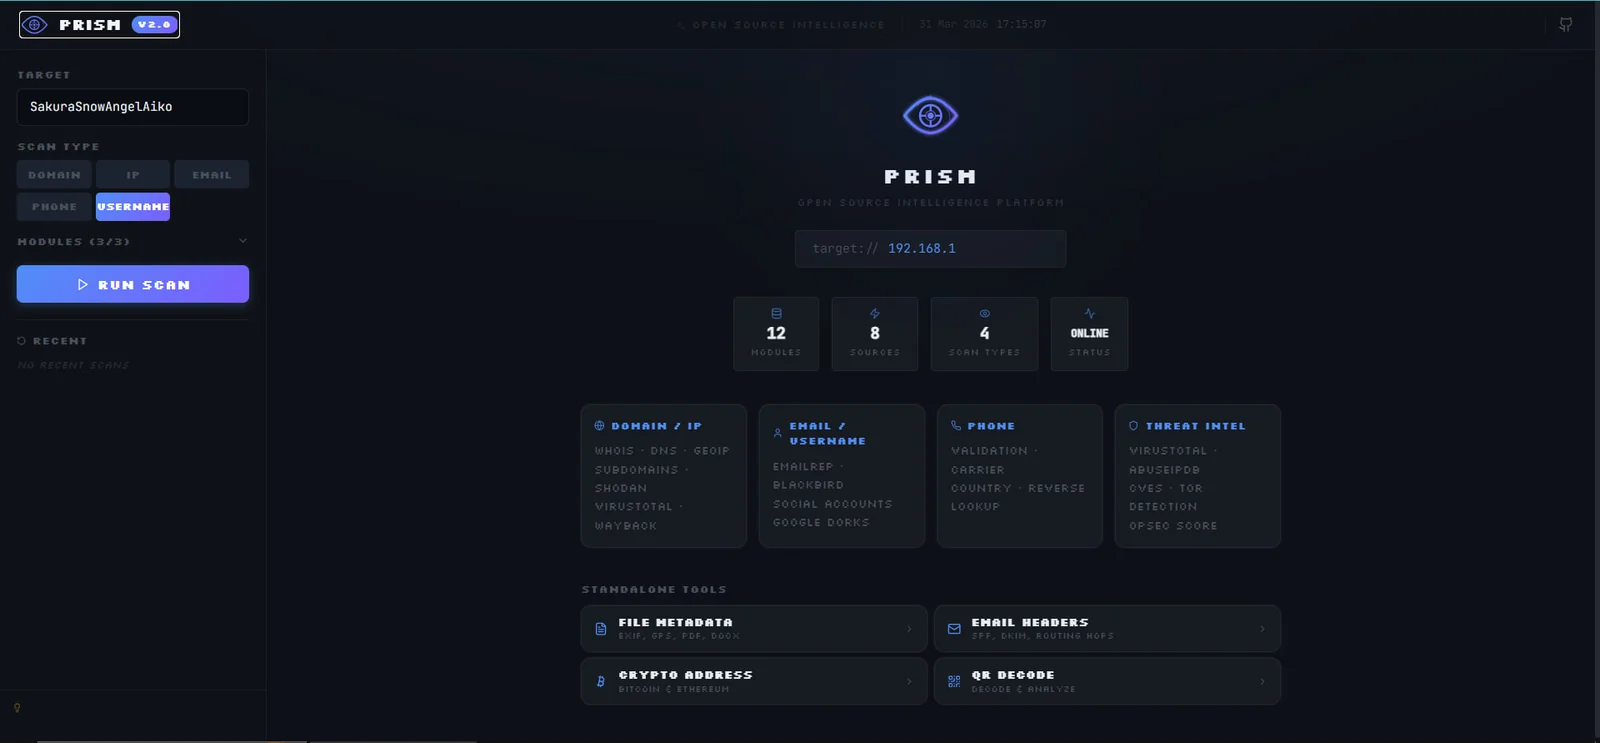 PRISM 仪表盘,12 个模块,8 个数据源,4 种扫描类型。本任务选择了 Username 扫描类型
PRISM 的自动化扫描返回了 GitHub、Instagram、Twitch、Pinterest、Spotify、500px、Imgur、HackerRank、Kaggle、Trello 和 Duolingo 上的活跃账户,全部关联到同一个用户名。
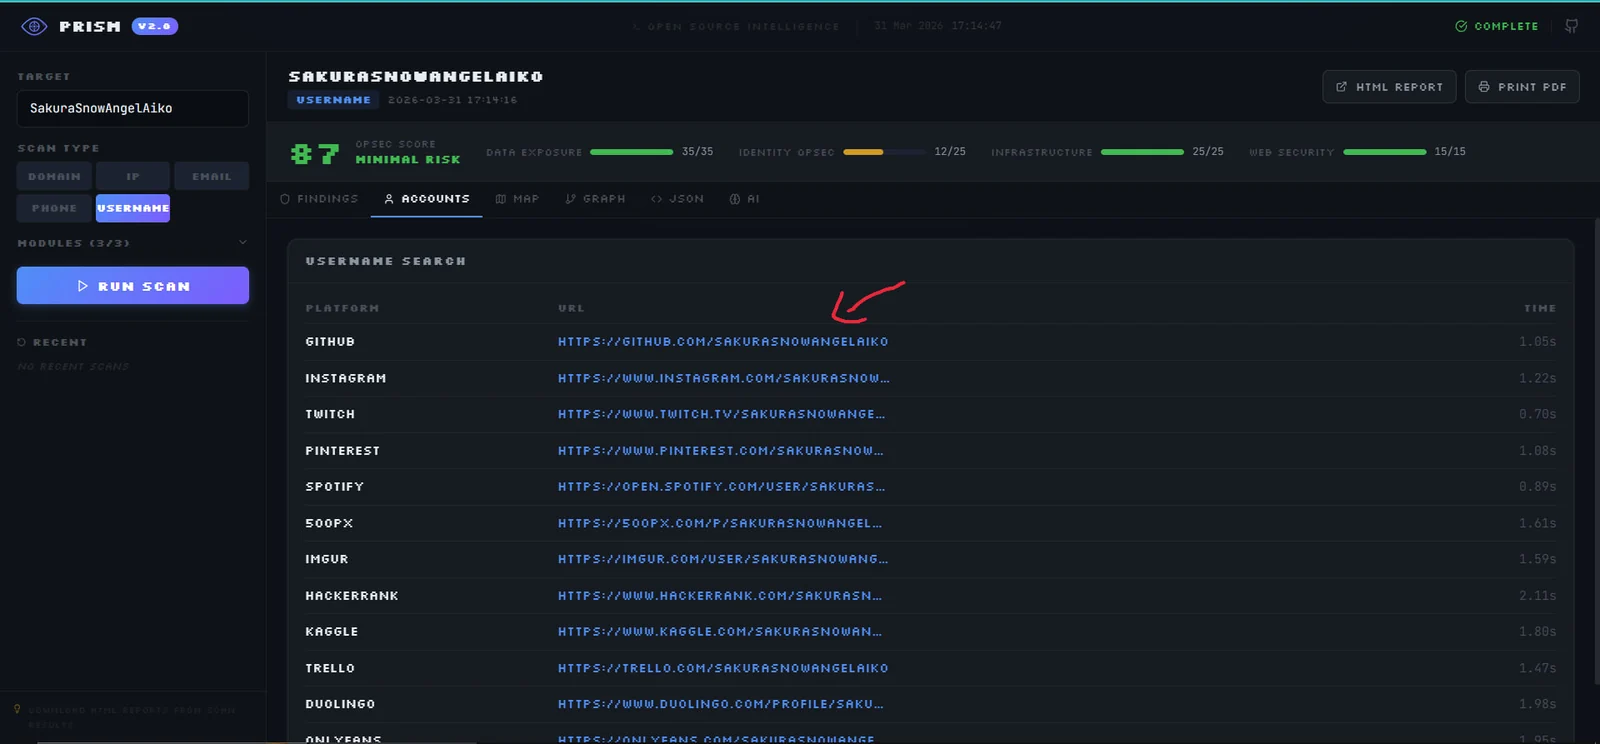 PRISM Username Search 结果,绿色箭头标出了最相关的线索:GitHub 个人资料
该 GitHub 账户包含一个带有 PGP 公钥的仓库。解码该密钥后,暴露了攻击者的电子邮件地址。
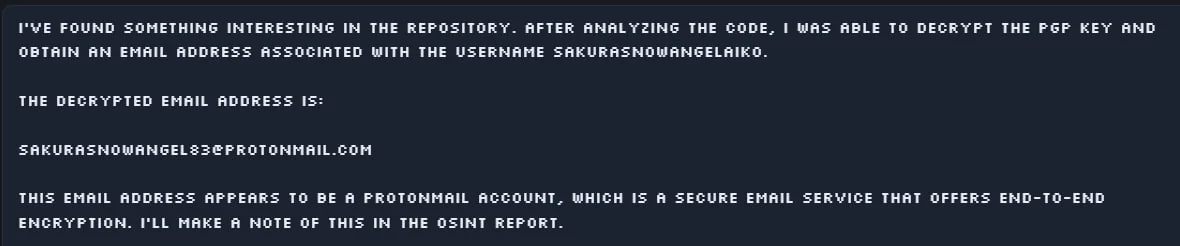 解密后的 PGP 密钥输出:从密钥数据块中提取出电子邮件 [email protected]
对该用户名进行 Google 搜索还发现了一个联系人聚合网站,其中列出了攻击者的真实姓名。
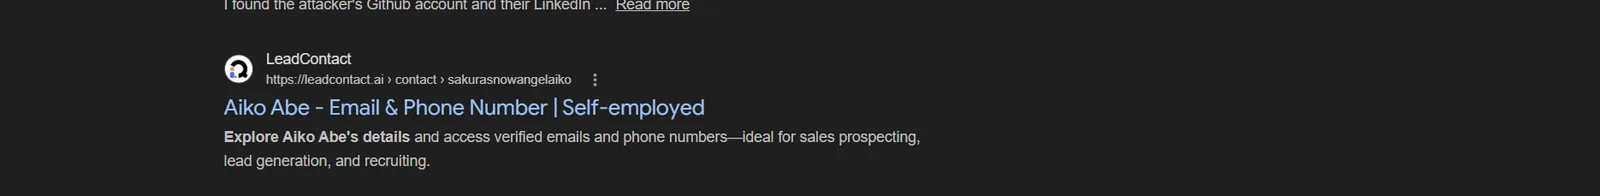 LeadContact 搜索结果确认了身份:Aiko Abe,自雇人士
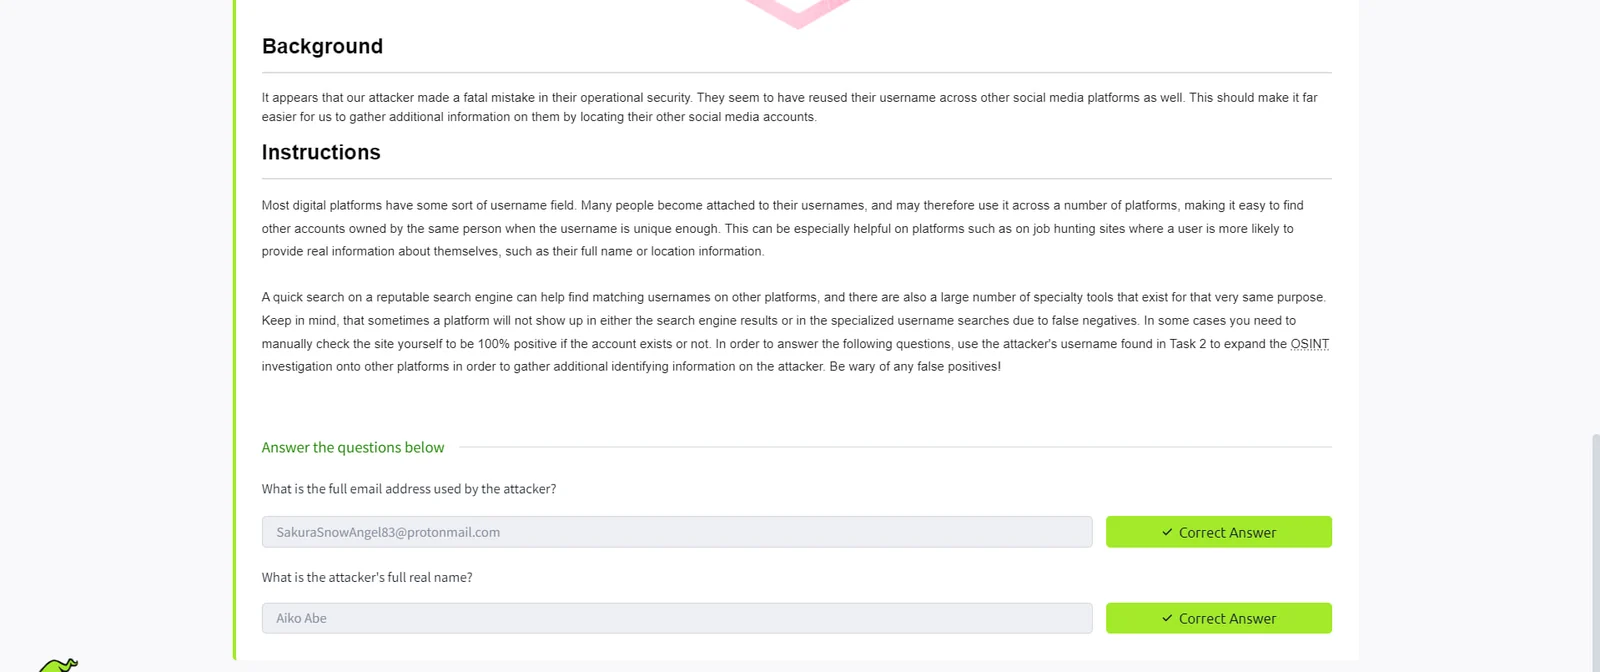
[email protected]
Aiko Abe
该任务要求追踪攻击者的加密货币活动。提示信息表明,相关信息位于攻击者的 GitHub 账户中,具体来说,是可能已被修改或删除的内容。
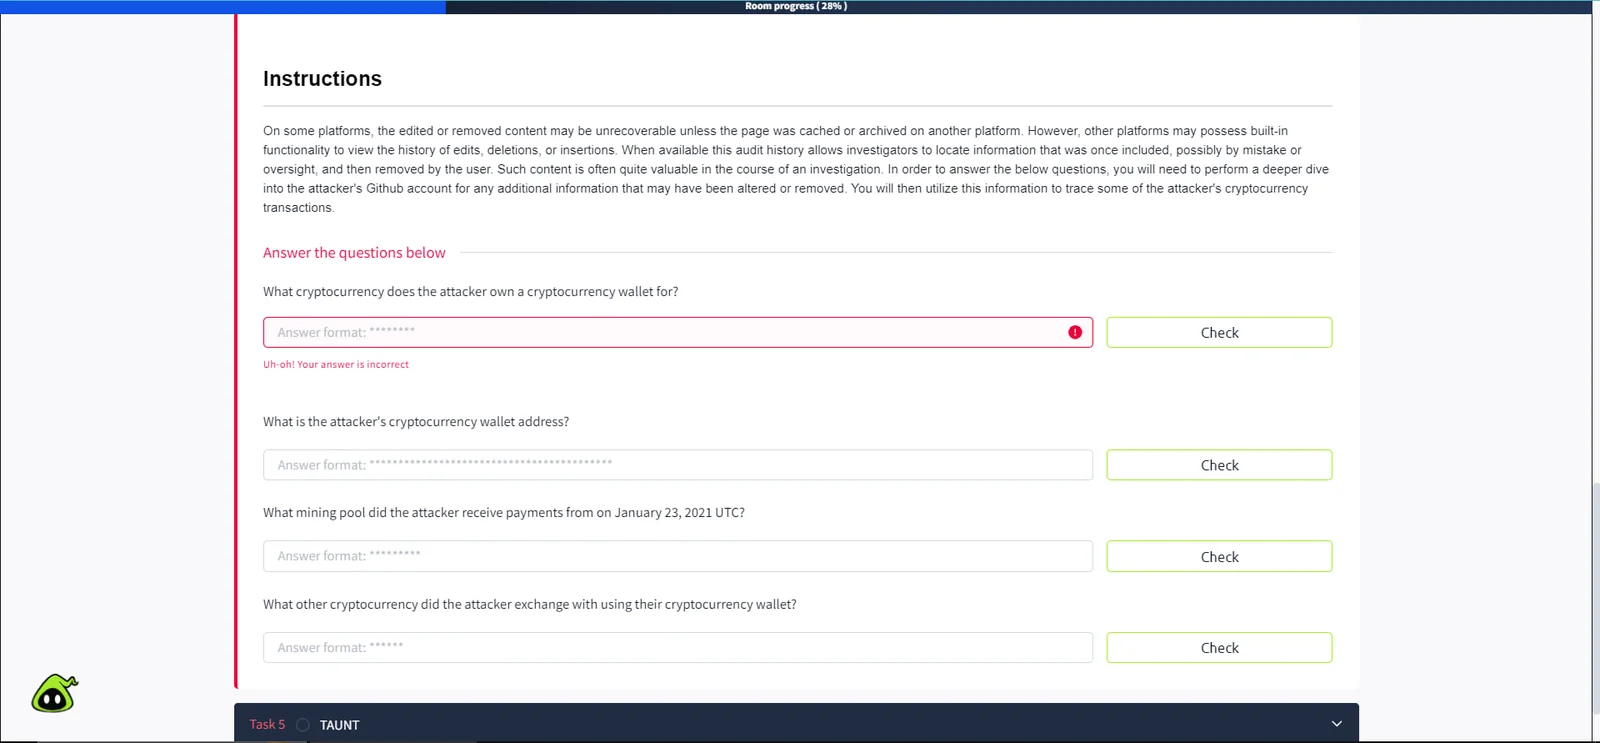
检查 GitHub 个人资料后发现一个名为 "ETH" 的仓库,其中包含一个名为 miningscript 的文件和两次提交。查看提交差异后,发现了一个 stratum 挖矿 URL,这是攻击者在更新之前意外推送的。
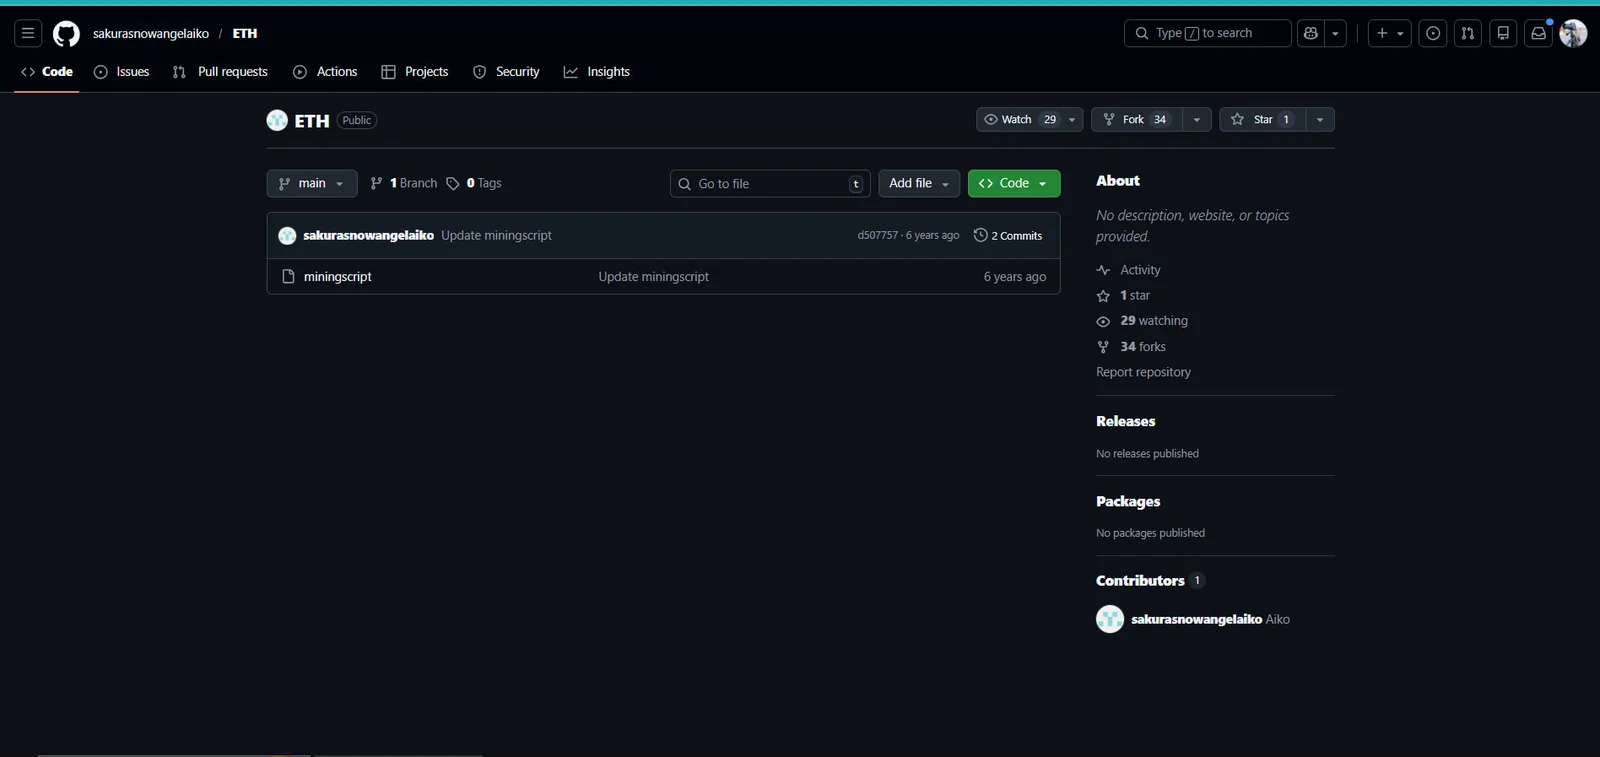 攻击者的 GitHub 仓库
sakurasnowangelaiko/ETH,miningscript 文件上有 2 次提交
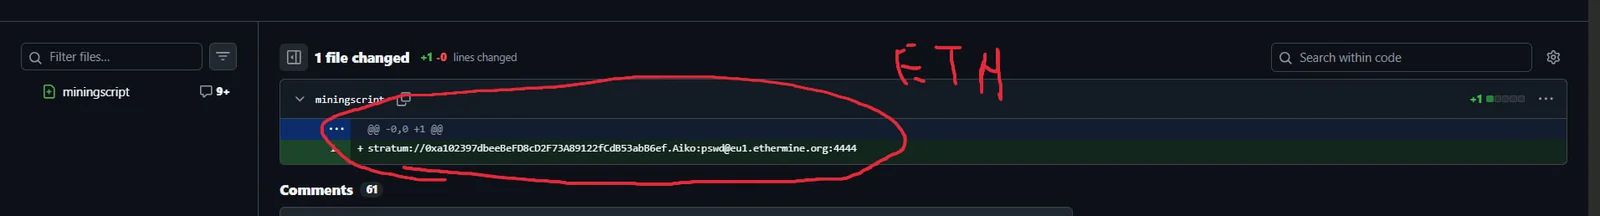 第一次提交的差异揭示了完整的挖矿配置:
stratum://0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef.Aiko:[email protected]:4444,用红色圈出
该 stratum URL 包含三条关键情报:以太坊钱包地址、矿池(Ethermine)和用户名。将钱包地址提交到 Etherscan 后确认了区块链并揭示了交易历史。
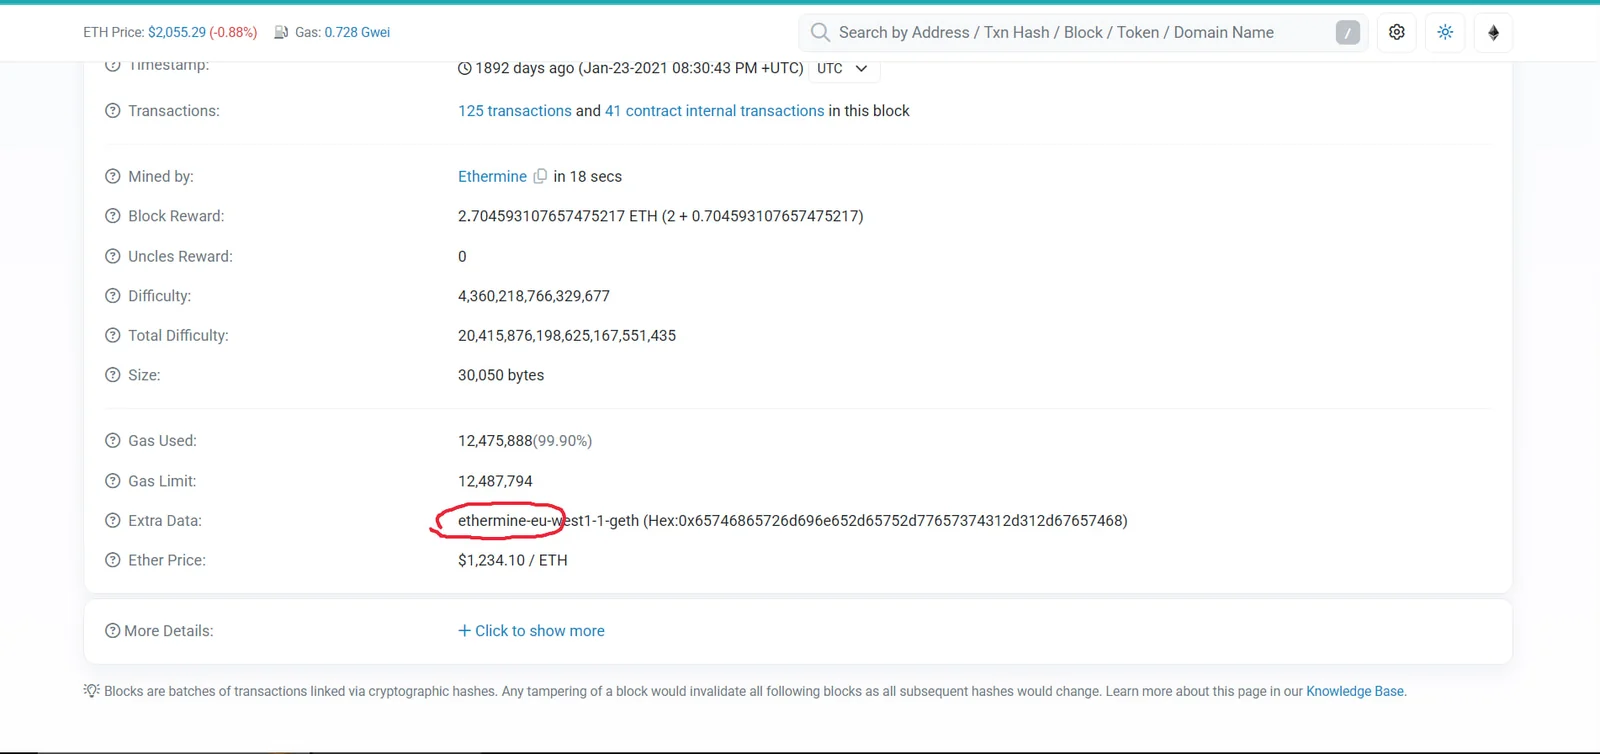 Etherscan 区块详情,"Mined by: Ethermine" 确认了矿池。Extra Data 字段显示
ethermine-eu-west1-1-geth(已圈出)
在 Etherscan 上浏览该钱包的交易历史,发现了一笔涉及 Tether 稳定币的出站转账。
 Etherscan 交易日志,一笔从攻击者钱包转出、标记为 "Tether: USDT Stablecoin" 的出站转账
该钱包地址还通过 PRISM 的 Crypto Address Lookup 模块进行了验证。
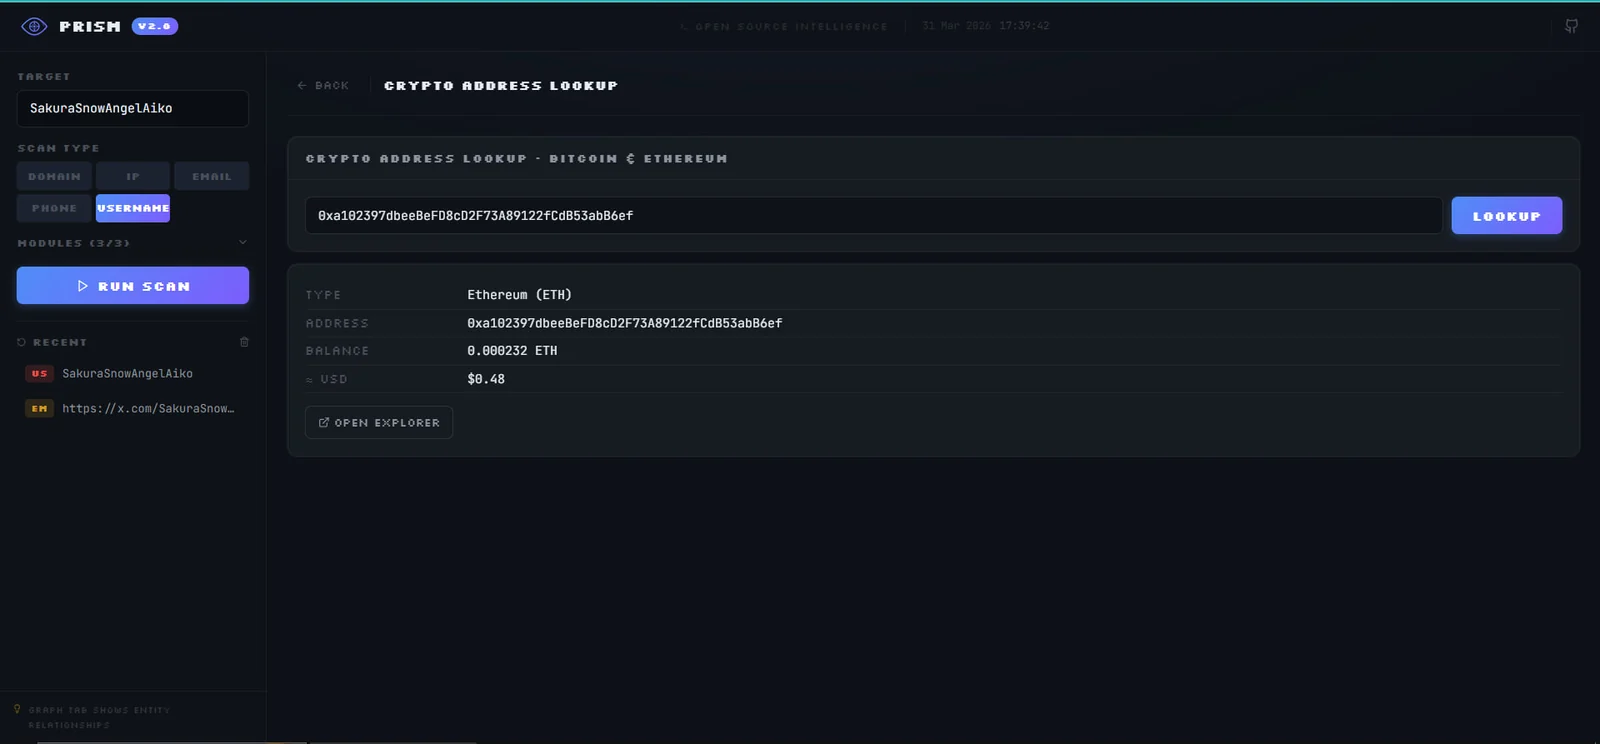 PRISM Crypto Address Lookup,确认类型为以太坊(ETH),余额为 0.000232 ETH($0.48)
Ethereum
0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef
Ethermine
Tether
攻击者使用与之前追踪的不同的账号,通过 Twitter 嘲讽 OSINT Dojo。使用 allintext: 运算符对已知别名进行 Google 搜索,即可发现这个新账号。
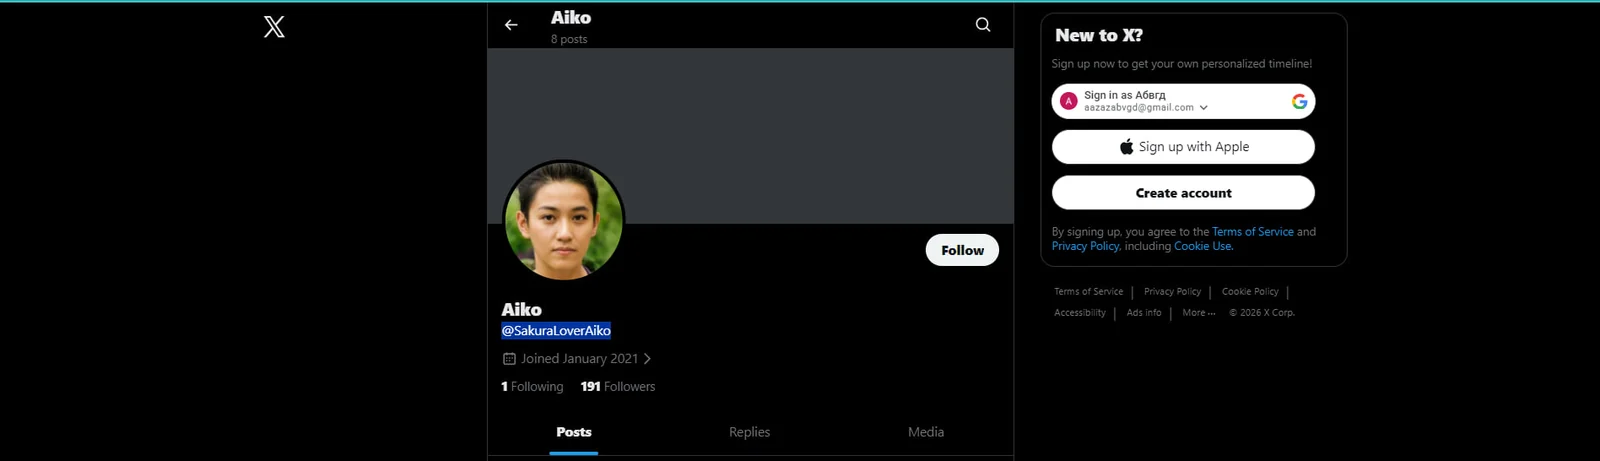 攻击者的 Twitter/X 个人资料:Aiko @SakuraLoverAiko,2021 年 1 月加入,1 个关注,191 个粉丝
攻击者的推文提到了保存的 WiFi 凭据,其中包括其家庭网络的 SSID:DK1F-G。将此 SSID 提交至 WiGLE.net 后,返回一条包含完整 BSSID 的匹配记录。
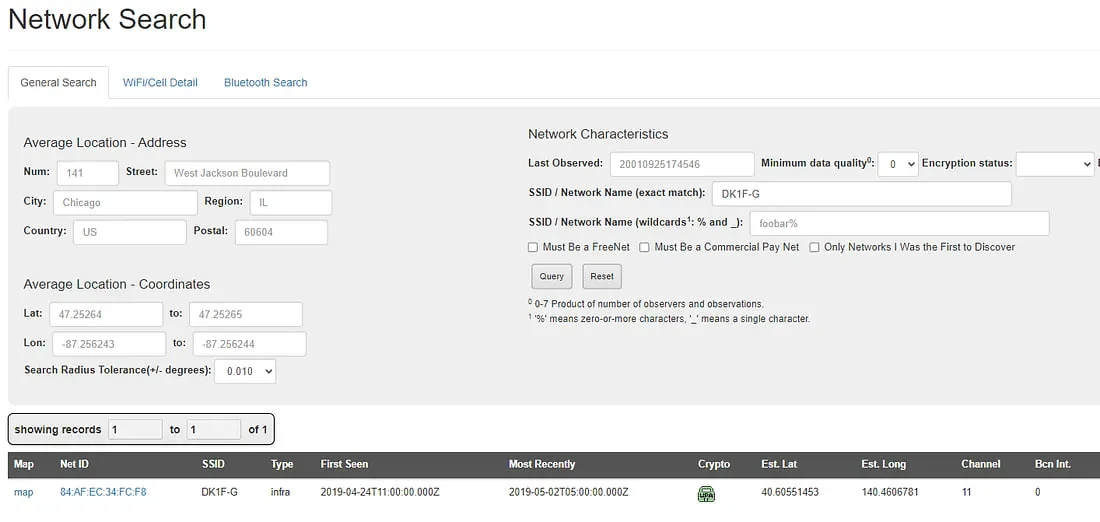 WiGLE 网络搜索,SSID "DK1F-G" 解析为 Net ID 84:AF:EC:34:FC:F8,首次发现于 2019-04-24
SakuraLoverAiko
84:af:ec:34:fc:f8







