#1

 gmh5225/logineo-scraper
用于从 Logineo 实例中抓取个人信息的快速脚本
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
# CVE-2024-3400(PAN-OS 命令注入)调查与修复的 SOC 分析师分步演练 涵盖检测、日志分析、威胁情报、遏制和修复,并附有取证工件和入侵指标(IOC)。

 drskelebones/go-sherlock
高性能用户名搜索引擎,使用 Go 编写。可扫描数百个社交网络和网站,以发现与指定用户名关联的账户,在准确性和速度上均优于原始 Sherlock。
 shadowguardai/ti-a-ti-cveexploitchecker
判断给定 CVE 是否存在公开漏洞利用。使用 exploit-db 或 NVD 等 API 来识别
 gmh5225/disclosure-check
用于识别针对某个软件包/项目私下披露安全漏洞的最佳机制的工具。
 sh1katagana1/threatintelligence
一个涵盖所有网络威胁情报的仓库
 spiralbl0ck/cve-2024-31320-
利用 CVE-2024-31320 和蓝牙获取被攻击设备的地理位置
 randomrobbiebf/elastic-search-email-extractor
搜索 Elasticsearch 数据库中的电子邮件地址
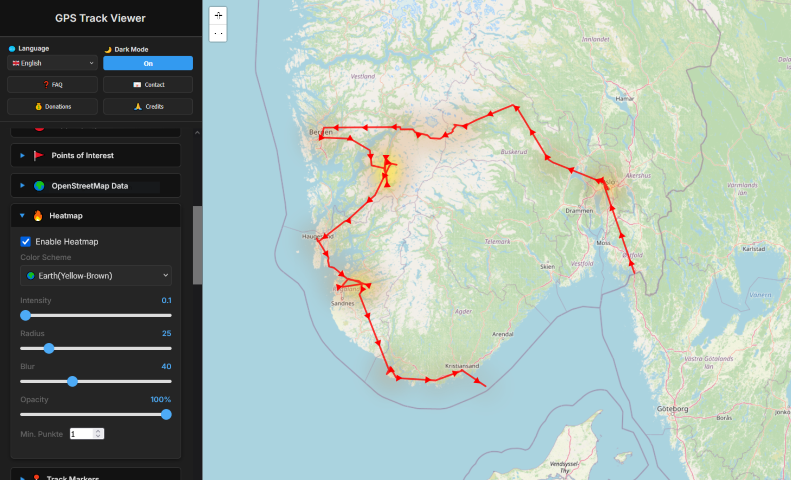 lukawe/localexifgeomap
一个强大、注重隐私、基于浏览器的工具,可可视化与分析照片中的GPS数据。只需拖放图像即可生成交互式地图、热力图、海拔剖面图和行程统计。
 sunny-kathuria/exploit_cve-2022-26134
CVE-2022-26134 是一个 OGNL 注入漏洞,允许未认证的攻击者在 Confluence Server 或 Data Center 实例上执行任意代码。这是 CVE-2022-26134 的利用脚本。
 mohwahyudi/cve-2021-41773
Python 脚本,利用 Shodan 发现存在 CVE-2021-41773 路径遍历和文件泄露漏洞的 Apache HTTP Server 2.4.49 实例。
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
演示通过 Responder 捕获 NTLM 哈希,并执行利用 CVE-2024-21413 的网络钓鱼电子邮件以入侵系统。
 elzerjp/nuclei-ciscorv320dump-cve-2019-1653
自动化 Nuclei 模板与 Shodan 工作流,用于检测并利用 Cisco 路由器配置暴露漏洞(CVE-2019-1653),以进行安全审计。
 dream434/cve-2017-5487
针对CVE-2017-5487的漏洞利用,通过REST API枚举WordPress用户账户,从易受攻击的4.7安装中提取敏感信息。
 anldori/cve-2021-41773-scanner
CVE-2021-41773 Shodan扫描器
 tadash10/detect-cve-2024-0762
检测诸如 CVE-2024-0762 之类的漏洞,尤其是在 UEFI 固件中,由于底层性质而相当具有挑战性。