

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
slurp-1 — Enumerador de buckets S3 | Kitploit
Herramientas/GitHubGitHub/gdraperi/slurp-1
ReconocimientoEscáneres de VulnerabilidadesRecopilación de InformaciónPruebas de PenetraciónSeguridad en la NubeMala Configuración
GitHubgdraperi/slurp-1

slurp-1

Enumerador de buckets S3

Ver Repositorio
306727hace 7 añosRevisado por Kitploit
Compartir

slurp

Enumerador de buckets S3 blackbox/whitebox

Resumen

  • Agradecimientos a todos los paquetes de proveedores que hicieron posible esta herramienta.
  • Esta es una herramienta de seguridad; está destinada a pentesters y profesionales de seguridad para realizar auditorías de buckets S3.

Características

  • Escaneo a través de dominio(s); puedes apuntar a un solo dominio o una lista de dominios
  • Escaneo a través de palabra(s) clave; puedes apuntar a una sola palabra clave o una lista de palabras clave
  • Escaneo a través de credenciales de AWS; puedes apuntar a tu propia cuenta de AWS para ver qué buckets han sido expuestos
  • Salida coloreada para grep visual
  • Actualmente genera más de 28,000 permutaciones por dominio y palabra clave (gracias a @jakewarren y @random-robbie)
  • Soporte de Punycode para dominios internacionalizados
  • Licencia copyleft fuerte (GPLv3)

Modos

Hay dos modos en los que opera esta herramienta; modo blackbox y modo whitebox. El modo whitebox (o interno) es significativamente más rápido que el modo blackbox (externo).

Blackbox (externo)

En este modo, estás usando la lista de permutaciones para realizar escaneos. Devolverá falsos positivos y no hay forma de vincular los buckets a una cuenta de AWS real! No abras issues preguntando cómo hacer esto.
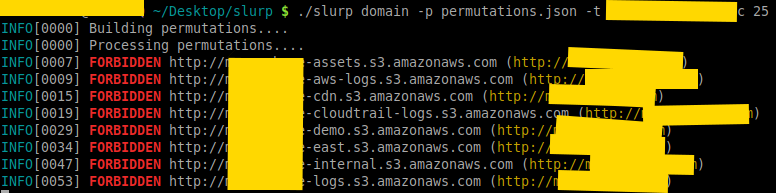
Dominio

domain-scan

Palabras clave

keyword-scan

Whitebox (interno)

En este modo, estás usando la API de AWS con credenciales en una cuenta específica que posees para ver qué está abierto. Este método obtiene todos los buckets S3 y verifica los permisos de Policy/ACL. Ten en cuenta que no proporcionaré soporte sobre cómo usar la API de AWS. Tus credenciales deben estar en ~/.aws/credentials.
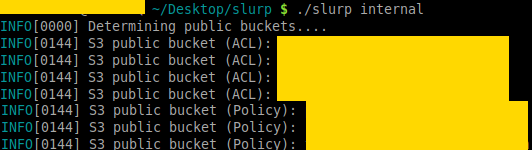
interno

internal-scan

Uso

  • slurp domain <-t|--target> example.com enumerará los dominios S3 para un objetivo específico.
  • slurp keyword <-t|--target> linux,golang,python enumerará los buckets S3 basados en esas 3 palabras clave.
  • slurp internal realiza un escaneo interno usando la API de AWS.

Instalación

Este proyecto usa vgo; puedes clonarlo y ejecutar go build o descargarlo desde la sección de Releases. Por favor, no abras issues sobre por qué no puedes compilar el proyecto; este proyecto se compila como cualquier otro proyecto en Go, si no puedes compilar, te sugiero encarecidamente que leas la especificación de Go.

Además, los únicos binarios que incluyo son linux/amd64; si quieres binarios para mac/windows, compílalos tú mismo.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





