
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 ziedelifa/booked-security-backport
Backport de seguridad no oficial de la comunidad para Booked 2.4.4, que mitiga CVE-2026-22341, CVE-2026-57746 y CVE-2026-57747.
 abraxas/loom-adk-ci-glob
En Loom, una regla de aprobación llamada code_interpreter pausa la herramienta Strands y omite las herramientas de código y comandos de ADK. Las…
 filipi86/drogonsec
Escáner de seguridad de código abierto de alto rendimiento que combina SAST, SCA, detección de secretos y análisis de IaC, diseñado para…
 armanbuet09/rurlalshield
RuralShield — un prototipo de investigación de AWS CDK para la seguridad en la nube sanitaria, con triaje de IA limitado por políticas, respuesta…
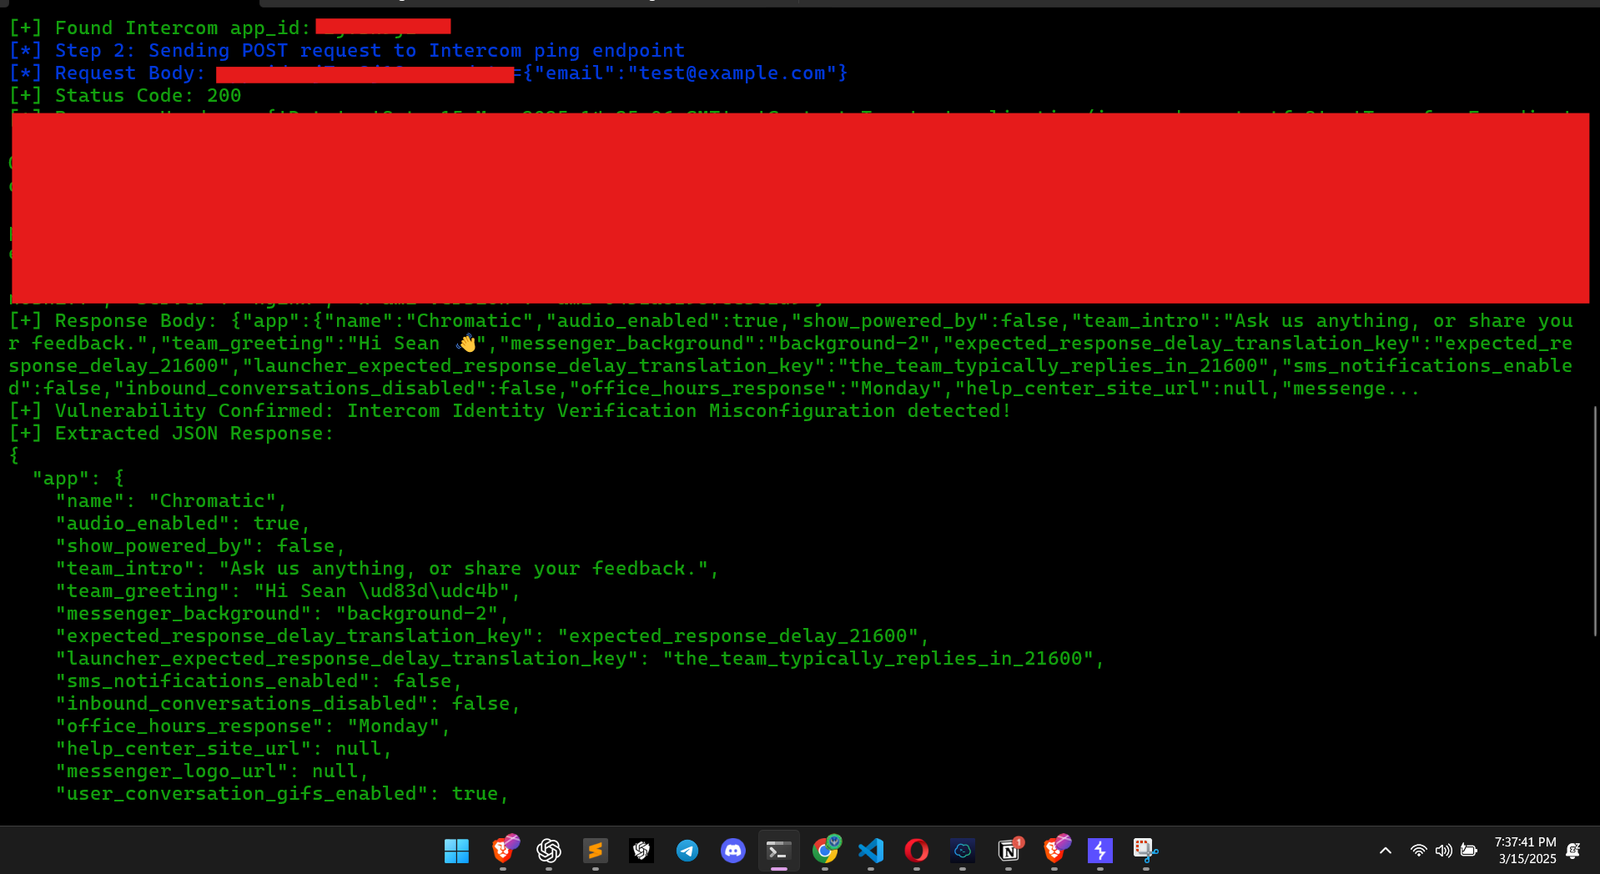 muhammadwaseem29/intercom-exploit
La verificación de identidad no está configurada en el widget de Intercom, lo que permite a un atacante suplantar a un usuario y acceder a su…
 akari-sora/synology-nas-cli
CLI de Python sin dependencias y servidor MCP para Synology DSM 7 que audita la configuración del NAS frente a la campaña de ransomware…
 drau6/keydra
Escáner CLI que detecta claves de API, tokens y credenciales filtradas en árboles de código fuente y aplicaciones web desplegadas, con comprobaciones…
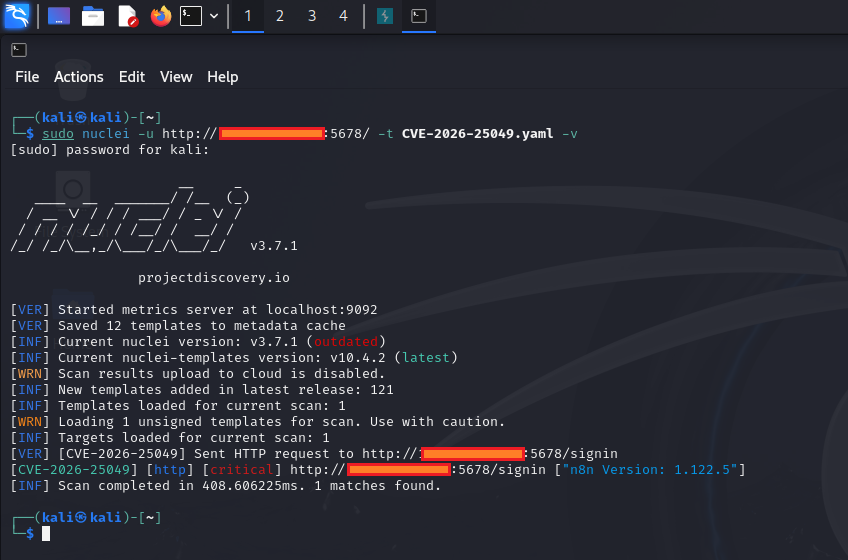 ashrafzaryouh/cve-2026-25049
Notas de aviso y verificación para CVE-2026-25049, una divulgación de información no autenticada en el endpoint /rest/settings de n8n, con impacto,…
 foxcornlab/node-red-scanner
Escáner de triaje local de solo detección para CVE-2026-58115 (CVSS 10.0) en Siemens SIMATIC IoT2050 Node-RED: clasifica las versiones de Industrial…
 likithmanoj/nhi-risk-analyzer
Descubre, evalúa riesgos y remedia identidades no humanas en AWS, Azure y GCP mediante análisis sin conexión basado en reglas, detección de escalada…
 morpheuslord/cloudg
Mapea, grafica y audita AWS, Azure y GCP desde una sola CLI. Construye un grafo de topología, ejecuta Prowler/Checkov/Trivy, etiqueta los hallazgos…
 foxcornlab/wsftp-server-scanner
Escáner de triaje local solo de detección para el lote de parches de octubre de 2026 de Progress WS_FTP Server: CVE-2026-84295 (CVSS 10.0) y 14 más,…
 zombiepm/cve-2026-98432-mitigation
Mitigación provisional de nftables para CVE-2026-98432, reversión automática y guía para administradores en ruso. No es un parche del kernel.
 xxhjkl/cve-2026-98432-check
Comprobador de solo lectura del kernel de Linux para CVE-2026-98432 que detecta kernels vulnerables o sin parchear, marca estados que requieren…
 marcelofmatos/cve-2026-98432-check
Comprueba si un host descarta SYN TCP IPv4 con opciones IP (mitigación de CVE-2026-98432)
 igreklg/cve-2026-98432-mitigation
Audita los kernels de Debian/Ubuntu en busca de CVE-2026-98432 y aplica mitigaciones persistentes de nftables y sysctl, luego guía la actualización y…
 pr0fes0r-x/cve-2026-98432-checker-v-1.0-
El script hace una revisión de tu Linux frente a esa vulnerabilidad, sin tocar nada por defecto: osea mira tu kernel — lee tu versión real de Linux…
 quaerendir/cve-2026-99999-audit
Read-only Bash audit script that triages CVE-2026-99999 (PwnEscape) Linux kernel IPv4 checksum OOB write, checking patch status, module reachability,…








