
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
power-pwn — Un conjunto de herramientas de seguridad ofensiva/defensiva para el descubrimiento, reconocimiento y evaluación ética de Agentes de IA | Kitploit
Herramientas/GitHubGitHub/mbrg/power-pwn
OSINT (Inteligencia de Fuentes Abiertas)Herramientas de PhishingReconocimientoEscáneres de VulnerabilidadesRecopilación de InformaciónSeguridad WebPruebas de PenetraciónSeguridad en la NubeMala ConfiguraciónRed TeamingSeguridad de IA
1.2k12950hace 11 mesesRevisado por Kitploit
Compartir
GitHub
mbrg/power-pwn

power-pwn

Un conjunto de herramientas de seguridad ofensiva/defensiva para el descubrimiento, reconocimiento y evaluación ética de Agentes de IA

Ver RepositorioSitio web

Mantenido por:

Asegura agentes de IA en todas partes.

Descripción general

powerpwn Black Hat SecTor 23 Black Hat DEFCON30

stars twitter email me

Power Pwn es un conjunto de herramientas de seguridad ofensiva y defensiva para Microsoft 365 Power Platform y los servicios de IA.

Características clave, entre otras:

  • 💾 PowerDump: Escaneo integral del tenant y recopilación de datos
  • 🚪 BackDoor: Implementa flujos de puerta trasera para acceso persistente a entornos de Power Platform
  • 🦠 NoCodeMalware: Crea e implementa artefactos maliciosos de Power Platform sin escribir código
  • 🎣 PowerPhishing: Abusa de Power Platform para campañas de phishing y recolección de credenciales
  • 🤖 Copilot Studio Hunter: Descubre y prueba bots de Copilot Studio mal configurados expuestos a usuarios no autenticados
  • 🤖 Custom GPT Hunter: Enumera y analiza GPTs personalizados
  • 🤖 Agent Builder Hunter: Descubre implementaciones de Agent Builder disponibles públicamente y enumera sus capacidades
  • 🔎 LLM Hound: Descubre MCP y middleware de IA expuestos públicamente en Internet mediante Shodan
  • 🎯 Copilot M365: Prueba Microsoft 365 Copilot para recuperación no autorizada de datos
  • 📄 Power Pages: Identifica Power Pages mal configurados que filtran tablas de Dataverse

Consulta la documentación de las herramientas para ver la lista completa de características:
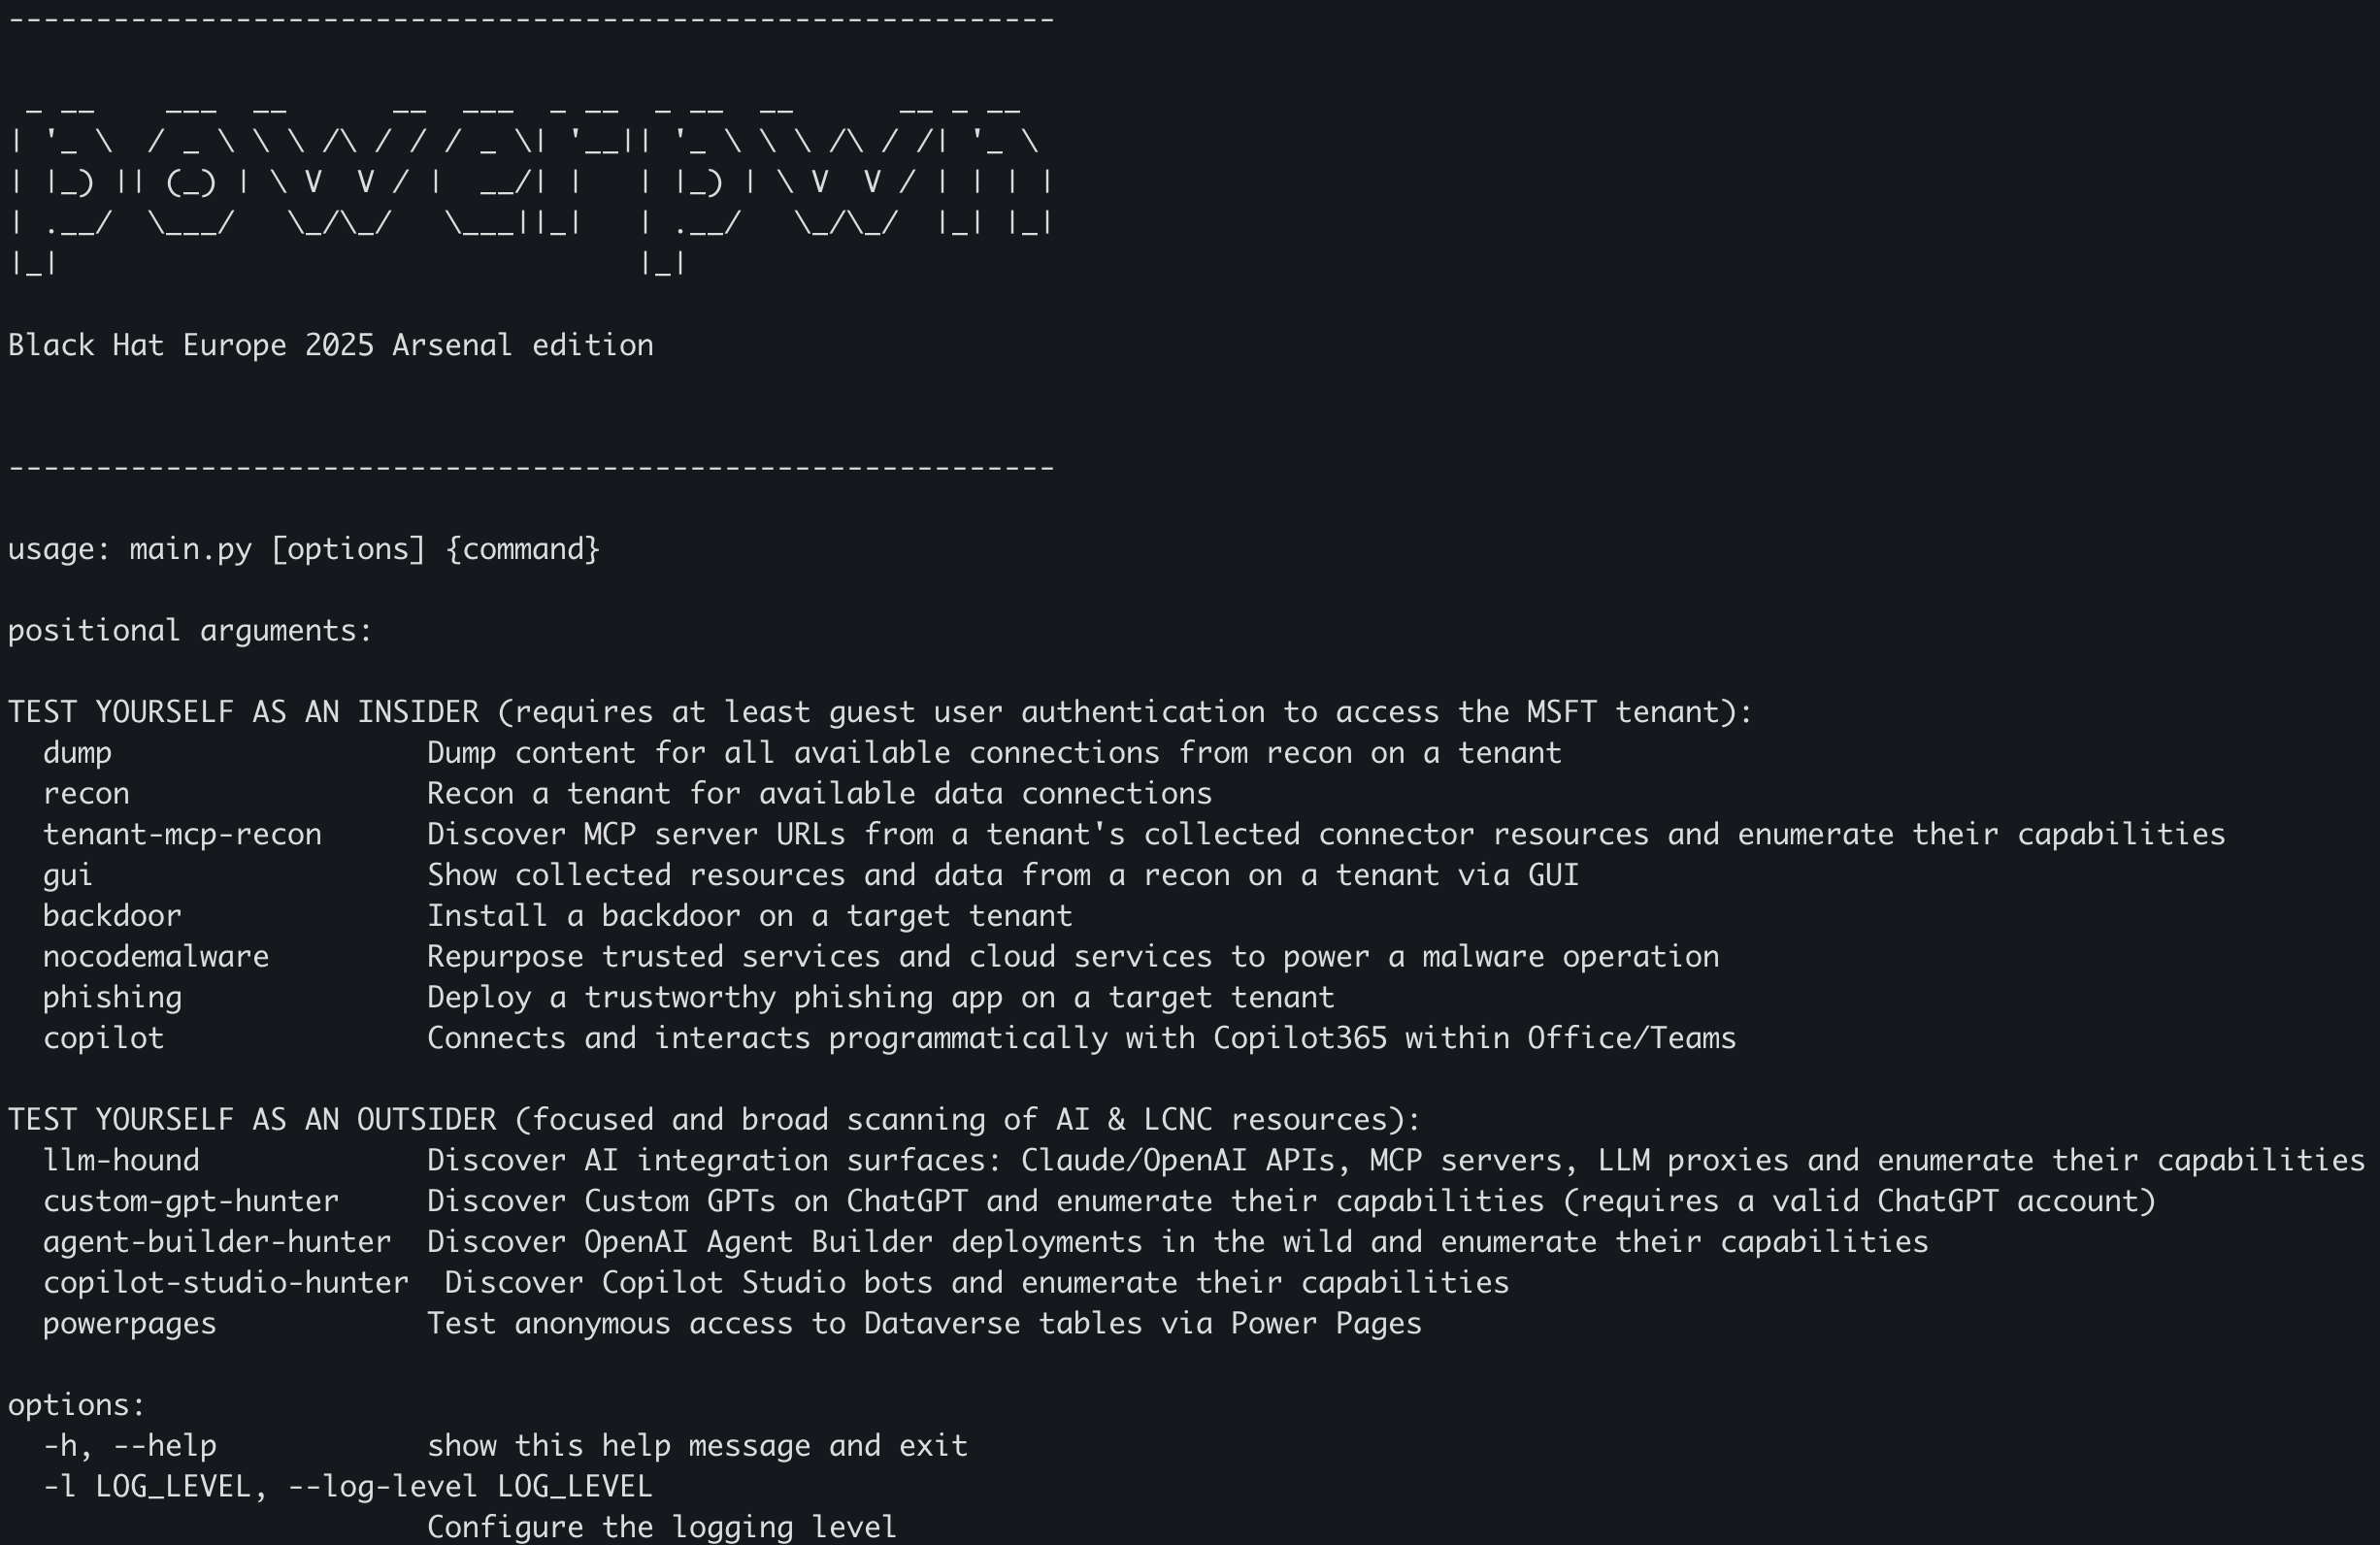


¡Consulta nuestra Wiki para obtener documentación completa, guías y charlas relacionadas!

Puedes ver una reseña del módulo PowerDump de Power Pwn aquí:
BlackHat Arsenal USA 2023 - Power Pwn

Instalación

Para uso estándar, instale con:

pip install powerpwn

Para desarrolladores y uso avanzado, consulta nuestra completa Guía de instalación que cubre:

  • Instalación automatizada completa (Python + herramientas externas)
  • Dependencias específicas de módulos (ffuf, subfinder, Node.js, Puppeteer)
  • Instrucciones específicas por plataforma (macOS, Linux, Windows)
  • Solución de problemas y pasos de verificación

Algunos módulos requieren herramientas adicionales. Revisa las siguientes páginas de la Wiki para conocer los requisitos específicos de cada módulo:

  • Powerdump
  • Copilot Studio Hunter - deep-scan
  • Copilot Studio Hunter - tools-recon
  • Copilot Studio Hunter - enum
  • CopilotM365

Guía rápida para desarrolladores

Opción 1: Instalación completa (recomendada)

Instala los paquetes de Python y las herramientas externas (ffuf, subfinder, Node.js):

python init_repo.py --install-external-tools
source .venv/bin/activate  # Linux/macOS
# o
.\.venv\Scripts\activate  # Windows

Compatible con macOS y Linux. Windows requiere instalación manual de herramientas.

Opción 2: Solo Python

Instala solo los paquetes de Python (la instalación manual de herramientas será necesaria más adelante):

python init_repo.py
source .venv/bin/activate  # Linux/macOS

Verificar instalación

pip install .
powerpwn --help

Para opciones de instalación detalladas, solución de problemas y guías específicas por plataforma, consulta INSTALLATION.md

Consejos de desarrollo

  1. Modo editable: Si los cambios locales no se reflejan al probar, reinstala en modo editable:

    pip install -e .
    
  2. Versión de Python: Usa Python 3.11 para los módulos GUI (PowerDump) para evitar problemas de compatibilidad.

  3. Configuración de PYTHONPATH (si es necesario):

    • Linux/macOS: export PYTHONPATH=/[tu_directorio_powerpwn]/src:$PYTHONPATH
    • Windows PowerShell: $env:PYTHONPATH = "C:\[tu_directorio_powerpwn]\src;" + $env:PYTHONPATH
  4. Formato de código: Antes de enviar PRs, ejecuta:

    black -C -l 150 {file_path}
    

Uso

Inicio rápido

🎯 Casos de uso comunes

1. Evaluación de seguridad del tenant

Comienza con PowerDump para escanear tu tenant de Microsoft 365 en busca de problemas de seguridad y recopilar datos completos.

2. Prueba la seguridad de M365 Copilot

Evalúa tu implementación de M365 Copilot para detectar recuperación no autorizada de datos:

  • Copilot M365 - whoami: Identifica el contexto y los permisos del usuario
  • Copilot M365 - dump: Prueba escenarios de exfiltración de datos

3. Busca bots de Copilot Studio expuestos

Prueba la presencia de bots de Copilot Studio mal configurados y accesibles para usuarios no autenticados:

  • Copilot Studio Hunter - deep-scan: Análisis de seguridad profundo
  • Copilot Studio Hunter - tools-recon: Descubre las capacidades del bot
  • Copilot Studio Hunter - enum: Enumera los bots disponibles

4. Prueba la seguridad de Power Pages

Identifica Power Pages mal configurados que podrían filtrar tablas de Dataverse.

📚 Documentación completa

Consulta la Wiki para obtener una lista completa de módulos, instrucciones de uso detalladas y escenarios avanzados.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    303

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






