
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 projectdiscovery/nuclei
Escáner de vulnerabilidades rápido basado en YAML con motor de detección impulsado por plantillas para pruebas de seguridad automatizadas en…
 aquasecurity/trivy
Encuentra vulnerabilidades, configuraciones incorrectas, secretos, SBOM en contenedores, Kubernetes, repositorios de código, nubes y más
 prowler-cloud/prowler
Prowler es la plataforma de seguridad en la nube de código abierto más utilizada del mundo que automatiza la seguridad y el cumplimiento en cualquier…
cisofy/lynisHerramienta de auditoría de seguridad sin agente para sistemas Linux, macOS y UNIX. Realiza escáneres exhaustivos en busca de vulnerabilidades,…
 open-policy-agent/opa
Motor de políticas declarativo que permite la autorización y la aplicación de políticas en servicios, Kubernetes, Terraform, Docker y APIs mediante…
 vercel-labs/deepsec
Escáner de vulnerabilidades impulsado por agentes para bases de código a gran escala. Utiliza LLM para encontrar problemas de seguridad difíciles de…
 kubescape/kubescape
Plataforma de seguridad de Kubernetes de código abierto que escanea clústeres, manifiestos e imágenes en busca de configuraciones incorrectas,…
 bridgecrewio/checkov
Herramienta de análisis estático para infraestructura como código que detecta configuraciones erróneas en la nube, vulnerabilidades y secretos en…
 bunkerity/bunkerweb
🛡️ Firewall de aplicaciones web (WAF) de código abierto y nativo en la nube.
 kyverno/kyverno
Aplica seguridad y cumplimiento normativo en clústeres de Kubernetes mediante controles de admisión, mutación de recursos, escaneos en segundo plano…
 cloud-custodian/cloud-custodian
Motor de reglas para seguridad en la nube, optimización de costos y gobernanza, DSL en yaml para políticas que consultan, filtran y ejecutan acciones…
 aquasecurity/kube-bench
Comprueba si Kubernetes está desplegado según las mejores prácticas de seguridad definidas en el CIS Kubernetes Benchmark
 snyk/cli
Snyk CLI escanea y monitorea tus proyectos en busca de vulnerabilidades de seguridad.
 dev-sec/ansible-collection-hardening
Esta colección de Ansible proporciona hardening probado en batalla para Linux, SSH, nginx, MySQL
 ine-labs/awsgoat
AWSGoat : Una infraestructura AWS malditamente vulnerable
 open-policy-agent/gatekeeper
Motor de políticas de Kubernetes con control de admisión, mutación y auditoría basados en OPA para aplicar configuraciones de seguridad y…
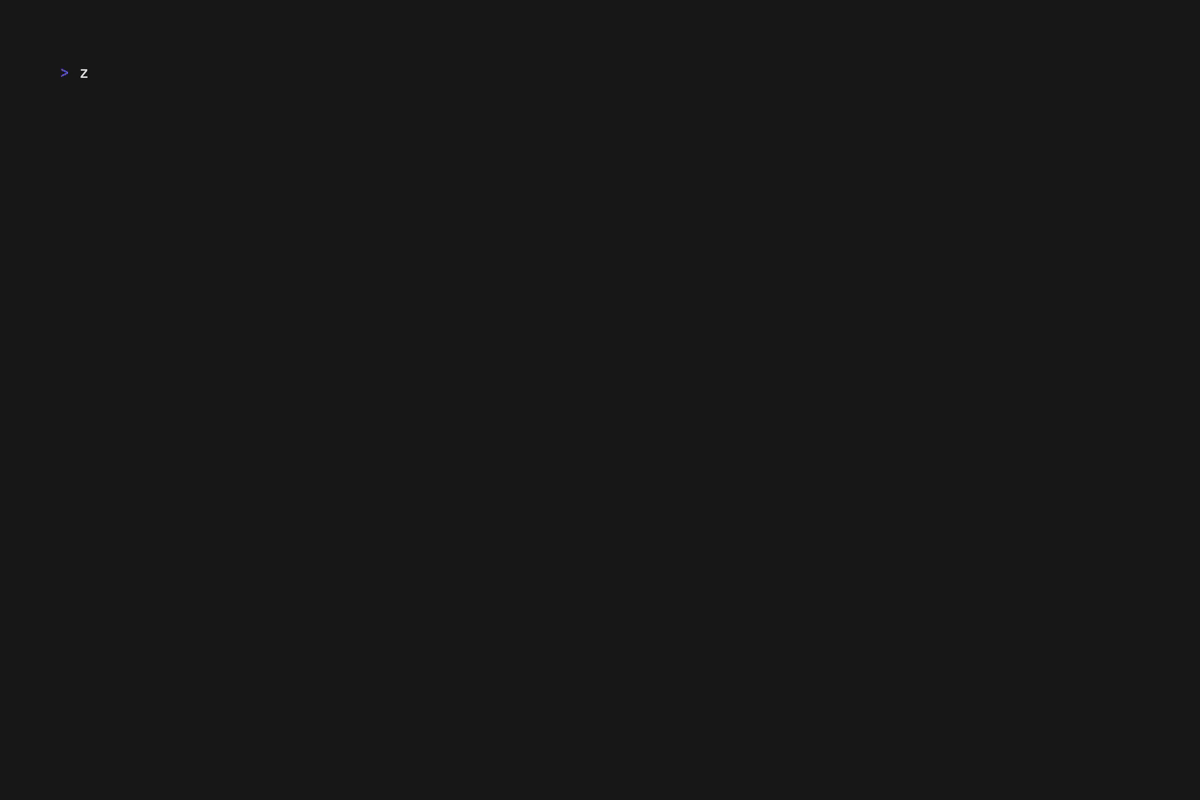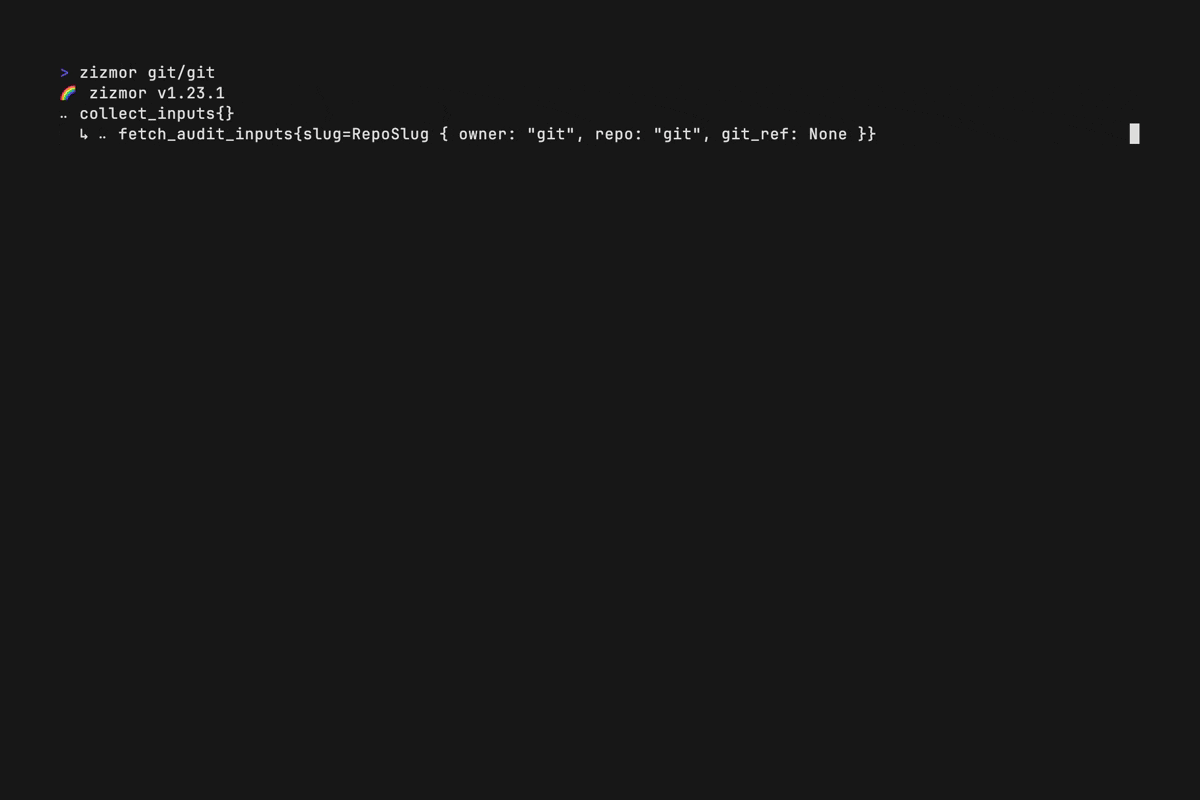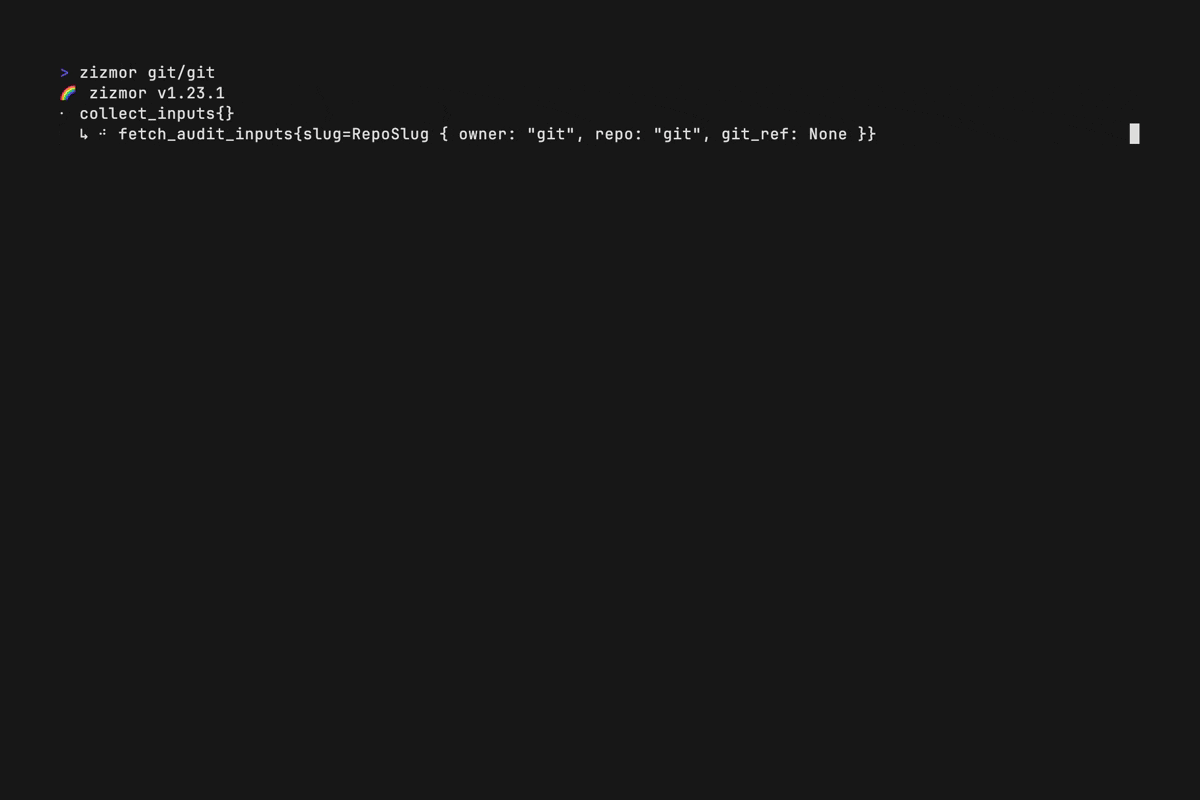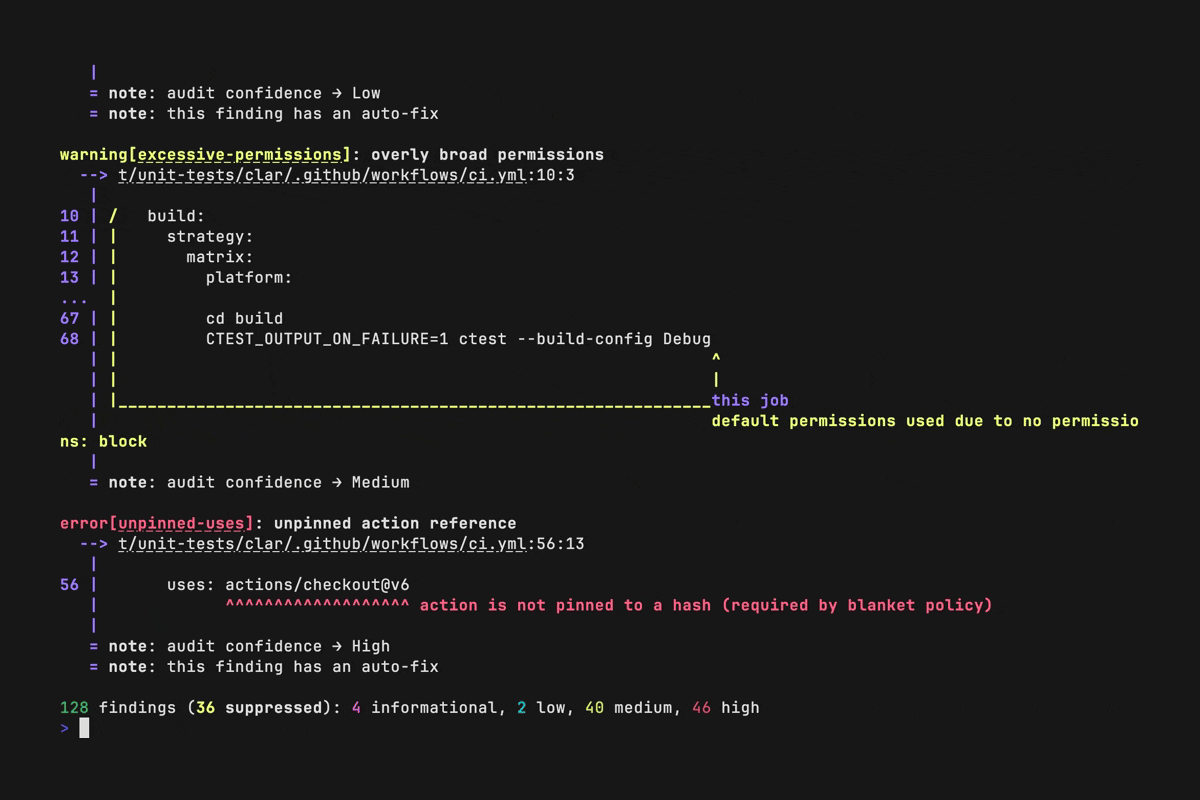 zizmorcore/zizmor
Herramienta de análisis estático para sistemas CI/CD que detecta y corrige problemas de seguridad en configuraciones de GitHub Actions, Dependabot y…
 rhinosecuritylabs/cloudgoat
CloudGoat es la herramienta de despliegue de AWS 'Vulnerable by Design' de Rhino Security Labs


