Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
checkov — Herramienta de análisis estático para infraestructura como código que detecta configuraciones erróneas en la nube, vulnerabilidades y secretos en Terraform, Kubernetes, CloudFormation e imágenes de contenedores durante el tiempo de compilación. | Kitploit
Herramientas/GitHubGitHub/bridgecrewio/checkov
Seguridad de Infraestructura en la NubeAnálisis EstáticoEscáneres de VulnerabilidadesSeguridad de ContenedoresAnálisis Estático de Código (SAST)Análisis de VulnerabilidadesAnálisis de CódigoSeguridad ServerlessAuditoría de ConfiguraciónSeguridad en la NubeDevSecOps
8.9k1.4k155hace 12 horasRevisado por Kitploit
Detección de Secretos
Seguridad de Cadena de Suministro
Mala Configuración
Seguridad de Bases de Datos
Top en Seguridad de Infraestructura en la Nube #4
Top en Seguridad en la Nube #4
Top en Análisis de Código #18
Top en Auditoría de Configuración #5
Top en Seguridad de Bases de Datos #13
Top en DevSecOps #5
Top en Mala Configuración #5
Top en Detección de Secretos #16
Top en Seguridad Serverless #6
Top en Análisis Estático de Código (SAST) #15
Top en Análisis de Vulnerabilidades #17
Top en Escáneres de Vulnerabilidades #17
GitHubbridgecrewio/checkov

checkov

Herramienta de análisis estático para infraestructura como código que detecta configuraciones erróneas en la nube, vulnerabilidades y secretos en Terraform, Kubernetes, CloudFormation e imágenes de contenedores durante el tiempo de compilación.
Ver RepositorioSitio web

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

checkov

Mantenido por Prisma Cloud estado de compilación estado de seguridad cobertura_de_código documentación PyPI Versión de Python Versión de Terraform Descargas Descargas de Docker comunidad-slack

Checkov es una herramienta de análisis estático de código para infraestructura como código (IaC) y también una herramienta de análisis de composición de software (SCA) para imágenes y paquetes de código abierto.

Escanea infraestructura en la nube aprovisionada usando Terraform, Terraform plan, Cloudformation, AWS SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM Templates u OpenTofu y detecta configuraciones incorrectas de seguridad y cumplimiento mediante escaneo basado en grafos.

Realiza escaneo de Análisis de Composición de Software (SCA), que es un escaneo de paquetes de código abierto e imágenes en busca de Vulnerabilidades y Exposiciones Comunes (CVE).

Checkov también impulsa Prisma Cloud Application Security, la plataforma centrada en el desarrollador que codifica y agiliza la seguridad en la nube a lo largo del ciclo de vida del desarrollo. Prisma Cloud identifica, corrige y previene configuraciones incorrectas en recursos de la nube y archivos de infraestructura como código.
Tabla de contenidos

  • Características
  • Capturas de pantalla
  • Primeros pasos
  • Aviso legal
  • Soporte
  • Migración - v2 a v3

Características

  • Más de 1000 políticas integradas que cubren las mejores prácticas de seguridad y cumplimiento para AWS, Azure y Google Cloud.
  • Analiza archivos de plantilla de Terraform, Terraform Plan, Terraform JSON, CloudFormation, AWS SAM, Kubernetes, Helm, Kustomize, Dockerfile, Serverless framework, Ansible, Bicep, ARM y OpenTofu.
  • Analiza archivos de flujo de trabajo de Argo Workflows, Azure Pipelines, BitBucket Pipelines, Circle CI Pipelines, GitHub Actions y GitLab CI
  • Admite políticas de reconocimiento de contexto basadas en escaneo en memoria mediante grafos.
  • Admite el formato Python para políticas de atributos y el formato YAML tanto para políticas de atributos como compuestas.
  • Detecta credenciales de AWS en EC2 Userdata, variables de entorno de Lambda y proveedores de Terraform.
  • Identifica secretos mediante expresiones regulares, palabras clave y detección basada en entropía.
  • Evalúa la configuración del Proveedor de Terraform para regular la creación, gestión y actualizaciones de IaaS, PaaS o SaaS gestionados a través de Terraform.
  • Las políticas admiten la evaluación de variables a su valor predeterminado opcional.
  • Admite la supresión en línea de riesgos aceptados o falsos positivos para reducir fallos de escaneo recurrentes. También admite la omisión global mediante el uso de la CLI.
  • Salida disponible actualmente como CLI, CycloneDX, JSON, JUnit XML, CSV, SARIF y markdown de github, además de enlaces a guías de remediación.

Capturas de pantalla

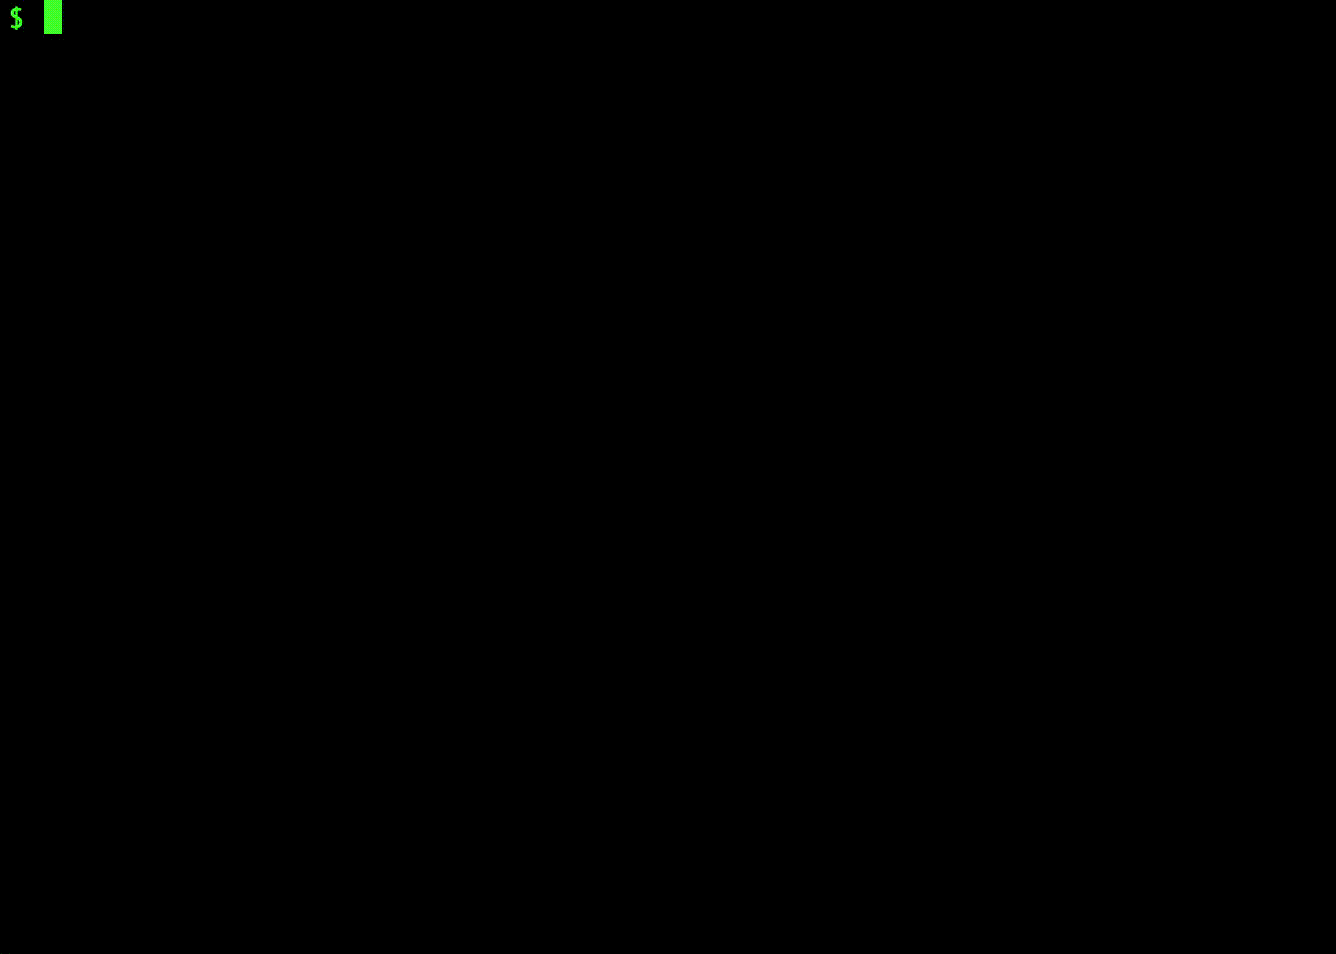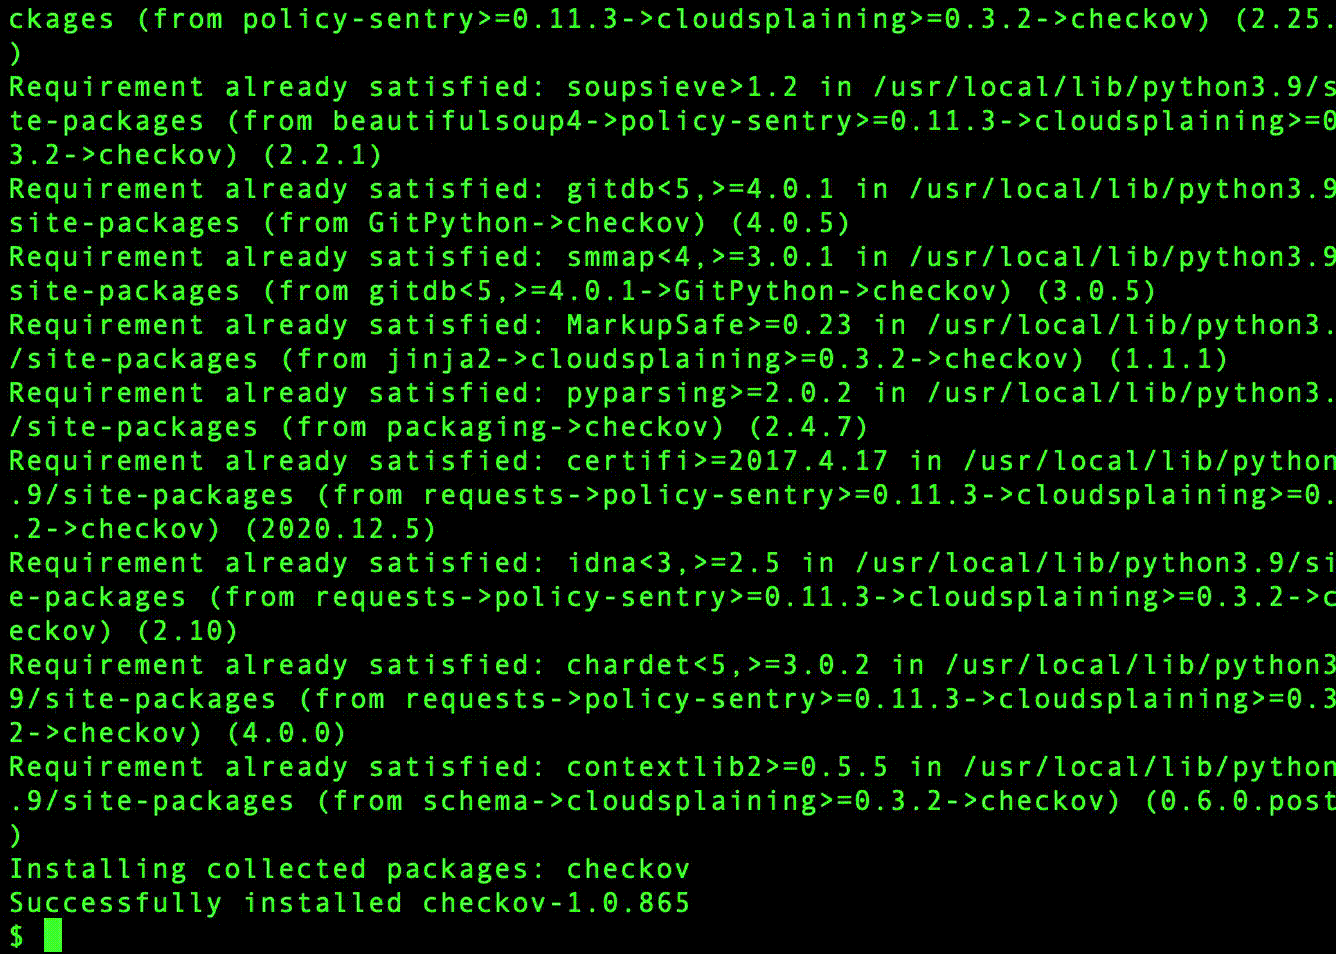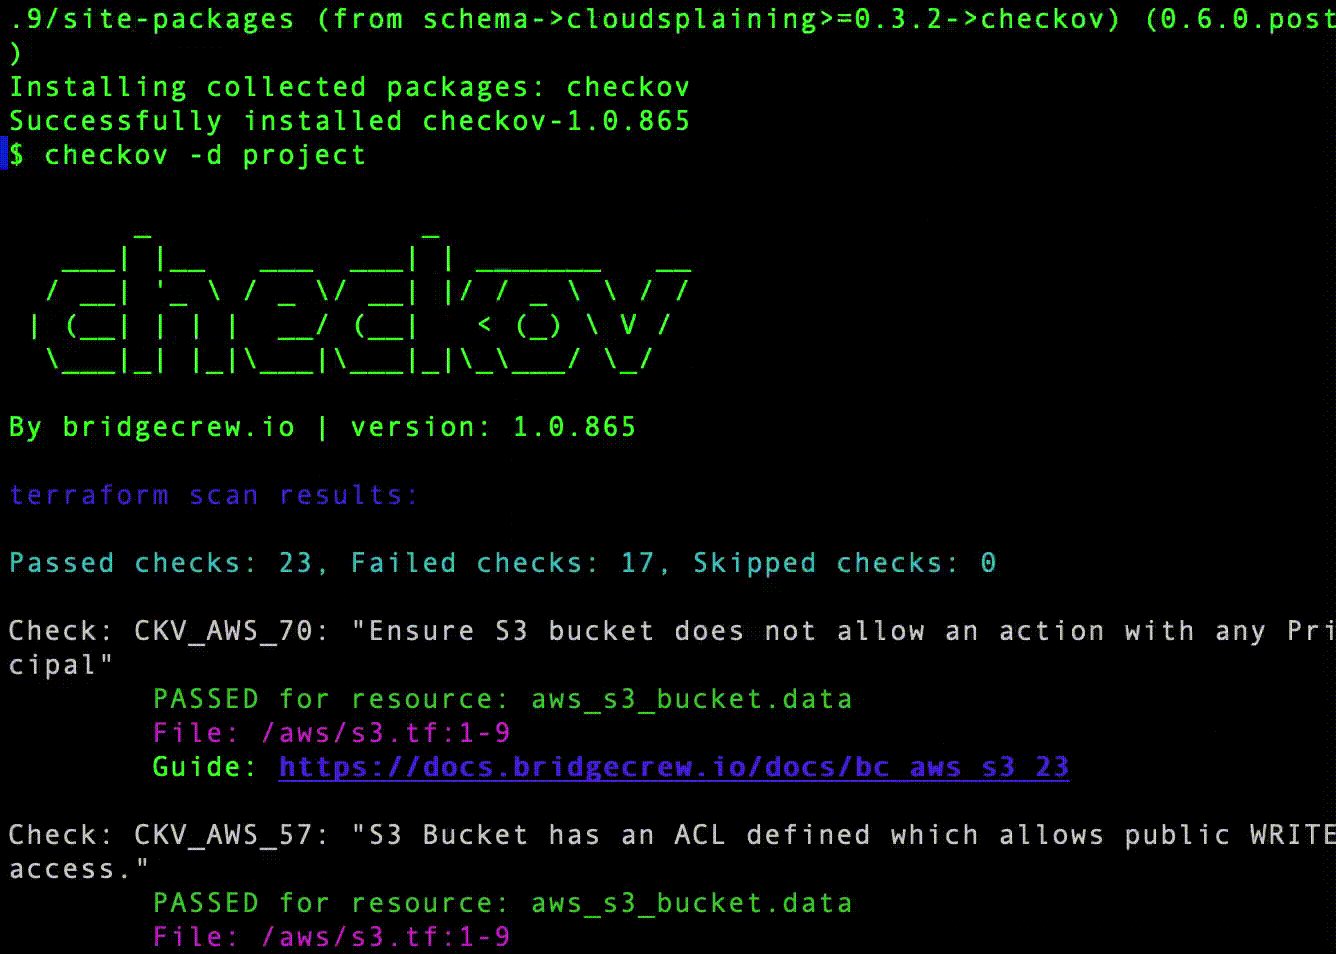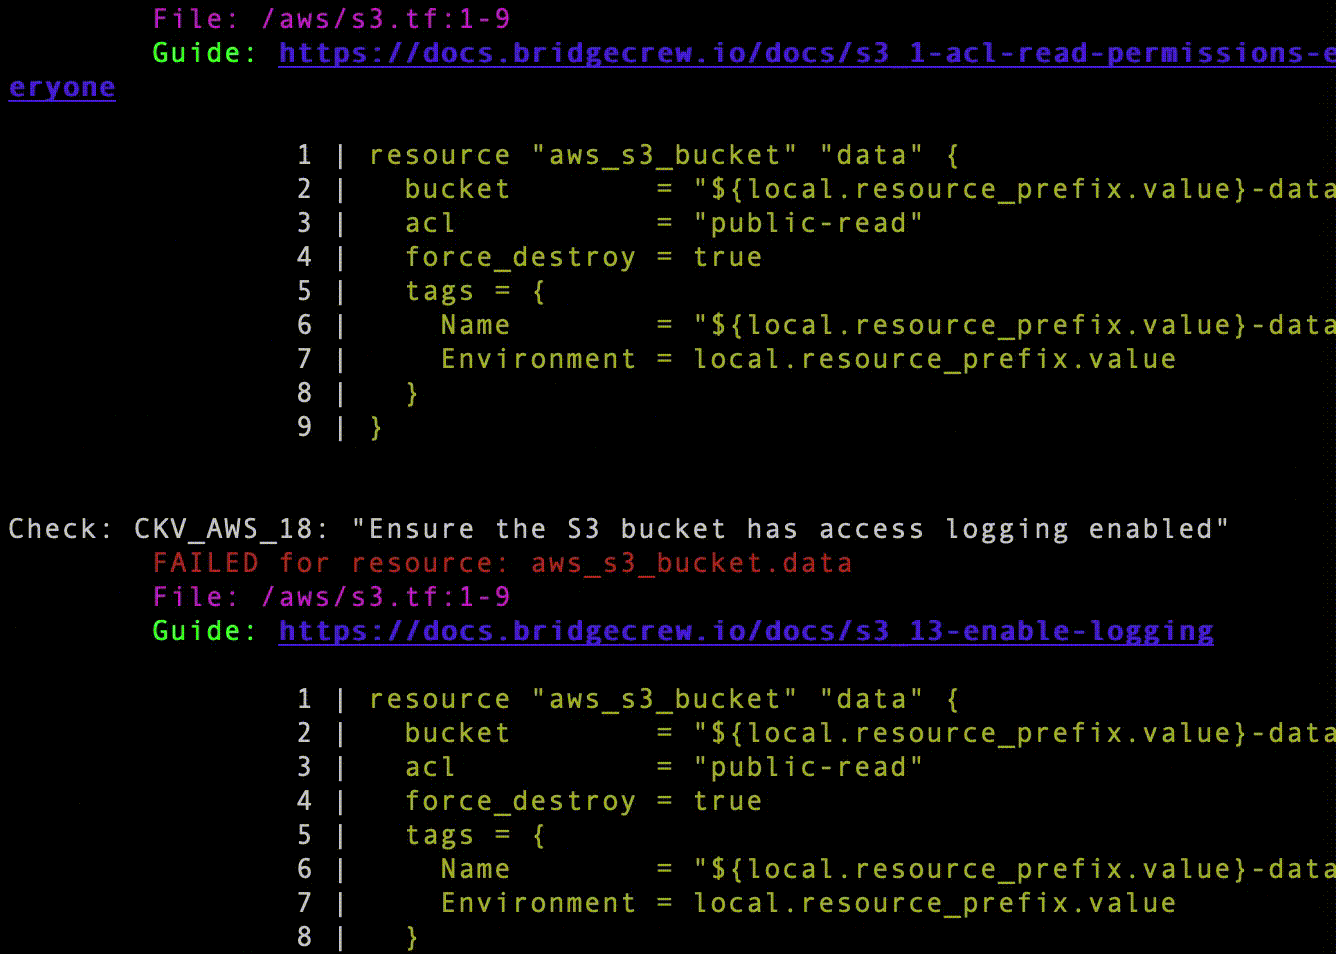
Resultados del escaneo en la CLI

scan-screenshot

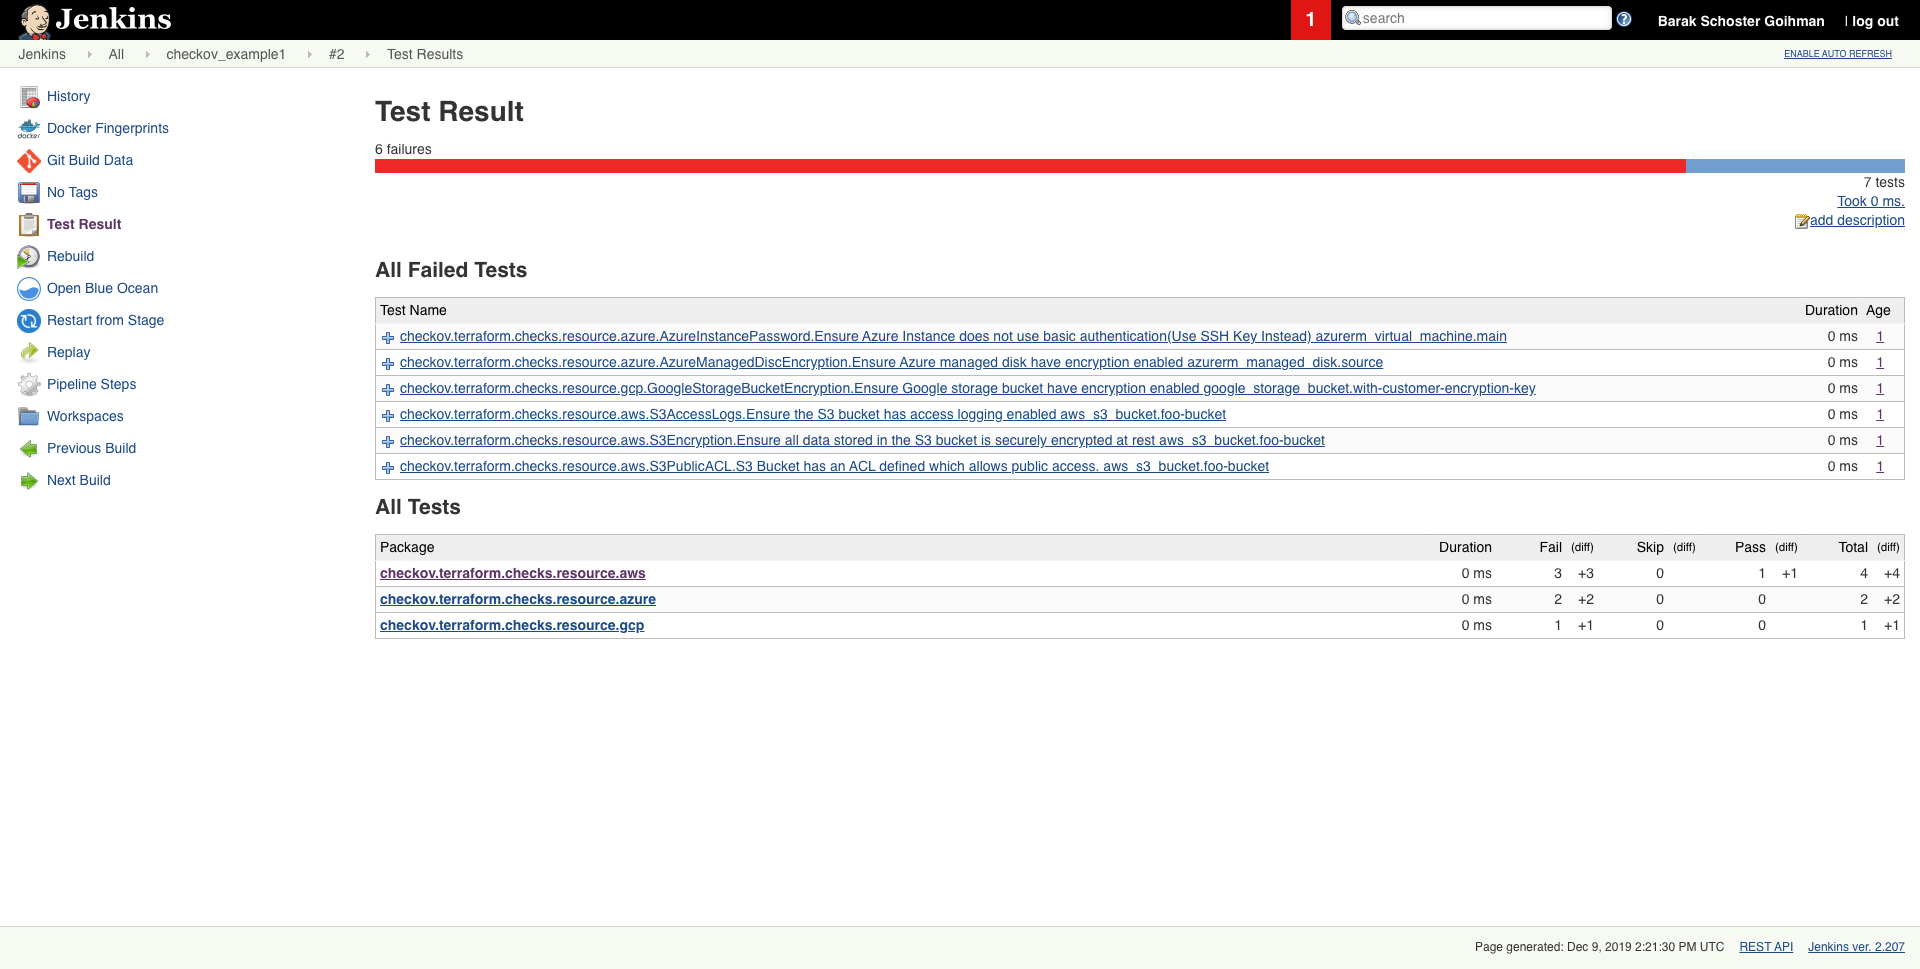
Resultado del escaneo programado en Jenkins
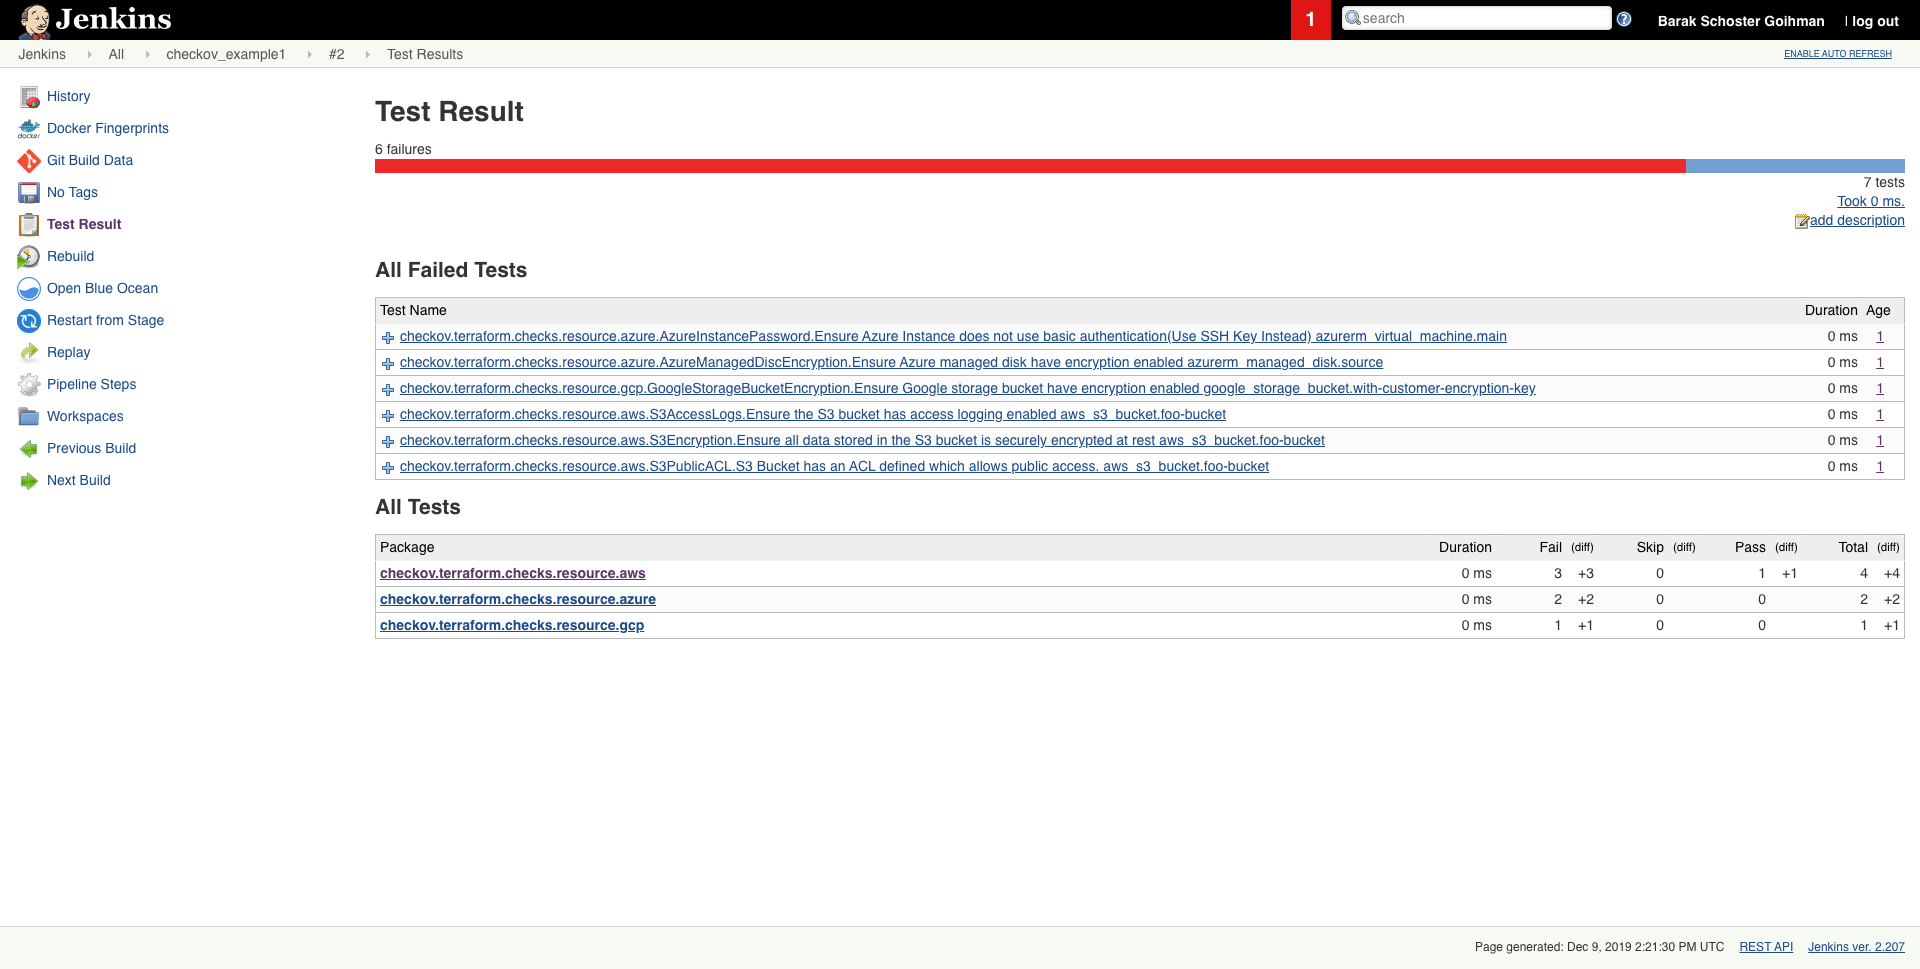
jenikins-screenshot

Primeros pasos

Requisitos

  • Python >= 3.10, <=3.13
  • Terraform >= 0.12

Instalación

Para instalar pip, siga la documentación oficial

pip3 install checkov

Ciertos entornos (por ejemplo, Debian 12) pueden requerir que instales Checkov en un entorno virtual

# Create and activate a virtual environment
python3 -m venv /path/to/venv/checkov
cd /path/to/venv/checkov
source ./bin/activate
Descargar herramienta