Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
trivy — Encuentra vulnerabilidades, configuraciones incorrectas, secretos, SBOM en contenedores, Kubernetes, repositorios de código, nubes y más | Kitploit
Herramientas/GitHubGitHub/aquasecurity/trivy
Seguridad de Infraestructura en la NubeHerramientas DefensivasEscáneres de VulnerabilidadesSeguridad de ContenedoresAnálisis Estático de Código (SAST)Análisis de VulnerabilidadesAnálisis de CódigoSeguridad ServerlessAuditoría de ConfiguraciónSeguridad de RedesSeguridad en la Nube
37.4k58391hace 9h 57mRevisado por Kitploit
DevSecOps
Detección de Secretos
Seguridad de Cadena de Suministro
Mala Configuración
Escape de Contenedores
Seguridad de Bases de Datos
Top en Seguridad de Infraestructura en la Nube #13
Top en Seguridad en la Nube #3
Top en Análisis de Código #17
Top en Auditoría de Configuración #4
Top en Escape de Contenedores #16
Top en Seguridad de Contenedores #1
Top en Seguridad de Bases de Datos #9
Top en Herramientas Defensivas #8
Top en DevSecOps #1
Top en Mala Configuración #4
Top en Seguridad de Redes #11
Top en Detección de Secretos #9
Top en Seguridad Serverless #5
Top en Análisis Estático de Código (SAST) #14
Top en Seguridad de Cadena de Suministro #2
Top en Análisis de Vulnerabilidades #4
Top en Escáneres de Vulnerabilidades #4
GitHubaquasecurity/trivy

trivy

Encuentra vulnerabilidades, configuraciones incorrectas, secretos, SBOM en contenedores, Kubernetes, repositorios de código, nubes y más

Ver RepositorioSitio web

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

GitHub Release Test Go Report Card License: Apache-2.0 GitHub Downloads Docker Pulls

📖 Documentación

Trivy (pronunciación) es un escáner de seguridad integral y versátil. Trivy tiene escáneres que buscan problemas de seguridad, y objetivos donde puede encontrar esos problemas.

Objetivos (qué puede escanear Trivy):

  • Imagen de contenedor
  • Sistema de archivos
  • Repositorio Git (remoto)
  • Imagen de máquina virtual
  • Kubernetes

Escáneres (lo que Trivy puede encontrar allí):

  • Paquetes del sistema operativo y dependencias de software en uso (SBOM)
  • Vulnerabilidades conocidas (CVEs)
  • Problemas de IaC y malas configuraciones
  • Información sensible y secretos
  • Licencias de software

Trivy es compatible con la mayoría de los lenguajes de programación, sistemas operativos y plataformas populares. Para ver la lista completa, consulta la página Cobertura de escaneo.

Para obtener más información, ve a la página principal de Trivy para ver las características destacadas, o al sitio de Documentación para información detallada.

Inicio rápido

Obtener Trivy

Trivy está disponible en los canales de distribución más comunes. La lista completa de opciones de instalación está disponible en la página Instalación. Aquí hay algunos ejemplos populares:

  • brew install trivy
  • docker run aquasec/trivy
  • Descarga el binario desde https://github.com/aquasecurity/trivy/releases/latest/
  • Consulta Instalación para más información

Trivy está integrado con muchas plataformas y aplicaciones populares. La lista completa de integraciones está disponible en la página Ecosistema. Aquí hay algunos ejemplos populares:

  • GitHub Actions
  • Kubernetes operator
  • VS Code plugin
  • Consulta Ecosistema para más información

Versiones canary

Hay versiones canary (imágenes de Docker Hub, GitHub, ECR y binarios) generadas con cada push a la rama principal.

Ten en cuenta: las versiones canary pueden tener errores críticos, por lo que no se recomienda su uso en producción.

Uso general

trivy <target> [--scanners <scanner1,scanner2>] <subject>

Ejemplos:

trivy image python:3.4-alpine
Resultado

https://github.com/user-attachments/assets/af1c11e7-d9c5-48af-8e05-cb34dfd6352a

trivy fs --scanners vuln,secret,misconfig myproject/
Resultado

https://github.com/user-attachments/assets/6b3894b7-77c5-4ffc-ac94-ffe6648a30dc

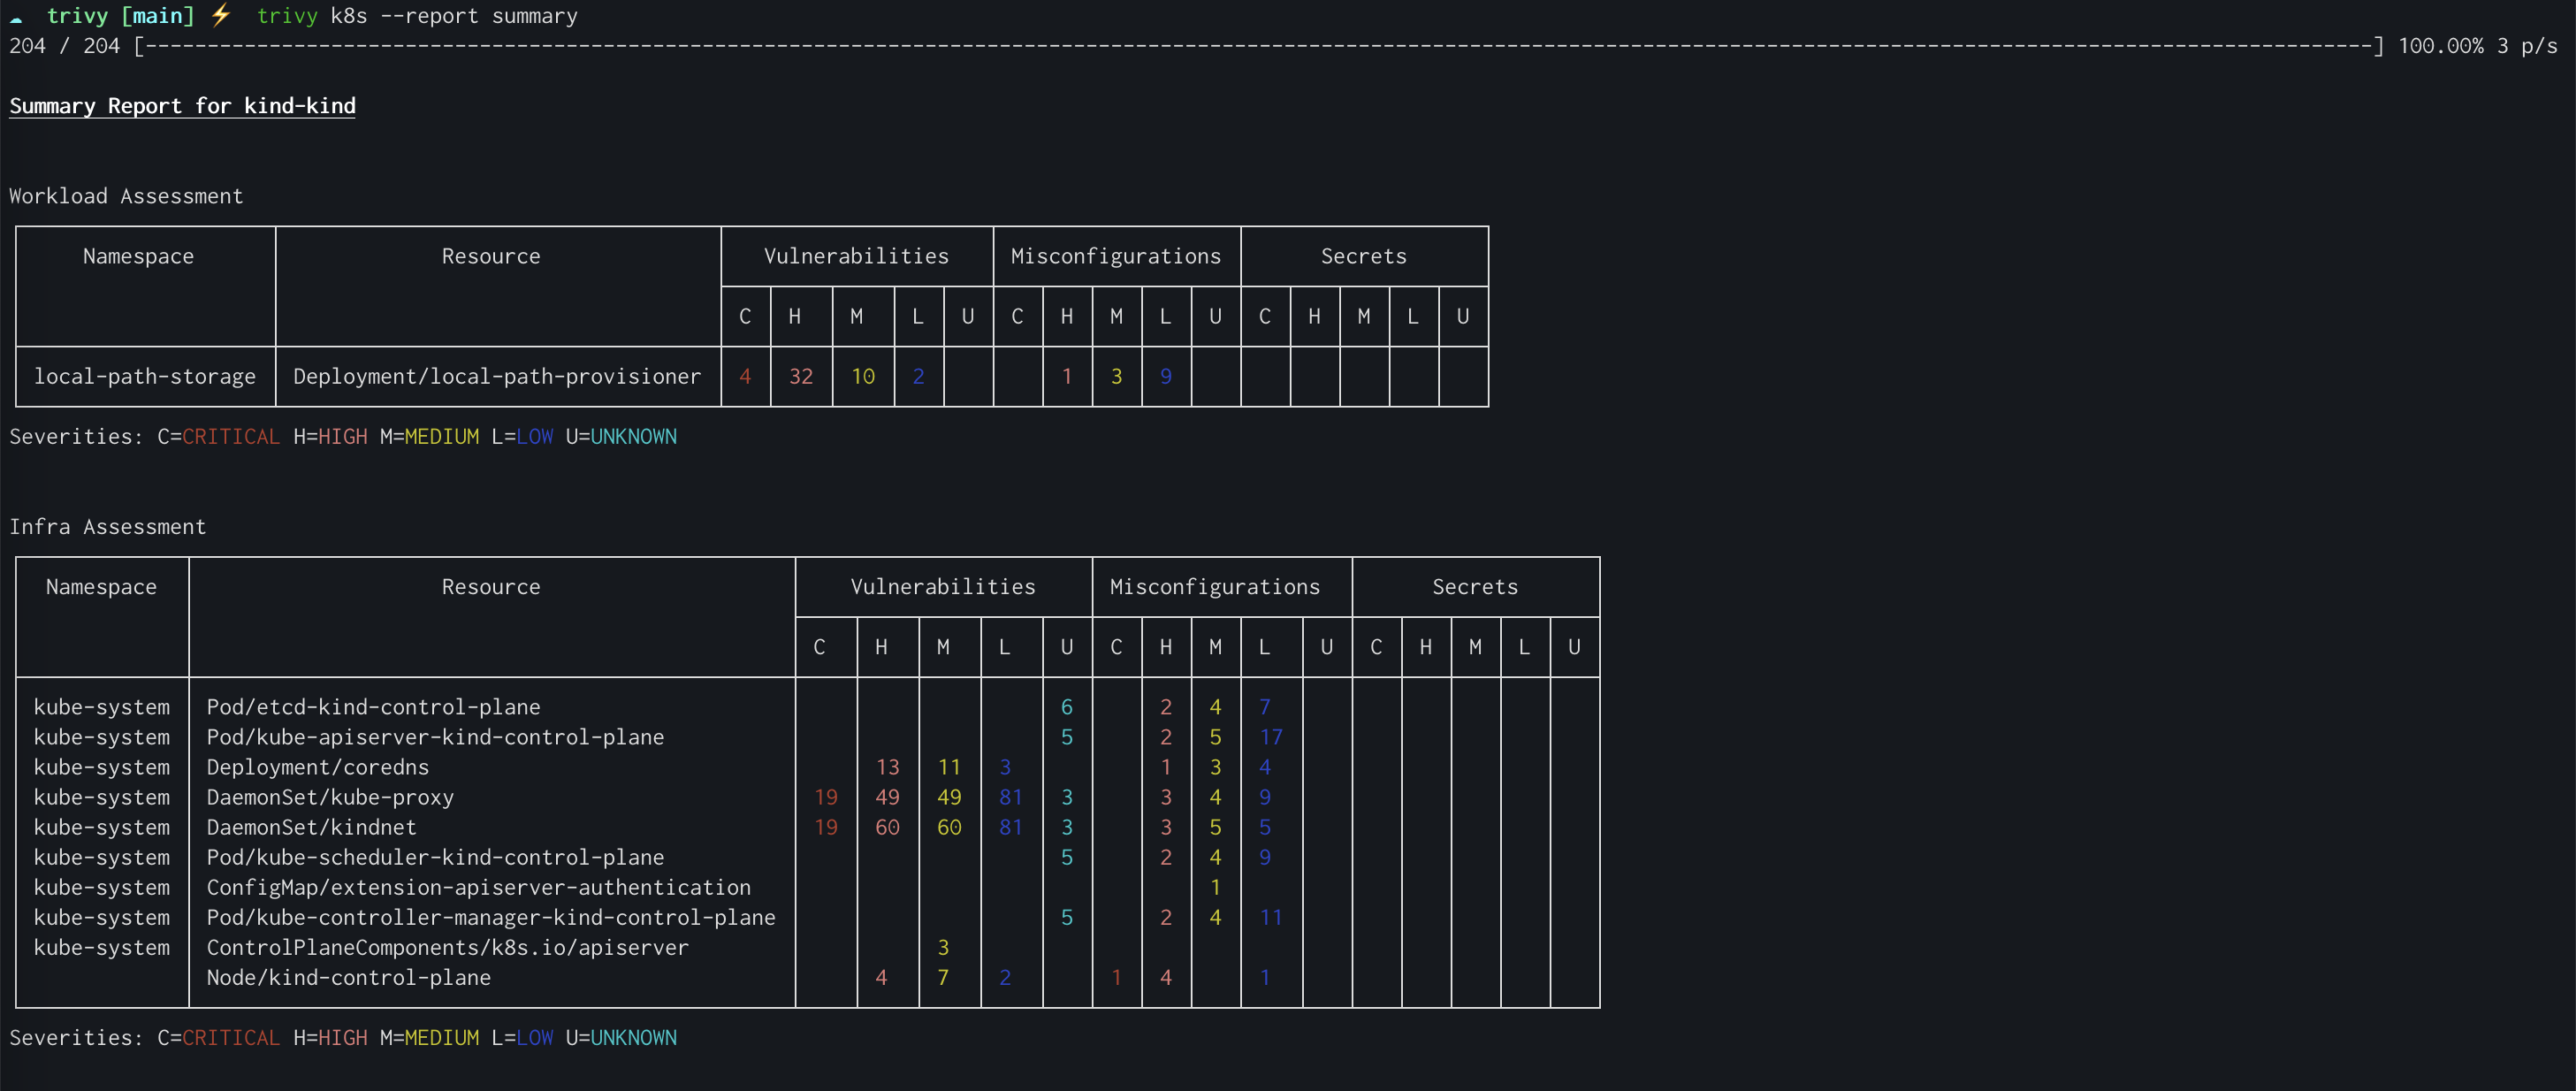
trivy k8s --report summary cluster
Resultado

Resumen de k8s

Preguntas frecuentes

¿Cómo se pronuncia el nombre "Trivy"?

tri se pronuncia como el inicio de trigger, y vy se pronuncia como el final de envy.

¿Quieres más? Echa un vistazo a Aqua

Si te gustó Trivy, te encantará Aqua, que se construye sobre Trivy para ofrecer capacidades aún más avanzadas para una solución completa de gestión de seguridad.
Puedes encontrar una tabla comparativa de alto nivel específica para usuarios de Trivy aquí. Además, visita el sitio web https://aquasec.com para obtener más información sobre nuestros productos y servicios. Si deseas contactar a Aqua o solicitar una demostración, utiliza este formulario: https://www.aquasec.com/demo

Comunidad

Trivy es un proyecto de código abierto de Aqua Security.
Conoce nuestro trabajo y portafolio de código abierto aquí.
Contáctanos para cualquier asunto abriendo una Discusión de GitHub aquí.

Por favor, asegúrate de cumplir con nuestro Código de Conducta durante todas las interacciones.

Descargar herramienta