Nota: Esta es la Community Edition. Las ediciones Comercial y Profesional con funciones avanzadas están disponibles por separado.
🌟 Descripción general
SILENTCHAIN AI™ - Community Edition es una extensión de Burp Suite que aporta el poder de la inteligencia artificial a las pruebas de seguridad de aplicaciones web. Mediante el uso de modelos avanzados de IA, SILENTCHAIN realiza un análisis pasivo inteligente del tráfico HTTP para identificar vulnerabilidades del OWASP Top 10, configuraciones de seguridad incorrectas y posibles vectores de ataque.
¿Por qué SILENTCHAIN?
Los escáneres de seguridad tradicionales se basan en firmas y patrones predefinidos. SILENTCHAIN AI™ va más allá con:
- 🧠 Análisis impulsado por IA: aprovecha modelos de lenguaje de última generación (Burp AI, Ollama, OpenAI, Claude, Gemini, Azure) para la detección inteligente de vulnerabilidades
- 🎯 Detección consciente del contexto: comprende la lógica de la aplicación y el contexto de negocio, no solo la coincidencia de patrones
- ⚡ Escaneo en tiempo real: analiza el tráfico a medida que fluye a través del proxy de Burp
- 📊 Informes profesionales: genera hallazgos detallados con mapeos de CWE, OWASP y guías de remediación
- 🔄 Cero falsos positivos: la validación por IA reduce el ruido y se centra en vulnerabilidades reales
- 🆓 Community Edition: capacidades gratuitas de análisis pasivo
✨ Características
Capacidades principales
🔍 Análisis pasivo con IA
- Análisis automático del tráfico dentro del alcance como una comprobación de escaneo pasivo del Burp Scanner (por ejemplo, la auditoría pasiva en vivo de Burp del tráfico del Proxy); la comprobación pasiva nunca envía solicitudes al objetivo
- Análisis bajo demanda de cualquier solicitud desde el menú contextual
- Detección de vulnerabilidades del OWASP Top 10
- Hallazgos de seguridad mapeados a CWE
- Puntuación de confianza inteligente
🎨 Interfaz profesional
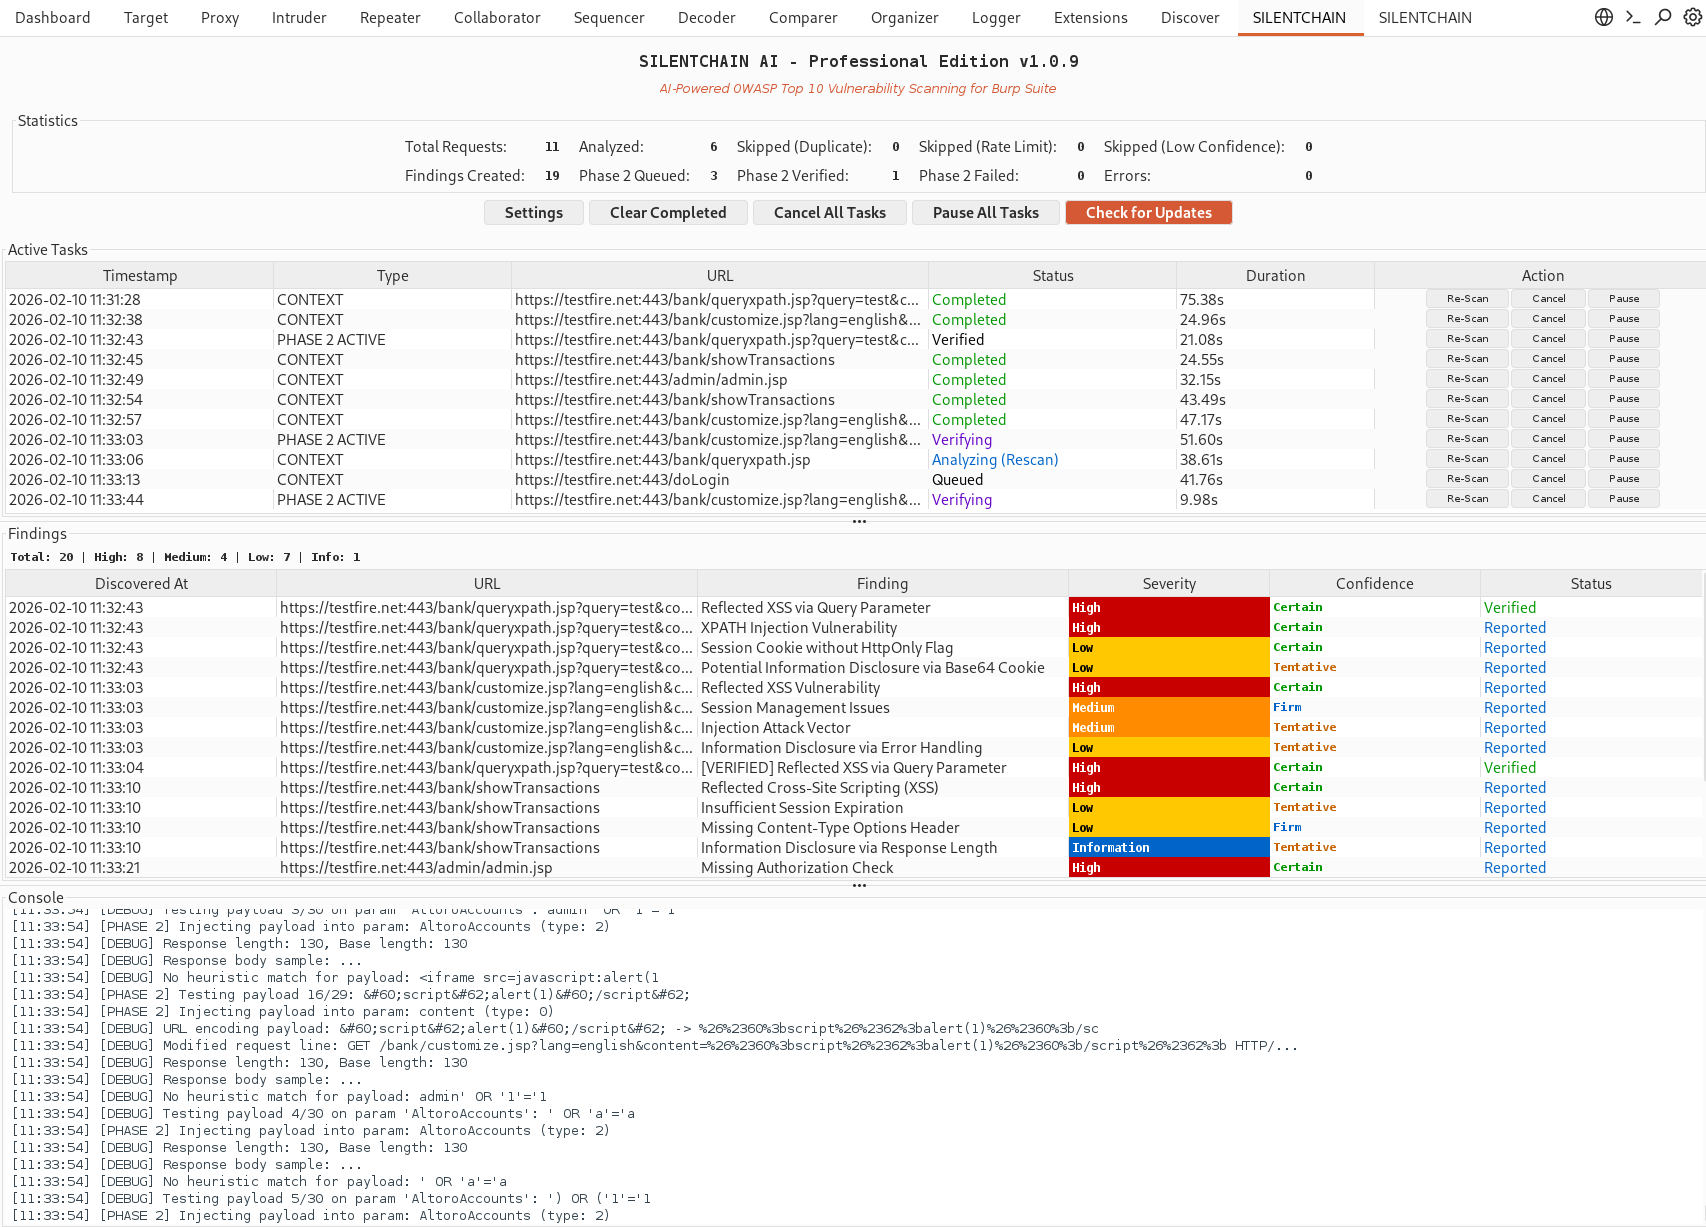
- Panel de control moderno e intuitivo
- Panel de hallazgos en vivo con codificación de colores por severidad
- Seguimiento y gestión de tareas
- Registro de consola integrado
🤖 Soporte multi-IA
- Burp AI (predeterminado; sin configuración; los prompts se envían a través de Burp al servicio Burp AI de PortSwigger y consumen créditos de Burp AI)
- Ollama (local, gratuito, centrado en la privacidad)
- OpenAI (GPT-4 / GPT-4o)
- Claude (Anthropic)
- Gemini (Google)
- Azure OpenAI / Foundry
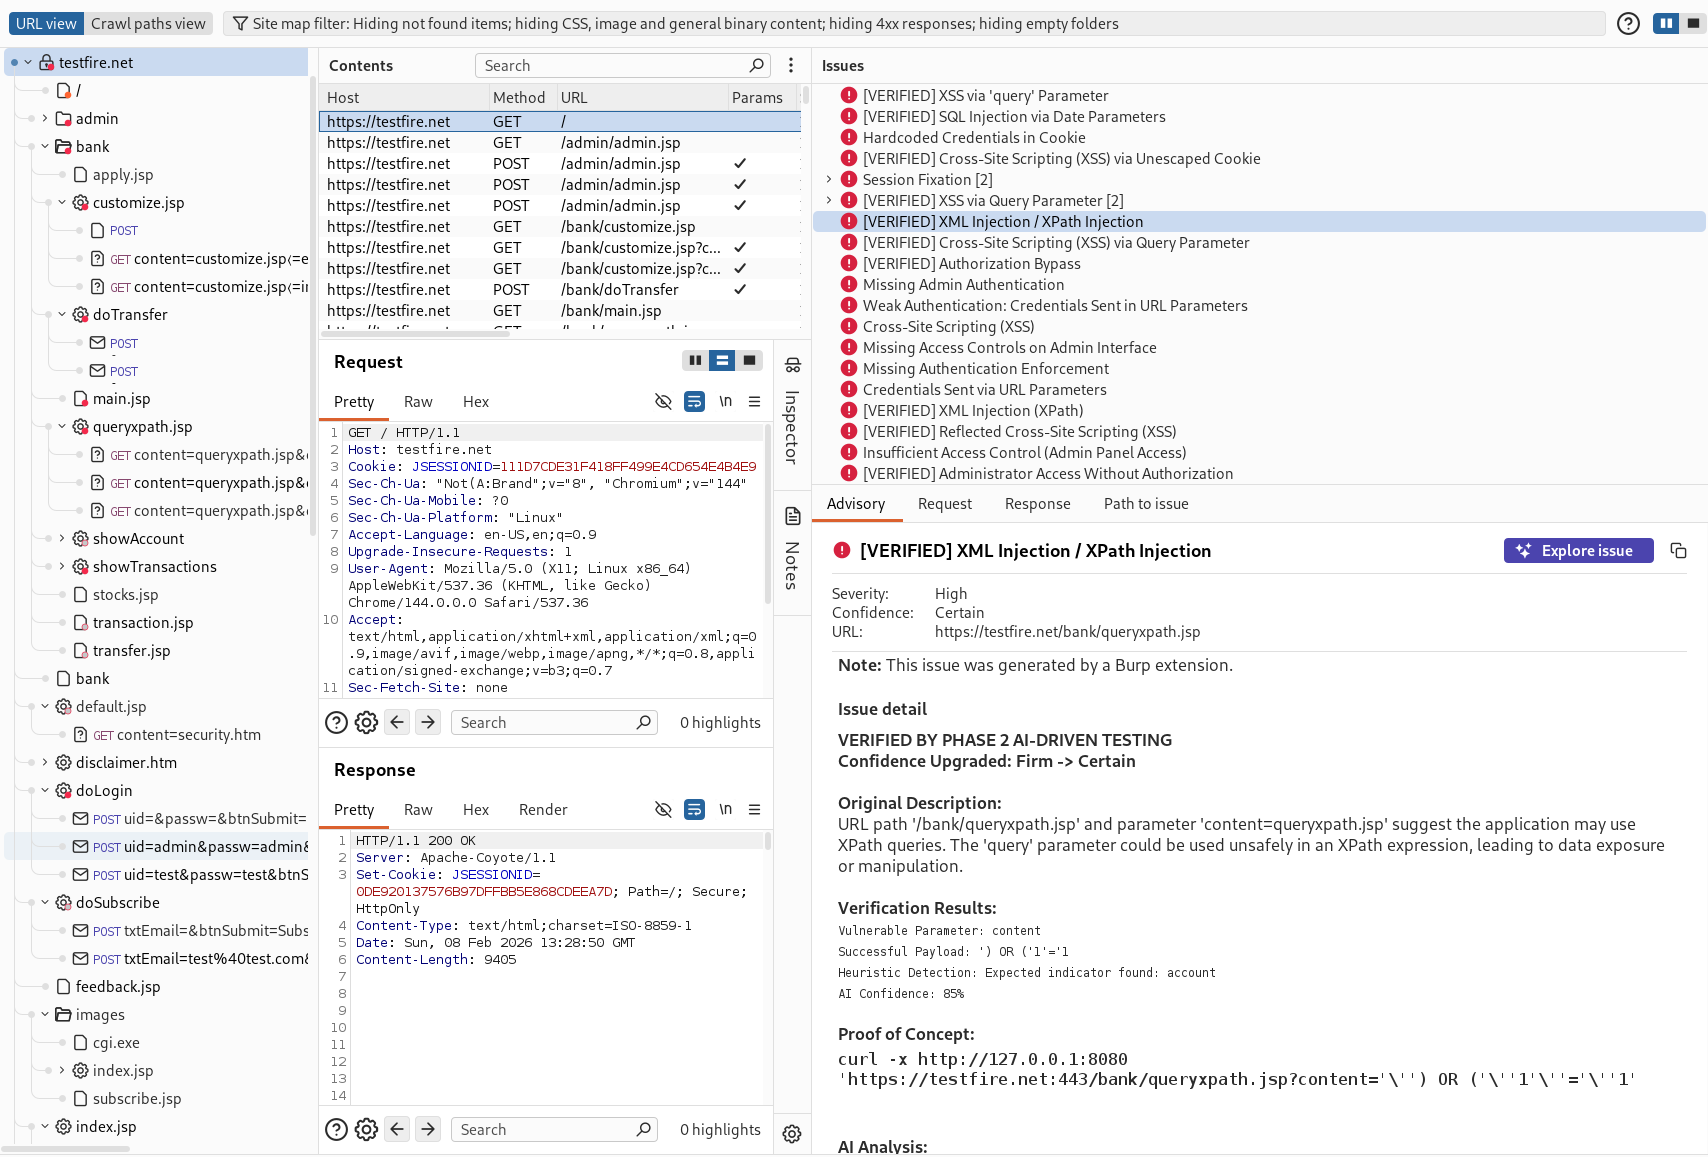
- Descripciones detalladas de vulnerabilidades
- Identificación de parámetros afectados
- Mapeos de CWE y OWASP
- Recomendaciones de remediación
- Enlaces directos a recursos de seguridad
🛡️ Privacidad de datos (DataSanitizer)
- Siempre activo: las credenciales se reemplazan con
[REDACTED] antes de cualquier solicitud a la IA, independientemente de la configuración del sanitizador: valores de cookies, valores de encabezados Authorization y de claves API/tokens, y parámetros / campos JSON con nombres similares a credenciales (password, token, api_key, session...) en la URL, encabezados que contienen URL (Referer, Location), la muestra de parámetros y los cuerpos de solicitud y respuesta (formulario, JSON incluyendo valores anidados, multipart, XML, entradas de formularios HTML) (los nombres, los atributos de Set-Cookie y el esquema de Authorization se conservan)
- Sanitizador habilitado por defecto - además redacta secretos y PII en el resto del intercambio y neutraliza patrones de inyección de prompts, para todos los proveedores (Burp AI, Ollama y los proveedores en la nube)
- Redacción bidireccional: los valores sensibles se reemplazan con marcadores
[REDACTED_*] antes de enviarlos al proveedor de IA, y luego se restauran en la respuesta
- Detecta y redacta:
- Claves API - OpenAI (
sk-), GitHub (ghp_), AWS (AKIA), GitLab (glpat-), Slack (xoxb-)
- Encabezados de autorización - tokens Bearer, autenticación Basic
- Credenciales - campos password/secret/token, URIs
user:pass@host
- Cookies de sesión - IDs de sesión, tokens CSRF, JWTs, tokens de autenticación
- Direcciones de correo electrónico
- Direcciones IP y nombres de host - detalles de la infraestructura objetivo
- El sanitizador se puede desactivar en Settings para usuarios avanzados (la redacción de encabezados sigue aplicándose)
- La salida de la IA se trata como no confiable: los títulos de los hallazgos se sanitizan y las tablas de SILENTCHAIN nunca renderizan HTML
Detección de vulnerabilidades
SILENTCHAIN AI™ detecta una amplia gama de problemas de seguridad, incluyendo:
| Categoría | Vulnerabilidades |
|---|
| Inyección | Inyección SQL, Inyección NoSQL, Inyección de comandos, Inyección LDAP, Inyección XPath |
| Cross-Site Scripting | XSS reflejado, XSS almacenado, XSS basado en DOM |
| Autenticación | Autenticación rota, Problemas de gestión de sesiones, Exposición de credenciales |
| Control de acceso | IDOR, Autorización rota, Escalada de privilegios |
| Criptografía | Cifrado débil, SSL/TLS inseguro, Exposición de datos sensibles |
| Configuración | Configuraciones de seguridad incorrectas, Credenciales predeterminadas, Depuración habilitada |
| XXE | Ataques de entidad externa XML |
| Deserialización | Deserialización insegura |
| Componentes | Dependencias vulnerables, Bibliotecas desactualizadas |
🚀 Primeros pasos
Requisitos previos