
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 mbrg/power-pwn
Un conjunto de herramientas de seguridad ofensiva/defensiva para el descubrimiento, reconocimiento y evaluación ética de Agentes de IA
 shiftleftsecurity/sast-scan
Scan es una herramienta DevSecOps gratuita y de código abierto para realizar pruebas de seguridad basadas en análisis estático de sus aplicaciones y…
 6mile/gimmepatz
Herramienta de reconocimiento de tokens de acceso personal (PAT) para cazadores de bug bounty, pentesters y equipos rojos
 farenhytee/database-sentinel
Auditorías de seguridad de código abierto para Supabase: un servidor MCP de solo lectura, un agente CLI y una Claude Skill. Encuentra configuraciones…
 kavishkagihan/cve-2022-24112-poc
Apache APISIX 2.12.1 Ejecución remota de código mediante la omisión de la restricción de IP y el uso del token AIP de administrador predeterminado
 mateosec/ghostcatch
Deshabilita los conectores AJP para remediar CVE-2020-1938!

 aa22396584/synology-nas-cli
nas: una CLI de Python sin dependencias + servidor MCP para Synology DSM 7. Auditoría y corrección con un solo comando para la campaña de ransomware…
 ad-security/ad_miner
AD Miner es una herramienta de auditoría de Active Directory que utiliza consultas Cypher para procesar datos de la base de datos de gráficos…
 aquasecurity/trivy-action
Ejecuta Trivy como acción de GitHub para escanear tu imagen de contenedor Docker en busca de vulnerabilidades
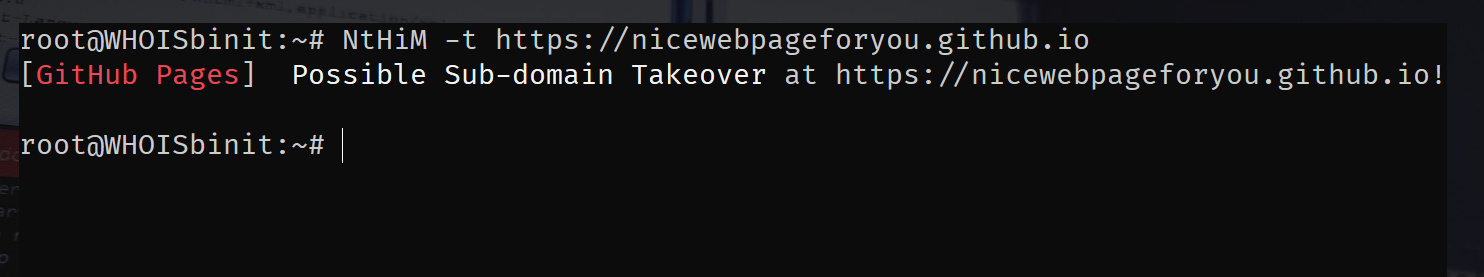 thebinitghimire/nthim
¡Ahora, el Host es Mío! - ¡Detección de toma de subdominios súper rápida!
 corgea/sighthound
Escáner de vulnerabilidades estático basado en Tree-sitter con coincidencia de patrones y análisis de flujo de manchas para código fuente de…
 praetorian-inc/trajan
Una herramienta multiplataforma de detección de vulnerabilidades y automatización de ataques en CI/CD para identificar debilidades de seguridad en…
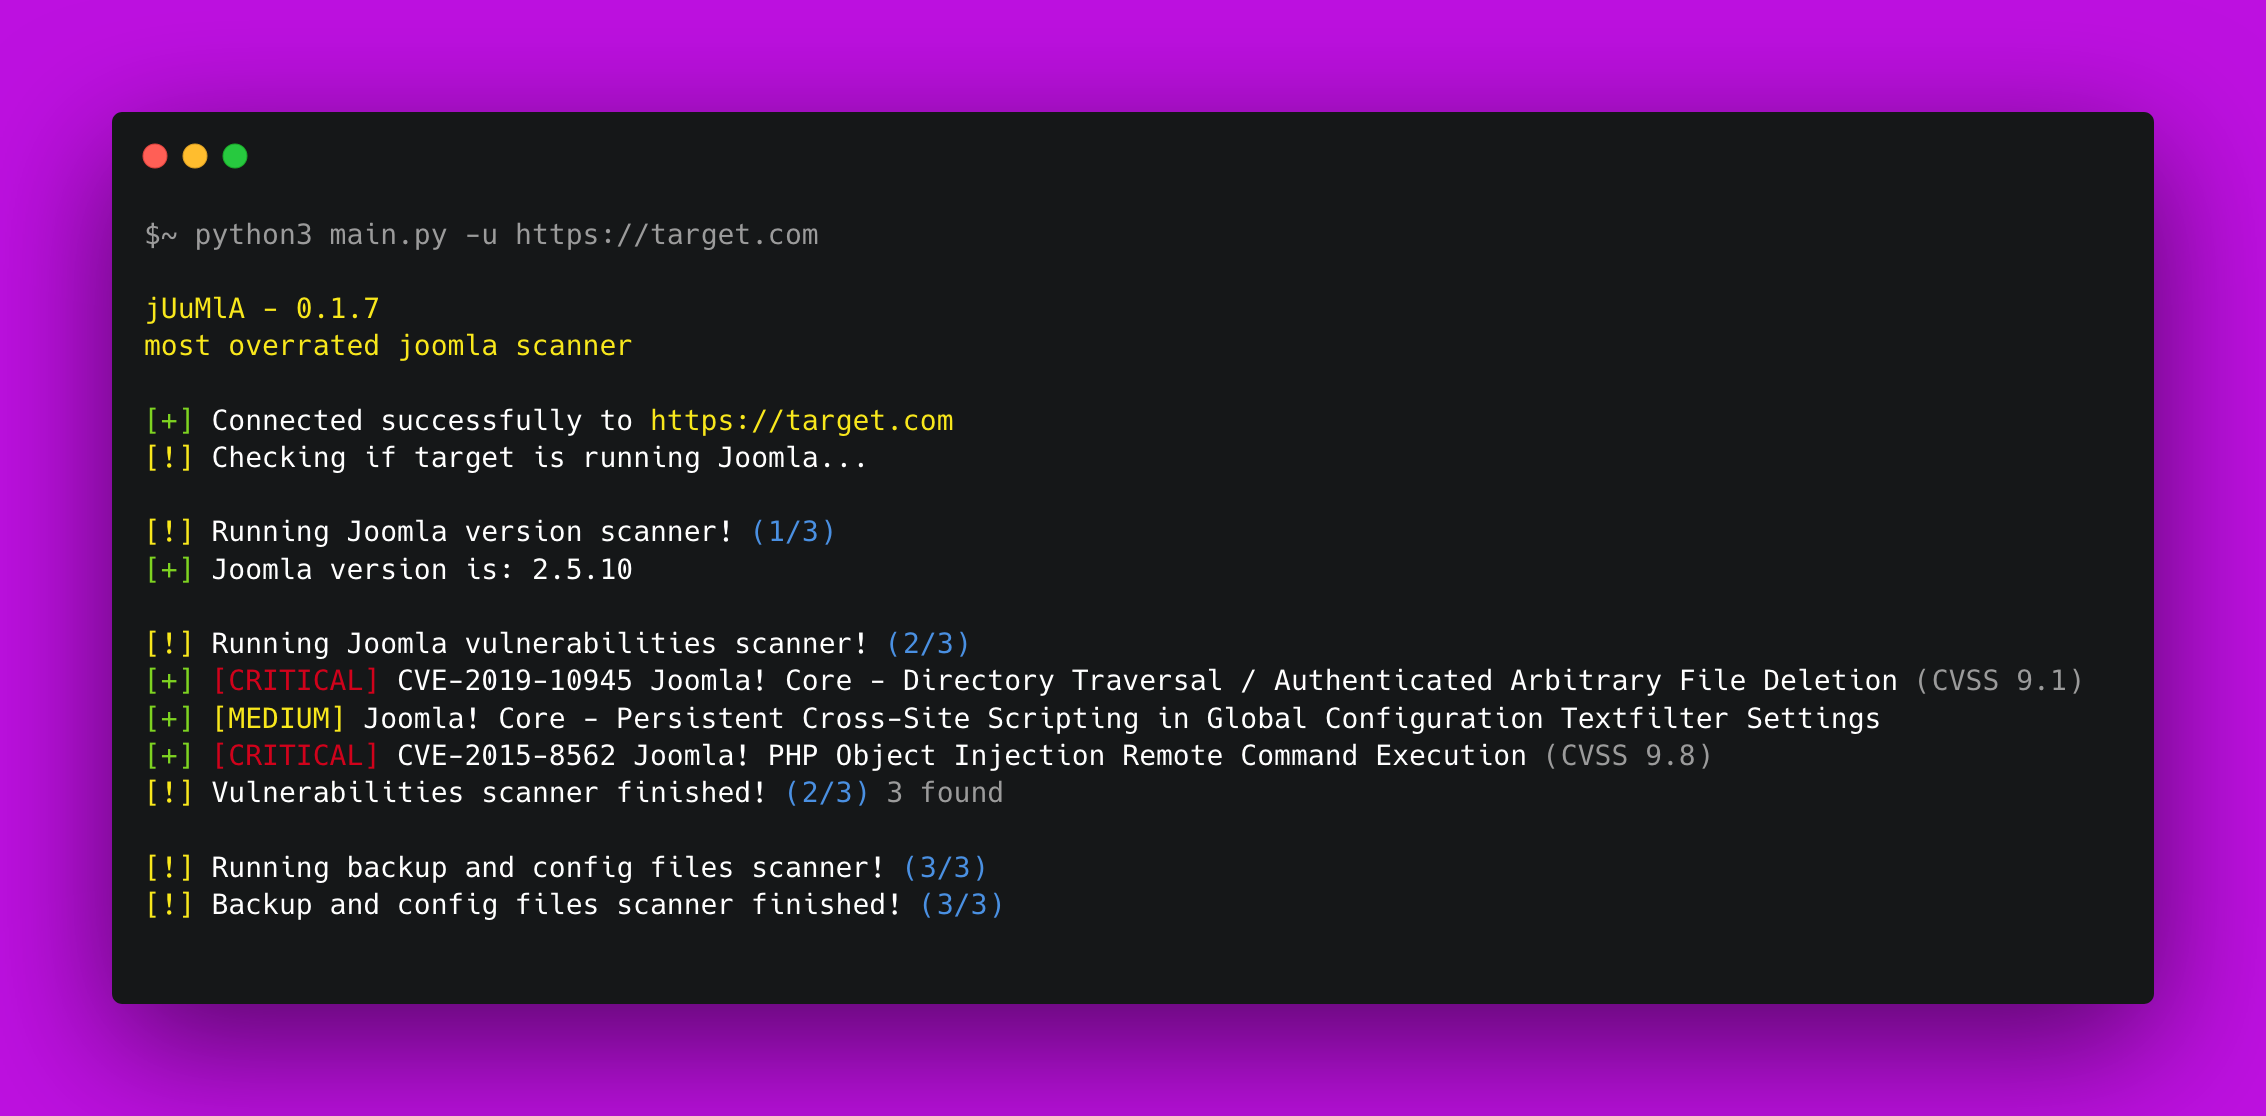 0xdsm/juumla
🦁 Proyecto Python para identificar y escanear vulnerabilidades relacionadas con el proyecto Joomla CMS. Escanea configuraciones incorrectas comunes…
 shivangx01b/corsme
Escáner de configuración incorrecta de Cross-Origin Resource Sharing
 averonesis/kubolt
Utilidad Kubolt para escanear clústeres públicos de Kubernetes
 chen-keinan/mesh-kridik
Verificador de seguridad automatizado para clústeres de Kubernetes con Istio service mesh, que aplica mejores prácticas mediante políticas OPA y…
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
Exploit de prueba de concepto para el bypass de autenticación en OPC UA mediante la política de seguridad None, que incluye un servidor simulado para…
 vaibhavkrishna12004/ubuntu-privesc-lab
Flujo de trabajo completo de pruebas de penetración: fuerza bruta de credenciales, acceso SSH y escalada de privilegios (CVE-2021-4034)








