
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
juumla — 🦁 Proyecto Python para identificar y escanear vulnerabilidades relacionadas con el proyecto Joomla CMS. Escanea configuraciones incorrectas comunes y vulnerabilidades públicas. | Kitploit
Herramientas/GitHubGitHub/0xdsm/juumla
Escáneres de VulnerabilidadesRecopilación de InformaciónSeguridad WebMala Configuración
GitHub0xdsm/juumla

juumla

🦁 Proyecto Python para identificar y escanear vulnerabilidades relacionadas con el proyecto Joomla CMS. Escanea configuraciones incorrectas comunes y vulnerabilidades públicas.

Ver Repositorio
1752649hace 7 mesesRevisado por Kitploit
Sitio web
Compartir

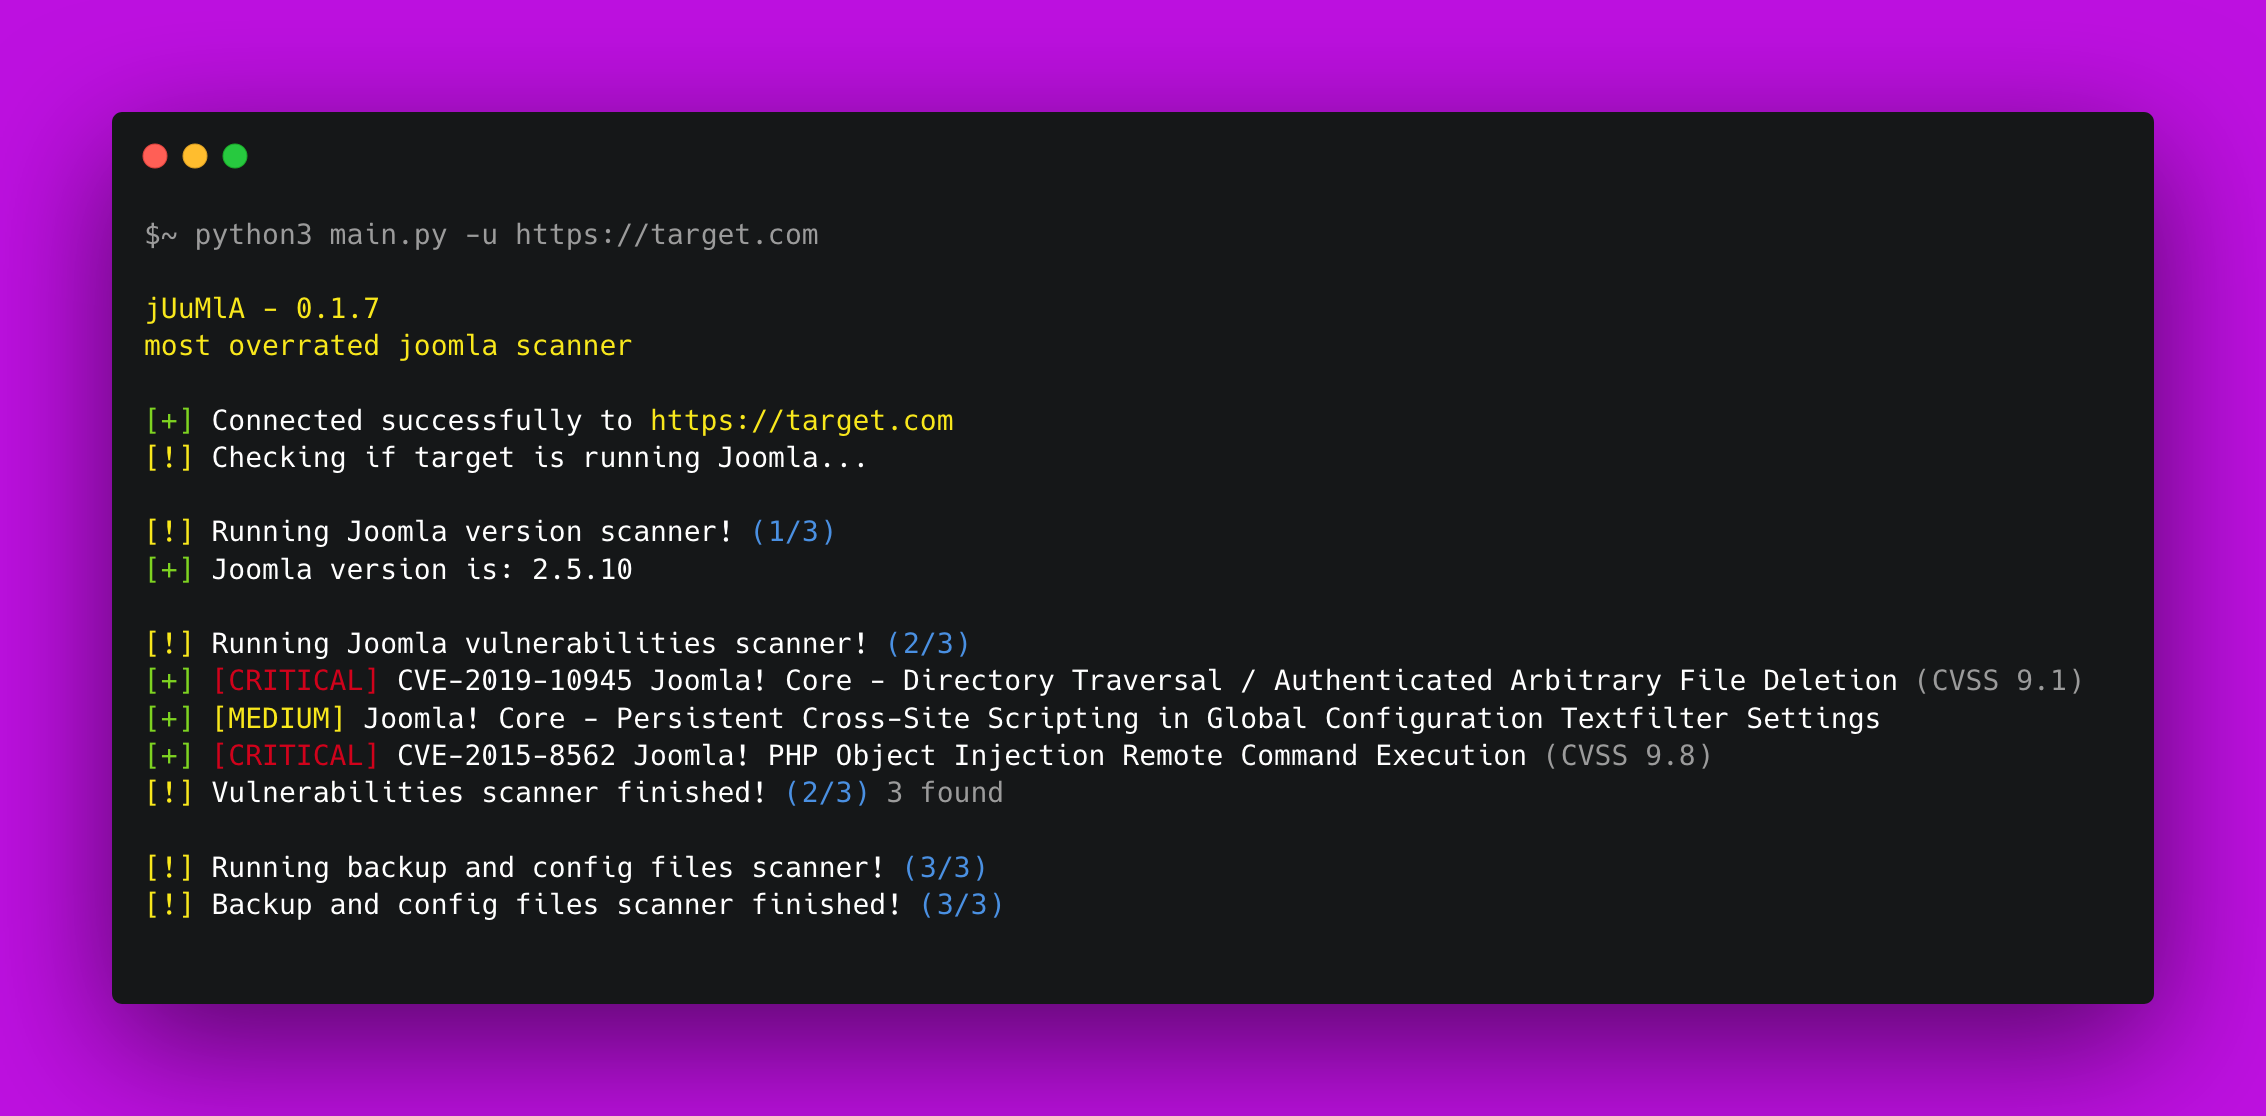
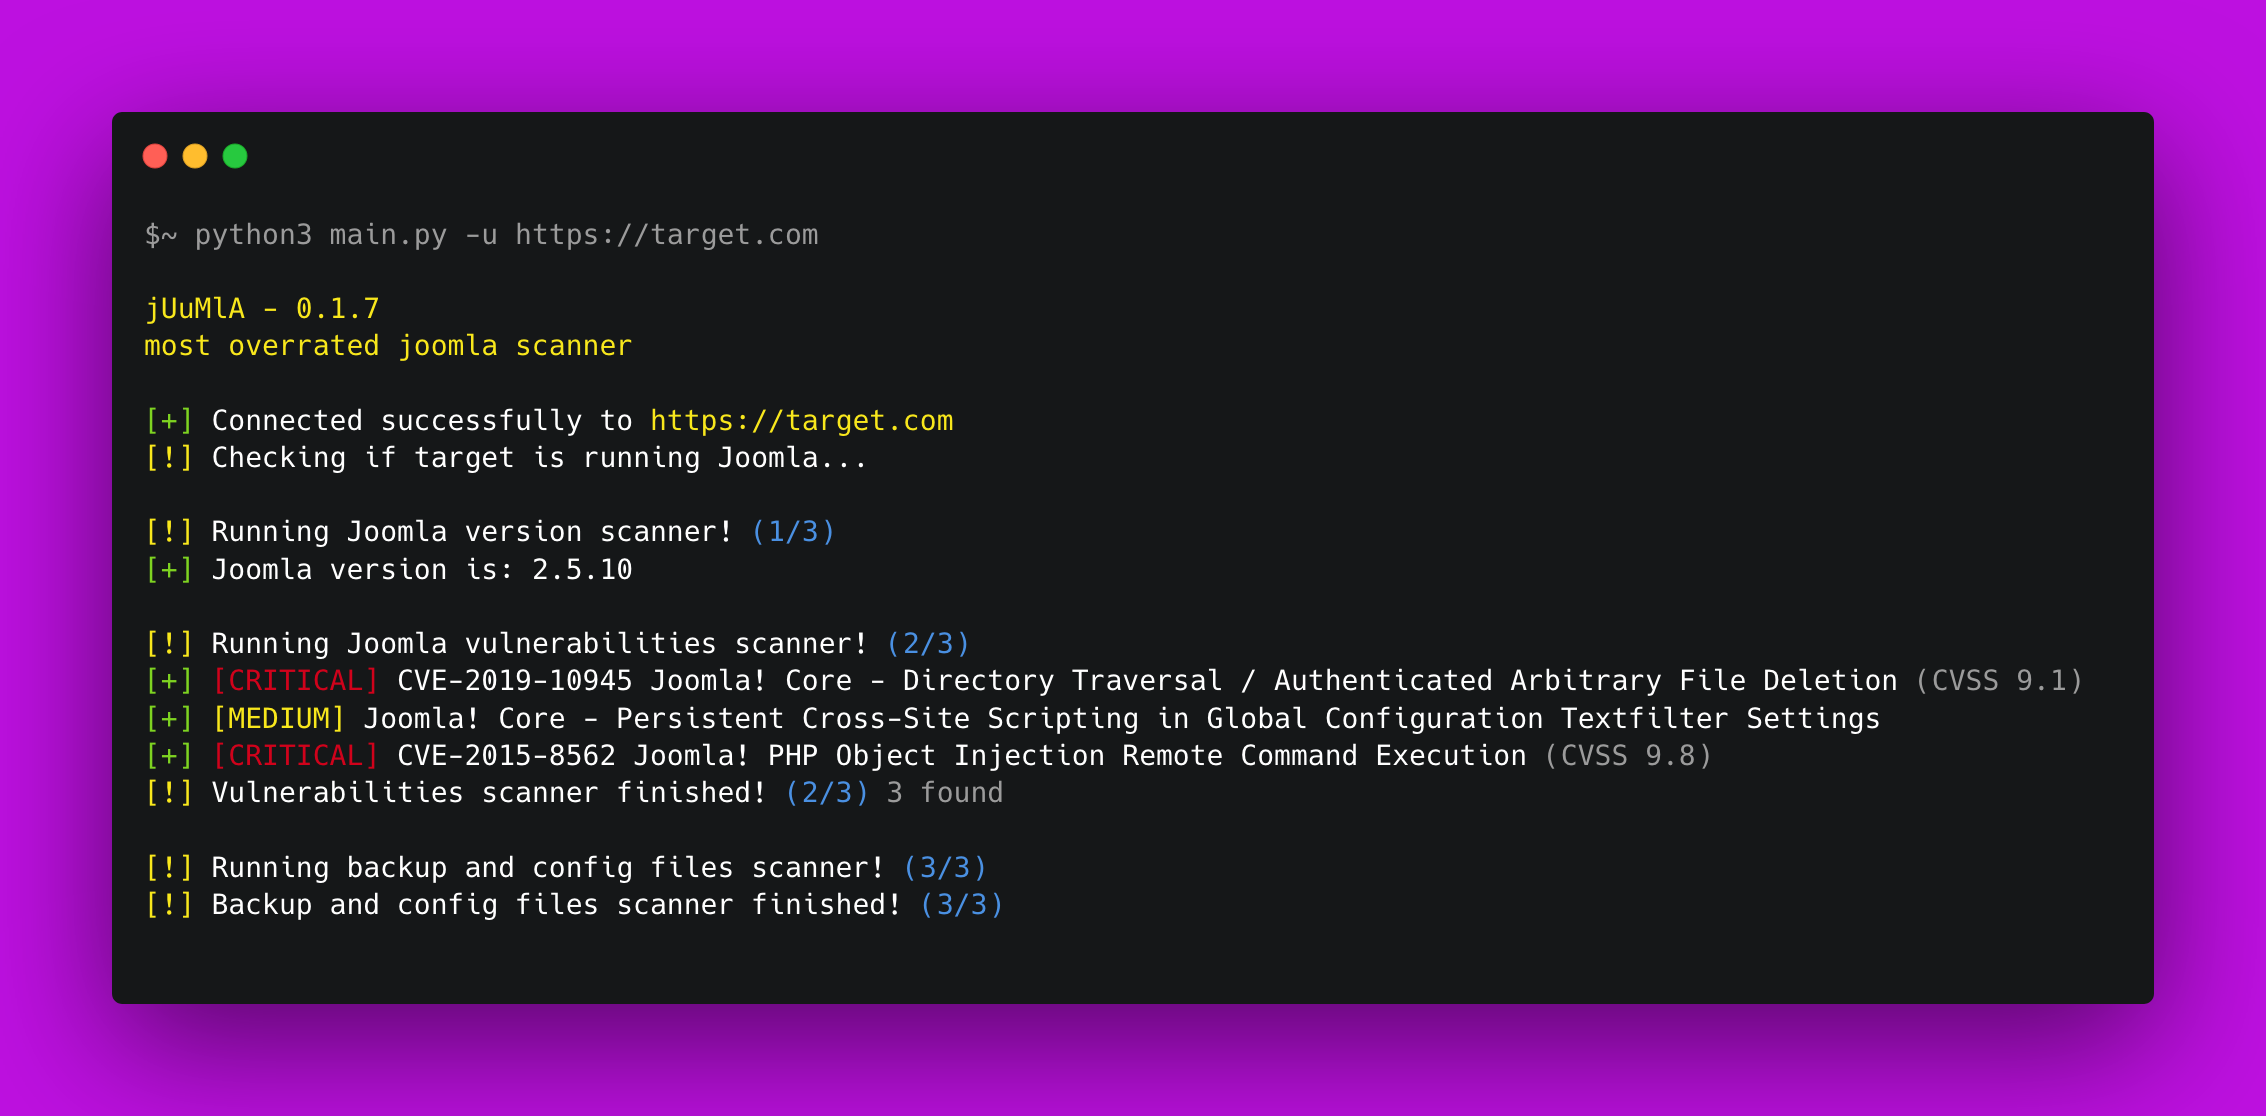
🦁 Juumla

image


🦁 Juumla Juumla es una herramienta de Python creada para identificar la versión de Joomla, escanear vulnerabilidades y archivos sensibles.

Starlog


⚡ Instalación / Primeros pasos

Una guía rápida sobre cómo instalar y usar Juumla.

1. Clone the repository - git clone https://github.com/oppsec/juumla.git
2. Install the libraries - pip3 install -r requirements.txt
3. Run Juumla - python3 main.py -u https://example.com

🐳 Docker

Si deseas ejecutar Juumla en un contenedor Docker, sigue estos comandos:

1. Clone the repository - git clone https://github.com/oppsec/juumla.git
2. Build the image - sudo docker build -t juumla:latest .
3. Run container - sudo docker run juumla:latest

Si deseas crear un entorno Joomla en un contenedor Docker, sigue estos comandos:

1. Clone the repository - git clone https://github.com/oppsec/juumla.git (or download the docker-compose.yml file)
2. Install docker-compose (e.g: sudo apt install docker-compose)
3. sudo docker-compose up
4. Access http://localhost:8080/

The default root password is: example
The default database name is: joomladb
The default DBMS is: MySQL 5.6


⚙️ Requisitos previos

  • Python 3 instalado en tu máquina.
  • Instala las bibliotecas con pip3 install -r requirements.txt


✨ Características

  • Escaneo rápido
  • Bajo uso de RAM y CPU
  • Detectar versión de Joomla
  • Encontrar archivos de configuración y respaldo
  • Escanear vulnerabilidades según la versión de Joomla
  • Código abierto


📚 Por hacer

  • Actualizar base de datos de vulnerabilidades
  • Mejorar métodos de detección de Joomla
  • Mejorar optimización del código


🔨 Contribuir

Una guía rápida sobre cómo contribuir al proyecto.

1. Create a fork from Juumla repository
2. Download the project with git clone https://github.com/your/juumla.git
3. Make your changes
4. Commit and makes a git push
5. Open a pull request




⚠️ Advertencia

  • El desarrollador no se hace responsable por cualquier uso malicioso de esta herramienta.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →



