
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
NtHiM — ¡Ahora, el Host es Mío! - ¡Detección de toma de subdominios súper rápida! | Kitploit

Herramientas/GitHubGitHub/thebinitghimire/nthim
Escáneres de VulnerabilidadesEnumeración de DNS y SubdominiosSeguridad WebMala ConfiguraciónEnumeración de SubdominiosAnálisis de DNS
GitHubthebinitghimire/nthim

NtHiM

¡Ahora, el Host es Mío! - ¡Detección de toma de subdominios súper rápida!

Ver Repositorio
3876249hace 4 añosRevisado por Kitploit
Sitio web
Compartir

GitHub Stars     GitHub Forks     GitHub Issues
Now, the Host is Mine! - Super Fast Sub-domain Takeover Detection
    GitHub Downloads     Cargo Installs


NtHiM - Detección de toma de control de subdominios súper rápida


Lea la Documentación completa de NtHiM!

Esta guía contiene documentación para usuarios y desarrolladores que usan o contribuyen a NtHiM.


Instalación

Método 1: Usar binarios precompilados

Los binarios precompilados para diferentes sistemas están disponibles en la página de Releases. Puede descargar el adecuado para su sistema, descomprimir el archivo y comenzar a usar NtHiM.

Método 2: Usar Crates.io

NtHiM está disponible en Crates.io. Por lo tanto, si tiene Rust instalado en su sistema, puede instalar NtHiM con el siguiente comando:

cargo install NtHiM

Método 3: Compilación manual

Necesitará la versión más reciente (o al menos una versión más nueva) de Cargo para realizar la compilación manual de NtHiM, para asegurarse de que el proceso de compilación se realice correctamente.

Se recomienda encarecidamente usar Rust y Cargo a través de rustup. Si desea instalarlo de esa manera, puede seguir las instrucciones proporcionadas en https://www.rust-lang.org/tools/install o https://rustup.rs/.

Si tiene Cargo instalado, simplemente puede seguir los pasos a continuación:

  1. Clone este repositorio, git clone https://github.com/TheBinitGhimire/NtHiM;
  2. Entre dentro de la carpeta, cd NtHiM;
  3. Use el comando cargo build,
  4. Entre dentro de la carpeta target recién creada, y abra la carpeta debug dentro de ella, cd target/debug;
  5. Encontrará NtHiM.exe (en Microsoft Windows) o el binario NtHiM (en la mayoría de las otras plataformas).

Si desea obtener un binario de lanzamiento para NtHiM, puede usar la bandera --release en el Paso 3, y luego ir a la carpeta release (es decir, cd target/release) en el Paso 4.

Para versiones antiguas de NtHiM, así como para algunas plataformas o arquitecturas de sistema poco usadas o antiguas: Antes de realizar una compilación manual de NtHiM o instalarlo a través de Crates.io con cargo, es posible que necesite tener OpenSSL instalado en su sistema. A veces, si obtiene un error durante el proceso de compilación manual, es muy probable que el error se deba a OpenSSL. Consulte el issue #1 para encontrar una solución a este problema.

El tutorial de instalación de NtHiM se ha subido a YouTube, cubriendo estos tres métodos, y puede ver el video aquí: ¿Cómo instalar y usar NtHiM (Now, the Host is Mine!)? ¡Detección de toma de control de subdominios súper rápida!


Uso

BanderasDescripciónEjemplo
-h¡Muestra ayuda relacionada con el uso!NtHiM -h
-t¡Escanea un solo objetivo!NtHiM -t https://example.example.com
-f¡Escanea una lista de objetivos desde un archivo!NtHiM -f hostnames.txt
-c¡Número de hilos concurrentes!NtHiM -c 100 -f hostnames.txt
-s¡Tiempo de espera para conexiones (en segundos)!NtHiM -s 4 -f hostnames.txt
-v¡Habilitar modo detallado!NtHiM -v -f hostnames.txt
-o¡Escribir salida en un archivo!NtHiM -f hostnames.txt -o output.txt
-u¡Actualizar caché de firmas!NtHiM -u
-V¡Muestra la información de la versión!NtHiM -V

Por defecto, NtHiM usa 10 hilos concurrentes y 5 segundos de tiempo de espera para conexiones.


Caso de uso 1 (Objetivo único):

NtHiM -t https://example.example.com

Caso de uso 2 (Múltiples objetivos):

NtHiM -f hostnames.txt

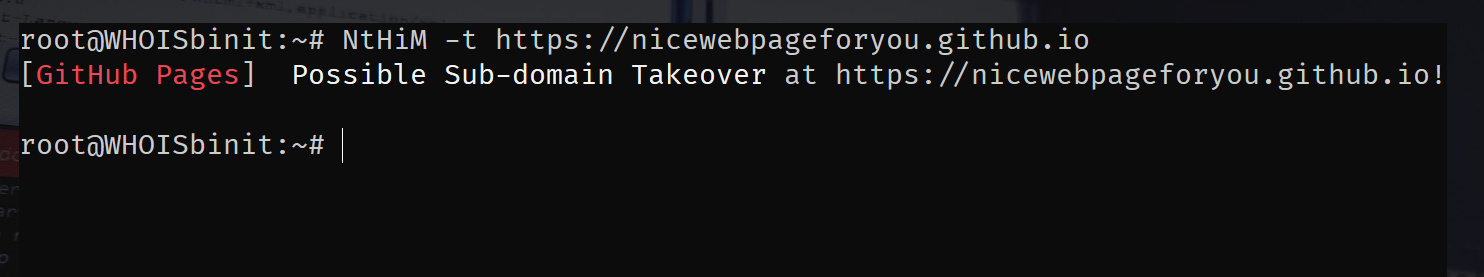
Demostración de uso:

Demostración de uso de NtHiM


Ejemplos

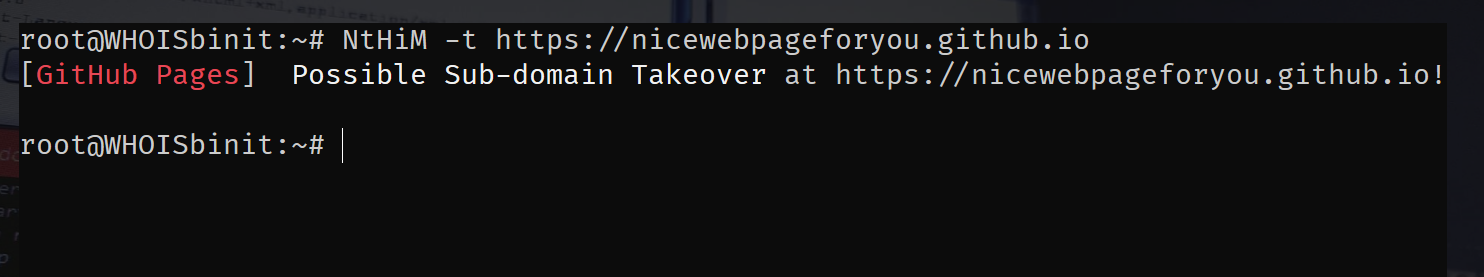
Objetivo único

Objetivo único

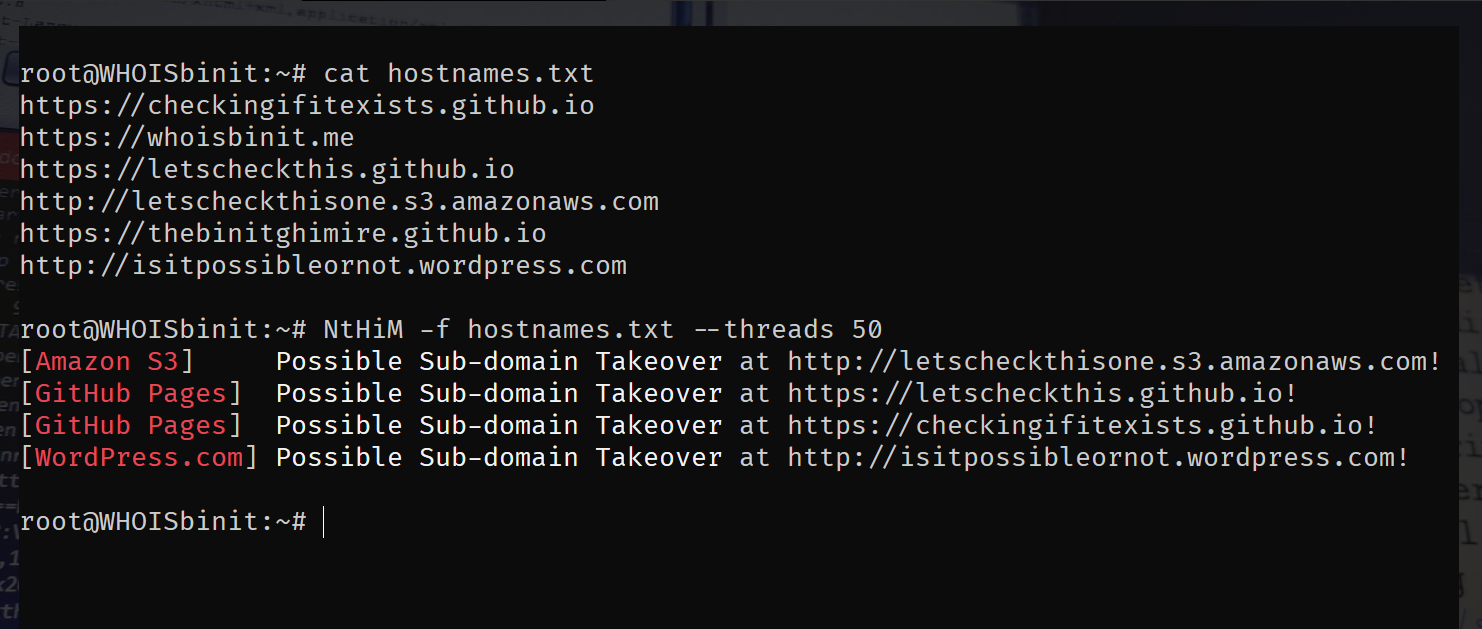
Múltiples objetivos usando hilos concurrentes

Múltiples objetivos usando hilos concurrentes


Flujo de trabajo

Identificación de plataforma

NtHiM utiliza los datos proporcionados en EdOverflow/can-i-take-over-xyz para la identificación de plataforma.


Preguntas frecuentes (FAQ)

Si tiene alguna pregunta sobre NtHiM, por favor cree un issue yendo a la página de Issues.

Es posible que algunas de sus consultas ya hayan sido respondidas en uno de los issues existentes, así que asegúrese de revisar los Issues con la etiqueta FAQ antes de crear un issue por su cuenta.



Contribuciones y solicitudes de funciones

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →